


[Product Issue] 5년 후를 생각한다면 ‘트러스가드 10000P’
2011년 말이면 국내에 보급된 스마트폰 및 스마트패드가 2000만 대에 육박할 것으로 예상되고 있다. 인터넷이 기업 비즈니스의 중심으로 자리잡으면서 IP 기반 애플리케이션의 수요도 증가하고 있다. VoIP 가입자의 수는 이미 1000만 명을 넘어섰고, 향후 2~3년 내에 기존 PSTN 가입자 수를 훌쩍 넘어설 것으로 예측되고 있다. 또한 화상회의, IPTV 등 멀티미디어 서비스뿐만 아니라, 화상 메신저, 웹하드 등을 스마트폰이나 태블릿 PC 같은 모바일 단말기와 결합해 내부 커뮤니케이션에 이용하는 사례가 늘고 있다.
IP 기반의 단말기와 애플리케이션의 증가에 힘입어 IP 트래픽의 규모 역시 급증하고 있다. 시스코 VNI 센터에 따르면, 2015년 전 세계 IP 트래픽의 규모가 현재보다 4배 이상 커질 것으로 전망된다. 현재 월 20엑사바이트(Exabyte, 테라바이트의 100만 배)에서 2015년이 되면 월 80엑사바이트 이상이 될 것으로 예상하고 있다. 현재 대기업/공공기관 데이터센터의 트래픽 규모는 5G~10G 수준이지만, 향후 IP 트래픽의 증가율을 고려하면 2015년에는 20G~40G를 넘을 것으로 예상된다. 그러므로 대용량 방화벽을 도입할 때는 반드시 향후 3~5년을 고려하여 수십 기가바이트 이상의 트래픽을 안정적으로 처리할 수 있는 제품을 선택해야 한다. 안랩 트러스가드 10000P(AhnLab TrusGuard 10000P)는 향후 5년 앞을 내다보고 설계된 차세대 네트워크 보안 솔루션이다.
세션 수의 증가
네트워크상 단말기와 IP 기반 애플리케이션의 증가는 단말기 간의 연결, 혹은 단말기와 서버 간의 연결을 의미하는 세션(Session) 수의 급증을 가져왔다. 전체 세션 수의 급증은 네트워크 장비나 게이트웨이형 보안 장비가 초당 처리해야 하는 초당 세션 수(CPS, Connection Per Second)의 증가를 초래하고 있다.
특히 2~3년 전부터 DDoS 공격이 증가하면서 세션 플러딩(Session Flooding)과 같이 서비스 시스템의 세션 처리 자원을 고갈시켜 서비스에 영향을 주는 세션 기반 공격이 주를 이루고 있다. 이러한 공격은 다수의 좀비 PC를 이용해 공격 대상 서버로 초당 수만~수십만의 세션을 일시에 발생시킨다. 이렇게 되면 게이트웨이 최상단에 위치한 방화벽과 라우터가 무력화되고 전체 서비스가 마비될 수 있다. 최근 많은 기업들이 DDoS 공격 방어 전용 솔루션을 도입하고 있어 이러한 공격의 많은 부분이 필터링되고 있지만, 서비스 장애의 위험은 여전하다고 볼 수 있다.
세션 수가 증가함에 따라 게이트웨이형 네트워크 장비나 보안 장비들의 초당 처리 가능 세션 성능에 대한 중요성이 부각되고 있다. 일례로, 네트워크 최상단에 위치하는 L4~L7 스위치의 경우 10G급 모델의 초당 처리 가능한 세션 수가 최소 30만 이상인 것으로 조사되고 있다. 방화벽도 글로벌 유명 벤더의 대용량 모델은 초당 35만 개 정도의 세션을 처리할 수 있다고 알려져 있다.
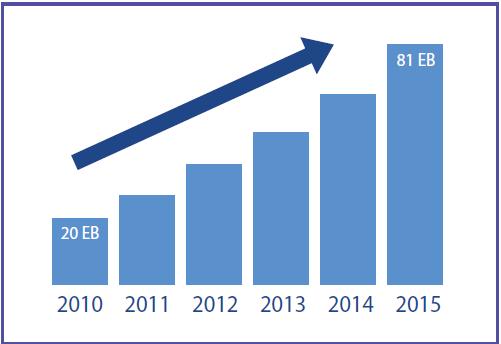
[그림 1] 전 세계 IP 트래픽의 변화 추이 (출처 : 시스코 VNI, 2011.10.26)
트래픽뿐만 아니라 네트워크상 IP 기반 단말기의 수가 증가함에 따라 CPS(Connection Per Second), 즉 초당 처리 가능한 세션 수의 중요성도 점차 커질 것이다. 통상적으로 트래픽과 세션 수는 비례한다. 현재 대형 데이터센터나 클라우드센터의 CPS는 최대치일 때 5만~10만 정도다. 향후 3~5년 후에는 20~40만 정도로 성장할 것으로 예상된다.
그러므로 대용량 방화벽을 도입할 때는 최대 패킷 처리 성능뿐만 아니라 해당 장비의 CPS 용량이 3~5년 후에도 충분한지 반드시 체크해야 한다.
소형 패킷의 증가
최근 가상화 기술(Virtualization)의 바람을 타고, 데이터나 서비스의 중앙집중형 모델인 클라우드센터 구축이 각광을 받고 있다. 클라우드센터나 데이터센터에는 다양한 서비스와 애플리케이션들이 집결해 있고, 이로부터 유발된 여러 가지 트래픽이 공존하고 있다.
네트워크상에 흐르는 패킷도 64바이트 크기의 소형 패킷부터 1518바이트 크기의 대형 패킷까지 고르게 분포하고 있다. 또한 최근 프래그먼트 패킷(Fragment packet) 위주의 공격성 트래픽의 증가는 소형 패킷의 비율을 높이는 데 일조하고 있다. 국내 한 데이터센터의 패킷 분포를 살펴보면 64바이트 소형 패킷이 35%, 128바이트 패킷이 10%, 그리고 1518바이트 패킷이 38% 정도를 차지하는 것으로 나타났다.
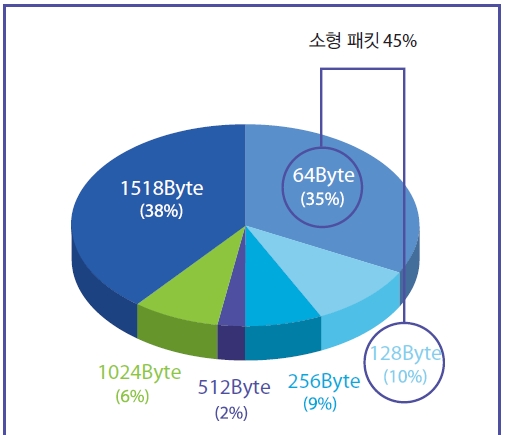
[그림 2] 데이터센터의 크기별 패킷 분포 분석 (출처: 안철수연구소)
소형 패킷은 서비스 구간에 존재하는 여러 유형의 네트워크 장비나 보안 장비의 리소스를 상대적으로 많이 소모한다. 이는 동일한 양의 트래픽이 흐른다 하더라도 1518바이트 패킷으로 구성되었을 때보다 64바이트 패킷으로 구성되었을 때 처리해야 할 패킷의 수가 20배 이상 더 많아지기 때문이다.
네트워크상 소형 패킷의 증가는 게이트웨이형 방화벽의 패킷 처리 성능을 제약한다. 국내 벤더들의 10G 방화벽의 경우, 1518바이트의 대형 패킷 처리 성능은 최대 수십 기가에 이르지만, 64바이트 소형 패킷 처리 성능은 2G~4G 수준으로 알려져 있다.
예를 들어, 10G WAN(Wide Area Network) 인터페이스로 구성된 네트워크에 10G의 트래픽이 흐른다고 해보자. 일반적인 패킷 분포 비율에 따르면 이 중 35%에 해당하는 3.5G는 64바이트의 소형 패킷이라고 할 수 있다. 그러나 국내 벤더들의 방화벽은 대용량이라 하더라도 소형 패킷 기준으로는 2G~4G 정도만을 처리할 수 있다. 따라서 3.5G의 소형 패킷 처리에 스루풋을 우선 할당하다보면 나머지 6.5G의 중대형 패킷들은 대부분 버려질 수밖에 없다. 즉, 국내 벤더들의 10G 방화벽으로는 실제 10G의 트래픽을 처리할 수 없다는 결론이 나온다.
실제 글로벌 벤더의 경우에도 한두 업체를 제외하고는 64바이트 패킷 기준 처리 성능이 10Gbps를 넘지 못한다. 그러므로 대용량 방화벽을 도입할 때, 64바이트 패킷 처리 성능은 반드시 점검해야 할 것이다.
50G 트래픽 시대를 준비한 ‘안랩 트러스가드 10000P’
안랩 트러스가드 10000P(AhnLab TrusGuard 10000P, 이하 트러스가드 10000P)는 수십 기가바이트에 이르는 대규모 트래픽과 대용량 세션의 고속 보안 처리가 가능한 고성능 통합 네트워크 보안 솔루션이다.
트러스가드 10000P는 기존 대용량 방화벽의 한계 극복을 목표로 설계됐다. 향후 3~5년을 고려한 최대 50Gbps 트래픽 규모의 방화벽 처리 성능, 글로벌 경쟁 모델을 능가하는 15Gbps 규모의 소형 패킷(64바이트) 방화벽 처리 성능과 최대 60만 CPS 성능을 자랑한다.
트러스가드 10000P의 15G 64바이트 소형 패킷 방화벽 처리 성능은 국내 벤더 제품 대비 4~5배, 글로벌 벤더 제품 대비 1.25~2배 정도 월등한 성능이다. 현재 시장에 나와 있는 대용량 방화벽의 64바이트 패킷 처리 성능 수준은 국내 벤더 제품이 2G~4G, 글로벌 벤더의 경우 7G~12G 정도다.
최대 60만을 나타내는 CPS 성능도 세계 최고 수준이다. 국내 벤더의 최고 사양 모델의 CPS 성능은 20만 세션 정도다. 글로벌 벤더의 최고 사양 모델도 35만 정도. 트러스가드 10000P는 국내 벤더 제품 대비 3배, 글로벌 벤더 제품 대비 1.7배 높은 CPS 처리 성능을 제공한다.
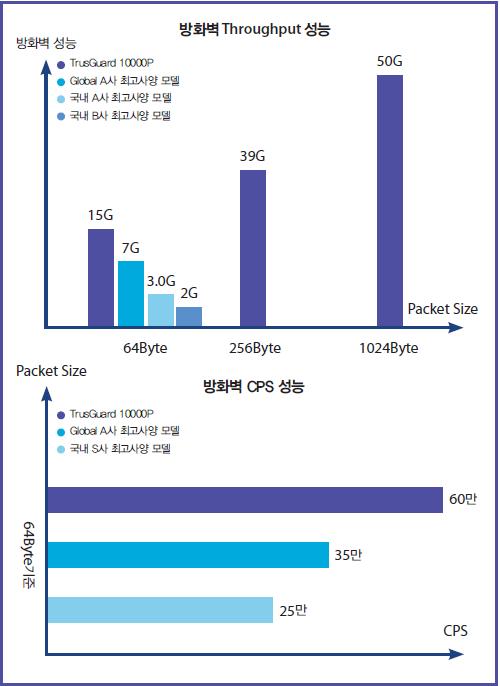
[그림 3] 트러스가드 10000P와 타사 제품의 성능 비교
안철수연구소는 트러스가드 10000P의 고속 보안 처리 구현을 위해 고밀도 멀티코어 플랫폼을 채택하고, Advanced A-TEAM(Advanced AhnLab Technology of Enhanced Algorithm for Multi-core optimization) 아키텍처를 적용했다. 안철수연구소 독자 기술로 개발한 Advanced A-TEAM은 패킷 처리 성능의 획기적인 향상을 가능케 하는 소프트웨어 가속 처리 기술과 멀티코어 최적 분산 처리 기술이 접목된 차세대 네트워크 보안 아키텍처이다.
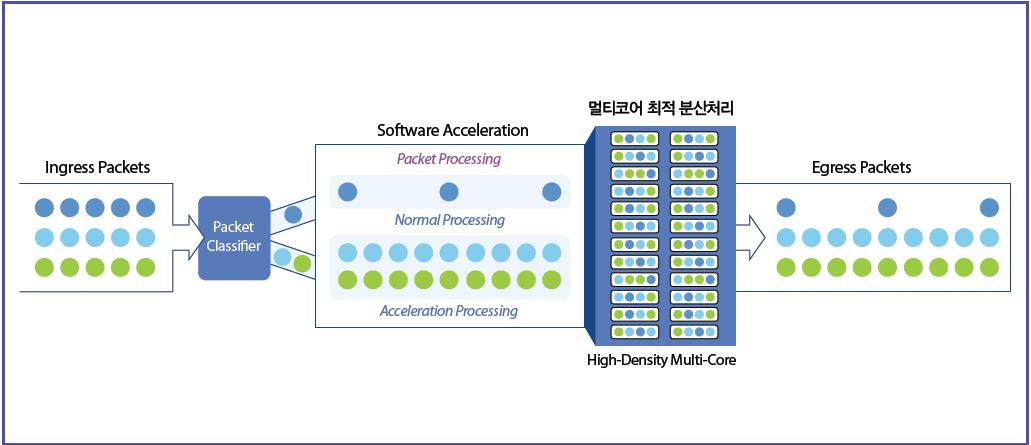
[그림 4] 트러스가드 10000P의 Advanced A-TEAM 아키텍처
소프트웨어 가속 처리 기술은 유입되는 패킷의 유형을 구분하여 가속 처리 프로세싱과 일반 프로세싱으로 패킷을 분배하여 더욱 빠른 패킷 처리 성능을 구현하는 안철수연구소만의 독자 기술이다. 여기에 대용량 패킷을 효과적으로 처리할 수 있는 멀티코어 최적 분산 처리 기술이 더해져서 글로벌 수준을 능가하는 처리 성능을 구현하였다.
특히, 트러스가드 10000P는 지난 5년간 5000여 고객 사이트에서 검증된 트러스가드의 안정성과 품질을 기반으로 하고 있어, 신규 제품 도입 시 우려되는 시스템 불안정성의 우려를 완전히 제거할 수 있다.
고성능ㆍ고품질 통합 보안 솔루션
트러스가드 10000P는 고성능 방화벽 외에도 IPSec/SSL 등 VPN(Virtual Private Network) 기능, IPS (Intrusion Prevention System) 기능, DDoS 공격 방어 기능, 게이트웨이 안티 바이러스 기능, 악성코드 유포 사이트 접속 필터링 기능 등 다양한 통합 보안 기능을 제공한다.
트러스가드 10000P의 특징은 다음과 같다.
○1 다양한 유형의 고가용성(이하 ‘HA’) 기능
• L2/ L3 스위치와 연동하여 Active-Active HA 및 Active-Standby HA 구성 가능
• 많은 대형 고객 사이트에 구축 및 운영 노하우 보유
○2 VPN 터널을 통해 내부 전체 네트워크로 확산되는 악성코드의 효과적 차단
• 100여 명의 보안 위협 분석 인력과 자동화된 모니터링/분석 시스템을 기반으로 강력한 IPS 및 게이트웨이 안티 바이러스 기능 제공
• 국내 최대 규모인 6000여 개의 IPS 시그니처 보유, 1일 2~3회 실시간 업데이트
• 제로데이 공격 대응에 탁월
○3 DDoS 방어 엔진 보유 : 국내 특허를 획득한 검증된 메커니즘
○4 자체 보유 DB 기반으로 내부 PC의 악성코드 유포 사이트 접속 사전 차단
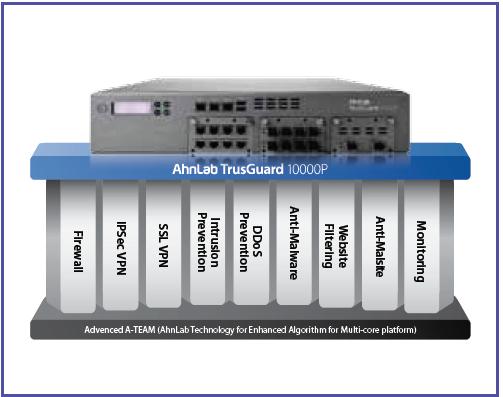
[그림 5] 트러스가드 10000P와 A-TEAM 아키텍처 및 기능
5년 후를 대비한 보안 준비 필요
지금 이 순간에도 스마트폰/태블릿 PC등 모바일 단말기의 대수는 폭발적으로 증가하고 있다. 기업/ 개인을 가리지 않고 VolP를 사용하는 가입자수는 PSTN 가입자 추월을 목전에 두고 있다. 화상 회의 및 화상 통화 등 멀티미디어 서비스는 비즈니스 모빌리티(Business Mobility)의 증가와 함께 새로운 전성기를 맞고 있다. 이러한 추세에 힘입어 인터넷 및 네트워크상 트래픽과 세션 수는 예상을 뛰어 넘는 수치로 증가하고 있다. 특히 방화벽 등의 처리성능에 부정적인 영향을 미치는 소형 패킷의 비중도 지속적으로 늘어나고 있다. 이제는 보안 장비를 도입할 때 가장 중요하게 고려할 요소가 바로 '성능'이라고 해도 과언이 아니다. 특히, 대용량 네트워크를 보유하고 있는 고객은 기능 한두 가지로 제품을 판단하기보다는 반드시 향 후 3~5년을 내다보는 긴 안목으로 보안 장비를 선택해야 할 것 이다.@
- 안철수연구소제품마케팅팀 유명호 차장


