


[STATISTICS] 점점 커지는 타깃 공격의 위험성
|
안철수연구소 시큐리티대응센터(ASEC)는 최근ASEC Report Vol.20을 통해2011년8월 보안 통계 및 이슈를 전했다. 지난8월 주요 악성코드 및 웹 보안 통계와 보안 이슈를 다시 한 번 살펴본다.
|
2011년 8월 악성코드 통계
8월의 악성코드 월별 감염보고 건수는 총 13,666,715건으로 7월의 악성코드 월별 감염 보고건수 14,878,454건에 비해 1,211,739건이 감소하였다. 감염이 보고된 악성코드 현황을 살펴보면 다음과 같다.
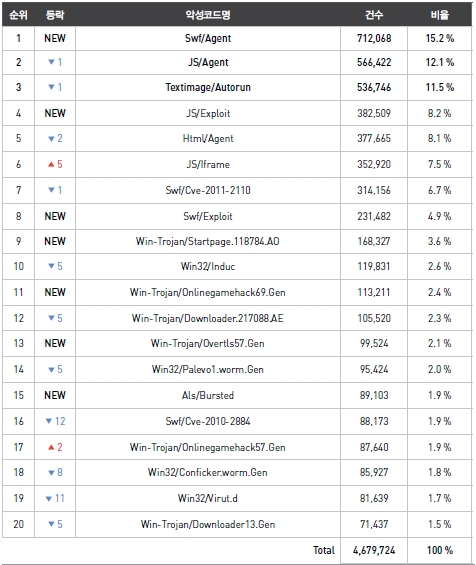
[표 1] 악성코드 감염보고 Top 20
[표 1]에 나타난 바와 같이 2011년 8월의 악성코드 감염 보고는 Swf/Agent가 1위를 차지하였으며 JS/Agent과 Textimage/Autorun이 각각 2위와 3위를 차지해 여전히 높은 수치를 보였다. 신규로 Top 20에 진입한 악성코드는 총 7건이다.
2011년 8월의 감염보고건수 중 악성코드를 유형별로 살펴보면, 트로이목마(TROJAN)류가 36.2%로 가장 많은 비율을 차지하였으며, 스크립트(SCRIPT)가 25.9%, 웜(WORM)이 10%로 각각 그 뒤를 잇고 있다. [그림 1]은 8월 한 달 동안 안철수연구소가 집계한 악성코드의 유형별 감염 비율을 분석한 결과다.
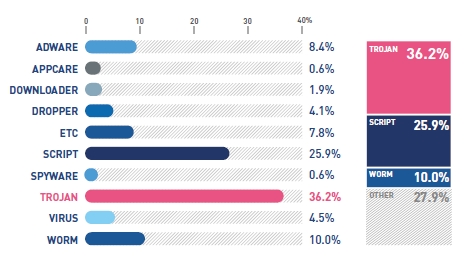
[그림 1] 악성코드 유형별 감염보고 비율
악성코드 유형별 감염보고 비율을 전월과 비교하면 [그림 2]와 같이 스크립트, 다운로더(DOWNLOADER), 스파이웨어(SPYWARE)가 전월에 비해 증가세를 보이고 있는 반면 트로이목마, 웜, 애드웨어(ADWARE), 바이러스(VIRUS), 드롭퍼(DROPPER), 클리커(CLICKER)는 전월에 비해 감소한 것을 볼 수 있다. 애프케어(APPCARE) 계열들은 전월 수준을 유지하였다.
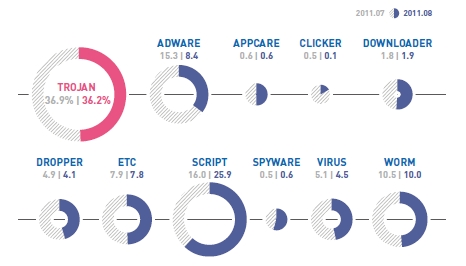
[그림 2] 악성코드 유형별 감염보고 전월 비교
2011년 8월 웹 보안 통계
안철수연구소의 웹 브라우저 보안 서비스 사이트가드(SiteGuard)를 통해 산출된 2011년 8월 웹 사이트 보안 통계 자료를 보면 악성코드를 배포하는 웹 사이트의 차단건수는 68,406건이다. 또한, 악성코드 유형은 827건이며, 악성코드가 발견된 도메인은 650건, 악성코드가 발견된 URL은 4076건이다. 2011년 8월은 전월 대비 악성코드 발견 건수, 악성코드가 발견된 도메인, 악성코드가 발견된 URL은 다소 감소하였으나, 악성코드 유형은 증가하였다.
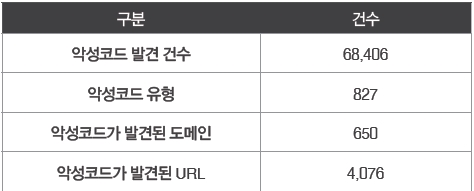
[표 2] 악성코드 관련 웹 사이트 통계
이들 웹 사이트를 통해 배포된 악성코드 유형은[그림3]과 같다
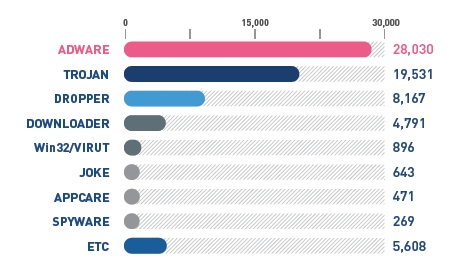
[그림 3] 웹 사이트를 통한 악성코드 유형별 배포 수
2011년 8월 주요 보안 이슈
■ 타깃 공격(Target Attack)의 위험성
최근 국내 대형 포털 사이트 및 특정 웹 사이트 등이 해킹되어 개인정보가 유출되는 사건이 발생하였다. 이러한 공격의 이면에는 특정 목표를 정한 공격 즉, 타깃 공격 또는 APT(Advanced Persistent Threat, 지능형 타깃 지속 공격) 기법이 사용된 것으로 몇 년 전부터 이러한 공격 기법에 대해 위험성이 커지고 있다. 타깃 공격 또는 APT 기법은 크게 사내 망을 공격하는 것과 서버 망을 공격하는 것으로 나누어지는데 서버 망을 공격하는 방식은 일반적인 해킹 기법과 유사하지만 사내 망을 공격하는 방식은 사회공학, 악성코드, 피싱, 키로깅, 특정 애플리케이션 취약점 공격, 리버스 쉘(Reverse Shell) 명령 실행 및 데이터베이스 해킹 등 다양한 방법으로 이루어지고 있다. 이러한 공격에 대응하기 위해서는 복합적인 보안 방법이 필요하다.
일반적으로 사내의 특정 PC가 악성코드 등에 감염이 되면 아래와 같이 해당 PC의 운영체제 정보 등이 유출된다. 패킷(Packet) 데이터가 암호화된 경우도 있어 네트워크 상에서 확인이 힘든 경우도 있다.
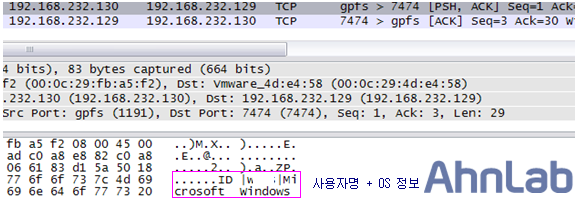
[그림 4] 중국산 RAT 툴에서 시스템 정보 네트워크 유출 패킷
아울러 공격자는 장시간 동안 사내 PC 감시 및 특정 명령을 실행할 수 있는 리버스 쉘(Reverse Shell) 등을 이용하는 데 리버스 쉘은 방화벽을 회피(bypass)하는 방식의 특정 명령어를 실행하는 것으로 시스템 정보 확인, 프로세스 확인, 특정 명령 실행, 키로그, 프록시 지원, 원격관리 등의 다양한 기능을 가져 위험성이 더 크다고 할 수 있다.
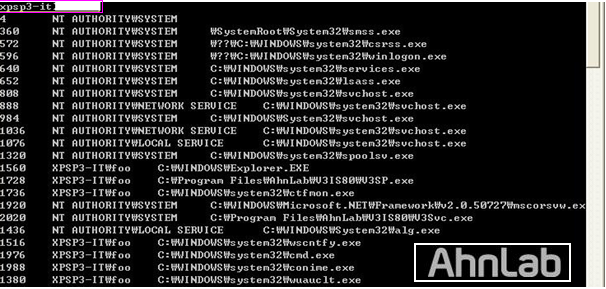
[그림 5] 리버스 쉘에서 실행 프로세스 확인
또한, 중요한 데이터가 저장되어 있는 데이터베이스(이하 DB)를 사내의 취약한 PC를 이용하여 DB 서버로 특정 SQL Query를 실행하는 공격 방식도 사용되고 있다. 이 경우는 사내의 신뢰된 시스템에서 DB 서버로 접속하므로 DB 서버에 로그를 분석할 수 있는 환경이 없으면 DB 서버의 정보 유출을 파악하기가 쉽지 않다.
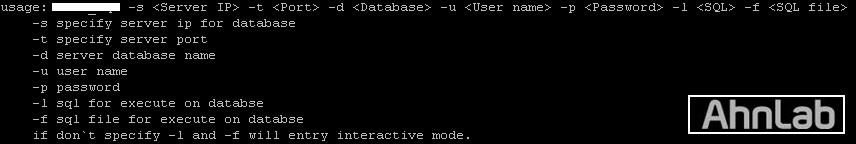
[그림 6] 원격 SQL 명령 실행 툴
타깃 공격 및 APT에 대응하기 위해서는 기초 정보 수집, 악성코드, 기밀 정보 유출 등에 대해 아래와 같은 대응 방식이 필요하다. 특히 중요한 정보를 담고 있는 서버 망에 접속할 수 있는 사내 관리자들은 망분리(물리적 또는 논리적), 리눅스 및 유닉스 운영체제 사용 등을 고려해 볼 수 있다.
|
1.조직 내부 정보나 구성원의 신원 정보 통제
2.지속적인 각종 보안 위협 징후 내·외부 모니터링 및 로그 분석
3.구성원에 대한 주기적인 보안 교육(P2P, 웹하드, 소프트웨어 자동 업데이트 등)
4.PC(엔드포인트)에 설치된 보안 소프트웨어의 주기적인 관리와 감독
5.기업 내부에서 검토 및 인증한 애플리케이션들의 화이트리스트 작성 후
화이트리스트 이외 다른 애플리케이션 설치/실행 차단
6.확인/인가되지 않은 계정의 중요 시스템 접근 최소화/차단
7.중요 시스템 네트워크 대역과 임직원 네트워크 대역 분리
8.PC에 설치된 운영체제 및 애플리케이션 취약점 패치 및 관리
9.데이터 암호화
|
■ EMC/RSA 침해 사고 유발한 타깃 공격 이메일 발견
지난 4월 4일 EMC/RSA에서 APT 형태의 침해 사고가 발생하였으며, 이로 말미암아 2 팩터 인증(2 Factor Authentication) 관련 정보들이 외부로 유출된 사건이 있었다. 당시 EMC/RSA에서는 해당 APT 형태의 침해 사고는 '2011 Recruitment plan.xls'라는 엑셀 파일이 첨부된 메일을 이용한 타깃 공격으로부터 침해 사고가 발생하였다고 공개하였다. 이러한 내용은 8월 26일 핀란드 보안 업체 F-Secure의 "How we found the file that was used to Hack RSA" 블로그를 통해 공개되기도 했다.
F-Secure에 따르면 EMC/RSA 침해 사고에 악용된 이메일은 [그림 7]과 같이 2011 Recruitment plan.xls(108,032바이트)가 첨부된 이메일로부터 시작되었다고 한다.
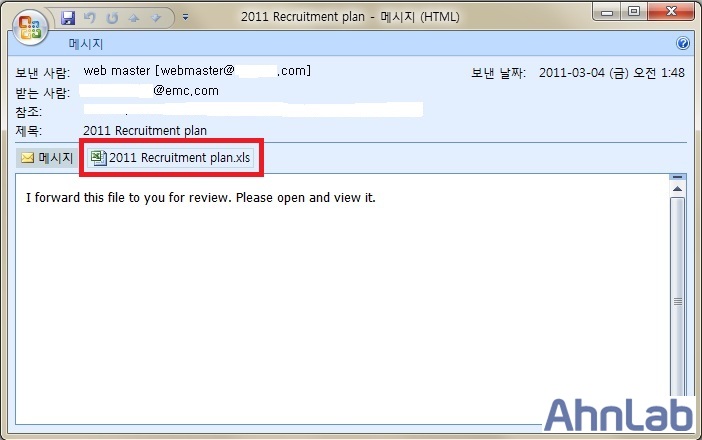
[그림 7] EMC/RSA 침해 사고에 악용된 악성코드가 첨부된 이메일
첨부된 엑셀 첨부 파일은 당시 제로데이(Zero-Day, 0-Day) 취약점이었던 어도비 플래시 플레이어(Adobe Flash Player)의 CVE-2011-0609 취약점을 악용하도록 제작되었다. EMC/RSA에서 발생한 APT 형태의 침해 사고는 사람의 심리를 공격한다는 고도화된 사회 공학(Social Engineering)과 제로데이 취약점을 악용해 원격 제어 형태의 악성코드 감염을 시도한 복합적인 형태로 볼 수 있다. 이번 EMC/RSA에서 발생한 침해 사고에 이용된 타깃 공격을 위한 이메일에 첨부된 엑셀 파일은 V3 제품군에서 다음과 같이 진단한다.
- Dropper/Cve-2011-0609
이 밖에도 보안 관련 통계 및 이슈에 관한 자세한 내용은 ASEC Rerpot 홈페이지(https://www.ahnlab.com/kr/site/securitycenter/asec/asecReportView.do?groupCode=VNI001)에서 확인할 수 있다.@
- 안철수연구소세일즈마케팅팀 백준현


