


[Statistics] 올 2분기, 트로이목마류 감염이 전체 44.7% 차지
안철수연구소 시큐리티대응센터(ASEC)는 최근 ASEC Report Vol.18을 통해 지난 6월 악성코드 통계 및 이슈와 더불어 2011년 2분기 악성코드 동향을 전했다.
6월, 전월 대비 드롭퍼↑, 트로이목마↓
우선 지난 6월의 악성코드 감염보고 건수는 14,176,633건으로, 전달 14,499,855건에 비해 323,222건이 감소하였다. 그 중에서도 감염 보고된 악성코드 비율을 살펴보면 여전히 Textimage/Autorun이 1위를 차지하고 있으며 JS/Swflash와 JS/Redirect가 각각 2위와 3위를 차지하였다.
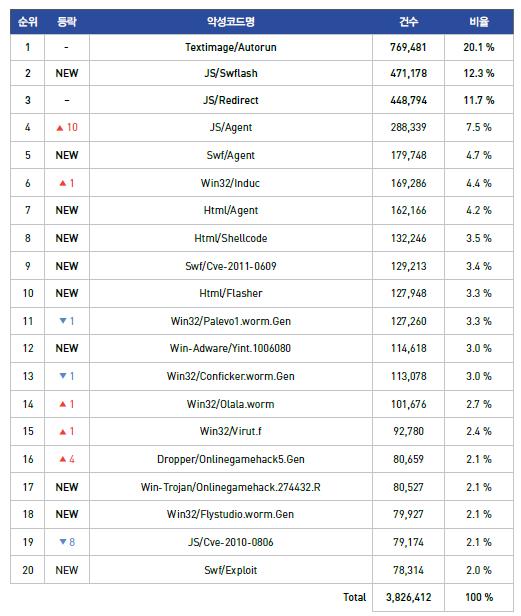
[표 1] 악성코드 감염보고 Top 20
그러나 지난 6월의 감염보고 건수를 악성코드 유형별로 살펴보면 트로이목마(Trojan)류가 35.6%로 가장 많은 비율을 차지하였으며, 스크립트(SCRIPT)가 20.5%, 웜(WORM)이 13.3%로 각각 그 뒤를 이었다.
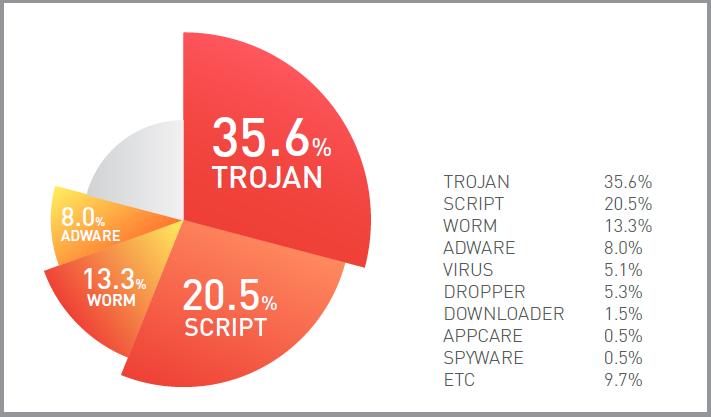
[그림 1] 악성코드 유형별 감염보고 비율
악성코드 유형별 감염보고 비율을 전월과 비교하면 스크립트, 웜, 애드웨어(ADWARE), 드롭퍼(DROPPER), 바이러스(VIRUS), 다운로더(DOWNLOADER)가 전월에 비해 증가세를 보이고 있는 반면 트로이목마(TROJAN), 스파이웨어(SPYWARE)는 전월에 비해 감소한 것을 볼 수 있다. 애프케어(APPCARE) 계열들은 전월 수준을 유지하였다.
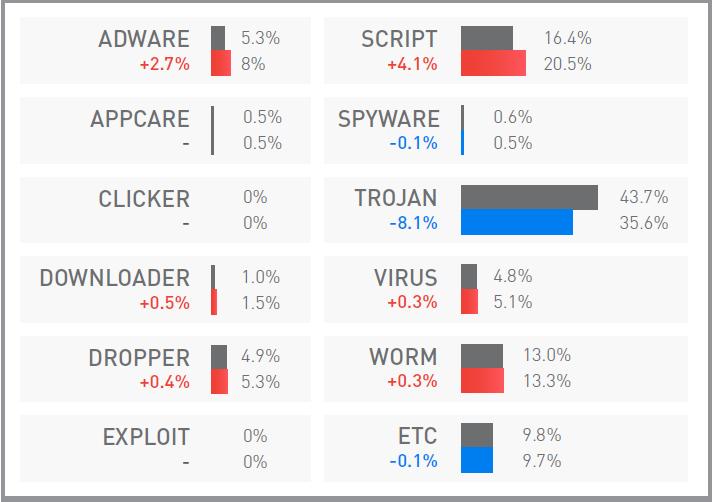
[그림 2] 악성코드 유형별 감염보고 전월 비교
6월 주요 악성코드 이슈
1. SNS로 전파되는 맥 OS X 대상의 허위 백신
5월 15일 국외에서 애플(Apple)사의 맥(Mac) OS X를 감염시키는 허위 백신인 맥 디펜더(Mac Defender)가 유명 소셜 네트워크(Social Network)를 통해 전파되는 것이 발견되었다. [그림 3]과 같이 트위터(Twitter)를 이용하여 맥 운영체제 사용자들을 대상으로 게임을 소개하는 내용으로 위장한 메시지가 발송됐다.
메시지 본문에 단축 URL(URL Shortening)을 첨부하여 악의적인 웹 사이트로 접속을 유도한다. 사파리(Safari) 웹 브라우저를 사용하는 맥 운영체제 사용자가 해당 단축 URL을 클릭하게 되면 특정 웹 사이트로 연결된다. 해당 웹 페이지는 기존 윈도 운영체제를 감염 대상으로 하였던 허위 백신과 마찬가지로 시스템 전체를 검사하는 것처럼 속인 뒤, 허위 진단 결과를 보여준다. 이어 맥 운영체제에서 실행되는 특정 파일을 내려받도록 유도하여 허위 백신의 감염을 시도한다. 이에 애플(Apple)사는 맥 운영체제 사용자를 대상으로 유포된 허위 백신의 진단 및 탐지를 위해 보안 업데이트 'About Security Update 2011-003'을 배포하였다.
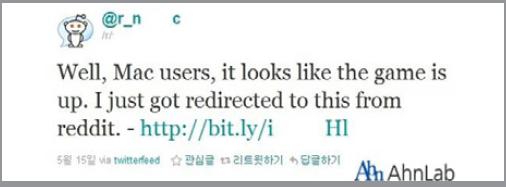
[그림 3] 게임을 소개하는 내용으로 위장한 트위터 메시지
2. 허위 맥도날드 메일로 유포된 악성코드
맥도날드에서 발송하는 메일로 위장해 유포를 시도한 악성코드는 그 변형이 현재까지도 지속적으로 발견되고 있어 사용자의 각별한 주의가 요구된다. 이 허위 맥도날드 메일은 무료 시식이 가능한 초대권이 첨부되었다며 사용자들의 첨부 파일 클릭을 유도한다. 생성된 파일은 [그림 4]와 같이 마이크로소프트 오피스 워드(Microsoft Office Word) 파일과 동일한 아이콘을 가지고 있다. 맥도날드에서 발송한 메일로 위장한 악성코드는 지속적인 변형들이 발견되고 있다.
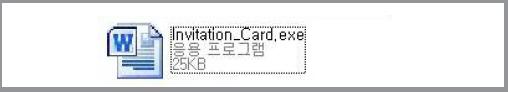
[그림 4] 맥도날드 무료 시식 초대권으로 위장한 파일
2011년 2분기 악성코드 동향
지난 2분기 악성코드 감염 보고를 살펴보면 Textimage/Autorun이 역시 1위를 차지하고 있으며, JS/Redirect와 JS/Agent가 각각 2위와 3위를 차지하였다. [표 2]는 2011년 2분기 악성코드 감염보고 Top 20으로, 이 중 지난 분기 대비 새롭게 Top 20에 진입한 악성코드는 총 7건이다.
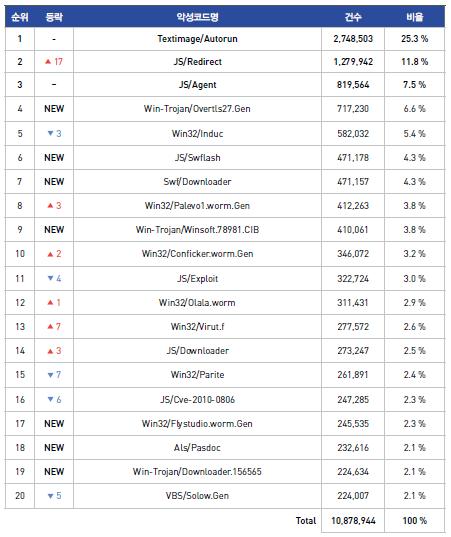
[표 2] 2011년 2분기 악성코드 감염보고 Top 20
지난 2분기 악성코드의 동향은 악성코드별 변종을 종합한 [표 3]의 2011년 2분기 악성코드 대표진단명 감염보고 Top 20을 통해 파악할 수 있다. 이에 따르면 Win-Trojan/Onlinegamehack이 총 보고 건수 3,952,884건으로 전체의 16%로 1위를 차지하고 있어 지난 2분기 동안 주된 사용자 피해를 야기했음을 알 수 있다. 그 다음으로는 Textimage/Autorun이 2,748,919건으로 11.1%, Win-Trojan/Downloader가 2,380,410건으로 9.7%를 차지하여 각각 2위와 3위에 올랐다.
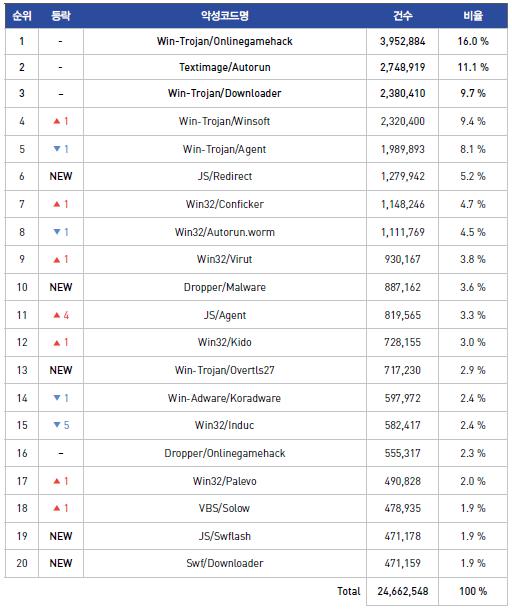
[표 3] 2011년 2분기 악성코드 대표진단명 감염보고 Top 20
[그림 5]의 지난 2분기 악성코드 유형별 감염보고건수 비율을 살펴보면 트로이목마류가 43.7%로 가장 많은 비율을 차지하고 있으며, 다음으로 스크립트가 15.6%, 웜이 12.8%의 비율을 각각 차지하고 있다.
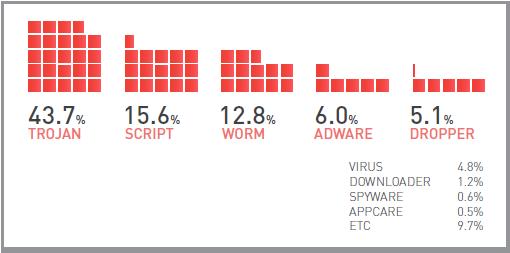
[그림 5] 2011년 2분기 악성코드 유형별 감염보고 비율
또한 2분기에 발견된 신종 악성코드 역시 [그림 6]과 같이 트로이목마류가 44%의 비율로 가장 많았다. 그 뒤를 이어 스크립트가 18%, 웜이 10% 비율을 보였다. 그러나 2분기에 감염이 보고된 신종 악성코드는 TextImage/Autorun으로, 총 2,745,002건의 감염이 보고돼 전체 26.1%의 비율로 1위를 차지하였다.
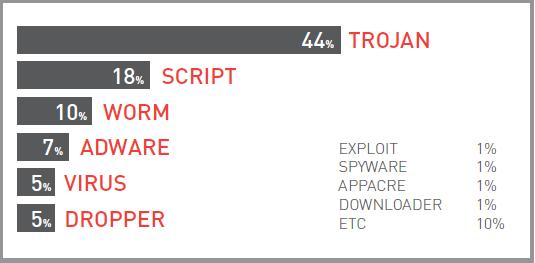
[그림 6] 2011년 2분기 신종 악성코드 유형별 분포
한편 ASEC Report Vol.18은 올 2분기 국내 악성코드 이슈로 모바일 악성코드의 증가 및 지능화를 꼽았다. 또한 해외의 2분기 악성코드 동향으로는 일본의 지속적인 컨피커 웜 피해 발생을 비롯해 맥 OSX를 노리는 악성코드의 증가 등을 전했다. 더 자세한 내용은 ASEC Rerpot 홈페이지(https://www.ahnlab.com/kr/site/securitycenter/asec/asecReportView.do?groupCode=VNI001)에서 확인할 수 있다.@
- 안철수연구소


