[Hot Issue] “왜 A-FIRST를 주목해야 하는가”
사이버 테러 전담 조직 ‘A-FIRST’ 신설
2011년 6월 모 언론사로부터 침해 사고 분석에 대한 의뢰가 접수되었다. 이 언론사는 최근 자사의 홈페이지로 통해 악성코드가 유포되어 독자들로부터 항의를 받아오고 있었다.
이 사건을 해결하기 위해 해킹•악성코드•포렌식 등 각 분야 전문가들로 구성된 안철수연구소의 ‘A-FIRST’가 현장에 긴급 투입되었다. 분석 결과 모두를 경악시킨 충격적인 사실이 드러났다.
이 언론사의 침해 사고가 발생한 것은 2003년 7월 21일. 무려 8년 동안 사고가 지속되었음에도 불구하고 그 어떤 누구도 이 사실을 몰랐던 것이다. 심지어 공격 시작 시점이 오래되어, 공격자조차 웹쉘 업로드 절대 경로를 잊어버려서 찾아 다닌 웃지 못할 흔적도 발견되었다.
보안 업계에서는 최근 발생하는 일련의 침해사고를 분석하고 막아내는 방법을 꾸준하게 모색하고 있다. 안철수연구소에서도 이에 대해 수많은 대응과 연구를 지속하고 있다. 그러나 이러한 대응을 위해서는 단순히 네트워크, 시스템 전문가뿐만이 아니라, 악성코드와 바이너리 분석가, 커널 분석가 등 다양한 전문가 집단이 필요로 하다는 점이 부각되고 있다.
이에 안철수연구소는 사이버 사고 대응 전문조직인 A-FIRST(Ahnlab Forensic & Incident Response Service Team)를 신설하게 되었다. 지금부터 안철수연구소가 A-FIRST를 신설하게 된 배경과 A-FIRST가 어떤 일을 전담하게 되는지에 대해 알아보자.
도대체 왜 이런 일들이 벌어지는가?
최근 전 세계적으로 이슈화되는 굵직굵직한 사이버 보안 관련 사건과 사고가 연일 이슈가 되고 있다. 이러한 이슈는 비단 이슈의 중심이 되는 기업들의 피해도 피해이지만, 사이버 보안 사고로 인해 단순히 웹 서비스에 접근하는 것만으로도 악성코드에 감염되고 개인 정보가 유출되는 것은 사회적으로도 문제가 된다.
2010년의 상황만 보더라도 악의적으로 유명사이트에 삽입되는 악성코드가 심지어 2~3년 정도 전에 발견된 취약점을 이용하는 경우가 비일비재했다. 하지만 최근에 삽입되는 iframe을 추적하다 보면 예외 없이 제로데이 취약점을 사용하고 있다.
누군가는 '인터넷으로 영화를 다운로드 받고, 신문 보는 게 문제가 되겠어?' 라고 생각할 수 있을 것이다. 하지만 단순히 감염된 인터넷 사이트를 방문하는 것만으로도 악성코드에 감염되는 것이 현실이다. 또한, 이러한 공격 방식은 현재 시점에서 보편적인 공격자의 공격 방식이며, 상당수의 정교한 공격자는 이메일 1통으로 공격 대상 시스템을 무력화 시키기도 한다.
뭐? E-Mail 한 통이 그렇게도 위험하다고?
“무료로 최신 휴대폰을 XXX 직원에 한하여 공짜로 드립니다” 라는 문구를 삽입한, 정교하게 조작된 SWF 파일로 위장한 우스꽝스러운 이메일을 클릭하는 직원수가 얼마나 될 것 같은가.
모 기업을 대상으로 실시된 가상 악성 파일 테스트에서 2004년 시점에 8.7%, 2007년에 4.3%에 해당하는 직원들이 이메일을 클릭했다고 한다. “뭐, 바빠서 일하다 보면 그럴 수 있지!” 라고 생각하는 순간 PC는 좀비가 되고, 공격자로부터 원격조종을 당하게 된다. 문제는 단 1대만 공격에 희생이 되어도 공격 대상 네트워크 전체는 쑥대밭이 된다. 요즘 이슈화 되고 있는 APT(Advanced Persistent Threat) 공격 방식이 바로 이것이다.
이런 일이 정말로 가능할까?
최근 미국 보안업체인 RSA 시큐리티가 제공하는 일회용 패스워드(OTP, One Time Password) 기술이 이러한 방식으로 노출되었다. 결국 RSA 시큐리티는 자사의 OTP 4,000만 개를 리콜해야만 했다. 최근에 발생한 미국 군수업체인 록히드마틴이 공격을 받은 것은 RSA가 제공하는 OTP 기술의 노출로 인해 발생한 사례로 알려져 있다. 사실 RSA 시큐리티의 공격 후 OPT 기술 노출로 인한 피해가 이렇게까지 확대될 것으로 생각한 전문가는 많지 않았다.
또한 최근 이슈화 되고 있는 해커집단 룰즈섹(Lulzsec Security)과 어네너머스(Anonymous)의 공격에 미국 FBI, CIA와 같이 보안 분야에 엄청난 투자를 하고 있는 기관이 연달아 무너지면서 그들의 체면을 구기고 있다. 이 시점에서 우리나라의 보안 현황을 되돌아 봐야 할 필요성이 있다.
그럼 국내 사정은 어떠한가? 최근 매주 금요일이면 어김없이 다수의 P2P•언론사•소셜 네트워크에서 악성코드가 배포되기 시작한다. 이는 일반적으로 대부분의 기업체 IT 담당자가 쉬는 토요일~일요일에 긴급 이벤트 대응 능력이 떨어진다는 점을 공격자가 악용하는 것이다. 이러한 시점에 악성코드가 유명 사이트에서 배포되면, 주말 동안에 한가롭게 인터넷 쇼핑을 즐기거나 P2P에 접속해서 영화 한편 다운로드 받아 보려는 이용자의 개인정보는 어김없이 공격자의 손에 들어가게 된다.
앞서 언급했듯이, 최근에 악성코드의 영향으로 강제 실행되는 파일은 각종 게임 아이디, 패스워드를 빼내는 유형이 기승을 부리고 있다. 이러한 공격이 가능한 이유는 악성코드가 배포되는 경로의 시스템이나 네트워크가 보호를 받지 못하여 발생하는 경우가 대부분이다.
APT(Advanced Persistent Threat) 공격의 증가
하이드락(일명 Aurora 또는 Google Attack), 스턱스넷, 나이트 드래곤 등 최근에 발생하는 공격들이 우리에게 주는 시사점은 크다. 기존의 악성코드들은 기술력을 뽐내거나 단순히 금전적 이익을 얻고자 하는 수준이었으나, 최근에는 공격목표를 정해놓고 상당기간 정보를 수집하여 공격하고 있는데 기존의 대응 방식으로는 뒤늦게 알아차릴 수 밖에 없다는 것이 문제이다. 이렇듯 공격이 치밀하고 고도화되고 있는 상황에서 기존의 보안 서비스들과 보안제품이 하나로 융합되어 전체적인 대응 방안을 모색하지 않으면 이러한 공격을 막기에 역부족이다.
예를 들어 공격대상을 A기업으로 정했다면 A기업 직원을 대상으로 소셜 네트워크 또는 이메일 등 사회공학(Social Engineering)기법을 이용해 개인정보를 수집한 후 A기업 내부로 접근한다. 새롭게 만들어지는 악성코드들은 A기업의 보안 솔루션들을 우회하여 필요한 정보를 충분히 수집한 후, 관리자 PC에 접근하기 위해 A사에서 사용되는 전용 응용 프로그램이나 윈도우와 같은 운영체제의 제로데이(Zero-Day) 취약점이 이용된다. 이렇게 관리자의 PC에 접근하게 되면 관리자가 접속하는 주요시스템의 정보를 수집하고 원하는 데이터를 꺼내올 수 있게 되는 것이다. 게다가 흔적을 제거하기 위해 악성코드를 삭제하거나 해당 시스템을 삭제하기도 한다. 지금까지 알아본 일반적인 APT 공격 순서는 위에서 언급한 RSA 시큐리티를 대상으로 발생한 APT 공격에도 별반 다르지 않았다.
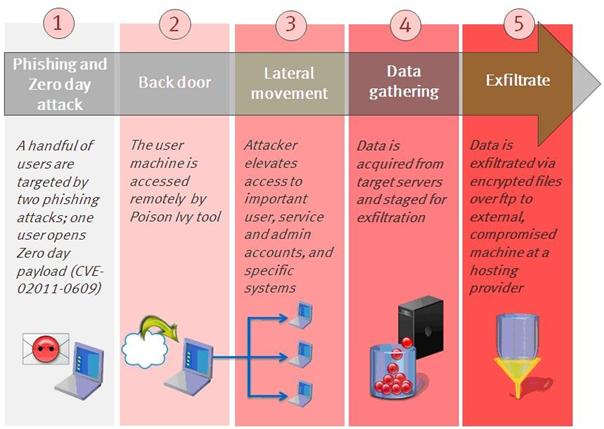
[그림 1] RSA 공격 진행 과정 출처: RSA Security
종합적 대응 필요
위에서 간단하게 살펴본 APT 공격의 시나리오에서 알 수 있는 것처럼, 악성코드를 만들어 불특정다수에게 배포하는 방식에서 벗어나 안티-바이러스나 방화벽 등 기존의 보안 솔루션으로 대응하기에는 한계가 보인다. 또한 보안에 가장 취약한 사람, 특히 내부자에게 접근하는 공격에 대비하기 위해서는 보안교육뿐만 아니라 사고발생시 분석을 용이하게 하기 위해 최적의 상태(Forensically Sound)를 유지하는 등 사고가 발생되기 전부터 공격에 대비하여야 한다.
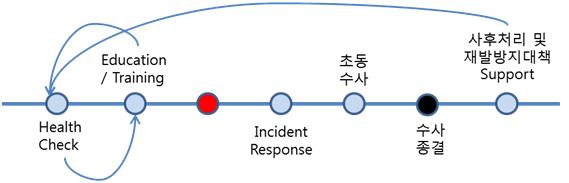
[그림 2] 사이버 침해 사고 해결을 위한 종합 대응 프로세스
또한 자신의 흔적을 제거하여 치밀하게 자신을 은폐하려는 공격자를 밝혀내기 위해서는, 악성코드와 네트워크 패킷 분석뿐만 아니라 운영체제 곳곳에서 공격자의 흔적(Clue)이나 공격자(Smoking Gun)를 찾아내기 위해 디지털 포렌식 기술도 같이 융화되어야 한다.
Smoking Gun 이란? 서부 개척시대 총 싸움이 많았던 시절, 총 싸움 현장에 도착한 보안관이 범인을 밝혀내기 위한 방법으로 총에서 연기가 나는 사람을 지목했다는 것에서부터 유래된 것으로 침해사고와 관련해서는 Digital Smoking Gun 이라고도 한다.
준비된 안랩의 정예 조직 ‘A-FIRST’
안철수연구소는 악성코드 수집, 분석, 대응과 보안사고의 조기 경보, 분석 및 사고처리, 관련 정책수립 등 서비스 등 제공될 수 있는 보안기술과 소프트웨어, 하드웨어 측면까지 제공되는 보안 서비스들을 고루 갖추고 있다. 이러한 통합적 서비스가 가능한 보안기업은 안철수연구소가 유일하다.
사이버 침해 사고의 전문가 조직 ‘안랩 A-FIRST’
실제로 A-FIRST의 구성원은 모의해킹 전문가, 네트워크 전문가, 취약점 분석 전문가, 악성코드/멀웨어/바이러스 분석 전문가, 커널 및 리버스엔지니어링 전문가 등으로 구성되어 있다. 최고 수준의 전문가들이 하나가 되어 움직인다. 이러한 안철수연구소의 기술력을 한 곳에 집중시키고 전문화된 고급 보안 서비스를 제공함으로써, 실제로 고객이 원하는 최고급 보안 서비스를 A-FIRST를 통해 제공하게 될 것이다.@
- 안철수연구소안철수연구소 분석2팀 책임연구원 한승훈


