


[Statistics] 스팸 메일의 귀환, 허위 백신과 함께 오다
2011년 5월 악성코드 통계
지난 5월의 악성코드 감염 보고 1위는 Textimage/Autorun이 차지했으며 Swf/Downloader와 JS/Redirect가 각각 2위와 3위를 차지하였다. 2011년 5월 악성코드 통계현황은 다음과 같다.
|
순 위
|
등 락
|
악성코드명
|
건 수
|
비 율
|
|
1
|
0
|
Textimage/Autorun
|
830,412
|
21.3 %
|
|
2
|
NEW
|
Swf/Downloader
|
458,353
|
11.7 %
|
|
3
|
0
|
JS/Redirect
|
360,137
|
9.2 %
|
|
4
|
4
|
Win-Trojan/Winsoft.78981.CIB
|
274,935
|
7.1 %
|
|
5
|
NEW
|
JS/Downloader
|
217,226
|
5.6 %
|
|
6
|
10
|
JS/Exploit
|
202,567
|
5.2 %
|
|
7
|
-2
|
Win32/Induc
|
188,157
|
4.8 %
|
|
8
|
-6
|
Win-Trojan/Overtls27.Gen
|
141,984
|
3.6 %
|
|
9
|
NEW
|
Win-Trojan/Downloader.156565
|
136,846
|
3.5 %
|
|
10
|
-3
|
Win32/Palevo1.worm.Gen
|
128,923
|
3.3 %
|
|
11
|
NEW
|
JS/Cve-2010-0806
|
111,631
|
2.9 %
|
|
12
|
-3
|
Win32/Conficker.worm.Gen
|
111,255
|
2.9 %
|
|
13
|
NEW
|
JS/Exploit-down
|
106,908
|
2.7 %
|
|
14
|
-10
|
JS/Agent
|
101,503
|
2.6 %
|
|
15
|
-5
|
Win32/Olala.worm
|
98,690
|
2.5 %
|
|
16
|
-3
|
Win32/Virut.f
|
91,371
|
2.3 %
|
|
17
|
NEW
|
Als/Pasdoc
|
88,609
|
2.3 %
|
|
18
|
-7
|
Win32/Parite
|
86,112
|
2.2 %
|
|
19
|
NEW
|
JS/Exploit-download
|
85,272
|
2.2 %
|
|
20
|
NEW
|
Dropper/Onlinegamehack5.Gen
|
80,547
|
2.1 %
|
|
3,901,438
|
100 %
|
[표 1] 악성코드 감염보고 Top 20
[그림 1]은 지난 5월 한 달 동안 안철수연구소가 집계한 악성코드의 유형별 감염 비율을 분석한 것이다. 2011년 5 월의 감염보고 건수 중 악성코드를 유형별로 살펴보면, 감염보고건수 비율은 트로이 목마(TROJAN)류가 43.7%로 가장 많았으며, 스크립트(SCRIPT)가 16.4%, 웜(WORM)이 13%로 그 뒤를 이었다.
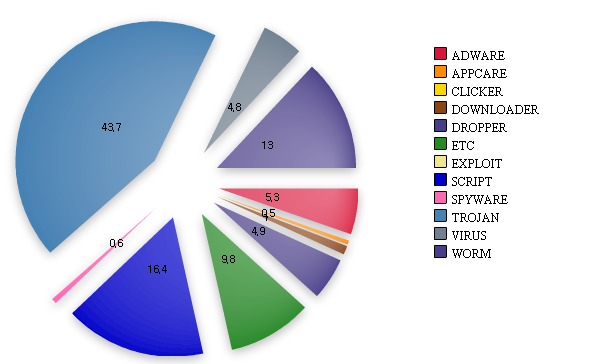
[그림 1] 악성코드 유형별 감염보고 비율
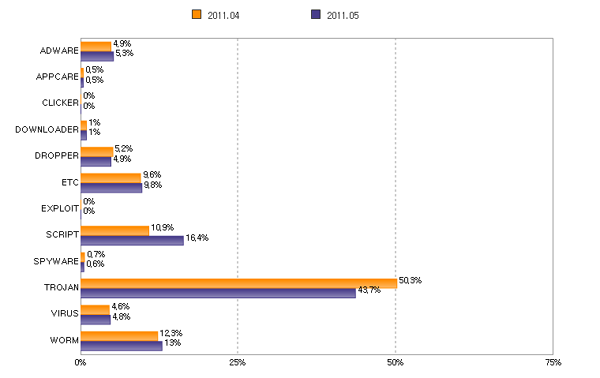
[그림 2] 악성코드 유형별 감염보고 전월 비교
악성코드 유형별 감염보고 비율을 전월과 비교하면, 스크립트, 웜, 애드웨어(ADWARE), 바이러스(VIRUS)가 전월에 비해 증가세를 보이고 있다. 반면 트로이 목마, 드롭퍼(DROPPER), 스파이웨어(SPYWARE)는 전월에 비해 감소한 것을 볼 수 있다. 다운로더(DOWNLOADER), 애프케어(APPCARE) 계열들은 전월 수준을 유지하였다.
5월의 악성코드 이슈
■ 스팸메일을 통해 유포되는 AntiVirus AntiSpyware 허위백신
"my naked pic is attached"라는 제목의 스팸 메일이 또 다시 발견되었다. 이 스팸 메일은 허위백신 파일인 AntiVirus AntiSpyware를 첨부하고 있는 것으로 몇 해 전부터 꾸준히 발견되고 있다. 또한 4~5월에는 [그림 3]과 같은 스팸 메일이 불특정 다수에게 발송된 바 있어 허위백신 감염에 사용자들의 주의가 요구되고 있다.
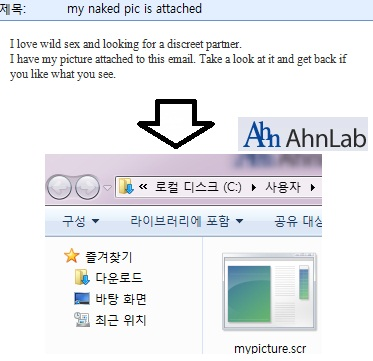
[그림 3] ‘mypicture.scr’ 악성코드가 첨부된 스팸 메일
해당 악성코드에 감염되면 ‘AntiVirus AntiSpyware 2011’라는 허위백신(Fake AV)이 시스템에 설치되어 시스템에 다수의 악성코드가 감염된 것처럼 진단목록을 보여줌으로써 결제를 유도한다. 특히 허위 경고를 지속적으로 보여주며, 해당 허위백신이 실행되는 동안에는 다른 응용프로그램 실행이 제한적일 수도 있다.
V3는 국내에서 발견되는 허위백신 악성코드에 대해 Win-Trojan/Fakeav라는 대표 진단명으로 진단하며 빠른 치료가 이루어지도록 하고 있다. 그러나 허위백신의 수가 계속해서 늘어나고 있을 뿐만 아니라 웹페이지를 통한 유포도 이루어지고 있어 사용자들의 주의가 필요하다.
■ 주문 확인 메일로 위장한 악성코드 유포
지난 4월 말부터 악성코드가 첨부된 스팸 메일이 해외 쇼핑몰에서 주문한 물건의 주문 확인 메일로 위장하여 지속적으로 유포되고 있다. 허위 주문 확인 메일에 첨부된 ‘Order details.zip’ 의 압축을 풀면 ‘Order details.exe’(17,920바이트)가 생성된다. 생성된 ‘Order details.exe’(17,920 바이트)를 실행하게 되면 윈도우 시스템에 존재하는 정상 svchost.exe를 강제로 실행한 후 해당 정상 파일의 메모리 영역에 자신의 코드 일부를 강제로 덮어쓴다. 메모리 영역 일부가 덮어 쓰인 정상 svchost.exe의 프로세스는 러시아에 있는 특정 시스템으로 접속을 시도하며, 접속이 성공하면 pusk.exe(352,256바이트)를 내려받는다. 내려받은 pusk.exe(352,256바이트) 파일이 실행되면 허위 백신이 실행되며 시스템 전체를 검사한다.
검사가 완료되면 다수 정상 파일들을 악성코드로 진단한 뒤 ‘시스템에서 다수의 악성코드가 발견되었다’는 허위 경고 문구를 보여준다. 치료를 위해 프로그램 사용을 위한 등록(Register)을 클릭하게 되면 아래 [그림 4]와 같이 비용을 지급할 것을 요구한다.
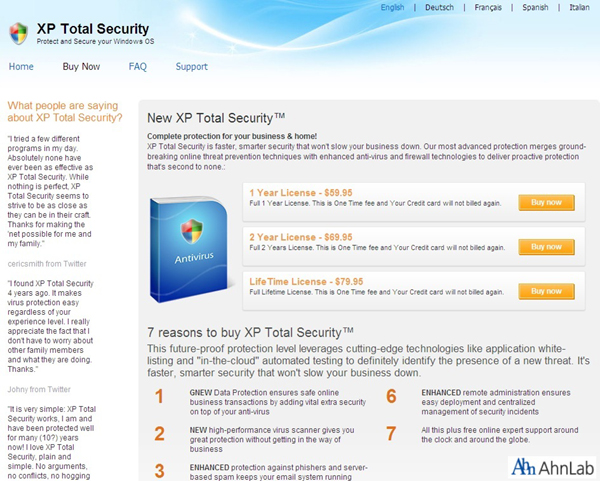
[그림 4] 금전 결제를 유도하는 웹 페이지
■ 오사마 빈 라덴 사망 소식으로 위장한 악성코드 유포
지난 5월 알카에다 지도자 오사마 빈 라덴(Osama Bin Laden)의 사망 소식이 국내외 언론을 통해 알려졌다. 이후 소셜 네트워크 서비스, 악의적인 스팸 메일과 웹 사이트 등의 다양한 경로를 통해 오사마 빈 라데 사망 소식을 악용한 악성코드가 유포되었다. 안철수연구소 시큐리티대응센터(ASEC)는 오사마 빈 라덴 사망 소식이 보도된 직후 이를 악용해 트위터를 통해 악성코드가 다양한 형태로 유포될 가능성이 높다고 판단, 이용자들의 주의를 당부한 바 있다.
이처럼 세계적으로 이슈가 되는 사항과 관련하여 다양한 형태의 보안 위협이 발생하는 것은 이번이 처음은 아니다. 지난 2009년 6월 팝 가수 마이클 잭슨의 사망시에도 이를 악용한 악성코드가 유포된 사례가 있다.
한편 최근 발간된 ASEC 리포트는 악성코드 특집으로 ‘디스크 볼륨 Open 후 직접 Write 하는 루트킷 분석 정보’라는 내용을 마련했다. 일부 모니터링 툴 및 백신 프로그램은 디스크의 I/O를 감지하여 악의적인 행위를 감지한다. 그러나 일부 악성코드가 하위 필터 드라이버로 직접 통신하여 I/O 감지를 우회해 자신의 행위를 감추는 기능을 탑재하고 있어 문제가 되고 있다. 이번 ASEC 리포트 특집은 I/O 감지를 우회하는 악성코드를 분석한 것으로, 향후 유사한 기능을 탑재한 악성코드에 대응하는데 큰 도움이 될 것으로 보인다.
이 밖에도 ASEC 리포트는 시큐리티 동향과 관련해 국외 인터넷 뱅킹을 노리는 제우스(Zeus) 소스 유출과 스파이아이(SpyEye) 동향, 뱅킹 트로잔 코어플러드(Banking Trojan CoreFlood), 국내 금융권 사이트 해킹, 인터넷 뱅킹 악성파일 등에 대해 자세히 다루고 있다.
시큐리티 통계, 웹 보안 통계 및 동향에 대한 자세한 내용은 ASEC Rerpot 홈페이지(https://www.ahnlab.com/kr/site/securitycenter/asec/asecReportView.do?groupCode=VNI001)에서 확인할 수 있다@
- 안철수연구소


