


[Statistics] 4월의 악성코드, 여전히 오토런이 1위
2011년 4월의 악성코드는 Textimage/Autorun이 1위를 차지했으며 Win-Trojan/Overtls27.Gen과 JS/Redirect가 각각 2위와 3위를 차지했다.
|
순 위
|
등 락
|
악성코드명
|
건 수
|
비 율
|
|
1
|
0
|
Textimage/Autorun
|
1,148,610
|
26.2 %
|
|
2
|
NEW
|
Win-Trojan/Overtls27.Gen
|
540,652
|
12.3 %
|
|
3
|
1
|
JS/Redirect
|
471,011
|
10.7 %
|
|
4
|
-2
|
JS/Agent
|
429,722
|
9.8 %
|
|
5
|
0
|
Win32/Induc
|
224,589
|
5.1 %
|
|
6
|
NEW
|
Win-Trojan/Winsoft.46080.BR
|
188,926
|
4.3 %
|
|
7
|
0
|
Win32/Palevo1.worm.Gen
|
156,080
|
3.6 %
|
|
8
|
NEW
|
Win-Trojan/Winsoft.78981.CIB
|
126,814
|
2.9 %
|
|
9
|
3
|
Win32/Conficker.worm.Gen
|
121,739
|
2.8 %
|
|
10
|
3
|
Win32/Olala.worm
|
111,065
|
2.5 %
|
|
11
|
-2
|
Win32/Parite
|
102,528
|
2.3 %
|
|
12
|
NEW
|
Dropper/Malware.94432.B
|
94,972
|
2.2 %
|
|
13
|
6
|
Win32/Virut.f
|
93,421
|
2.1 %
|
|
14
|
4
|
VBS/Solow.Gen
|
87,282
|
2.0 %
|
|
15
|
NEW
|
Win32/Flystudio.worm.Gen
|
86,516
|
2.0 %
|
|
16
|
1
|
JS/Exploit
|
85,943
|
2.0 %
|
|
17
|
3
|
VBS/Autorun
|
82,326
|
1.9 %
|
|
18
|
NEW
|
Win32/Virut
|
80,306
|
1.8 %
|
|
19
|
NEW
|
Win-Trojan/Winsoft.46080.AR
|
76,276
|
1.7 %
|
|
20
|
NEW
|
Win-Trojan/Fosniw.75776
|
73,389
|
1.7 %
|
|
4,382,167
|
100
|
[표 1] 악성코드 감염보고 Top 20
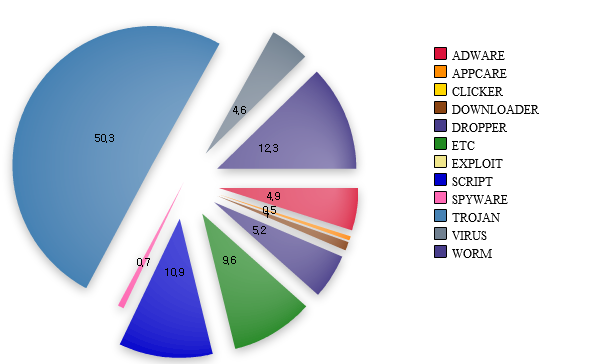
2011년 4 월의 악성코드 유형별 감염보고건수 비율은 트로이목마(TROJAN)류가 50.3%로 가장 많이 차지했으며 웜(WORM)이 12.3%, 스크립트(SCRIPT)가 10.9%의 비율을 각각 차지했다. 이를 차트로 정리해보면 다음과 같다.
[그림 1] 악성코드 유형별 감염보고 비율
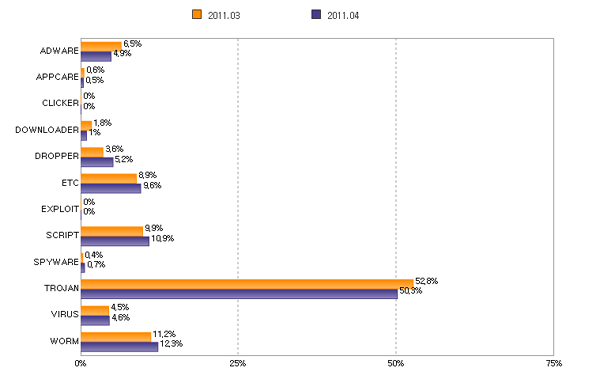
또한 악성코드 유형별 감염보고 비율을 전월과 비교하면 그림 2에서 볼 수 있듯이 웜, 스크립트, 드롭퍼(DROPPER), 바이러스(VIRUS), 스파이웨어(SPYWARE)가 전월에 비해 증가세를 보이고 있는 반면 트로이목마, 애드웨어(ADWARE), 다운로더(DOWNLOADER), 애프케어(APPCARE)는 전월에 비해 감소한 것을 볼 수 있다.
[그림 2] 악성코드 유형별 감염보고 전월 비교
4월의 악성코드 이슈
■ BitDefender 백신으로 위장해 유포된 허위 백신
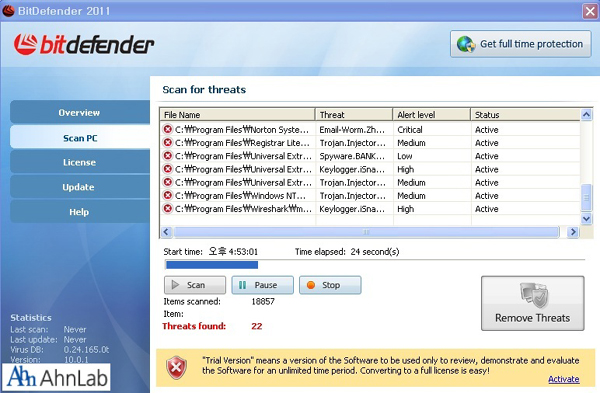
최근 루마니아의 보안 업체 소프트윈(SoftWin)사의 제품인 비트디펜더(BitDefender)로 위장한 허위 백신이 발견되었다. 이번에 발견된 허위 백신은 [그림 3]과 같이 비트디펜더 보안 제품과 유사한 사용자 인터페이스를 가지고 있으며, 메뉴에도 비트디펜더의 로고를 그대로 사용하고 있다.
[그림3] 허위 진단 결과를 보여주는 허위 비트디펜더 제품
허위 비트디펜더 보안 제품은 기존에 발견된 다른 허위 백신들과 유사하게 PC에 감염이 되면 자동으로 시스템 전체를 검사하며 다수의 정상 파일들을 악성코드에 감염되었거나 감염된 파일이라는 허위 경고 문구를 보여주어 사용하는 PC에 심각한 문제가 발생한 것으로 오인하게 만든다.
정상적인 백신으로 위장한 허위 백신이 발견된 만큼 향후에도 이와 유사한 형태의 허위 백신들이 지속적으로 발견될 것으로 예측된다. 그러므로 자주 사용하는 소프트웨어는 항상 정품을 구매해서 사용하도록 하고, 인터넷을 통해 무료 소프트웨어를 다운로드 할 경우에는 해당 소프트웨어를 개발한 해당 업체 웹 사이트에서 직접 다운로드 하여 설치하는 것이 중요하다. 그리고 인터넷을 통해 내려 받은 파일들은 반드시 최신 엔진으로 업데이트 된 백신으로 실행 전에 검사를 수행하는 것이 중요하다.
■ UPS 운송 메일로 위장한 허위 백신 설치 악성코드
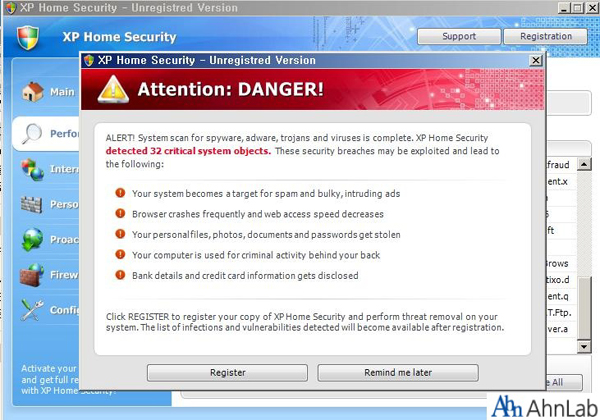
3월 24일부터 국내로 유입되기 시작한 UPS(United Parcel Service) 운송 메일로 위장된 악성코드 변종이 현재까지도 유포되고 있다. 이제까지 발견된 다른 허위 백신들 사례에서와 같이 [그림 4]의 ‘시스템에서 심각한 악성코드가 발견되었으며 치료를 위해서 등록을 하라’는 허위 문구를 보여준다.
[그림4] 허위 백신이 보여주는 허위 경고 문구
진단한 파일들의 치료를 위해 등록(Register)을 클릭하게 되면 금전적인 결제를 하여야만 정상적인 사용이 가능하다고 안내하고 있다.
이번에 발견된 허위 백신은 지금까지 발견된 다른 허위 백신들과는 달리 정상적인 윈도우 보안 센터의 ‘보안 설정 관리 대상’에 허위 백신을 실행하도록 연결시켜 시스템 사용자로 하여금 정상적인 보안 프로그램으로 오인하도록 설정한 부분이 특이점이라고 할 수 있다.
■ 스타 맵핵으로 위장한 악성코드
게임핵으로 위장한 악성코드 유포는 하루 이틀의 이야기가 아니다. 최근에는 스타 맵핵으로 위장한 악성코드의 유포가 기승을 부리고 있다. 스타 맵핵은 전 세계적으로 가장 인기 있는 게임 중 하나인 스타크래프트를 대상으로 상대방을 쉽게 이기기 위해 상대방의 진영을 훤히 들어다 볼 수 있는 프로그램이다. 이 프로그램은 인터넷 검색을 통해서 어렵지 않게 구할 수가 있다.
블로그나 까페를 통해 유포되는 이런 프로그램들 중 일부는 설치과정에서 스타 맵핵 프로그램만 설치되는 것이 아니라 악성코드(aaa.exe)도 함께 설치된다.
순간의 쉬운 승리를 위해 핵 프로그램을 사용하는 것은 사용자 자신의 PC를 악성코드 감염 위험에 빠트리는 행동이다. 이러한 툴의 사용은 신중한 판단이 절실히 필요하다.
■ 익숙한 정상 프로그램 이름으로 위장한 악성코드 유포
최근 사용자에게 익숙한 제품이나 유명인사, 회사, 사회적 이슈 등을 악성코드 유포에 이용함으로써 사용자가 별 의심 없이 실행하도록 유도하고 있다. PC를 사용함에 있어 자신이 실행하는 파일에 대해서 의심이 될 경우 백신업체로 신고를 하고 설치된 백신 및 윈도우 보안 업데이트를 항상 최신으로 유지하도록 해야 할 것이다.
■ 아이폰, 아이패드에서 동작하는 상용 키로거
해외에서 아이폰(iPhone)과 아이패드(iPad)에서 동작하는 키 입력을 가로채는 키로거(Keylogger)가 상용으로 제작되어 판매되는 것이 발견되었다. 이번에 발견된 상용 키로거는 애플사의 iOS에 동작하도록 되어 있으나 사용자에 의해 탈옥(JailBreak)된 상태에서만 설치되어 키 입력을 가로채도록 되어 있으며 가로챈 키 입력들을 지정한 특정 메일 주소로 모두를 전송하도록 설정할 수 있다.
이러한 탈옥(JailBreak) 상태에서 동작하는 악성코드가 있었던 만큼 아이폰 및 아이패드를 인위적으로 조작 및 변경하게 될 경우 예상치 못한 보안 위협들에 노출될 수 있으므로 사용자의 주의가 필요하다.
이 밖에도 새로운 imm32.dll 패치 기법을 적용한 악성코드 / imm32.dll 패치를 위한 비정상적 함수명 사용 / 메일 본문이 이미지로 처리된 허위 페이스북 안내 메일 / 한국어로 표기된 허위 윈도우 라이선스 랜섬웨어 등이 발견되었으며, 관련 내용은 ASEC Report Vol.16에서 확인할 수 있다. 이 외에도 4월의 시큐리티 통계와 이슈, 웹 보안 통계와 이슈 등 심도 있는 자세한 내용을 ASEC Rerpot 홈페이지(https://www.ahnlab.com/kr/site/securitycenter/
asec/asecReportView.do?groupCode=VNI001)를 통해 제공하고 있다.@
- 안철수연구소


