


기업 보안을 위한 직언, 보안은 CEO의 리스크!
“보안은 CEO가 의지를 가지고 해결해야 하는, CEO가 관여하지 않으면 해결되는 것이 없는 부분이다”
안철수연구소 김홍선 대표는 27일 한국능률협회(Korea Management Association, 이하 KMA)가 개최한 ‘KMA 최고경영자조찬회’에 초청돼 최근 사이버 보안 위협의 동향과 이에 대한 기업의 대응 전략에 관한 특별 강연을 가졌다.
김홍선 대표는 강연을 시작하기에 앞서 국내 주요 기업 최고경영자 600여 명이 한 곳에 모인 것에 반가움을 표했다. “이렇게 수많은 CEO들이 한 곳에 모인 곳에서 생각을 공유하는 자리는 없었기 때문에 이러한 기회를 기다려 왔다”고 운을 뗀 김홍선 대표는 “보안은 여기 계신 CEO의 역할이기 때문”이라고 속내를 밝혔다.
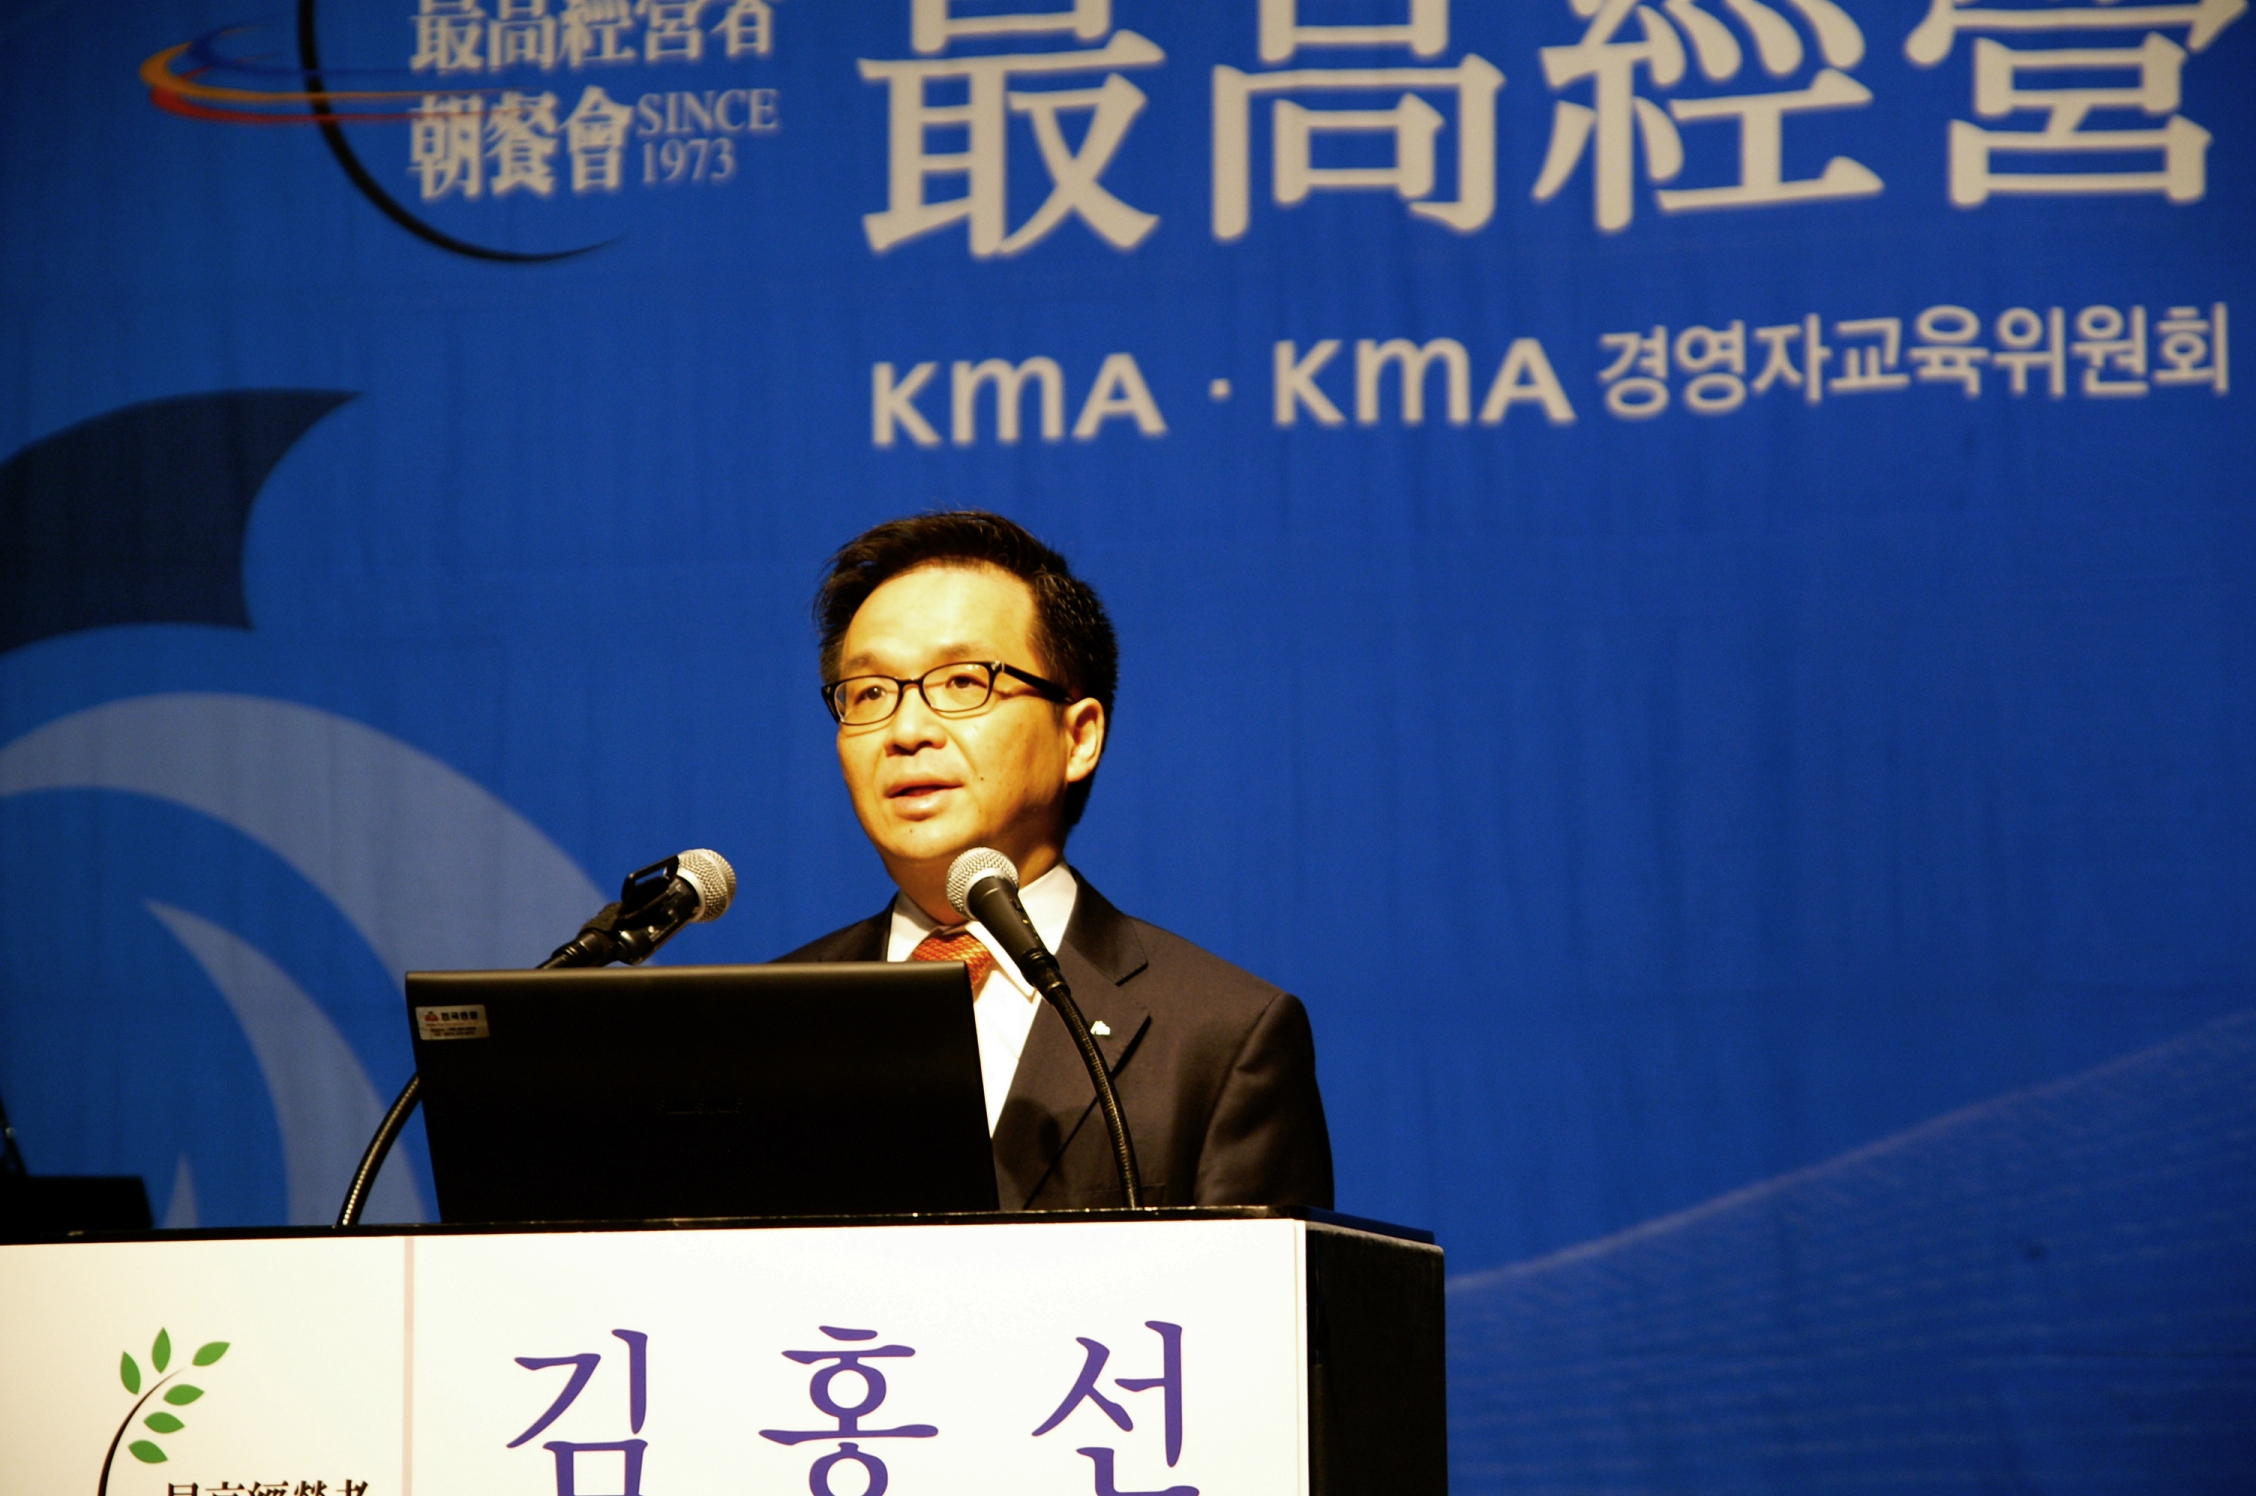
▲ 안철수연구소 김홍선 대표
김홍선 대표는 보안이 사회적 화두가 된 이유를 설명하기 위해 PC 통신부터 오늘날과 같은 인터넷 환경으로의 변화, 그리고 스마트폰 환경으로의 급격한 사회 변화를 되짚었다. 또한 “인터넷은 항상 연결되어 있는 것이지만 누구도 책임질 수 없는 불안전한 환경”이라며 기업의 업무 환경 자체가 바로 이러한 불안전한 환경에 연결되어 있음을 환기시켰다.
이어 “IT, 즉 정보 시스템은 업종별로 차이는 있을 수 있지만 모든 사업에 있어서 없어서는 안 될 부분이 되었다”며 “문제는 인터넷상의 정보 자산은 도둑이 열 번을 훔쳐가도 그 자리에 있기 때문에 도둑맞았다는 것을 인식하지 못 한다는 것”이라고 지적했다.
또한 지난 해 이란 원전 사고의 원인으로 세계적인 이슈가 되었던 스턱스넷(Stuxnet), 유럽/미국 등에서 온라인 뱅킹과 관련해 심각한 문제가 되고 있는 악성코드 제우스(ZeuS), 3•4 DDoS 공격에 이어 최근 잇달아 발생한 해킹 사건까지 기업의 IT 환경과 관련된 위협도 설명했다.
그러나 “이러한 수많은 위협들에 대해 CEO 여러분이 일일이 다 신경 쓰라는 것이 아니라 이러한 위협이 있다는 것을 인식하시라는 것”이라고 덧붙였다. 아울러 “보안 전문 인력이 얼마나 중요하고 보안을 제대로 하는 것이 얼마나 중요한지 이해해야 한다”며 보안에 대한 CEO의 인식 변화가 필요하다고 설명했다.
특히 기업 비즈니스 측면에서의 보안과 관련해 “한 번 보안 사고가 터지면 기업의 신뢰도가 30~40%씩 떨어진다”며 “IT, 즉 정보자산이 사업과 직결된 문제라는 인식이 필요하다”고 말했다. 즉, 기업의 보안 문제는 결국 CEO가 관리해야 할 기업의 리스크라는 것. 이러한 측면에서 “기본이 제대로 지켜지고 있는지는 CEO가 책임져야 한다”고 김홍선 대표는 강조했다. 또한 보안 사고에 대한 국내 기업들의 폐쇄적인 태도와 관련해 “사고가 나면 빨리 오픈해야 한다. 증거를 없애거나 사고 자체를 덮어버리면 절대로 문제가 해결되지 않는다”고 꼬집었다.
이 밖에도 오는 9월 발효를 앞둔 개인정보보호법과 관련해서는 “법 조항을 이해하는 것이 리스크를 줄이는 것”이라고 설명했다. 이어 “기업들이 고객 정보를 기업의 자산으로 오해하고 있다”며 “내 것은 아니다, 그러나 내가 책임이 있다”라는 것을 알아야 한다고 강조했다. 또한 “우리 회사에서 무슨 데이터가 필요한지 정리하고 관리할 수 있어야 한다”며 “보안 솔루션 도입에만 급급해서는 안 된다”고 조언했다.
금융권 해킹 등 최근 잇달아 발생한 보안 침해 사고와 관련, 최고경영자들의 관심을 반영해 마련된 이날 행사에서 김홍선 대표는 강연 내내 거침없지만 보안과 관련된 기업의 문제를 정확하고 객관적으로 지적했다. 동시에 17년 간 보안 분야에 종사해 온 전문가로서의 제언도 잊지 않았으며, 한 명의 기업 CEO로서의 생각을 아낌없이 공유해 참석자들의 큰 관심과 호응을 받았다.@
- 안철수연구소안철수연구소 세일즈마케팅팀 대리 김동빈


