


[Statistics] 2011년 1분기 악성코드 및 온라인게임 해킹 동향
안철수연구소에서는 지난 1분기 동안 화제가 되었던 국내 및 해외 악성코드, 온라인게임 해킹 동향에 대해 살펴보았다.
2001년 1분기 악성코드 동향
1. 악성코드 통계
2011년 1분기 사용자 피해를 주도한 악성코드들의 대표진단명을 살펴보면 Win-Trojan/Onlinegamehack이 총 보고 건수 3,861,741건으로 전체의 13.4%로 1위를 차지하였다. 그 뒤를 TextImage/Autorun이 3,483,488건으로 12.1%, Win-Trojan/Downloader가 3,114,607건으로 10.8%를 차지하여 2위와 3위에 올랐다.
|
순 위 |
등 락 |
악성코드명 |
건 수 |
비 율 |
|
1 |
2 |
Win-Trojan/Onlinegamehack |
3,861,741 |
13.4 % |
|
2 |
-1 |
TextImage/Autorun |
3,483,488 |
12.1 % |
|
3 |
4 |
Win-Trojan/Downloader |
3,114,607 |
10.8 % |
|
4 |
-2 |
Win-Trojan/Agent |
2,952,919 |
10.2 % |
|
5 |
15 |
Win-Trojan/Winsoft |
2,248,527 |
7.8 % |
|
6 |
6 |
Win-Trojan/Adload |
2,033,331 |
7.0 % |
|
7 |
-2 |
Win32/Autorun.worm |
1,384,926 |
4.8 % |
|
8 |
0 |
Win32/Conficker |
1,223,294 |
4.2 % |
|
9 |
NEW |
Win-Trojan/Patched |
949,612 |
3.3 % |
|
10 |
-1 |
Win32/Virut |
922,565 |
3.2 % |
|
11 |
-1 |
Win32/Induc |
892,847 |
3.1 % |
|
12 |
-1 |
Win32/Kido |
781,424 |
2.7 % |
|
13 |
NEW |
Win-Adware/KorAdware |
718,093 |
2.5 % |
|
14 |
5 |
Win-Trojan/Overtls |
692,990 |
2.4 % |
|
15 |
-11 |
JS/Agent |
650,149 |
2.3 % |
|
16 |
NEW |
Win-Trojan/Overtls15 |
618,379 |
2.1 % |
|
17 |
-4 |
Win32/Palevo |
616,181 |
2.1 % |
|
18 |
-2 |
VBS/Solow |
587,532 |
2.0 % |
|
19 |
NEW |
Win-Trojan/Overtls11 |
570,302 |
2.0 % |
|
20 |
-5 |
Dropper/Malware |
564,652 |
2.0 % |
|
28,867,559 |
100 % |
[그림 1]은 2011년 1분기 동안 고객으로부터 감염이 보고된 악성코드 유형별 비율이다.
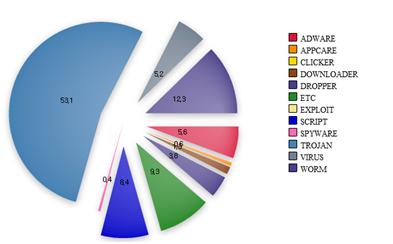
[그림1] 2011년 1분기 악성코드 유형별 감염보고 비율
악성코드 유형별 감염보고건수 비율은 트로이목마가 53.1%로 가장 많은 비율을 차지하고 있으며, 다음으로 웜(WORM)이 12.3%, 스크립트가 8.4%의 비율을 각각 차지하고 있다.
또한 2011년 1분기의 신종 악성코드 유형별 분포는 트로이목마가 85%로 1위를 차지하였으며 그 뒤를 이어 애드웨어가 7%, 드롭퍼가 4% 비율을 차지하였다.
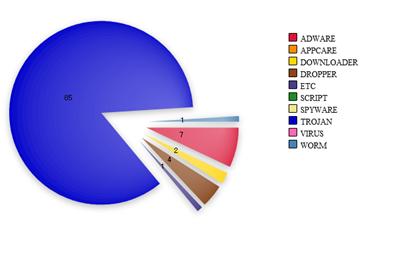
[그림 2] 2011년 1분기 신종 악성코드 유형별 분포
2. 악성코드 이슈
■ 7•7 DDoS 대란 보다 업그레이드된 3.4 DDoS 공격
2009년 7월 7일 정부 기관 및 민간 기업들의 웹 사이트를 대상으로 발생하였던 분산 서비스 거부(Distributed Denial of Service) 공격이 2011년 3월 4일 다시 발생하였다. 2009년과 비교하자면, 공격 대상이 되는 웹 사이트가 40곳으로 증가하였으며 백신 제품들의 업데이트로 인해 공격을 수행하는 악성코드가 진단되는 것을 회피하기 위한 업데이트 방해 기능도 포함되었다. 또한 하드디스크 손상 대상이 되는 운영체제도 모든 윈도 버전들이 대상이 될 정도로 이전보다 더욱 정교하고 치밀하게 제작되었다. 이렇게 발전된 형태의 악성코드들을 이용한 분산 서비스 거부 공격은 민관이 다양한 형태의 협력을 통해 조기에 대응함으로써 그에 따른 피해를 줄일 수 있었다.
■ 다양한 언어를 지원하도록 제작되는 악성코드
2010년 국외에서 제작되는 허위 백신들이 비영어권 컴퓨터 사용자의 감염된 컴퓨터에 설치된 윈도 언어로 허위 감염 결과를 보여주는 사례가 있었다. 감염된 컴퓨터의 윈도 언어 정보를 이용하여 해당 문화권의 언어로 허위 정보들을 보여주는 사례는 금전적 목적으로 감염된 컴퓨터의 정상 사용을 방해하는 랜섬웨어(Ransomeware)에서도 발견되고 있다. 이는 해당 문화권의 언어로 허위 정보들을 제공하여 불법적인 금전 획득의 가능성을 더욱 높이기 위한 고도화된 사회 공학 기법으로 볼 수 있다. 이러한 다국적 언어를 지원하는 악성코드의 형태는 2011년 하반기에도 지속적으로 발견될 것으로 보인다.
■ SNS를 이용한 악성코드, 다양한 형태로 증가
2011년 1분기에는 소셜 네트워크 서비스(Social Network Service)와 관련해 본격적인 보안 위협이 양산되었다. 단축 URL(URL shortening)의 악용으로 사전에 유해성을 검사해주는 보안 단축 URL이 개발되자 1월에는 이러한 보안 단축 URL을 악용하여 허위 백신을 설치함으로써 악성코드의 감염을 시도하는 트위터(Twitter) 메시지들이 유포되었다. 2월에는 페이스북(Facebook) 담벼락으로 페이스북 이용자들의 개인 정보를 탈취하기 위한 목적의 악성코드를 내려받도록 유도하는 게시물들이 유포되었다. 같은 달 페이스북 사용자 간의 채팅 메시지를 악용하여 허위 페이스북 웹 페이지로 접속을 유도하여 악성코드를 내려받도록 유도하는 기법도 발견되었다. 소셜 네트워크 서비스를 제공하는 시스템 내부와 외부 환경을 악용하는 보안 위협들은 앞으로도 지속적으로 증가할 것으로 예상되므로 소셜 네트워크 서비스 이용자의 각별한 주의가 필요하다.
■ 본격적인 모바일 악성코드의 양산
2010년이 스마트폰을 대상으로 하는 악성코드들의 제작과 유포를 위한 실험적인 보안 위협들이 만들어진 해였다면 2011년 1분기는 실제 스마트폰에서 다양한 개인 정보들을 탈취하기 위한 악성코드들의 본격적인 양산이 시작된 시기로 볼 수 있다. 특히 안드로이드 앱이 가지는 구조적인 형태를 악용하여 정상 앱 내부에 악의적인 목적으로 제작된 파일을 강제로 삽입한 후 리패키징(Repackaging) 하는 방식이 매우 증가하였다. 앞으로는 이러한 리패키징 형태의 안드로이드 악성코드가 더욱 증가할 것으로 예측된다.
이 외에도 지난 1분기에는 ▶실제 백신으로 위장한 허위 백신들 ▶ 정교한 타깃 공격에 기반을 둔 APT 위협과 관련 보안 사고들 ▶클라우드에 기반을 둔 보안 제품을 공격하는 악성코드 등이 이슈가 되어 주의를 요하였다.
3. 해외 악성코드 동향
2011년 1분기 세계 악성코드 주요 동향은 악성코드의 지역화, 취약점을 이용한 악성코드 배포 정도로 요약할 수 있다. 여기에 정상 보안 프로그램을 흉내 낸 가짜 보안 프로그램 등장과 다국어 지원, 안드로이드 스마트폰 악성코드 증가를 주목할 만하다.
■ 악성코드의 지역화
악성코드별 변형이 특정 지역에 국한되어 소규모로 보고되고 있으며 악성코드의 지역화가 나타나면서 세계적인 악성코드 통계는 큰 의미가 없어졌다. 반면 거짓 감염 경보 후 치료를 위해 결제를 요구하는 허위 백신 프로그램이 더 교묘해지고 대범하게 실제 유명 제품을 가장해서 등장하기 시작했다. 다른 프로그램에 제휴 소프트웨어 형태로 포함되어 설치되는 저기능의 보안 프로그램이 다수인 한국의 경우와는 다소 차이가 있는 부분이다. 악성코드 제작자들이 번역기를 이용하여 다양한 언어로 제작하는 경우가 조금씩 보고되고 있다. 예전에는 언어 문제로 악성코드 전파나 금전 요구 등에 한계가 존재했다. 단순히 번역기를 이용하는 수준이라 서툴지만 유럽, 미국 이외의 지역 언어도 지원하고 있다. 아직 하나의 경향으로 자리 잡지는 않았지만 번역기 성능이 좋아지면서 점차 증가할 가능성이 있다.
■ 안드로이드 기반 악성코드 증가
2011년 1분기에는 안드로이드 기반 악성코드가 가파르게 증가하고 있다. 안드로이드 기반 악성코드가 급증하는 이유는 안드로이드 앱스토어가 개방형이기 때문에 악성코드 제작자들이 악성코드를 올리기 손쉽다는 점으로, 안드로이드 기반의 스마트폰 비중이 점차 커지면서 이러한 위협은 앞으로도 증가할 것으로 예상된다.
■ 악성코드 배포 방식 및 공격 동향
악성코드 배포 방식은 여전히 홈페이지 해킹 후 취약점을 이용하여 코드를 삽입, 사용자가 웹사이트 방문 시 감염되는 방식과 USB 메모리를 통한 전파가 주를 이뤘다. 이외에도 메일을 통한 배포 또한 여전했으며 페이스북, 마이스페이스, 트위터 등의 소셜네트워크 서비스를 통한 전파도 계속되고 있다. 주요 이슈가 발생할 때마다 이슈와 관련된 내용으로 가장한 악성코드나 허위 보안 프로그램을 배포하는 사례도 과거와 같다.
한편 일본에서는 컨피커 웜과 안티니 웜의 지속적인 피해 발생, 오토런 악성코드의 지속적인 피해 발생이 지난 1분기에 이슈가 되었다. 특히 최근 일본에서 발생한 지진으로 인한 원전의 피해와 관련하여 사용자의 호기심을 유발하는 형태로 제작된 스팸 메일의 유포가 보고되고 있다. 일본 IPA는 2011년 3월 11일 발생한 일본 원전 사고와 관련해 정부와 관련되었거나 재해 대책과 관련한 것으로 위장한 메일이 일본어로 제작되어 다수 유포되고 있는 것에 대해 주의를 당부한 바 있다.
2011년 1분기 온라인게임 해킹 동향
2009년부터 완만한 곡선을 그리며 증가했던 해킹 툴의 증가 추세가 2011년에 들어 그 증가세가 가파르게 상승했다.
2011년 1월 1일부터 3월 31일까지 접수된 해킹 툴 건수는 2,227건으로 2010년 전체 수집된 해킹 툴의 50%가 넘는 수치다. 이는 최근 FPS 게임이 전세계적으로 인기를 끌면서 MMORPG 위주의 온라인 게임 해킹에서 자동조준이나 월핵 등 FPS에 특화된 새로운 해킹이 급속하게 늘어 발생한 것으로 분석된다. 해킹 패턴으로 살펴보면 파일 조작, 스피드핵 등은 기존과 동일한 수준이며, 오토플레이와 메모리 조작이 꾸준히 증가한 것으로 나타났다.
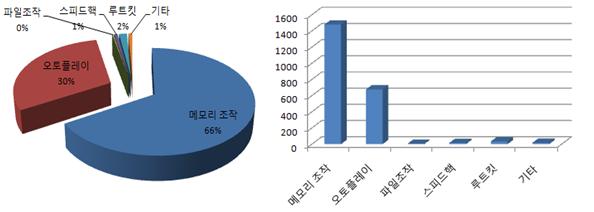
[그림 3] 2011년 1분기 해킹 종류별 통계
1. 메모리 조작 중심의 해킹 추세
2010년에 이어 2011년에도 국내 온라인게임은 메모리 조작에 인한 피해가 가장 큰 비중을 차지하고 있다. 2010년 1분기에는 155건이었던 메모리 조작 접수 건수가 2011년 1분기에는 1,478건으로 전년대비 약 900% 증가하였다. 이는 게임시장이 커지면서 게임장르도 다양화 되고 대형게임에 집중되던 게임 해킹이 다양한 장르의 게임으로 분산되면서 상대적으로 제작기간과 비용이 적은 메모리 조작 해킹이 많이 발생하는 것으로 분석된다.
특히 북미에서 인기가 많던 FPS게임이 아시아에서도 인기를 끌면서 FPS 메모리 조작 해킹이 급속도로 증가하고 있다. 모든 해킹 행위의 기본이 되는 메모리 해킹 기법은 앞으로도 꾸준하게 증가할 것으로 예상되며, 기술적으로도 그 기법이 고도화 되고 있어 온라인 게임뿐만 아니라 일반 애플리케이션에도 확대될 것이 우려되고 있는 상황이다.
2. 아이템 및 금전취득 목적의 해킹 증가
2010년에 이어 2011년에도 오토플레이 해킹이 꾸준히 많이 시도 되고 있다. 2010년 1분기에 84건이었던 오토플레이 해킹이 2011년 1분기에는 677건으로 약 800% 증가했다. 이는 게임자체를 즐기기 위한 목적 보다는 오토플레이 등의 해킹을 통해 아이템 및 금전취득을 목적으로 한 해킹이 꾸준하게 증가하고 있음을 반증한다. 특히 오토플레이는 몬스터 사냥, 적과의 전투, 특정 지역 방문 등의 미션을 반복적으로 수행하여 게임서버에 심각한 부하를 주고 무엇보다 공정한 게임진행을 방해하여 게임의 균형을 무너뜨린다. 2009년부터 정부가 법적 대응을 통해 오토플레이 확산을 막으려고 노력하고 있지만, 이러한 증가 추세를 보면 뚜렷한 효과를 보지 못하고 있다. 오토플레이 방어 기술에 대한 기술적인 투자가 더욱 필요한 시점이다.@
- 안철수연구소


