


[Statistics] 3월 악성코드, 오토런이 1위 차지해
2011년 3월의 악성코드 감염 보고는 TextImage/Autorun이 1위를 차지했으며 뒤이어 JS/Agent와 Win-Trojan/Winsoft22.Gen이 각각 2위와 3위를 차지하였다.
|
순 위 |
등 락 |
악성코드명 |
건 수 |
비 율 |
|
1 |
0 |
TextImage/Autorun |
1,103,008 |
27.0 % |
|
2 |
14 |
JS/Agent |
438,800 |
10.7 % |
|
3 |
NEW |
Win-Trojan/Winsoft22.Gen |
330,274 |
8.1 % |
|
4 |
NEW |
JS/Redirect |
270,830 |
6.6 % |
|
5 |
0 |
Win32/Induc |
239,393 |
5.9 % |
|
6 |
0 |
Win-Trojan/Overtls11.Gen |
173,431 |
4.2 % |
|
7 |
5 |
Win32/Palevo1.worm.Gen |
153,717 |
3.8 % |
|
8 |
-4 |
Win-Trojan/Patched.CR |
136,742 |
3.3 % |
|
9 |
1 |
Win32/Parite |
130,326 |
3.2 % |
|
10 |
NEW |
JS/Downloader |
117,856 |
2.9 % |
|
11 |
-9 |
Win-Trojan/Overtls15.Gen |
116,860 |
2.9 % |
|
12 |
3 |
Win32/Conficker.worm.Gen |
113,579 |
2.8 % |
|
13 |
1 |
Win32/Olala.worm.57344 |
108,192 |
2.7 % |
|
14 |
NEW |
Win-Trojan/Adload.51200.FH |
107,510 |
2.6 % |
|
15 |
-8 |
JS/Cve-2010-0806 |
94,232 |
2.3 % |
|
16 |
NEW |
Win-Downloader/Enlog.417280 |
93,367 |
2.3 % |
|
17 |
NEW |
JS/Exploit |
92,895 |
2.3 % |
|
18 |
NEW |
VBS/Solow.Gen |
87,806 |
2.2 % |
|
19 |
NEW |
Win32/Virut.F |
87,228 |
2.1 % |
|
20 |
-1 |
VBS/Autorun |
87,025 |
2.1 % |
|
4,083,071 |
100 % |
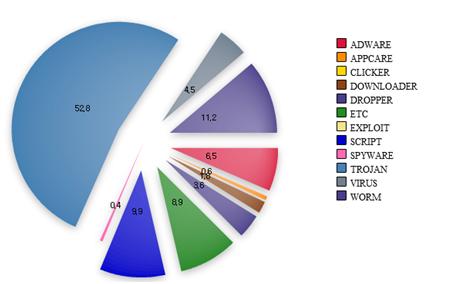
[그림 1]은 2011년 3월 한 달 동안 안철수연구소가 집계한 악성코드 유형별 감염 비율을 분석한 결과다.
[그림 1] 악성코드 유형별 감염보고 비율
2011년 3 월의 감염보고 건수 중 악성코드를 유형별로 살펴보면 트로이목마(TROJAN)가 52.8%로 가장 많은 비율을 차지하였으며, 웜(WORM)이 11.2%, 스크립트(SCRIPT)가 9.9%를 차지하고 있다.
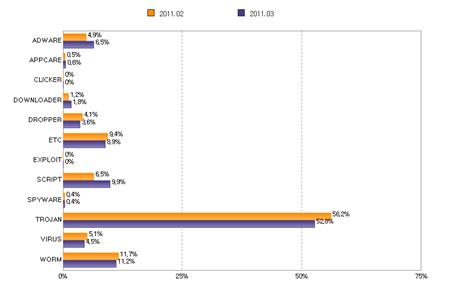
또한 악성코드 유형별 감염보고 비율을 전월과 비교하면[그림2 참조], 스크립트, 애드웨어(ADWARE), 다운로더(DOWNLOADER), 애프케어(APPCARE)가 전월에 비해 증가세를 보이고 있는 반면, 트로이목마, 웜, 바이러스(VIRUS), 드롭퍼(DROPPER)는 전월에 비해 감소한 것을 볼 수 있다. 스파이웨어(SPYWARE) 계열들은 전월 수준을 유지하였다.
[그림 2] 악성코드 유형별 감염보고 전월 비교
3월의 악성코드 이슈
■ ActiveX 형태로 설치되는 악성코드
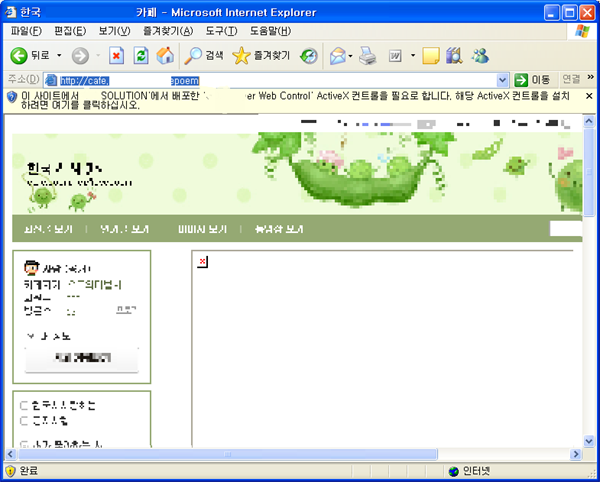
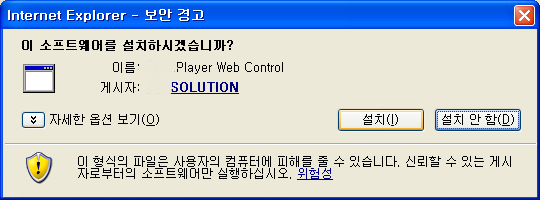
포털 사이트 카페에서 ActiveX 형태로 설치되는 동영상 플레이어로 위장한 악성코드가 발견, 보고되었다. 일반적으로 웹 브라우저를 통해 서명되지 않은 ActiveX 컨트롤은 내려 받지 않도록 주의를 기울일 수 있다. 그러나 [그림 3], [그림 4]와 같이 특정 카페에 방문 시 ActiveX 컨트롤 설치가 필요하다고 나타나는 이번 악성코드는 유효한 디지털 서명 정보가 포함되어 있어 사용자들의 의심을 사지 않는다.
[그림 3] 카페 방문 시 나타나는 ActiveX 컨트롤 설치 확인 메시지
[그림 4] ActiveX 설치 보안 경고
[그림 4]에서 볼 수 있듯이 ActiveX 컨트롤 이름을 국내 유명 동영상 플레이어로 위장하고 있지만 게시자 정보는 정상 동영상 플레이어와는 다르다. 또한 정상 파일과 악성 파일에 대한 디지털 서명 정보는 파일 속성의 디지털 서명에서 확인할 수 있다. 위장된 ActiveX 컨트롤 설치시 윈도우 시스템 폴더에 httpssl.exe라는 파일 이름으로 복사본을 생성하고 해당 파일은 중국에 있는 사이트에 연결을 시도한다.
이에 따라 사용자들은 웹사이트 방문시 ActivceX 형태로 설치되는 파일에 유효한 디지털 서명 정보가 있더라도 무의식적으로 설치하지 말아야 하며, 인증서 유효 기간 및 연대 서명이 있는지 확인 후 설치하는 습관이 필요하다.
■ V3 실행 여부에 따른 imm32.dll 패치 방식의 변화
몇 년 전부터 인터넷에 존재하는 취약한 웹 사이트들을 악용하여 온라인 게임의 사용자 정보를 유출하는 악성코드들이 다수 유포되기 시작했다. 과거에는 단순하게 사용자의 키보드 입력이나 웹 페이지 입력 정보들만을 가로채 인터넷에 존재하는 특정 시스템으로 전송하는 트로이목마 형태였다. 그러나 최근에는 윈도우 시스템에 존재하는 정상 시스템 파일들의 특정 부분을 악성코드를 실행시키는 코드로 변경하는 패치(Patch) 형태로 유포되고 있다. 특히 최근 발견된 온라인 게임 관련 악성코드들을 분석하는 과정에서 V3의 설치 및 실행 여부에 따라 윈도우 시스템 파일 중 하나인 imm32.dll에 대한 패치 방식이 달라지는 것으로 분석되었다. 이처럼 보안 제품의 설치 여부에 따라 다른 방식으로 정상 윈도우 시스템 파일을 패치 하면 보안 제품을 만드는 입장에서는 감염 시스템들의 다양한 환경 변수들을 고려해야 하는 어려운 문제가 발생하게 된다.
이 밖에도 3월에는 중남미 지역을 중심으로 라우터(Router) 장비들에 대한 서비스 거부 공격(DoS, Denial of Service)을 수행하는 악성코드가 유포되어 주의를 끌었으며, 3•4 DDoS 공격 직후 ARP 스푸핑(Spoofing) 악성코드 피해 사례가 동시다발적으로 보고되었다. 또한 3월에 해킹된 웹 사이트를 통한 악성코드 유포동향으로는 ▶다수의 웹하드 사이트에서 악성코드 유포 ▶다중 취약점을 이용한 악성코드 유포 ▶imm32.dll을 패치 하는 악성코드의 변화 등과 같은 이슈가 있었다고 ASEC Report는 전했다. 이 외에도 ASEC Report는 3월의 시큐리티 통계와 이슈, 웹 보안 통계와 이슈를 심도 있게 다루고 있으며, 특히 2011년 1분기의 보안 동향 총결산 및 일본을 포함한 해외의 보안 동향에 관한 내용도 담고 있다. 보다 자세한 정보는 ASEC Report 홈페이지(https://www.ahnlab.com/kr/site/securitycenter/asec/asecReportView.do?groupCode=VNI001)에서 확인할 수 있다.@
- 안철수연구소


