


[Special Report 3부] 3•4 DDoS, 안철수연구소의 긴박했던 5박 6일
이번 3•4 DDoS 공격은 지난 번과 달랐다. 이번 공격의 피해는 지난 7•7 DDoS 공격 때보다 적었지만, 훨씬 지능화되고 치밀해져 대응하기가 만만치 않았다. 공격 종료 시간도 설정되어 있지 않았던 이번 공격용 악성코드는 특히 백신의 업데이트를 방해하는 기능뿐만 아니라 공격 때마다 파일 구성을 달리하는 등 다양한 양상을 보여 보안 전문가들의 추격을 방해했다. 그러나 이러한 교묘함도 안철수연구소의 ASD 기술과 DNA 스캔 기술을 피해갈 수는 없었다. 실제적으로는 총 이틀에 걸쳐 발생했던 3•4 DDoS 공격을 쫓는 안철수연구소 전 직원의 잠들지 못한 144시간, 5박 6일의 생생한 현장을 지금부터 들여다보자.
2011년 3월 3일 목요일
2011/03/03/09:00
AhnLab Smart Defense, 악성코드 의심 파일 탐지
안철수연구소의 ASD(AhnLab Smart Defense)에 악성코드로 의심되는 파일이 탐지됐다. 평소와 마찬가지로 즉각적인 분석에 들어갔다. 그런데 두 시간 뒤, 국가정보원(이하 국정원)에서도 같은 샘플에 대한 문의가 들어왔다. 의심 파일들에 대한 정밀 분석 결과, 이들의 정체는 DDoS(Distributed Denial of Service) 공격용 악성코드인 것으로 드러났다.
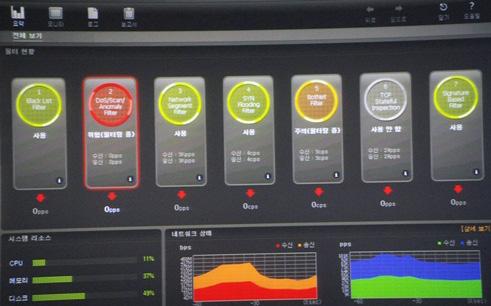
[그림1] 트러스가드 PDX를 이용한 당시 관제 모니터링 실시간 상황판
그러나 DDoS는 공격을 사전에 막기가 어려운 위협이다. 따라서 최선의 방어는 공격을 사전에 파악한 만큼 최대한 신속히, 그리고 널리 대응하여 피해 확산을 줄이는 것뿐이다. 특히 분석에서부터 보안 요령을 전달하기까지의 일련의 과정이 군더더기 없이 최대한 빨리 진행하는 것이 관건이다. 이것은 지난 7•7 DDoS를 온몸으로 겪은 안철수연구소에 DNA처럼 새겨진 교훈이었다. 또다시 닥쳐온 DDoS 공격을 확신한 안철수연구소는 국정원, 방송통신위원회(이하 방통위), KISA등의 기관과 정보를 공유하고 대응에 나섰다.
2011년 3월 4일 금요일
2011/03/04/01:30
1단계 비상 대응 체제 돌입
새벽 1시 30분. ASEC(시큐리티대응센터), CERT(침해사고대응팀)를 비롯한 안철수연구소 비상대응체제의 모든 구성원들에게 긴급문자가 전송됐다. 조시행 상무를 비롯한 연구원들은 동도 트지 않아 더욱 차가운 새벽 바람에 맞서며 여의도로 향했다. 출근이 아니라 출동이라고 하는 것이 더 적당한 광경이다.
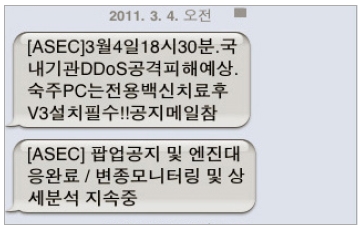
[그림2] 비상대응체제 발령 알림 문자
2011/03/04/02:04
악성코드 유포지 추가 확인
2011/03/04/08:50
변종 악성코드 유포 확인
분석과 대응 관련 업무를 담당하는 직원들이 악성코드가 추가로 유포된 곳이 있는지 파악하던 중, 오전 10시로 공격 시간이 변경된 새로운 악성코드와 유포지를 찾아냈다. 즉시 DDoS 공격이 예상되는 29개 사이트에 대해 사전에 준비하여 대응할 수 있도록 조치했다. 해당 홈페이지 현장에서 직접 지원하기 위해 파견을 나가는 직원들의 모습도 보였다.
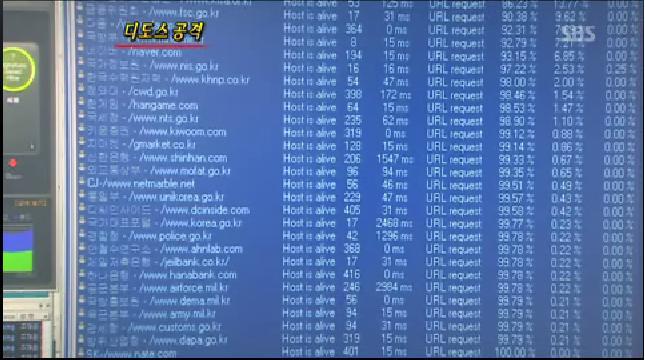
[그림3] 3.4 DDoS DDoS 공격에 관한 언론 보도(출처: SBS)
DDoS공격 대상에는 안철수연구소 홈페이지(ahnlab.com, 이하 안랩닷컴)도 포함되어 있었다. 따라서 안랩닷컴은 DDoS의 대량 트래픽 포화를 차단하면서 백신을 배포하기 위한 트래픽을 제공해야 하는 상황이 됐다. 이에 안철수연구소 서비스운용팀은 트러스가드DPX를 포함 모든 보안장비, 네트워크장비, 서버 등을 점검하고 CERT, 네트워크지원팀을 비롯한 협력부서와 통로를 구축, DDoS와의 일전을 치르기 위한 만반의 준비를 마쳤다.
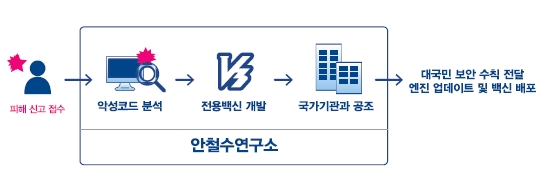
[그림4] 안철수연구소 비상대응 프로세스
2011/03/04/10:00
1차 공격 시작
오전 10시, 예고된 공격이 시작됐고 안철수연구소 전체에 긴장감이 고조되었다. 김홍선 대표는 임원들과 함께 상황실 현장에서 진두지휘하며 시시각각 신속한 결정을 내렸다. 조금씩 공격의 여파가 나타나기 시작했다. 공격 대상에 포함되어 있던 일부 사이트는 약간의 지연이 발생했고 일부는 잠시 서버가 마비되기도 했다. 그러나 지난 2009년 DDoS 공격에 비하면 상당히 잘 견뎌주고 있다.
안철수연구소는 전사적 비상 대응 체제로 전환해 움직이기 시작했다. 바로 이 순간이 안철수연구소 특유의 조직문화가 드러나는 순간이다. CERT와 ASEC, 보안관제팀이 관제센터로서 최전방에서 움직이면 후방의 팀들은 각자 자신의 위치에서 바쁘게 움직이기 시작한다. 쉬지 않고 밀려들어오는 고객 문의에 인사총무팀은 대표전화를 지키고, 품질보증팀은 긴급 테스트에 투입되고, 소프트웨어개발실은 고객 원격지원과 콜백지원에 투입되고, 온라인사업팀은 홈페이지 실시간 업데이트에 투입되었다. 기술지원팀은 개인 고객과 기업 고객들의 대응을 위해 바쁘게 움직였고, 커뮤니케이션팀은 국내외 언론, 트위터, 블로그 등 각종 대외 커뮤니케이션 창구로서 소식을 전했다. 마치 혈액을 순환 시키기 위해 온 몸의 기관이 움직이는 원리와 비슷하다.
2011/03/04/18:30
2차 공격 시작
오후가 되자 좀비 PC의 확산세가 줄어드는 모습을 보였다. 2차 공격이 예고되었던 오후 6시 30분, 서버는 생각보다 훨씬 안정적인 흐름을 보였다.
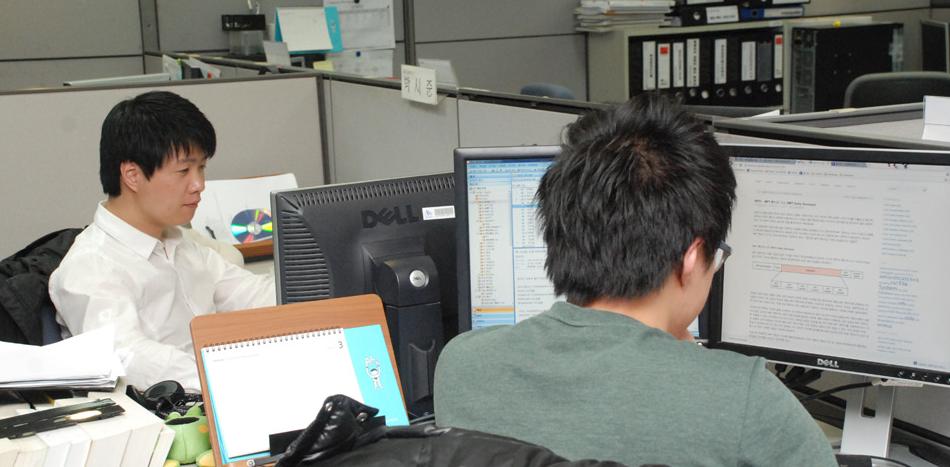
[그림5] 악성코드 변화에 주목하고 있는 ASEC 분석가들
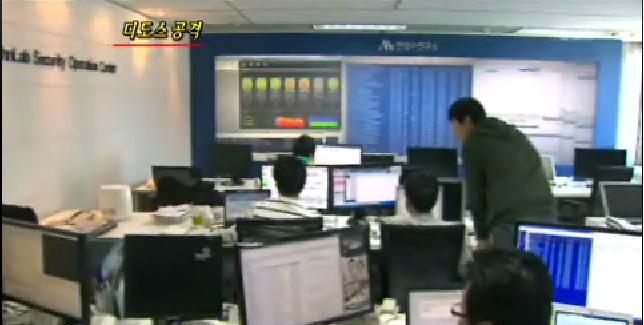
[그림6] 언론에 보도된 안철수연구소 비상대응 현장
2011년 3월 5일 토요일
토요일임에도 불구하고 상당수의 안랩인들은 비상근무 중이다. 새벽 2시에 출근해 대표 전화 창구를 지키고 있는 담당자들은 DDoS 여파로 걸려오는 문의 전화를 응대하느라 오전부터 정신이 없다. 솔루션지원팀은 백만 년(?) 만에 계획한 워크숍마저 취소하고 전원이 고객사나 사무실로 출동했다.
한편 시큐리티대응팀(ASEC) 현장.
공격이 소강상태에 접어든 것이 아니냐는 질문에 이호웅 ASEC센터장은 "아직 긴장을 놓지 못한다"며 무겁다 못해 시린 두 눈을 매만진다. 적어도 일주일간은 지켜보아야 한단다. 지난 7•7 DDoS당시에도 일주일이 지나자 잠잠해지나 싶더니 갑작스럽게 감염PC의 하드디스크가 파괴되는 경악할만한 상황이 벌어졌었기 때문이다. 아니나 다를까. 3월 6일 새벽, 공격자의 하드 디스크 손상 명령이 예정보다 일찍 떨어졌다.
[그림7] 긴장의 끈을 놓지 못하고 자리를 지키고 있는 ASEC 이호웅 센터장
2011/03/05/01:58
하드디스크 즉시 파괴 내용 확인
2011/03/05/06:21
하드디스크 파괴 대비 조치 가이드 배포
공격자는 전날 두 차례의 DDoS 공격이 제대로 되지 않아 조바심이 났는지 갑작스럽게 좀비 PC에 하드디스크를 파괴하라는 자폭 명령을 하달했다. 고객지원팀으로 당황한 개인 고객들의 신고가 접수되기 시작했다. 또다시 안철수연구소의 별 헤는 밤이 계속된다.
오전 11시. 하드디스크가 깨질 수 있다는 언론 보도가 나가자 안랩닷컴에 방문자가 폭주하기 시작했다. 이제부터는 백신 플랫폼인 안랩닷컴의 가용성을 최대한 지켜내는 것이 미션이다. 그러나 같은 날 저녁8시, 미디어의 위력을 또 한번 실감하게 된다. 오후 들어 잠잠했던 안랩닷컴의 방문자 트래픽이 20G를 넘으며 급증하기 시작했다. 뉴스를 본 개인 이용자들이 전용백신을 받기 위해 안랩닷컴을 찾은 것이다. 다행히 홈페이지가 다소 느려지긴 했지만 전용백신을 원활하게 공급할 수 있었다. 7•7 DDoS이후 보안장비 및 인프라 강화를 수행한 것이 주효했다.
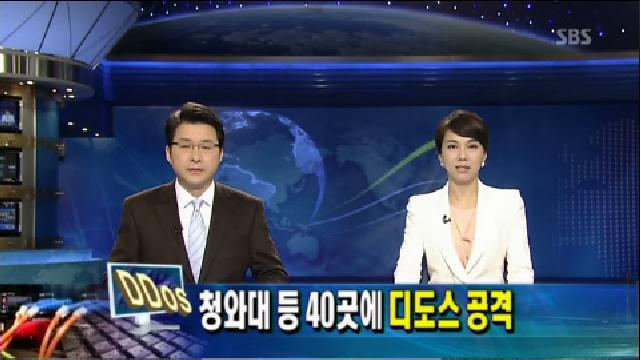
[그림8] 이어지는 언론 보도 속의 3.4 DDoS 공격
2011년 3월 7일 월요일
월요일인 오늘은 주말 동안 불안해 했던 직장인들이 출근하자마자 안랩닷컴을 방문할 것으로 예측되었다. 역시나 오전 9시를 전후로 수많은 사람들이 안철수연구소 홈페이지를 방문, 전용백신 다운로드, V3 엔진업데이트 등으로 안랩닷컴은 그야말로 온몸으로 전국민의 사랑을 느끼게 되었다. 과투자한 것이 아닌가 싶었던 모든 장비를 총동원한 덕분에 안랩닷컴 방문자들이 PC를 점검할 수 있도록 보안지킴이 역할을 할 수 있었다. 전용백신 다운로드가 폭주하고 고객지원 문의전화도 폭주했다. 한쪽에서는 기업 및 기관 등의 지원활동에 여념이 없었다.
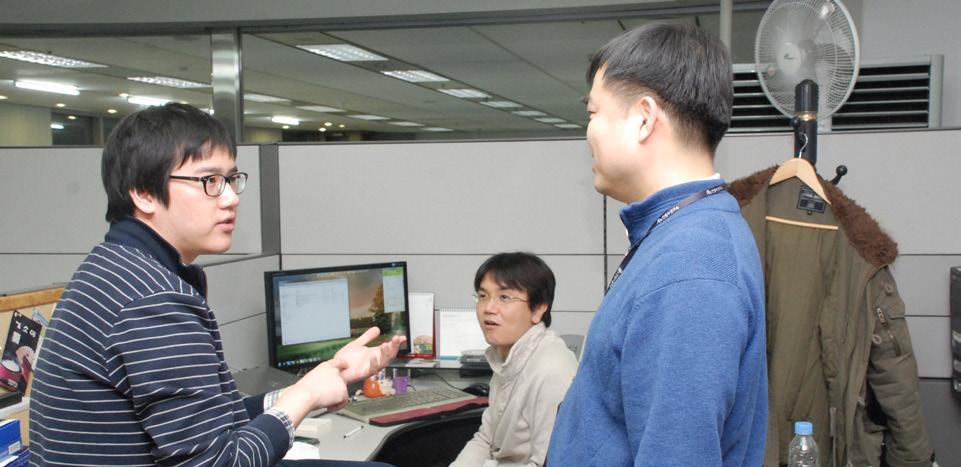
[그림9] 안랩닷컴 방문자 폭주로 또다시 바빠진 안철수연구소 내부
그리고 또다시 하루가 저물었다.
다소 긴장이 누그러진 탓인지 안철수연구소의 직원들이 움직임에 피로감이 묻어난다. 상황실을 지키던 CERT의 연구원은 "몸은 피곤하지만, 지난해 보다 잘 버텨주어 안심이 된다"고 말한다. ASEC의 연구원은 이틀 동안 눈도 제대로 붙이지 못했는데 피곤하지 않냐는 질문에 "사명감으로, 신념을 갖고 임하고 있기 때문에 괜찮다"며 충혈된 눈을 애써 부릅뜬다.
이날 하루 동안 전용백신 다운로드 수는 300만 건에 이르렀고 DDoS 공격기간 동안 총 400만 건 정도의 다운로드가 이뤄져 개인의 PC안전을 지키는데 이용됐다. KISA의 보호나라에서 제공한 것 등을 포함하면 전용백신 다운로드는 1,000만 건에 이른다.
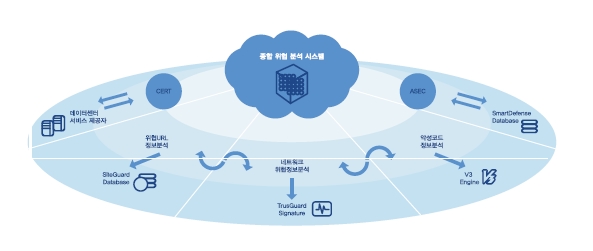
[그림10] 안철수연구소의 입체적인 보안 대응 체계 ACCESS(AhnLab Cloud Computing E-Security Service)
2011년 3월 8일 화요일
2011/03/08/18:00
비상 대응 체제 해제
이번 3.4 DDoS 방어는 ASEC, CERT, 보안관제팀, 네트워크지원팀과 솔루션지원팀의 공조체제에 의한 전 방위 대응체제를 마련하여, 클라이언트 기술, 네트워크 기술을 현장에 즉시 적용하여 대응할 수 있었다.
문득 안랩인 중 누군가가 물었다. “우리가 이렇게 필사적으로 밤을 새는 이유가 뭘까? 무한체력? 의무감?” 그러고 보니 야근, 아니 며칠씩 철야를 해도 직원들에게 돌아오는 것은 딱히 없다. 하지만 안철수연구소의 직원들에게서 돌아온 대답은 하나였다. 안철수연구소가 존재하는 이유인 '끊임없는 연구개발로 함께 사는 사회에 기여하기 위해서’였다. 사이버 전쟁터의 최전선에서 국가 정보 보안을 사수하는 안철수연구소와 직원들이 있다면, 그래도 조금 더 안심하고 편안한 인터넷 생활을 영유할 수 있지 않을까, 그렇다면 그것이 우리에게 돌아오는 최고의 보상이 아닐까 생각해 본다.@
- 안철수연구소