[SpotLight] 3•4 DDoS는 예행연습? 차원이 다른 공격 온다!
3•4 DDoS 공격에 대한 주의 경보가 지난 3월 15일을 기점으로 공식 해제됐지만 보안 전문가들은 이제부터가 시작이라며 경계를 표하고 있다. 3•4 DDoS 공격 주의 경보가 공식 해제된 다음 날인 16일, 대한상공회의소 국제회의장에서 한국침해사고대응팀협의회(CONCERT)와 금융보안연구원이 공동 개최한 기업 정보보호 이슈 전망 세미나 ‘시큐리티 포캐스트(Security Forecast) 2011’이 개최됐다. 특히 이날 행사의 첫 순서로 마련된 3•4 DDoS 공격 분석과 향후 대응방안을 논의하기 위한 패널 토의에는 이른 시간임에도 불구하고 약 250여 명의 참관객들이 자리를 메워 DDoS 공격에 대한 관심을 확인할 수 있었다. 패널 토의에 참여한 정부와 민간의 보안 전문가들은 변화하는 공격에 대비하기 위한 꾸준한 보안 투자와 더불어 공격에 악용되는 악성코드 유포 방지 등 사전 예방적 보안체계를 수립해야 한다는 점을 강조했다. 이들은 또한 민관의 좀 더 긴밀한 공조가 요구된다는데 의견을 모았다. 이들이 3•4 DDoS 공격과 관련해 한 목소리로 강조하고 있는 메시지가 무엇인지 들어보자.
금융보안연구원과 한국침해사고대응협의회(CONCERT)가 주최하고 방송통신위원회 등이 후원한 ‘기업 정보보호 이슈 전망(Security Forecast) 2011`에서 ’3•4 DDoS 공격 분석과 향후 대응방안‘을 주제로 패널 토의가 진행됐다. 성재모 금융보안연구원 본부장이 좌장을 맡고, 전문가 패널로는 박철순 방송통신위원회 네트워크정보보호 팀장, 이호웅 안철수연구소 시큐리티대응센터 실장, 홍석범 씨디네트웍스 차장, 구자만 다음커뮤니케이션 보안팀장이 초대됐다. 이들은 “3•4 DDoS 공격 대응은 상당히 성공적이었으나 이후 더욱 교활하고 지능화된 대규모의 DDoS 공격이 반드시 나타날 것”이라며 이에 대한 포괄적이고 현실적인 대비가 필요하다는데 의견을 모았다.
민관 공조 등 대응 체계가 효과적으로 발휘돼
박철순 방송통신위원회(이하 방통위) 네트워크정보보호 팀장은 이번 3ㆍ4 DDoS 공격의 결과에 대한 브리핑으로 시작했다. 이에 따르면 3ㆍ4 DDoS 공격으로 인한 PC 하드디스크 손상 신고는 총 756건이 접수됐는데, 이는 지난 2009년 7ㆍ7 DDoS 공격 당시 1,466건에 비해 절반 정도에 불과한 것이다. 이는 악성코드 유포 및 명령 사이트 차단을 위해 72개국 748개 서버 IP를 차단한 것과 한국인터넷진흥원 보호나라(455만건)를 비롯해 안철수연구소 등 백신업체와 ISP 등을 통해 전용백신이 총 11,513,951건이 다운로드 된 것이 영향을 끼친 것으로 볼 수 있다고 박철순 팀장은 평가했다. 이어 박철순 팀장은 3ㆍ4 DDoS 공격 대응에 관해 “1차 공격 때 일부 사이트에 일시적으로 접속 지연이 있었지만 장애라고 할 수 없는 정도”라며 “실제 피해는 적었다”고 말했다. 특히 “지난 7ㆍ7 DDoS에 비해 특정 조건이 있었음에도 불구하고 피해가 적었다”며 “이는 대응 체계가 잘 작동했기 때문”이라고 평가했다. 7ㆍ7 DDoS 이후 범정부적차원의 ‘국가사이버위기 종합대책’을 수립해 각 기관별로 대응 기능을 명확하게 했고 2009년 108억에 이어 2010년 385억을 투자해 대응 장비 및 체계를 정립했던 것이 효과를 발휘했다는 것이다. 또한 “국정원이나 KISA, 안철수연구소 등 민관이 악성코드를 조기에 탐지하고 분석한 결과를 공유해서 신속히 전용백신을 개발, 배포한 것, 주요 ISP, 포털, 신문/방송 등이 적극적으로 보도를 해주고 네티즌들이 자발적으로 협력했던 것이 효과가 있었다”고 박철순 팀장은 분석했다.
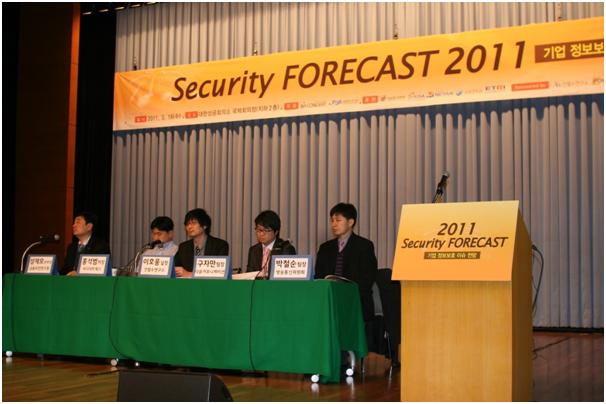
▲ DDoS 공격 대응을 위한 Security Forecast 2011 패널토의 현장 (왼쪽부터 성재모 금보원 본부장, 홍석범 씨디네트웍스 차장, 이호웅 안철수연구소 시큐리티대응센터 실장, 구자만 다음커뮤니케이션 보안팀장, 박철순 방통위 네트워크정보보호팀장)
더 교활하고 지능적인 대규모 공격 나타날 것
박철순 팀장은 “7•7 DDoS를 겪으면서 얻은 학습효과로 3ㆍ4 DDoS 공격은 비교적 잘 막아냈지만 앞으로 더 지능적이고 규모가 더 큰 공격들이 예상된다”는 우려 섞인 예측을 전했다. 즉, 3ㆍ4 DDoS 는 공격자의 입장에서 보면 지난 7•7 DDoS와 같은 수준의 공격을 했는데 큰 효과를 보지 못 했기 때문에 앞으로는 더 교활하고 지능적이고 더 큰 규모의 공격을 할 수 밖에 없다는 것이다. “이 부분에 대해서 우리가 어떻게 대응해야 할 것인지 같이 고민을 해야 할 것”이라고 말한 박철순 팀장은 향후 대책으로 ▲DDoS 모니터링 24시간 지속 ▲침해사고 대응체계 강화를 위한 투자 지속 ▲무료 DDoS 보안진단, 기술지원, 자가점검 및 보안도구의 제작 배포 등 추진 등을 지속적으로 수행할 것이라고 밝혔다. 또한 안철수연구소 김홍선 대표의 최근 칼럼을 언급하며 ▲웹하드 업체에 주기적인 보안강화 조치권고를 강화하고 법/제도적인 보완이 필요할 것으로 보인다고 말했다.
한편 박철순 팀장은 “이번 공격까지는 유선 인터넷의 공격이라고 볼 수 있다”며 “이달 내로 천만 대 이상 보급될 것으로 예상되는 스마트폰으로 모바일 인터넷이 더욱 활성화되면 모바일 공격도 충분히 예상 가능하다”고 주장했다. 또한 “이러한 부분에 대해서도 미리 대비를 하는 게 필요하다”며 “이러한 측면에서 방통위는 작년 말부터 ‘스마트모바일 시큐리티 종합계획’을 수립하여 추진 중”이라고 밝혔다. 박철순 팀장은 끝으로 “이번 3•4 DDoS 대응에서도 잘 이루어졌지만 앞으로도 민관의 공조가 더욱 잘 이루어지기를 희망한다”는 한편, “무엇보다 정보보호산업이 경쟁력을 갖춰야 장비나 솔루션, 인력이 충분한 기능과 역할을 할 수 있으며, 이에 앞서 정보보호 산업이 커지려면 일반 기업의 투자가 선행되어야 할 것”이라고 말했다.
악성코드 자체는 지능적으로 진화했다
이번 3•4 DDoS 공격과 관련해 악성코드 분석 쪽에서 상당한 역할을 한 것으로 평가받은 이호웅 안철수연구소 시큐리티대응센터(ASEC) 실장은 "공격의 정황은 3월 3일에 이미 어느 정도 포착이 됐다"며 "1차 공격이 3월 4일 오전 10시에 있었지만 실제로 공격자가 의도한 1차 공격 시간은 3월 4일 저녁 6시 반이었다”고 밝혔다. 3월 4일은 금요일로, 저녁 6시 30분이면 공공기관이나 금융권 등의 담당자들이 업무를 마무리 하는 시간이었기 때문에 그 시간에 공격을 하면 그만큼 대응이 늦어지므로 여파가 늦어질 것으로 생각하고 이 시간을 공격 시간으로 잡았다는 것. 이호웅 실장은 “그러나 이미 전날인 3월 3일에 안철수연구소와 국정원, 방통위, KISA에서 공격 정확을 파악하고 대응이 이뤄지면서 공격자는 차선으로 오전 10시를 택한 것으로 보인다”고 말했다.
이호웅 실장은 C&C 서버를 통한 공격자의 명령에 따라 공격을 수행하는 각 파일들의 구동 과정 등 3•4 DDoS 공격에 이용된 악성코드의 특징 위주로 설명했다. 특히 하드디스크 파괴 명령과 관련해 “MBR 파괴 모듈에 4와 7이라는 기간이 적혀 있어 4일, 또는 7일 후에 MBR이 파괴될 것이라고 알렸다”며 “그러나 해당 파일은 C&C 서버를 통해 언제든지 수정이 가능하기 때문에 (2차 공격이 실패하자) 파일이 0으로 수정되면서 즉시 파괴 기능이 수행됐다”고 설명했다. 그러나 수정된 명령 또한 안철수연구소 등에 의해 사전 감지되어 하드디스크 손상이 발생한 PC의 신고는 총 756건에 불과하였다.
한편 이호웅 실장은 이번 3•4 DDoS 공격의 특이할 만한 점으로 공격 시간 변경에 주목했다. 그는 “지난 7•7 DDoS 때는 4일간 공격이 진행됐고 마지막에 하드디스크를 파괴하는 것이 하드코딩 되어 있었다”며 “이에 7•7 DDoS 때 전용백신이 설치되지 않은 PC는 하드디스크 파괴를 막기 위해 컴퓨터의 로컬 타임을 조정하도록 가이드 했었다”고 설명했다. “그런데 이번 3•4 DDoS 공격에서는 그것마저도 우회하기 위해 감염 시간 이전으로 PC의 로컬시간을 돌리면 파괴하도록 설정돼 있었다”며 악성코드 차원에서는 이전에 비해 교묘해지고 지능화되었음을 강조했다.
샘플 수집 확대, 민관 공조 등 적극적인 사전 대응 필요
이호웅 실장은 3•4 DDoS 공격의 피해가 적었던 이유에 대해 “안철수연구소를 포함해 KISA나 국정원, 방통위의 악성코드 수집이나 분석 능력이 향상됐다”며 “각 센서들을 통해서 실제 DDoS 정황이나 변종, 유포지들을 사전에 파악할 수 있는 능력이 향상됐다”는 점을 중점적인 이유로 꼽았다. 또한 “무엇보다 공조가 잘 이루어졌다”고 평가하며 “악성코드 샘플을 서로 공유하고 분석된 내용을 또다시 공유했다”고 말했다. 그의 설명에 따르면 지난 7•7 DDoS 공격 등을 비롯해 대규모 공격이 발생하면 부정확한 정보가 나오게 된다. 그러나 이번 3•4 DDoS 공격 대응에서는 “부정확한 정보를 지양하고 가능한 정확한 정보를 내보내기 위해 서로 샘플 교환하고 분석 정보를 교환했으며, 특히 하드디스크 파괴 기능과 관련해서는 서로 여러 번 검토를 거쳐 정확하게 하드디스크가 파괴되는 케이스들에 관해 서로 일치를 본 후 발표했다”고 이호웅 실장은 밝혔다.
이어 향후 대응방안과 관련해 “3•4 DDoS가 시사하는 바는 더 이상 제품 하나하나만으로는 이러한 다양한 공격을 방어하기 힘들다는 것”이라며 “단일 제품 기반의 대응으로 가다가는 지금 현재 들어오는 공격들을 체계적으로 대응하기 힘들다”고 강조했다. 즉, “전방위적인 서비스나 대응 프로세스가 갖춰져야 한다”는 것이다. 또한 이를 위해서는 “샘플 수집에 있어 각 센서들을 확대함으로써 적극적인 샘플 수집이 필요하다”며 “특히 샘플이 수집되면 분석 단계부터 공조할 수 있는 분석 인프라가 필요하며, 수집된 샘플들 및 각 센서들에 대한 레퓨테이션(Reputation) 인프라 확충이 필요하다”는 의견을 피력했다.
아울러 “DDoS는 원천적으로 막기가 상당히 어렵지만 앞서 언급한 분석 인프라 등을 통해 최대한 사전 방어할 수 있는 역량을 키워야 한다”고 강조한 이호웅 실장은 “이번 3•4 DDoS 대응에서 특히 공공 기관과 민간 기업의 공조가 잘 이루어졌는데, 이를 계기로 앞으로는 이런 부분들이 체계화 됐으면 좋겠다”고 말했다. 또한 “투자 부분에 있어서도 공공 쪽의 투자도 중요하지만 전체적인 보안 산업이라는 관점에서 민간과 공공이 같이 투자할 수 있는 기회가 많아졌으면 한다”는 말로 마무리했다.
▲ 이호웅 안철수연구소 시큐리티대응센터(ASEC) 실장은 “DDoS 공격을 원천적으로 막기는 상당히 어렵지만 최대한 사전 방어할 수 있는 역량을 키워야 한다”고 강조했다.
공격자는 왜 공격 패킷임을 드러냈는가
악성코드의 측면에 초점을 맞춘 전문 패널의 발표 다음으로는 실제 공격을 당한 입장에서 살펴본 3•4 DDoS 공격의 특징과 대응 방법에 대한 내용이 이어졌다. 홍석범 씨디네트웍스 차장은 “이번 공격은 7•7 DDoS 공격과 매우 유사한 방식으로 공격이 진행이 됐다”며 “HTTP Get 플러딩(flooding)과 관련해서는 크게 두 가지 패턴이 있었다”고 밝혔다. 홍석범 차장의 설명에 따르면 헤더(Header)에서 평소 보이지 않던 값이 보였는데, 프록시 커넥션(Proxy Connection) 값과 일반적으로 CC 공격으로 알려져 있는 캐시 컨트롤(Cache-Control) 값이 그것이다. 즉, HTTP Get 플러딩 공격을 받을 때 평소 보이지 않던 값이 보였다는 것으로, “이를 근거로 정상적인 패킷이 아니라고 판단, 해당 헤더에 대한 필터를 적용함으로써 HTTP Get 플러딩에 대해 실질적으로 100% 차단이 가능했다”고 홍석범 차장은 전했다.
특히 홍석범 차장은 “HTTP라는 프로토콜 자체에 대한 이해가 조금이라도 있었다면 이번 공격은 쉽게 막을 수 있었다”고 전제한 뒤, “이처럼 공격을 알려주는 불필요한 헤더를 노출했다는 점에서 공격자 입장에서는 공격 패킷임을 알려준 것으로, 이해할 수 없는 현상이었다”고 의구심을 표했다. 이어 “차라리 이 헤더를 없애버렸다면 일반 정상적인 패킷과 매우 유사하기 때문에 방어하는 입장에서 상당히 어려움을 겪었을 것”이라고 지적했다. 이러한 이유로 홍석범 차장은 “악성코드의 측면에서는 이번 DDoS 공격이 지난 7•7 DDoS 공격에 비해 진화했다는 데는 동의하지만 공격 기법 면에서는 오히려 7•7 DDoS 공격 당시보다 못 했다고 생각한다”는 분석을 내놓았다. 이 밖에도 7•7 DDoS 이후 2년이나 지났는데도 공격 패턴이 전혀 달라지지 않았다는 점, 동일한 패킷 사이즈의 공격이 계속되었다는 점, 그리고 7•7 DDoS 공격 때는 스푸핑이 있었지만 이번 공격에는 스푸핑 기법이 이용되지 않았다는 점 등을 들어 “2년 전인 7•7 DDoS 공격보다 공격 기법 면에서는 다운그레이드(downgrade) 되었다”고 평가했다.
다양한 시나리오에 대한 대응 고민해야
실제로 업체에서 DDoS 공격에 대해서 기술적으로 어떻게 대응하는가에 관해 홍석범 차장은 현재 셋 쿠키(Set-cookie), 302 리디렉트(Redirect), HTTP 헤더의 특정 스트링 이용, 동일 URL 요청에 대한 IP차단, 빠른 Get 요청에 대한 레이트 리미트(rate-limit) 차단 등 다섯 가지 방법이 가능하다고 말했다. 그러나 불필요한 비정상적 HTTP 헤더가 없거나 공격 URL이 다이나믹하게 변경되는 등 각 방법의 한계점과 관련해 발생할 수 있는 시나리오를 예로 들며 “그럴 경우 사실상 현재 대응 체계로는 대응이 불가능하다”고 지적했다. 홍석범 차장은 “최근 일본의 대지진을 보며 타산지석으로 삼아 내진설계, 원자로 점검을 하듯이 이번 DDoS 공격에 대해서도 여러 가지 시나리오에 대한 대응을 고민할 시기”라고 말했다. “우리가 생각하지 못 했던, 여태까지 경험하지 못 했던 공격 방식에 대해서도 고민을 해야 한다”고 말한 홍석범 차장은 “이는 비단 보안 장비나 서비스 업체뿐만 아니라 보안에 투자하는 일반 기업도 마찬가지”라며 보안에 대한 꾸준한 투자를 강조했다.
악성코드 유포 근절 등 사전 예방책 강구돼야
실제 기업에서의 대응 현황에 대해서는 구자만 다음커뮤니케이션 보안팀장이 발표에 나섰다. 구자만 팀장은 “이번 공격은 사전에 알려졌기 때문에 어떻게 보면 공격에 대해 대응하기가 수월했다”면서도 “이전부터 DDoS와 관련해 장비 위주의 대응뿐만 아니라 장비 이외에 서버단이나 네트워크단에서의 대응 등에 대해 많이 준비를 하고 있었다”고 말했다. 이어 “7•7 DDoS와의 다른 점이 있다면 7•7 DDoS 때는 메일 쪽에서 공격이 들어왔다면 이번 공격은 톱 사이트로 공격이 들어왔다”며 “주로 공격이 들어오는 사이트에 대해서는 충분히 예방책이 준비되어 있었기 때문에 대응이 수월했다”고 말했다. 또한 "이처럼 알려져 있는 주요 URL에 대한 공격 대응뿐만 아니라 DDoS 공격 방어를 우회하는 지능화된 하이브리드 공격, DNS 공격 등에 대해 더욱 우려하고 있기 때문에 이에 대한 대비를 하고 있다"고 덧붙였다.
아울러 구자만 팀장은 "카페 및 블로그 등의 게시물이나 첨부 파일을 통해 악성코드가 유포되는 것을 막기 위해 전사 게시물에 대한 프로세스를 통해 악성코드 감염 여부를 확인하고 치료하고 있다”며 “KISA, 그리고 MOU 관계를 맺고 있는 안철수연구소를 통해 해쉬값을 한 번 더 체크하고 있다”는 말과 함께 AhnLab SiteGuard를 통한 악성코드 감지 추이 자료를 제시했다. 또한 “다음뿐만 아니라 포털 3사가 공동으로 대응하여 악성코드를 유포하는 근원지로서의 포털은 더 이상 매력이 없도록 하고 있다”며 악성코드 근절을 위한 포털사의 사회적 역할을 설명한 구자만 팀장은 “그 때문에 이번 공격에서처럼 최근에는 악성코드가 P2P 사이트를 통해 유포되는 것으로 변화하고 있는 것 같다”고 덧붙였다.
사전 예방, 대응 체계 수립에 민관 한 목소리
이날 토론에 참여한 보안 전문가들은 변화하는 공격에 대비하기 위한 꾸준한 보안 투자와 함께 공격에 악용되는 악성코드 유포를 방지해 사전 예방적 보안체계를 수립해야 한다는 것에 민관의 구분 없이 한 목소리를 냈다. 이번 DDoS 공격이 지난 2009년 발생한 7•7 공격과 방식이 유사했지만 공격 명령을 실시간 변경하고 전용백신 설치를 방해하는 등 변화된 형태를 보였기 때문이다.
패널 토의 좌장으로서 사회를 맡은 성재모 금보원 본부장은 "이번 공격은 전반적으로 민관 합동으로 잘 대응했다는 평가를 받고 있지만, 차후 다양한 공격, 시시각각으로 변화하는 공격에 어떻게 대응할 것이냐에 대한 우려가 있는 것도 사실"이라고 말했다. 특히 “이번 3•4 DDoS 공격은 공격자가 마치 국내 대응체계를 테스트하는 것처럼 대응현황에 맞춰 공격명령을 바꿨다”는 점을 다시 한 번 강조하고, “향후 변화하는 공격에 대응할 방안과 더불어 악성코드 감염을 방지할 수 있는 사전 대응이 중요하게 제기되었으며, 이와 관련해 정부 및 ISP, 포털사 등의 노력이 계속 지속되어야 한다”는 말로 패널 토의를 마무리했다.@
- 안철수연구소안철수연구소 세일즈마케팅팀 대리 김동빈


