


[Product Issue] 클러스터 기반의 TrusGuard DPX
진화하는 DDoS 공격 대응을 위한 머스트 해브 아이템
지난 2009년에 발생한 7•7 DDoS 공격에 이어 또 다시 올해 3월, 국내 주요 사이트 40개를 대상으로 대규모 DDoS 공격이 발생했다. 이른바 3•4 DDoS라고 불리는 이번 공격은 다행스럽게도 2년 전과는 달리 큰 피해는 입지 않은 채 공격을 무력화시킬 수 있었다. 그러나 이번 사건을 통해 대규모 DDoS 공격은 언제든지 다시 일어날 수 있다는 것을 확인했으며, DDoS 공격에 대한 전방위적인 대응 체계 마련이 시급하다는 사실을 재확인했다. DDoS 대응을 위해서는 제품과 서비스 등 전방위적인 대응 체계가 필요하지만, DDoS 대응의 첫 걸음은 무엇보다 제대로 된 장비의 도입과 실질적인 운영이다. 이와 관련해 이번 3•4 DDoS 공격 대응에서 그 효과를 입증받은 안철수연구소의 클러스터 기반의 DDoS 전용장비 AhnLab TrusGuard DPX가 DDoS 공격 대응의 머스트 해브(Must-have) 아이템으로 관심을 끌고 있다.
▲ AhnLab TrusGuard DPX
최근에는 전통적인 플러딩(Flooding) 공격뿐만 아니라 새로운 공격 툴 기반의 소량 정밀 타격형 공격, 그리고 전용 장비를 우회할 수 있는 전문화된 DDoS 공격이 나타나고 있다. 이러한 변화된 DDoS 공격에 대응하기 위해서는 먼저 기존 DDoS 장비에서 설정하는 정책보다 더 정밀한 정책을 설정할 수 있는 기술적인 요구 사항과 함께 정상적으로 보이는 공격 트래픽을 파악할 수 있는 정밀한 공격 방어 기술을 갖춰야만 한다. 또한 꾸준히 문제가 되어 왔던 DDoS 장비의 오탐 문제와 새롭게 나타나는 DDoS 공격 툴과 최신 DDoS 공격 유형에 빠르게 대응하고 서비스 인프라(Service Infra) 자체의 DDoS 공격 방어력을 높일 수 있는 대응 프로세스가 같이 수반되어야만 한다. 이를 위해서는 DDoS 공격 방어의 최전선에 있는 네트워크 기반의 DDoS 공격 대응 장비의 기술적인 진화가 필요하다.
AhnLab TrusGuard DPX(이하 트러스가드 DPX)는 업계 최초로 라이선스(License) 변경만으로도 동일 제품에서 인라인(Inline) 구성 방식과 아웃오브패스(Out-of-Path)는 구성 방식, 그리고 클러스터링 구성까지 지원하는 제품이다. 특히, 다단계 필터 구조를 통하여 기본적으로 제공되는 자동 학습 기반의 임계치 기준 DDoS 탐지/차단 방식을 지원할 뿐만 아니라 실시간 인증 기반을 통하여 DDoS 공격 발생시 유입되는 트래픽의 정상/비정상 여부를 확인할 수 있는 기능을 제공한다.
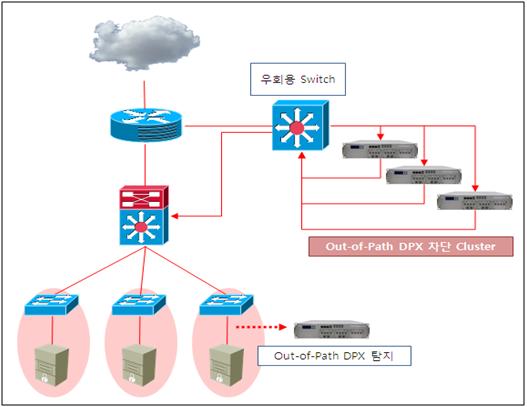
[그림 1] 클러스터 구성 방식을 통한 트러스가드 DPX의 대규모 DDoS 트래픽 방어
인라인 및 아웃오브패스 클러스터링 구성 방식 지원
인라인(Inline) 방식은 라우터, 스위치 등과 같은 네트워크 장비 및 방화벽, IPS와 같은 보안 장비들의 구성 방식처럼 트래픽 소통 구간에 설치되는 방식을 의미한다. 아웃오브패스(Out-of-Path)은 글자 그대로 설치되는 장비가 트래픽의 소통 구간에서 외부로 빠져 나와있는 구성 방식을 의미한다. 아웃오브패스 방식은 인라인 방식과는 달리 네트워크 구간 외부에 설치되어 전체 트래픽 중 특정한 트래픽만 통과하거나, 평상시에는 전혀 트래픽이 통과하지 않는 구성으로 이용이 가능하다. 이로 인해 제품이 설치가 되더라도 기존의 네트워크 트래픽 흐름에는 영향을 주지 않는 장점을 갖고 있다. 즉, 인라인 방식의 경우 네트워크 구간 내에서 항시 DDoS 공격을 탐지할 수 있어 DDoS 탐지를 빠르게 대응할 수 있는 강점이 있고, 아웃 오브 패스 방식은 인라인 방식의 약점인 전송 지연, 또는 장애 등의 문제로부터 좀 더 자유로울 수 있다.
특히 DDoS 공격은 외부에서 내부로 유입되는 트래픽이 대부분이다. 따라서 트러스가드 DPX는 단방향 트래픽만을 기준으로 인라인 및 아웃오브패스 구성 방식에서의 DDoS 공격 탐지를 할 수 있으며, 공격 차단을 공격 대상의 트래픽만을 기준으로 하여 실시간 인증 기반과 임계치 기반의 DDoS 공격 방어를 처리할 수 있는 독특한 기술을 제공하고 있다. 또한 DDoS 공격 차단을 수행하는 다중 장비간의 인증 정보를 실시간으로 공유함으로써, 단방향 트래픽 기준의 인라인 및 아웃오브패스 클러스터링 구성 방식까지 지원하고 있다. 즉, 여러 대의 장비가 하나의 장비처럼 동작할 수 있는 클러스터(Cluster) 기법을 통해 대규모 트래픽까지 방어가 가능한 구성 방식을 제공하는 것이다.
이러한 클러스터의 기술 핵심은 다중 제품을 하나의 제품과 같이 운용할 수 있어야 한다는 점이다. 트러스가드 DPX는 한 대의 마스터(Master) 장비에서 나머지 장비로의 정책을 자동 동기화할 수 있는 기능을 제공하여 실제 운영 상황에서도 단일 제품과 같은 관리 기능을 제공하고 있다. 이론상으로는 12대까지 하나의 클러스터 세트(Cluster Set)로 구성이 가능하므로, 120Gbps의 네트워크 회선(Bandwidth) 고갈형 공격까지 대응 가능하다.
대규모 트래픽부터 소규모 정밀 타격형까지
트러스가드 DPX는 가장 문제가 되는 소규모 정밀 타격형 공격까지도 모두 방어가 가능하다는 것이 차별점이다. 개발 단계에서부터 트러스가드 DPX는 대규모 공격뿐만 아니라 극단적인 소규모 정밀 타격형 DDoS 공격에 대한 방어를 고려했으며, 이에 따라 단순한 임계치 정책 기반이 아닌 ‘실시간 트래픽 검증’ 기반으로 개발되었다. 이를 통해 비정상적인 트래픽을 실시간 상황에서 걸러내 주고, 정상적인 트래픽은 최대한 보장함으로써, 기존 DDoS 제품들이 가지던 여러 가지 신종 공격 방어의 미흡, NAT IP 등이 오탐 문제 유발을 극복한 새로운 대응 기법의 DDoS 대응 제품이다.
그러나 만약 이러한 실시간 트래픽 검증 내역의 정보가 여러 장비로 동기화되지 않는다면, 오히려 장애를 유발할 수 있는 원인이 될 수 있다. 트러스가드 DPX의 실시간 트래픽 검증 기능은 클러스터로 구성된 12대가 하나의 장비와 같이 동작하므로, 기존 임계치 기반의 DDoS 공격 차단 처리 방식과 대비하여 네트워크 회선 고갈형 공격이나 패킷 플러딩 (Packet Flooding) 공격 및 소규모 정밀 타격형 공격까지도 방어가 가능하다.
새로운 대응 기법의 트러스가드 DPX
트러스가드 DPX는 네트워크 기반의 실제 DDoS 공격을 방어하는 역할을 한다. 안철수연구소는 ACCESS(AhnLab Cloud Computing E-Security Service) 전략 하에 클라우드 기반의 DDoS 공격 대응 기법을 유일하게 제공하고 있다. 이를 통해 기존의 DDoS 제품과는 달리 우선적으로 엔드포인트 기반의 신규 DDoS 공격에 대한 정보를 수집, 분석하여 네트워크 기반에서 신규 공격에 대한 사전 예방 기능을 제공한다. 또한 DDoS 제품의 본연의 기능인 다양한 DDoS 공격에 대한 방어, 그리고 기존 임계치 기반의 제품과는 다른 오탐 회의에 대한 고도화된 기능을 제공한다. 특히 장비 자체로서 끝나는 것이 아닌 운영/대응의 아웃소싱 개념인 ‘서비스’를 제공함으로써, 새로운 DDoS 공격 위협에 적극적으로 대응할 수 있도록 해준다.
DDoS는 공격이 발생하면 즉시 서비스 장애가 발생하기 때문에 시급을 다투는 보안 사고다. 따라서 이러한 DDoS 공격을 즉시 인지할 수 있도록 DDoS 방어 상태에 대한 UI 를 슬라이드와 같이 제공하고 있으며, 관리자에게 DDoS 공격 상황을 즉시 알려주기 위하여 가시/가청 기능도 기본적으로 제공한다. 한편 최근 업무 환경은 스마트워크(SmartWork) 형태로 변화하고 있다. 이에 따라 스마트폰이나 태블릿 PC에서 즉시 모니터링 할 수 있는 모바일 UI도 동시에 제공하고 있다. 특히 별도의 앱(App)을 설치하는 것이 아니라 스마트 단말에서 웹 기반으로 접속하면 즉시 모니터링 할 수 있는 웹 앱(Web App) 기반으로 제공된다.@
- 안철수연구소안철수연구소 세일즈마케팅팀 대리 김동빈


