


[Statistics] 2011년 2월, 악성코드 감염 보고 1위는 ‘TextImage/Autorun’
2011년 2월 악성코드 관련 주요 통계
2011년 2월의 악성코드 감염 보고는 TextImage/Autorun이 1위를 차지했으며 그 뒤를 이어 Win-Trojan/Overtls15.Gen과 Win-Trojan/Winsoft.225280이 각각 2위와 3위를 차지했다.
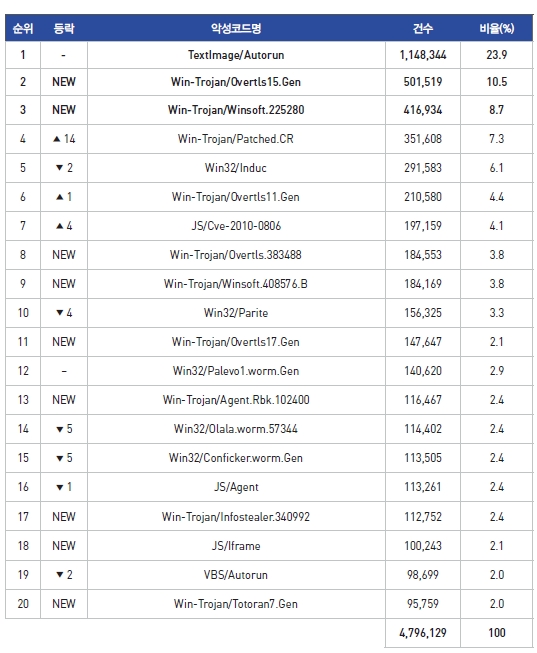
[표 1] 악성코드 감염보고 Top 20
2011년 2월 한 달 동안 안철수연구소가 집계한 악성코드의 유형별 감염 비율은 트로이목마(TROJAN)류가 56.2%로 가장 많은 비율을 차지하였으며, 웜(WORM)이 11.7%, 스크립트(SCRIPT)가 6.5%의 비율을 차지했다.
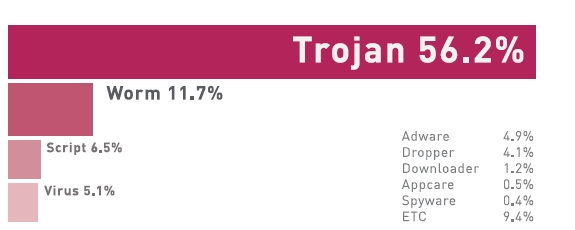
[그림 1] 악성코드 유형별 감염보고 비율
전월 대비 악성코드 유형별 감염보고 비율은 트로이목마, 드롭퍼(DROPPER), 다운로더(DOWNLOADER)가 전월에 비해 증가세를 보이고 있는 반면 웜, 스크립트, 바이러스(VIRUS), 애드웨어(ADWARE), 애프케어(APPCARE)는 전월에 비해 감소한 것으로 나타났다. 스파이웨어(SPYWARE) 계열들은 전월 수준을 유지하였다.
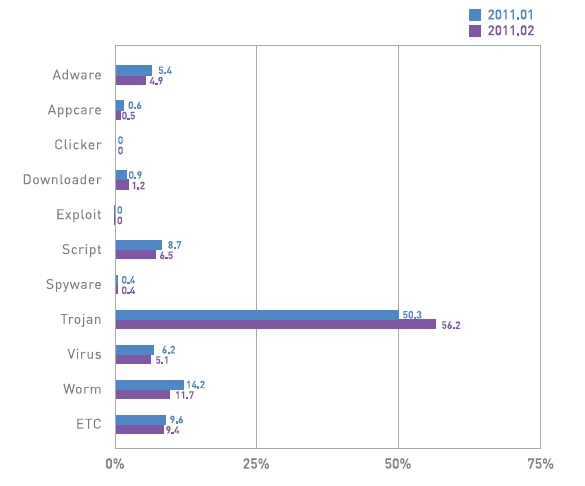
[그림 2] 악성코드 유형별 감염보고 전월 비교
2월의 신종 악성코드 유형별 분포 역시 트로이목마가 86%로 1위를 차지하였으며, 그 뒤를 이어 애드웨어가 6%, 드롭퍼가 5%를 점유하였다.
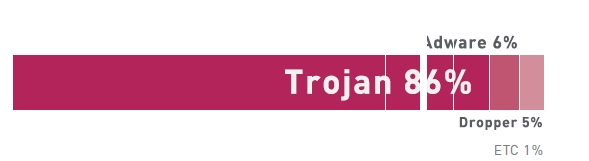
[그림 3] 신종 악성코드 유형별 분포
2월 악성코드 관련 주요 이슈
1. 글로벌 에너지 업체를 대상으로 한 나이트 드래곤 보안 위협
지난 2월 월스트리트 저널(The Wall Street Journal)은 ‘Oil Firms Hit by Hackers From China, Report Says’라는 제목의 기사를 통해 악성코드를 이용한 글로벌 에너지 업체들 대상의 보안 위협 발생을 보도하였다. 해당 보안 위협은 미국 보안 업체 맥아피(McAfee)에 의해 발견되었으며 나이트 드래곤(Night Dragon)으로 명명되었다. 이 보안 위협은 2009년 11월 무렵부터 최소 1년 넘게 조직적으로 카자흐스탄, 그리스, 대만과 미국에 있는 글로벌 오일, 가스 및 석유 화학 제품 업체들을 대상으로 진행된 APT(Advanced Persistent Threat) 형태의 보안 위협으로 알려졌다. APT 형태의 보안 위협은 2010년 원자력 시스템을 대상으로 공격한 스턱스넷(Stuxnet) 악성코드 위협을 대표적인 사례로 들 수 있다. 나이트 드래곤 보안 위협은 웹 서버 해킹, 악성코드 제작 및 유포 그리고 다양한 시스템 해킹도구들이 사용되었다.
나이트 드래곤 보안 위협은 다음과 같은 순서로 진행됐다.
1. 인터넷에 존재하는 취약한 웹 서버들을 대상으로 SQL 인젝션(Injection) 공격을 통해 해킹 후 C&C(Command and Control) 서버 설치 및 악성코드 업로드
2. 공격 대상 기업들의 임직원들을 대상으로 타깃 공격(Targeted Spear-phishing Attack) 수행하여 해킹한 웹 서버에서 악성코드를 내려받은 후 감염
3. 악성코드에 감염된 공격 대상 기업 임직원들의 노트북 또는 시스템들을 이용해 기업 내부 네트워크로 접속 시도
4. 접속한 기업 내부 네트워크에서 다양한 해킹도구들을 이용해 기업 내부 다른 중요 시스템들의 사용자 계정 및 비밀번호 획득
5. 해킹된 기업 내부 시스템들에서 인터넷 익스플로러의 프록시(Proxy) 설정 옵션을 해제하여 C&C 서버와 직접 통신
6. 기업 내부 네트워크 및 중요 시스템들에 존재하는 내부 기밀 문건 및 관련 정보 탈취.
이번에 알려진 나이트 드래곤 보안 위협과 같은 APT 형태의 보안 위협에 대응하기 위해 기업 보안 담당자들은 기업 내부 네트워크에서 발생하는 이상 징후를 주의 깊게 관찰할 필요가 있다. 또한 기업 임직원들이 보안 위협에 노출되지 않도록 사회 공학(Social Engineering) 기법을 기반으로 한 타깃 공격 관련 보안 인식 교육을 주기적으로 진행해야 한다.
2. 스마트폰 보안을 위협하는 서드 파티 마켓(Third party market)
스마트폰에서 동작하는 악성코드가 꾸준히 증가하고 있다. 그 중 눈에 띄는 현상은 정상적인 애플리케이션을 변조하여 리패킹(repacking)한 애플리케이션을 서드 파티 마켓(Third party market)을 통해 배포하는 사례 증가다. 2010년만 해도 악의적인 용도를 숨겨 정식 안드로이드 마켓을 통해 악성코드를 배포하거나, SEO(Search Engine Optimization)기법을 사용하여 악성코드를 배포하는 사례가 많았다. 하지만 2011년부터 서드 파티 마켓이 상대적으로 보안이 허술하다는 점을 악용하여 정상적인 애플리케이션인 것처럼 위장한 악의적인 애플리케이션이 다수 등장하고 있다. 일반적인 사용자들은 이들 애플리케이션의 정상 여부를 판단하기 쉽지 않기 때문에 그 피해는 앞으로 증가할 것으로 예상된다. 이를 예방하기 위해서는 서드 파티 마켓을 사용하지 않는 것이 바람직하며, 정식 안드로이드 마켓에서 애플리케이션을 내려받기 전에 필요한 권한을 꼼꼼히 살펴보고 설치 시에는 불필요하게 많은 권한을 요구하지 않는지 주의 깊게 살펴보는 습관이 필요하다.
한편 이달 ASEC Report는 악성코드 분석 특집으로 스미서 루트킷(Smiscer Rootkit)에 대해 상세하게 다루고 있다. 해당 루트킷의 전파방법과 여러 가지 안티디버깅(Anti-Debugging)방식, 동작원리, 은닉방법, 외부연결 방식 등을 항목별로 분류하여 알아보고 감염 시스템에 대한 진단 및 치료에 대해서 생각해 보며 이에 대한 해결방안 및 대책 마련 방안을 제시하고 있다.
ASEC Report는 이 외에도 마이크로소프트 MS11-006 취약점 악용 악성코드, 메신저를 통해 유포되는 악성코드, 우편 배송 메일로 위장된 메일을 통한 악성코드 유포 등에 관한 내용을 실었다. 또한 허위 페이스북 웹 페이지를 통한 악성코드 유포 및 페이스북 담벼락 게시물을 통한 악성코드 유포에 대해서도 자세히 설명하고 있다. 그 외 2월의 시큐리티 통계와 이슈, 웹 보안 통계와 이슈를 심도 있게 다루고 있으며 ASEC Report 홈페이지(https://www.ahnlab.com/kr/site/securitycenter/asec/asecReportView.do?groupCode=VNI001)에서 확인할 수 있다.@
- 안철수연구소


