


[STATISTICS] 2010년 12월 악성코드 감염 1위 트로이목마, 전월 대비 8% 감소
전월 대비 트로이목마는 감소, 웜•스크립트는 증가
2010년 12월의 감염보고 건수는 JS/Agent가 총 1,468,166건으로 Top 20 중 14.2%를 차지하여 1위에 올랐으며, TextImage/Autorun이 1,445,194건으로 2위, Win-Trojan/Onlinegamehack이 1,300,333건으로 3위를 차지하였다.
|
순 위 |
등 락 |
악성코드명 |
건 수 |
비 율 |
|
1 |
NEW |
JS/Agent |
1,468,166 |
14.2% |
|
2 |
1 |
TextImage/Autorun |
1,445,194 |
14% |
|
3 |
-2 |
Win-Trojan/Onlinegamehack |
1,300,333 |
12.6% |
|
4 |
1 |
Win32/Autorun.worm |
846,048 |
8.2% |
|
5 |
-3 |
Win-Trojan/Agent |
755,849 |
7.3% |
|
6 |
1 |
Win32/Conficker |
525,749 |
5.1% |
|
7 |
-3 |
Win-Trojan/Downloader |
421,025 |
4.1% |
|
8 |
2 |
Win32/Induc |
393,943 |
3.8% |
|
9 |
NEW |
Win-Trojan/Winsoft4 |
373,522 |
3.6% |
|
10 |
-1 |
Win32/Virut |
364,477 |
3.5% |
|
11 |
1 |
Win32/Kido |
338,064 |
3.3% |
|
12 |
-1 |
Win32/Palevo |
329,200 |
3.2% |
|
13 |
1 |
DROPPER/Onlinegamehack |
268,755 |
2.6% |
|
14 |
2 |
VBS/Solow |
266,698 |
2.6% |
|
15 |
-9 |
Win32/Parite |
250,029 |
2.4% |
|
16 |
NEW |
Win-Trojan/Winsoft |
211,688 |
2.1% |
|
17 |
-4 |
DROPPER/Malware |
192,713 |
1.9% |
|
18 |
-10 |
Win-Trojan/Adload |
186,663 |
1.8% |
|
19 |
NEW |
HTML/Agent |
186,042 |
1.8% |
|
20 |
NEW |
Win-Trojan/Overtls |
182,991 |
1.8% |
|
|
|
10,307,149 |
100% |
[표 1] 악성코드 대표진단명 감염보고 Top 20
고객으로부터 감염이 보고된 악성코드 유형별 비율을 살펴보면 다음과 같다.
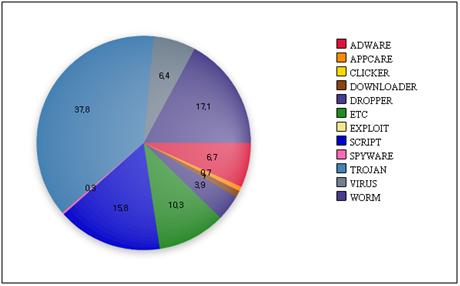
[그림 1] 악성코드 유형별 감염보고 비율
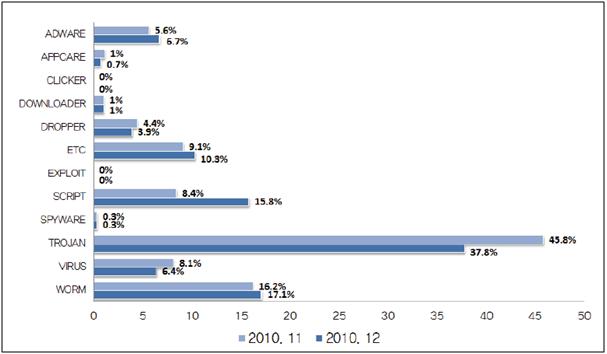
[그림 2] 악성코드 유형별 감염보고 전월 비교
악성코드 유형별 감염보고 비율을 전월과 비교하면, 웜, 스크립트, 애드웨어(ADWARE)가 전월에 비해 증가세를 보이고 있는 반면 트로이목마(Trojan), 바이러스(VIRUS), 드롭퍼(DROPPER), 애프케어(APPCARE)는 전월에 비해 감소한 것을 볼 수 있다. 다운로더(DOWNLOADER), 스파이웨어(SPYWARE) 계열들은 전월 수준을 유지하였다.
2010년 12월 악성코드 관련 주요 이슈
2010년 12월에 이슈가 되었던 악성코드를 살펴보면 다음과 같다.
1. 윈도우 부팅을 인질로 잡는 랜섬웨어
랜섬웨어(Ransomware)는 말 그대로 시스템 또는 시스템 내부에 문서 파일과 같은 데이터 파일을 대상으로 암호화한 후 금전을 요구하는 악성코드를 말한다. 이 악성코드는 데이터 파일들을 암호화하거나 화면 보호기 암호를 설정하여 사용자들이 정상적으로 시스템을 이용하지 못하도록 한다. 특히 데이터 파일들이 암호화가 된 경우 중요한 문서나 소스코드 등에 접근할 수가 없어 큰 불편을 초래할 수 있다. 이번에 알려진 ‘Win-Trojan/Seftad.49664’ 트로이목마는 마스터 부트 레코드(Master Boot Record, 이하 MBR)에 메시지와 암호를 설정하여 부팅 시 입력을 요구하도록 한다. 감염되면 다음과 같은 메시지가 부팅 시 마다 출력된다. 따라서 올바른 암호를 입력하지 않으면 윈도우로 부팅을 할 수가 없다.
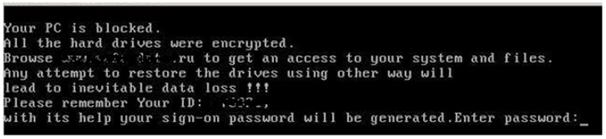
[그림 3] Win-Trojan/Seftad.49664 감염 후 부팅 모습
한편 해당 악성코드가 하드 디스크를 암호화한다고 알려지기도 했는데, 이는 해당 악성코드 제작자가 거짓으로 퍼뜨린 것으로 드러났다. 실제로 조작된 MBR 을 분석해보면 [그림 4]와 같이 정상 MBR을 0x4h 번 섹터에 백업해두고 있고, 이를 복원하면 정상적으로 부팅이 가능하기 때문이다. 또한 하드 디스크도 암호화되어 있지 않았음을 확인할 수 있었다.
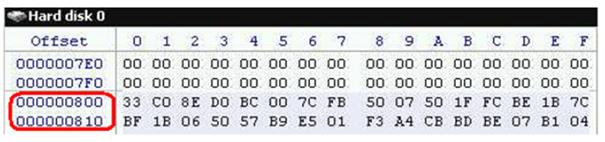
[그림 4] 백업된 정상 MBR의 위치
이 밖에도 랜섬웨어가 취약한 PDF 파일에 첨부되어 이메일로 유포된 형태도 보고되었다. 취약한 PDF 파일은 실행되면 프랑스에 위치한 특정 시스템에서 제우스(Zeus) 악성코드인 Zbot 변종을 다운로드하게 된다. 다운로드 된 Zbot이 실행되면 러시아에 위치한 특정 호스트로부터 랜섬웨어를 다운로드 받아 이를 실행한다. 이후 다음과 같은 프로그램의 확장자에 대하여 암호화를 한다. 대상이 되는 파일들은 마이크로소프트(Microsoft)의 오피스(Office) 제품군인 워드(Word), 엑셀(Excel) 그리고 파워포인트(PowerPoint) 파일들과 텍스트(Text) 파일, 그리고 이미지(BMP, JPG) 파일 등으로, 사용자들의 주의가 요구된다.
2. 가짜 시스템 점검 유틸리티 등장
국외에서 보고된 가짜 시스템 점검 유틸리티는 가짜 백신과 유사한 사용자 유도 방식을 취한다. 시스템을 점검하여 문제점이 있는 것처럼 사용자를 속여서 프로그램의 등록 요구 및 금전 결제를 유도한다.
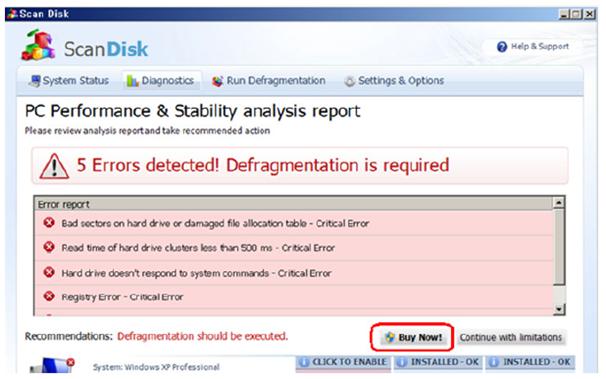
[그림 5] 가짜 시스템 점검 유틸리티 구매요구 화면
이전에도 이러한 가짜 시스템 점검 도구와 비슷한 사례가 알려졌던 바 있어 앞으로도 이와 유사한 형태의 가짜 응용 프로그램이 더욱 활개를 칠 것으로 보인다. 따라서 인터넷에서 프로그램을 다운로드하여 설치할 때는 반드시 여러 사용자들을 통해 평판이 검증된 프로그램이나 신뢰할 수 있는 주요 프로그램 개발사에서 제공하는 프로그램을 사용하는 것이 바람직하다.
3. 잡지 기사 페이지 위장을 통한 악성코드 유포
메신저로 자극적인 메시지와 함께 URL을 전파, URL 클릭 시 잡지 기사로 위장된 웹 페이지를 통한 악성코드 유포가 확인되었다. 탈취된 메신저 계정을 통해 주변 지인들에게 URL이 포함된 메시지가 전달되며, 해당 URL 클릭 시 아래 그림과 같이 특정 잡지회사의 기사 페이지를 그대로 가져와 사용자로 하여금 관심을 갖게 한다. 이때 해당 기사 내용에 관심을 갖게 된 사용자들이 내용 하단에 설치한 '다운로드 더보기' 링크를 클릭하면 악성코드를 유포하게 된다.
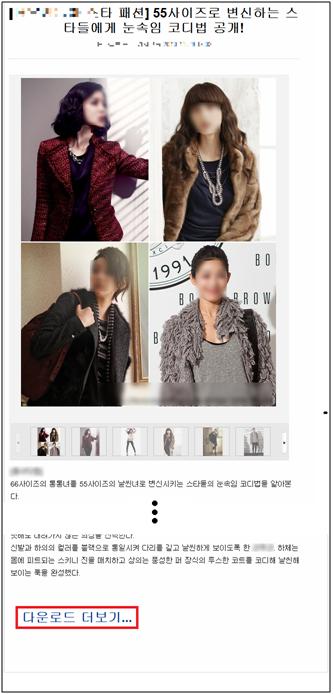
[그림6] 악성코드 다운로드 유도 링크
해당 링크 클릭 시 다운로드 창이 출력되며, 이때 압축파일 내의 파일(PhotoALL.exe)을 실행하게 되는 경우 악성코드(Win-Trojan/Agent.55296.JV)에 감염된다. 이는 윈도우(Windows) 폴더 옵션 중에서 '알려진 파일 형식의 파일 확장명 숨기기' 가 기본적으로 설정되어 있는 것과 관련 있다(옵션해제시:PhotoALL.exe → 옵션적용시:PhotoALL로 확장자가 보이지 않게 된다). 결국, 압축 해제된 파일의 파일명만 보고 더 많은 사진을 보기 위해 파일을 실행했을 뿐인 사용자는 악성코드에 감염되는 것이다. 이와 같이 점점 더 다양한 방법이 결합된 사회 공학(Social Engineering) 기법으로 악성코드의 유포 과정이 시스템의 취약점이 아닌 사용자들의 관심 및 신뢰를 이용하는 방법을 이용하므로 더욱 주의가 필요하다.
ASEC Report Vol 12는 이 외에도 12월의 시큐리티 통계와 이슈, 웹 보안 통계와 이슈를 심도 있게 다루고 있으며, 2010년 보안 동향 총결산 및 2011년 보안 위협 예측에 관한 내용도 담고 있다. 보다 자세한 정보는 ASEC Report 홈페이지(https://www.ahnlab.com/kr/site/securitycenter/asec/asecReportView.do?groupCode=VNI001)에서 확인할 수 있다.
- 안철수연구소


