


[Tech Report] 애플리케이션 인텔리전스가 말한다, 똑똑하지 못한 보안 시스템은 가라!
애플리케이션 인텔리전스(Application Intelligence)가 말한다,
똑똑하지 못한 보안 시스템은 가라!
1990년대 초, 인터넷이 폭발적으로 확산된 후 현재까지 인터넷은 우리 생활의 필수품으로 시간과 공간을 뛰어넘어 많은 생활의 변화를 가져왔다. 예를 들어 과거 차를 타고 원하는 상점에 가서 물건을 사던 구매 형태는 집, 또는 사무실에서 각종 인터넷 쇼핑몰. 또는 가격비교 사이트에서 상품의 세부사항 및 가격을 비교한 후 앉은 자리에서 신용카드를 이용해 상품을 구매하고 소비자가 원하는 장소에서 물건을 받는 형태로 변화하였다. 또 통장과 도장을 가지고 은행 창구가 마감되기 전에 은행을 방문하여 전표를 작성하고 도장을 날인하여 이체하던 방식은 이제 은행 업무 마감시간에 구애 받지 않고 원하는 시간에 스마트폰을 이용해 버스, 또는 지하철 등 원하는 장소에서 할 수 있도록 변화하였다. 그러나 이렇게 급격하게 인터넷 환경이 변화, 엄밀히 말하면 기술적으로 진화하여 인간이 편리한 생활을 영위하게 될 수록 기술의 복잡함 사이에 숨어있던 기술적 결함들이 개인정보, 금융정보, 기업의 내부정보 등을 이용해 사람들의 일상 생활을 위협하는 아이러니가 벌어지고 있다.
보안 시스템의 진화를 이끄는 존재
인터넷이 일상 생활에 점점 넓게 자리잡을수록 그 만큼의 보안 위협이 등장하였으며, 이러한 위협을 막기 위한 보안 시스템들도 시간차를 두고 등장하였다.
|
네트워크 계층(Layers) |
보안 시스템(Security) |
|
Application (CGI, Java, .NET, etc.) |
Secure architecture, design, and code |
|
Presentation (HTTP, HTML, etc) |
Web Application Firewall |
|
Transport (TCP, UDP, etc) |
Network Firewall (stateful inspection) IDS/IPS |
|
Network (IP, ICMP, etc) |
Network Firewall (packet filtering) IDS/IPS |
[표 1] 네트워크 계층별 보안 시스템
1980년대 중반 출발지, 목적지 IP주소와 포트(Port) 번호에 기반하여 네트워크 패킷의 허용/차단을 제어하는 패킷 필터링 방식의 침입차단시스템(Packet Filtering Firewall, 흔히 방화벽으로 불리기도 한다.) 등장했다. 이후 웹 애플리케이션 방화벽(Web Application Firewall)과 DDoS(Distributed Denial of Services) 방어 시스템에 이르기 까지 보안 시스템의 진화는 네트워크 보안 위협의 진화(?)와 역사를 같이 하고 있다.
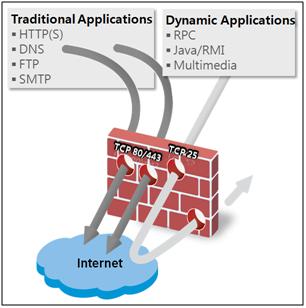
[그림 1] 전통적인 인터넷 애플리케이션 보안 시스템
웹 2.0에서 엔터프라이즈 2.0까지
2000년대 중반 무렵에 들어서면서 사용자 참여 중심의 인터넷 환경으로 변화를 꾀한 웹 2.0 플랫폼이 등장했다. 이에 과거 CGI(Common Gateway Interface)로 대표되던 인터넷 애플리케이션이 큰 변화를 겪게 되었다. 과거의 인터넷 애플리케이션은 특정 사이트에 간단한 글, 또는 사진 등을 올릴 수 있는 간단한 기능에 국한되었다. 그러나 웹 2.0에서는 인터넷 상의 사용자가 데이터를 생성, 가공, 공유, 출판에 이르기까지 보다 복잡하면서 인터넷상 사용자간의 소통을 강화하는 모습으로 바뀌었으며, 이후 웹 2.0 플랫폼을 기업이 자산의 가치 창출을 위한 도구로 활용하기에 이르게 되는데, 이를 엔터프라이즈(Enterprise) 2.0이라 한다.
엔터프라이즈 2.0에서는 기존 텍스트 기반의 데이터 전달에서 벗어나 사용자간 업무 공유를 위한 협업(collaboration) 서비스, 음악/동영상 실시간 재생 서비스(스트리밍 서비스, Streaming services), 개인간 파일 공유(P2P: Peer To Peer), 게임, 소셜 네트워크 등 과거에는 접하지 못했던 새로운 개념의 서비스들을 제공하고 있다.
|
Enterprise 2.0 주요 인터넷 애플리케이션 구분 ü Instant Messenger ü Encrypted ü Web 2.0 ü P2P ü Skype ü Music ü Games ü Desktop Applications |
진화하는 인터넷 애플리케이션 vs. 제자리인 보안 시스템
앞서 언급한 바와 같이 이러한 웹 2.0, 엔터프라이즈 2.0 플랫폼 기반의 애플리케이션들이 우리의 삶을 보다 폭넓고 풍요롭게 하고 있으나 새로운 기술들에 필연적으로 뒤따르는 보안 취약점은 인터넷 사용자를 위협하고 있다. 미국 SANS의 2009년 사이버 보안 위험 리포트(The Top Cyber Security Risks)에 따르면 최근 발견된 보안 취약점들은 과거 네트워크, 운영체제 보다 상위 수준, 특히 애플리케이션 수준에서 점차 증가하고 있는 것으로 나타났다.
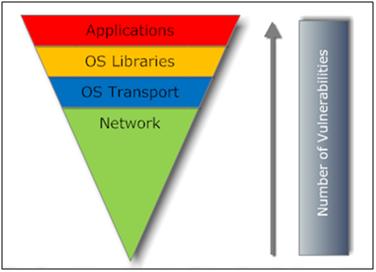
[그림 2] The Top Cyber Security Risks (출처: SANS, Sept. 2009)
더욱이 엔터프라이즈 2.0 인터넷 애플리케이션의 대부분은 전통적인 인터넷 애플리케이션이 이용하는 TCP 프로토콜 25번, 80번, 443번 포트 등 일반적으로 침입차단시스템 운영시에도 허용할 수 밖에 없는 프로토콜을 이용하여 동작하는 구조를 취하고 있다. 게다가 현재까지의 침입차단시스템은 엔터프라이즈 2.0 인터넷 애플리케이션을 지능적으로 식별하고 통제하는데 그 한계를 드러내고 있는 현실이다. 다시 말하자면, 인터넷 애플리케이션은 꾸준히 변화하였으나 이를 일차적으로 방어하는 침입차단시스템은 1990년대 중반의 '상태기반 감시 침입차단시스템 (Stateful Packet Inspection)'이 출시된 이후 그 변화를 따라잡지 못한 상태다.
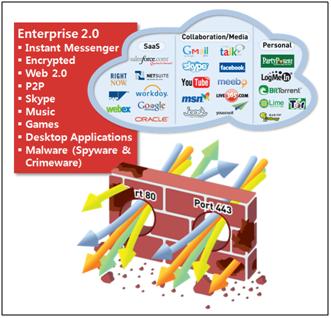
[그림 3] 엔터프라이즈(Enterprise 2.0) 환경에서 보안 시스템의 한계
웹 2.0 및 엔터프라이즈 2.0 환경에서의 보안 요구사항
웹 2.0/엔터프라이즈 2.0 환경에서 요구되는 보안 시스템의 요구사항을 짚어보면 다음 네 가지로 구분할 수 있다.
1. 프로토콜 정보와 독립적인 인터넷 애플리케이션 식별
과거 인터넷 애플리케이션의 식별은 전송되는 패킷의 분석에 기반한 것이 아니라 이미 정의되어 있는 프로토콜과 포트번호에 기반하여 이루어졌다. 가장 대표적으로 웹 서비스는 TCP/80, 이메일 서비스는 TCP/25, 파일전송 서비스는 TCP/21, 마이크로소프트 터미널 서비스는 TCP/3389 등과 같이 미리 정의된, 또는 잘 알려진 프로토콜 및 포트 번호에 기반하여 인터넷 애플리케이션을 식별하는 방식이었다.
그러나 인터넷 서비스가 활성화 되면서 많은 다양한 인터넷 애플리케이션이 등장하였으며, 그 동작이나 특성 또한 복잡하여 기존 방식으로 인터넷 애플리케이션을 정교하게 식별한다는 것은 사실상 불가능하다고 할 수 있다. 따라서 새로운 보안 시스템에 요구되는 가장 중요한 기능 중 한 가지는 미리 정의된 프로토콜, 포트 번호에 의존하지 않고 인터넷 애플리케이션을 식별하면서 각 애플리케이션의 세부 기능을 제어하는 기능이다.
2. IP주소에 독립적인 사용자 식별
현재까지 많은 기업에서 네트워크 트래픽 분석과 관련해 트래픽 발생의 근원지를 추적하는데 IP주소를 이용한다. 예를 들어 사무실에서 의심스러운 네트워크 트래픽이 발생하여 확인하였더니 172.10.xxx.100이라는 IP주소를 가진 PC에서 P2P 서비스를 이용한 것이 원인인 경우 등이 있다. 그런데 이러한 경우, 해당 IP주소를 부여 받은 직원을 찾기 위해 2차 추적 단계(?)에 돌입해야 하는 일이 종종 발생한다. 불행히도 IP주소를 가지고 사용자를 바로 찾아내어 조치를 취할 수 있는 경우가 매우 드물기 때문이다.
또한 이 같은 IP 주소 기반의 사용자 인식 방식은 네트워크 지식을 조금이라도 갖춘 사람이라면 다른 IP주소로 바꿔 사용하는 방식으로 쉽게 다른 사람으로 위장할 수 있다. 또는 특정 직원에게 업무상 특정 네트워크에 접근할 수 있는 정책을 적용했을 경우, 해당 직원이 퇴근한 후에 다른 사람이 IP주소를 변경하여 접근하는 것도 가능하다. 따라서 이처럼 IP주소에 기반하여 사용자를 인식하는 방식으로는 기업에서 요구하는 보안 수준을 확보하기란 결코 쉽지 않다는 것을 알 수 있다.
한 가지 방안으로 많은 기업에서 네트워크 사용자와 자산에 대한 정보를 관리하기 위해서 AD(Active Directory), LDAP(Lightweight Directory Access Protocol) 등의 디렉터리 서비스(Directory services)를 운영하고 있다. 실제 활용면에서 살펴보면 사용자의 인증(부서, 이름 및 소유한 네트워크 자원)과 관련된 정보를 관리하는 수준으로 운영하는 경우가 대부분이다. 이러한 디렉터리 서비스에서 제공하는 실질적인 사용자 정보를 보안 시스템에서 조회하고 트래픽을 통제할 수 있다면 앞의 사례에서와 같은 비효율적인 네트워크 관리로 인한 비용 소모를 줄일 수 있다.
3. 네트워크 상의 콘텐츠 식별 및 제어
인터넷의 발전을 이야기 할 때 기술의 발전과 더불어 거론 할 수 있는 것은(적어도 우리나라에서는) 초고속 인터넷으로 대변되는 네트워크 대역의 확장이다. 1990년에서 2000년으로 접어들면서 각 통신사는 초고속 인터넷을 앞세우며 가입자 확보를 위해서 공격적으로 네트워크 인프라에 투자하기 시작했다. 그 결과, 우리나라 인터넷 이용자들은 영화 한 편을 몇 분, 또는 몇 초 만에 내려 받을 수 있는 환경을 향유하고 있다. 네트워크 인프라의 확장과 함께 우후죽순으로 나타난 서비스가 있다. 바로 개인간 파일전송 서비스(P2P: Peer to Peer)이다. 그런데 이러한 P2P 서비스는 개인간 다양한 정보를 주고받을 수 있는 편리함을 제공하는 반면, 개인, 또는 기업의 정보가 의도하지 않게 외부로 유출되는 통로로 이용되는 경우가 종종 있다.
개인, 또는 기업의 내부 정보는 한 번 유출되면 회수가 어렵다. 특히, 기업 내부 정보의 유출은 해당 기업의 생존, 또는 이미지에 직접적인 타격을 입힐 수 있어 기업의 정보가 네트워크를 통해 외부로 유출되는 것을 방지하는 것은 어느 기업이나 갖고 있는 공통의 관심사이다. 즉, 새로운 보안시스템에서 요구되는 사항 중 또 한 가지는 바로 이러한 개인 또는 기업의 정보가 네트워크를 통해서 외부로 유출되는 것을 사전에 차단하는 콘텐츠 식별 및 제어 기능이다.
4. 인터넷 애플리케이션, 사용자, 콘텐츠 중심의 보안정책 수립
지금까지 언급했던 점을 정리하자면 프로토콜, 포트 정보로부터 독립적인 애플리케이션 식별, IP주소로부터 독립적인 사용자의 식별, 그리고 콘텐츠에 대한 식별이다. 이러한 개별 요구사항이 충족되었을 경우, 마지막으로 요구되는 기능은 바로 이들 세 가지 기능 요소에 기반한 보안 정책 수립 기능이다.
일반적으로 침입차단시스템의 보안 정책은 목적지, 출발지 IP주소 및 포트 정보에 기반하여 수립된다. 그러나 지금까지 살펴본 새로운 보안시스템에 요구되는 특징을 고려하면 웹 2.0/엔터프라이즈 2.0의 인터넷 애플리케이션 환경에 적합한 새로운 보안 정책은 애플리케이션, 사용자, 그리고 콘텐츠를 조합하여 수립하는 방식이 되어야 할 것이다.
|
애플리케이션 인텔리전스(Application Intelligence) 기반의 보안 대응 사례 다양한 인터넷 애플리케이션이 등장하고 많은 사람들이 그러한 애플리케이션을 일상적으로 이용하게 됨에 따라 기업 네트워크 상에서의 애플리케이션 이용도 증가하고 있다. 더불어 기업 네트워크 보안에 대한 우려 또한 늘어나고 있다. 이에 대표적인 애플리케이션인 소셜 네트워크 서비스, P2P 서비스 사용과 관계된 기업 네트워크 보안 이슈 및 이에 대한 대응 사례를 살펴본다.
√ 보안 이슈 세계 최대의 소셜 네트워크 서비스(Social Network Service)이다. 기업 내에서도 직원들이 업무시간에 페이스북을 이용하는 경우가 적지 않다. 이와 관련해 A 기업의 보안 담당자는 페이스북을 통해 본의 아니게 기업의 내부 정보를 유출될 것을 고민하던 중, 애플리케이션 인텔리전스 기반의 보안시스템을 이용해 페이스북에 다음과 같은 세부 기능을 확인했다.
- Facebook
√ 대응 내용
<사례 2> 네트워크 트래픽 QoS(Quality of Service) 적용을 통한 기업 네트워크 품질 확보
업무까지 지장을 초래하기 시작했다. 네트워크 트래픽을 확인한 결과, HTTP, 메일 등 몇몇 애플리케이션의 분포는 확인할 수 있었다. 그러나 다른 트래픽에 대해서는 프로토콜, 포트 정보에 기반한 식별로는 한계가 있어 어떠한 애플리케이션에서 발생한 네트워크 트래픽인지 확인하기가 불가능한 상황이었다.
√ 대응 내용 이후 네트워크 관리자는 P2P 애플리케이션 트래픽이 전체 트래픽의 5%를 초과하지 않도록 설정하고 트래픽의 우선순위를 낮추는 한편, 업무와 관련 있는 트래픽의 우선 순위를 높이는 네트워크 QoS(Quality of Service)를 적용했다. 이로써 P2P 사용으로 인해 업무에 차질이 발생하지 않도록 할 수 있었다. |
- 안철수연구소


