


한눈에 보는 간추린 ASEC Report - 11월 악성코드, 오토런이 1위!
11월 악성코드, 오토런이 1위 차지해
11월의 악성코드 통계
2010년 11월 안철수연구소에 보고된 악성코드 감염 순위는 TextImage/Autorun이 1위를 차지하였으며 Win32/Parite와 Win32/Induc가 각각 2위와 3위를 차지하였다. (표 1-1 참조)
|
순 위 |
등 락 |
악성코드명 |
건 수 |
비 율 |
|
1 |
1 |
TextImage/Autorun |
697,869 |
24.3 % |
|
2 |
-1 |
Win32/Parite |
411,965 |
14.3 % |
|
3 |
1 |
Win32/Induc |
234,981 |
8.2 % |
|
4 |
7 |
Win32/Olala.worm.57344 |
141,105 |
4.9 % |
|
5 |
NEW |
JS/Shellcode |
132,117 |
4.6 % |
|
6 |
NEW |
Win-Trojan/Winsoft9.Gen |
121,588 |
4.2 % |
|
7 |
6 |
Win32/Conficker.worm.Gen |
112,466 |
3.9 % |
|
8 |
NEW |
HTML/Cve-2010-3962 |
102,690 |
3.6 % |
|
9 |
NEW |
Win-Trojan/Overtls7.Gen |
94,803 |
3.3 % |
|
10 |
NEW |
HTML/Agent |
89,438 |
3.1 % |
|
11 |
NEW |
Win32/Virut |
82,627 |
2.9 % |
|
12 |
3 |
Win32/Palevo9.worm.Gen |
82,502 |
2.9 % |
|
13 |
1 |
JS/Exploit |
74,468 |
2.6 % |
|
14 |
NEW |
Win-Trojan/Winsoft4.Gen |
73,082 |
2.5 % |
|
15 |
3 |
Win-Trojan/Securisk |
72,542 |
2.5 % |
|
16 |
-4 |
Win-Trojan/Spack3.Gen |
71,067 |
2.5 % |
|
17 |
NEW |
VBS/Autorun |
70,720 |
2.5 % |
|
18 |
2 |
Win32/Virut.B |
70,163 |
2.4 % |
|
19 |
NEW |
Win32/Palevo1.worm.Gen |
68,793 |
2.4 % |
|
20 |
NEW |
TextImage/Viking |
68,695 |
2.4 % |
|
2,873,681 |
100 % |
[표 1-1] 악성코드 감염보고 Top 20
아래 그림은 2010년 11월 고객으로부터 감염이 보고된 악성코드 유형별 비율로 트로잔(TROJAN)류가 45.8%로 가장 많은 비율을 차지하고, 웜(WORM)가 16.2%, 스크립트(SCRIPT)가 8.4%의 비율을 각각 차지하고 있다.
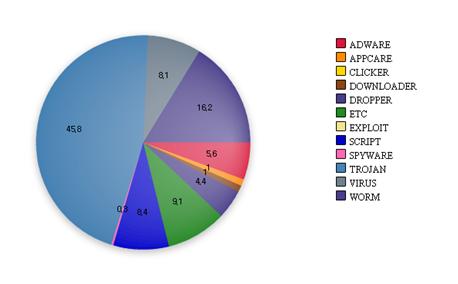
[그림 1-1] 악성코드 유형별 감염보고 비율
악성코드 유형별 감염보고 비율을 전월과 비교하면, 웜, 애드웨어가 전월에 비해 증가세를 보이고 있는 반면 트로잔, 스크립트, 바이러스(VIRUS)는 감소한 것을 볼 수 있다. 드롭퍼(DROPPER), 애프케어(APPCARE), 다운로더(DOWNLOADER), 스파이웨어(SPYWARE) 계열들은 전월 수준을 유지하였다. (그림 1-2 참조)
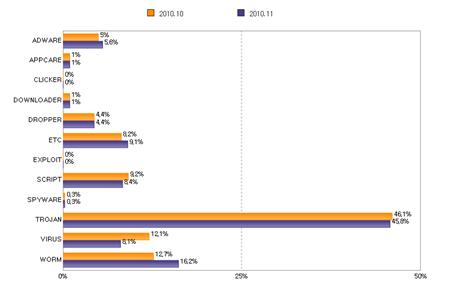
[그림 1-2] 악성코드 유형별 감염보고 전월 비교
웹사이트 보안을 살펴보면 악성코드 발견 건수는 85,349건이고, 악성코드 유형은 923건이며, 악성코드가 발견된 도메인은 821건, 악성코드 발견된 URL은 3,202 건이다. 2010년 11월은 2010년 10월보다 악성코드 발견 건수, 악성코드 발견된 URL 은 다소 감소하였으나, 악성코드 유형, 악성코드가 발견된 도메인은 증가하였다.
|
구 분 |
건 수 |
|
악성코드 발견 건수 |
85,349 |
|
악성코드 유형 |
923 |
|
악성코드가 발견된 도메인 |
821 |
|
악성코드 발견된 URL |
3,202 |
[표 1-2] 웹 사이트 보안 요약
월별 악성코드가 발견된 도메인과 URL을 살펴보면 다음과 같다.
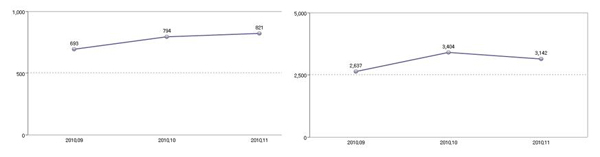
[그림 1-3]좌:월별 악성코드가 발견된 도메인 우: 월별 악성코드가 발견된 URL
11월의 악성코드 주요 이슈
SNS 채팅 메시지를 이용한 악성코드 등장
대표적인 SNS인 페이스북의 채팅 메시지를 통하여 유포되는 악성코드가 확인 되었다. 일반적으로는 쪽지기능을 통하여 악성코드가 포함된 링크를 전달하는 방식이었으나 이번에 알려진 관련 악성코드는 채팅 메시지로 악의적인 링크를 보내어 현재 온라인 사용자의 감염을 유도하는 방식이다.
이는 과거 메신저 웜의 전파 방식과 매우 유사한 사례이다. 실시간으로 확인되지 않으며 기존에 알려진 링크라면 쉽게 차단되는 쪽지와는 달리 채팅 메시지는 사용자가 큰 의심없이 전달받은 링크를 클릭하게 되며 이로 인해 감염이 확산되기 때문에 2차 피해가 커질 것으로 예상된다. 따라서 SNS 서비스를 이용할 때 주의를 기울이며, 신뢰할 수 없는 게시글과 링크는 클릭 하지 않는 것이 바람직하다.
경찰청 사칭 악성 스팸메일
11월 초, "대구경찰청, 사이버수사대 (참고인 출석요구서)"라는 제목의 악성 스팸메일로 인한 피해가 확인되었다.
메일의 원문에는 대구지방경찰청 소속 특정인을 사칭하여 ‘참고인 출석 요구서’ 파일로 위장한 악성코드를 링크 형태로 제공하여, 파일 다운로드 및 실행을 유도한다. 이 파일을 실행할 경우 악성코드(Win-Trojan/Sparats.593498)에 감염된다. 아래 그림은 메일의 원문에 포함된 태그를 텍스트 형태로 확인한 내용이며, 특정 실행파일을 다운로드 하도록 링크가 설정된 것을 확인할 수 있다.
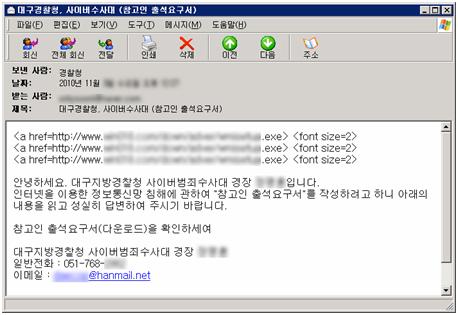
[그림1-4] 악성코드 다운로드 링크를 포함한 원문
이렇듯 신뢰할 수 있는 발신인을 사칭한 사회 공학(Social Engineering) 기법을 이용하여 스팸메일을 발송 및 악성코드를 유포하는 사례가 꾸준히 발생되고 있으므로 신뢰가 가능한 발신자라 하더라도, 연결된 링크나 첨부된 파일은 반드시 확인하여 열람하는 것이 바람직하다.
인터넷 트래픽의 15%가 중국으로 흘렀다?
올 초 인터넷 트래픽 양의 15% 가까이가 18분 동안 중국으로 우회 되었다는 기사가 보도됐다. 이 사실은 11월17일 미 국회에서 미국-중국의 양국관계에 관한 경제, 보안을 검토하는 연례보고서에서 그 내용이 알려졌다.
이는 중국에서 트래픽을 충분히 감시할 수 있는 상황이 되었을 것이라는 의미이므로 암호화되지 않은 트래픽이라면 이메일, 메신저와 같은 내용들이 감청당했을 수 있다. 물론, 국내에서도 이와 같은 일이 충분히 일어날 수 있다. 만약 악성코드가 감염되어 특정한 곳을 거쳐서 트래픽이 흐르도록 조정된다면, 정보는 중간에서 감청될 수 있다. 사이버전에 효과적으로 이용될 수 있는 방법중의 하나가 될 것이다.
이 외에도 G20, 아시안 게임, 노벨 평화상 시상식 등 11월에는 유난히 국제행사가 많았다. 따라서 이러한 국제적인 행사와 사건 등은 악성코드 제작자들로부터 악성코드를 유포하는 수단으로 종종 이용되었다. 또한 JS/CVE-2010-3962 취약점을 내포한 시스템이 온라인 게임 정보를 탈취하는 악성코드들을 다운로드하게 됨으로써 추가적인 감염 피해가 지속적으로 발견되고 있다.
더욱 자세한 내용은 ASEC Report에서 확인할 수 있다.@
- 안철수연구소


