


[Special Report 2부] “트러스가드-V3 간의 결합, 어떤 효과가 있는가”
엔드포인트 보안과 네트워크 보안의 결합 사례
안티바이러스로 대표되는 엔드포인트 보안 솔루션과 방화벽 및 침입방지시스템(IPS) 등으로 대표되는 네트워크 보안 솔루션 영역은 각각의 범위에서 발전하여 왔다. 이들 두 영역은 시장 성숙기에 접어들면서 기술적으로는 어느 정도 완성도를 갖추었다고 할 수 있다. 하지만, 이런 기술적 완성도를 가진 엔드포인트 보안 솔루션과 네트워크 보안 솔루션을 모두 구축하고도 보안사고가 지속적으로 발생하게 되었다. 두 솔루션의 독자기능으로는 차단할 수 없는 보안위협이 생성되고 있기 때문이다.
엔드포인트 보안 솔루션과 네트워크 보안 솔루션 연동을 언급할 경우에는 흔히 NAC(Network Access/Admission Control)을 연상하게 된다. 현재 시장에 배포되고 있는 NAC 솔루션은 PC단에서 적정한 인증 절차(패스워드/공인인증서/HSM 등)에 성공한 PC가 사내 네트워크 연결이 가능하게 하는 기능 위주로 편성되어 있다. 기존 NAC 솔루션은 비 인가된 사용자의 사내 네트워크 연결을 차단하는 효과는 분명히 있다. 하지만 정상적인 사용자의 실수(감염 USB 사용, 유해사이트 접속 후 악성코드 다운로드 등)로 인한 악성코드에 감염 후 PC의 주요 정보 누출 및 악성 트래픽 사내 전파에 의한 사내 네트워크 마비 등은 방어할 수 없다는 한계점이 존재한다.
안철수연구소의 네트워크 보안 솔루션인 트러스가드와 엔드포인트 보안 솔루션인 V3 간 연동을 통한 NAC 기능은 이러한 한계점을 극복할 수 있는 대안이 될 수 있다. 즉, 비 인가된 사용자의 사내 네트워크 접속 차단 뿐만 아니라 정상 사용자의 실수로 인한 PC의 보안사고까지 방어할 수 있는 차세대 NAC이라고 정의할 수 있는 것이다.
아울러, 트러스가드와 V3 간 연동을 통한 NAC 기능은 NAC 솔루션 구축을 위한 별도의 투자 비용이 들지 않는다는 장점이 있다. 즉, 대부분의 사이트에 이미 설치되는 필수 보안 솔루션(백신, 방화벽, IPS)에 포함된 기능으로 NAC 기능을 제공하기 때문에 별도의 추가비용이 필요 없다는 것이다. 이는 기존 NAC솔루션에 비해 투자수익률(ROI, Return On Investment)이 높아 기업의 IT 투자 효과를 높일 수 있다는 장점이 있다.
네트워크 보안솔루션인 트러스가드와 엔드포인트 보안솔루션인 ‘V3’간 연동을 통한 NAC 기능은 [그림 1]과 같다.
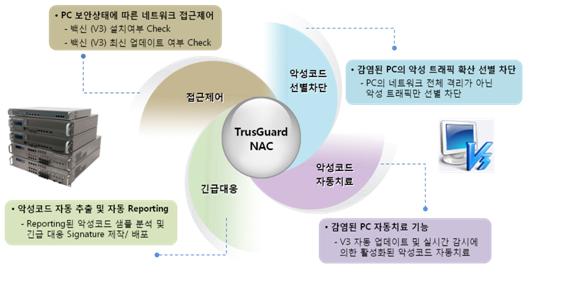
[그림 1] 트러스가드 NAC 솔루션의 주요 기능
이 글에서는 크게 두 가지 기능을 소개하고자 한다.
첫 번째는 V3 설치 여부를 확인하여 정상적으로 백신이 설치되지 않은 PC에서의 네트워크 연결을 차단하며 인가된 사용자만 백신을 다운로드 및 설치 가능하도록 하는 ‘인터넷 접근제어’ 기능이다. 이는 기존 NAC 솔루션이 주로 제공하는 기능이다.
두 번째는 악성코드 등에 감염된 ‘악성트래픽 전파 PC의 자동 치료’ 기능으로 안철수연구소만이 가지고 있는 PC 보안부터 네트워크 보안까지 아우르는 기술역량을 바탕으로 한 차세대 NAC 기능이라고 할 수 있다. 아래 [그림 2]와 [그림 3]는 인터넷 접근제어 및 악성트래픽 전파 PC의 자동치료 기능을 자세히 설명해 준다.
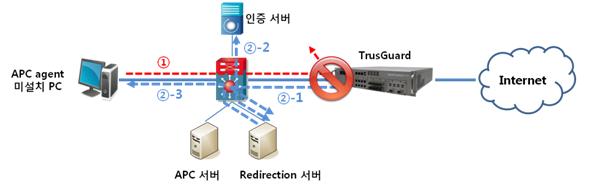
[그림 2] 트러스가드 NAC 기능 중 인터넷 접근제어 개요
① 각 PC의 APC Agent 설치 유/무에 따라 인터넷 사용 접근 제어
→ 보안이 불안전한 PC 및 무선랜 해킹 등에 의해 불법적으로 내부에 접속된 PC의 인터넷 제어
→ APC 서버에 의해 내부 PC의 V3 최신 업데이트 유지
② APC Agent 미 설치 시, Agent를 다운로드 받을 수 있는 서버로 Redirect 지원
→ Redirect Server에서 직원 ID / PW를 통한 인증기능 추가 시, 허가 되지 않은 사용자 인터넷 접근 제어
③ UNIX등 APC Agent 설치 불가한 시스템에 대해 예외 처리 가능
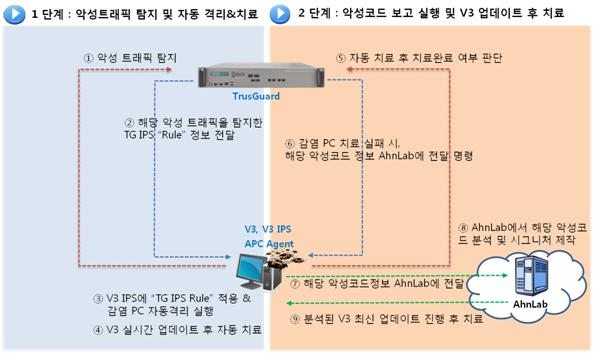
[그림 3] 트러스가드 NAC 기능 중 악성트래픽 전파 PC의 자동 치료 개요
① 1단계: 악성트래픽 탐지 및 자동 격리 & 자동치료
→ 네트워크 보안솔루션은 악성 트래픽 및 패킷 단위로 악성코드 탐지한다. 반면, 엔드포인트 보안 솔루션은 파일 및 프로세스 단위로 악성코드를 탐지하는 구조로 인해 네트워크 보안솔루션이 악성트래픽을 탐지할 수 있는 시그니처가 더 빨리 반영되어 있는 경우가 일반적임
→ 네트워크 기반의 악성코드 시그니처는 악성코드의 네트워크 행위를 탐지하는 방식으로 PC보안 솔루션이 탐지할 수 없는 파일/ 프로세스 기반의 변종 악성코드의 네트워크 행위 탐지가 가능함
→ 악성코드에 감염된 PC가 악성 트래픽을 전파할 경우 해당 트래픽을 감지한 트러스가드에서 해당 악성트래픽을 탐지한 시그니처 룰을 V3에 배포하여 감염PC의 자동 격리(악성 트래픽만 차단) 실행
→ 자동 격리와 동시에 V3 최신 버전 업데이트 시도 후 해당 악성코드 치료 진행
② 2 단계: 악성코드 보고 실행 및 V3 업데이트 후 자동치료
→ 해당 악성코드를 치료할 수 있는 시그니처가 V3엔진에 포함되어 있지 않아서 치료가 실패할 경우, 해당 악성코드를 분석하도록 안철수연구소에 해당 악성코드 정보 전달 실행
→ 안철수연구소에서 해당 악성코드를 분석 후 치료할 수 있는 V3 엔진 배포 및 감염PC는 치료 가능한 엔진 업데이트 후 치료 완료
트러스가드와 V3 간 연동을 통한 NAC을 구현 시 고객사에서 얻을 수 있는 가장 큰 장점은 전사적 보안 강화 및 IT 비용 투자 효율성 향상을 들 수 있다. 또한 악성코드에 감염된 PC 관리를 담당한 전산담당자의 시간 및 물리적인 노력을 대폭 줄일 수 있는 것도 매력적인 점이다. [그림 4]는 트러스가드와 V3 간 연동을 통한 NAC을 구축하였을 때의 전산담당자가 얻을 수 있는 업무 효율성을 보여주기 위한 간단한 예다.
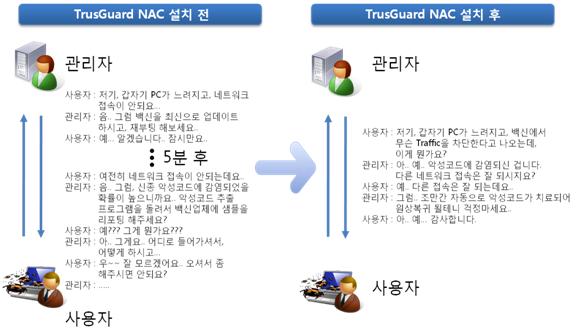
[그림 4] 트러스가드 NAC 적용에 따른 관리자 업무 효율성의 예
많은 기업들이 기존 보안솔루션에 대한 한계 및 높아지는 보안 위협에 대해 능동적으로 대응하고자 NAC 솔루션을 검토하고 있다. 안철수연구소는 NAC 솔루션 구축에 대한 별도의 투자 없이 대부분의 기업에 설치된 백신 및 네트워크 보안 솔루션만으로, 기존 솔루션이 제공하지 못했던 보안 허점에 대한 방어기능을 제공한다. 또한 전산담당자의 시간 및 물리적인 노력을 효과적으로 줄일 수 있는 트러스가드와 V3 연동 기능을 통한 NAC을 제공함으로써 고객 요구사항에 대해 최상의 해결책을 제시할 수 있다. <Ahn>
- 안철수연구소


