


[Special Report] 2010 상반기 각 분야별 보안 이슈 총정리 - 3부 악성 URL 현황
2010 상반기, ‘유명 웹 사이트에 대한 해킹 시도 많았다’
2010년 상반기에는 2009년에 비해 웹 사이트의 해킹 피해 건 수는 전반적으로 줄어든 반면, 해킹을 당해 악성 URL로 분류된 사이트에 접근한 사용자 수가 급증하고 있다. 이는 2009년에는 보안이 상대적으로 취약한 중소규모의 웹 사이트에 대한 해킹 시도가 많았던 반면, 2010년에는 접속자 수가 많은 유명 웹 사이트에 대한 해킹 시도가 증가했기 때문으로 해석된다.
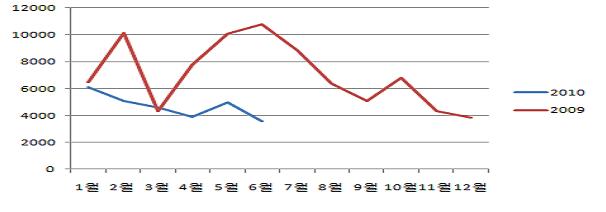
[그림 1] 2009년 ~ 2010년 6월 악성 URL 접수 건수 출처: 안철수연구소 2010.07
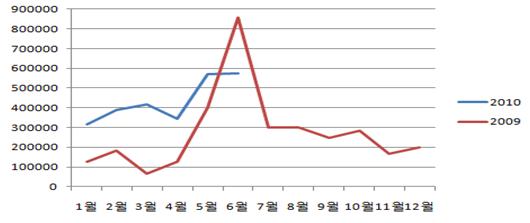
[그림 2] 2009년~2010년 6월 악성 URL에 접속한 클라이언트 수 출처: 안철수연구소 2010.07
[그림 1]과 같이 악성 URL 접속 건수는 2009년 6월 기준 10000건이 넘었으나 2010년 6월에는 4000건이 넘지 않는 것을 알 수 있다. 또한 악성 URL에 접속한 클라이언트 수는 2009년 6월 기준 80만 명을 상회했으나 2010년 6월 기준으로 보면 60만 명에 못 미치고 있는 것을 확인할 수 있다.
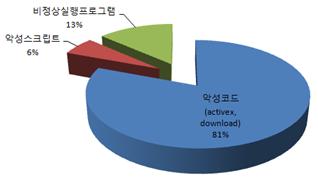
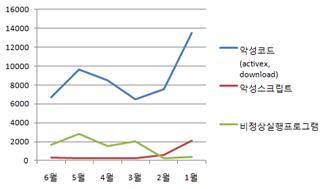
[그림 3] 악성 URL의 침해 사고 항목 통계 출처: 안철수연구소
[그림 3]과 같이 악성 URL의 침해 사고는 액티브X나 다운로드를 통한 악성코드 감염이 81%로 가장 많았으며 비정상 실행 프로그램, 악성스크립트로 인한 사고가 각각 13 %, 6%를 차지했다.
또한 악성 URL 침해 사고의 원인으로는 상반기 내내 악성코드가 다수를 차지했으며, 비정상실행 프로그램은 하반기로 갈수록 수치가 늘어난 것을 확인할 수 있다. 반면, 악성스크립트는 하반기로 갈수록 수치가 줄었음을 알 수 있다.
악성 URL을 통해 배포된 2010년 월별 악성코드 순위는 다음의 표와 같다.
[표 1] 2010년 1월 악성 URL을 통해 배포된 악성코드 순위 출처: 안철수연구소
|
순위 |
상위 위험 요소 |
접수 건수 |
|
1 |
Win-Adware/Shortcut.InlivePlayerActiveX.234 |
42,845 |
|
2 |
Win-Trojan/Xema.variant |
27,443 |
|
3 |
Win-Trojan/Agent.57344.AHB |
20,814 |
|
4 |
Win32/Induc |
15,000 |
|
5 |
Win-Trojan/OnlineGameHack.324096.C |
14,751 |
[표 2] 2010년 2월 악성 URL을 통해 배포된 악성코드 순위 출처: 안철수연구소
|
순위 |
상위 위험 요소 |
접수 건수 |
|
1 |
Win32/MyDoom.worm.32256 |
73,308 |
|
2 |
Win-Trojan/Downloader.65904 |
59,876 |
|
3 |
Win32/Prolaco.worm.607232 |
46,911 |
|
4 |
Win-Adware/Shortcut.InlivePlayerActiveX.234 |
41,278 |
|
5 |
Win-Trojan/OnlineGameHack.324096.C |
20,862 |
[표 3] 2010년 3월 악성 URL을 통해 배포된 악성코드 순위 출처: 안철수연구소
|
순위 |
상위 위험 요소 |
접수 건수 |
|
1 |
Win-Adware/Shortcut.InlivePlayerActiveX.234 |
38,057 |
|
2 |
Win32/Prolaco.worm.607232 |
23,765 |
|
3 |
Win-Trojan/Downloader.65904 |
17,127 |
|
4 |
Win-Trojan/Xema.variant |
16,478 |
|
5 |
Win32/Induc |
9,505 |
[표 4] 2010년 4월 악성 URL을 통해 배포된 악성코드 순위 출처: 안철수연구소
|
순위 |
상위 위험 요소 |
접수 건수 |
|
1 |
Win-Adware/Shortcut.InlivePlayerActiveX.234 |
26,859 |
|
2 |
Win-Trojan/Xema.variant |
14,179 |
|
3 |
Win-Adware/Juneip.645632 |
12,301 |
|
4 |
Win32/Induc |
10,105 |
|
5 |
Win-Adware/Juneip.644096 |
9,412 |
[표 5] 2010년 5월 악성 URL을 통해 배포된 악성코드 순위 출처: 안철수연구소
|
순위 |
상위 위험 요소 |
접수 건수 |
|
1 |
Win-Adware/Shortcut.InlivePlayerActiveX.234 |
23,276 |
|
2 |
Win-Trojan/Xema.variant |
14,253 |
|
3 |
HTML/IFrame |
14,235 |
|
4 |
Win-Adware/Juneip.645632 |
12,446 |
|
5 |
Win-Adware/Seveten.371968 |
10,778 |
[표 6] 2010년 6월 악성 URL을 통해 배포된 악성코드 순위 출처: 안철수연구소
|
순위 |
상위 위험 요소 |
접수 건수 |
|
1 |
Win-Adware/Woowa.28672 |
21,831 |
|
2 |
Win-Adware/Woowa.61440 |
19,815 |
|
3 |
Win-Adware/Woowa.24576 |
19,052 |
|
4 |
Win-Adware/Seveten.371968 |
13,555 |
|
5 |
Win-Adware/Shortcut.InlivePlayerActiveX.234 |
12,961 |
유명 사이트를 대상으로 한 해킹 시도 증가
올해 들어 언론사, 방송사, 포털, 게임사 등과 같은 유명 사이트를 대상으로 한 해킹 시도가 증가하고 있다. 해킹에 의해 위험요소가 발견된 악성 URL의 건수를 살펴보면, 2009년 상반기 49,569 건에서 2010년 상반기에는 28,215 건으로 전년대비 56% 수준으로 감소한 것을 알 수 있다. 그러나, 악성 URL에 접속한 사용자 수를 살펴보면 2009년에는 1,761,305 건이던 것이 2010년에는 2,611,383 건으로 전년 대비 48% 증가 한 것으로 나타났다. 더욱이, 2009년 7,7 대란 직전인 6월에 악성 URL에 접속한 사용자 수가 급격히 증가한 것을 감안한다면, 2010년 들어 접속자가 많은 유명 사이트를 대상으로 한 해킹 시도가 집중되고 있다고 볼 수 있다.
유명 사이트 악성요소 제거 복구에 평균 12시간 걸려
유명 사이트는 대부분 보안 체계적 중소규모의 일반 사이트에 비해 상대적으로 보안 체계가 잘 갖추어져 있다고는 알려져 있다. 하지만 실제로 해킹이 발생하여 악성요소가 삽입되었을 경우, 악성요소를 제거하여 복구하는 데까지 소요되는 시간이 평균 12시간 나타났다. 이는 접속자 수를 감안할 때 결코 짧은 시간이 아니므로, 좀더 적극적인 대응이 필요한 상황이다.
쇼핑몰을 대상으로 한 해킹 시도 증가
2009년에 이어 2010년에도 쇼핑몰 사이트를 대상으로 한 해킹 시도가 꾸준하게 증가하고 있다. 이는 쇼핑몰의 구조적인 문제와 연관이 있는데, 대부분의 쇼핑몰 사이트에 입점하는 상품 페이지는 쇼핑몰 사이트에서 직접 운영하는 것이 아니라, 중소규모의 호스팅 업체에서 운영하며 쇼핑몰은 이에 대한 링크만을 제공하고 있다. 따라서, 해커들은 상대적으로 보안에 취약한 호스팅 업체를 노리고 해킹을 시도하게 되고, 이렇게 해킹에 노출된 상품 페이지의 링크를 제공하는 쇼핑몰 사이트를 통해 악성코드가 배포되게 된다.
특히, 호스팅 업체가 해킹을 당했을 경우 쇼핑몰에서는 이러한 사실을 확인하기 어렵기 때문에, 악성요소에 대한 치료가 거의 진행되지 않고 있다는 것이 더 심각한 문제라고 볼 수 있다.@
- 안철수연구소안철수연구소 보안기술팀 팀장 이호웅


