


[Solution Review] AhnLab SiteCare
웹(WEB)은 더 이상 정보 제공의 도구가 아니다. 이미 웹 2.0 시대를 지나, 현재의 소셜(Social) 웹, 클라우드(Cloud) 웹 등 사회와의 커뮤니케이션, 산업과의 융합으로 새로운 트렌드를 이끌고 있다. 웹은 모든 영역에서 필수불가결한 요소로, 이를 제외한다는 것은 상상조차 할 수 없게 돼버렸다. 반면 웹과 함께 이에 대한 역기능도 함께 성장했다. 즉, 웹을 통한 악성코드와 해킹 공격이 산업과 사회를 위협하고 있는 것이다.
안철수연구소에서는 지난 2008년 8월부터 현재까지 2년여 간 국내 웹 사이트의 보안 위협을 모니터링 해왔다. 그 결과 방문자수가 많은 국내 웹사이트의 상위 300개 중 46%에 해당하는 138개의 웹 사이트가 악성코드를 유포한 이력이 있는 것으로 밝혀졌다. 또한 그 가운데 71개의 웹사이트는 조사 당시에도 여전히 악성코드를 유포하고 있는 것으로 드러났다.
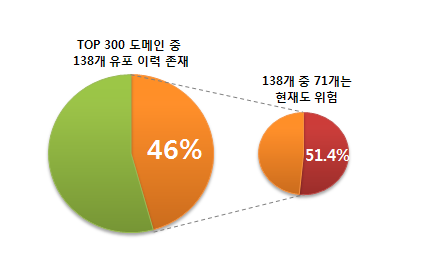
[그림 1] 국내 TOP 300 도메인 중 악성코드 유포 사이트 수
특히, 해킹이 가장 빈번한 게임 분야를 살펴보면 국내 게임 정보 웹사이트 상위 50개 중 72%가 해킹에 의해 악성코드를 유포한 이력이 존재한다. 이러한 악성코드는 새로운 또는 변형된 악성코드로서 발견 당시 국내외 유명 안티-멀웨어 프로그램에서 진단하지 못했던 것으로 확인되었다.
이처럼 웹을 통해 유포되는 악성코드를 기존 안티-멀웨어 프로그램에서 진단하지 못하는 한계를 드러내고 있다. 이러한 트렌드에 따라 해외에서는 이미 기존의 멀웨어(Malware) 개념에서 발전한 멀웨어 2.0을 언급하고 있다. 그만큼 신종과 변종이 기하급수적으로 늘어나고 있고, 웹을 통해 사용자 모르게 유포되고 있으며 이를 통해 사용자의 정보 탈취, DDoS 공격 등이 끊임없이 발생하고 있기 때문이다. 즉, 이제 더 이상 기존의 멀웨어 개념만으로는 대처하기 어려운 상황으로 보고 있다는 것이다.
물론 웹 서버 보안을 위해 웹 방화벽(WAF:Web Application Firewall)이 존재한다. 하지만 오래 전에 등장한 보안 솔루션이 현재 급변하는 인프라와 환경에 대처할 수 있는 것일까?
웹은 웹 2.0으로 변화하면서 동적으로 생성되는 각종 콘텐츠들이 넘쳐나고 있다. 예를 들어 수많은 사용자가 업로드하고 게시하는 콘텐츠, 다양한 매쉬-업(Mash-up) 서비스 제공을 위한 연계/제휴되는 콘텐츠, 각종 광고 콘텐츠 등등. 이와 함께 멀웨어 역시 이러한 웹 2.0을 이용하며, 기하급수적인 신종/변종 악성코드를 유포하고 있다. 하지만 웹 방화벽은 여전히 웹 방화벽이지 않은가.
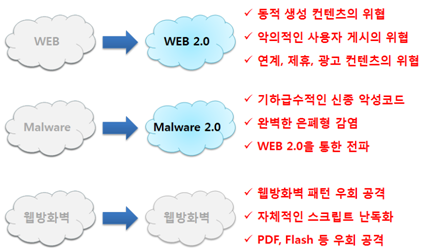
[그림 2] 웹과 멀웨어의 발전에 따라가지 못하고 있는 웹 방화벽
결국 변화하는 위협과 진화하고 있는 공격에 대처하기 위해, 웹 보안 역시 새로운 관점이 필요한 시대가 온 것이다. 아니 이미 늦었을 수도 있다.
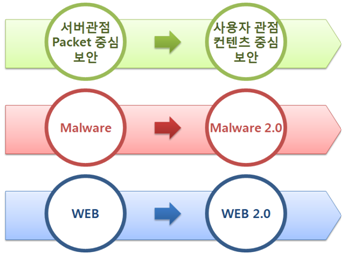
[그림 3] 시대 흐름에 따른 웹과 멀웨어의 변화
2. 웹 방화벽 및 위?변조탐지 솔루션의 한계
창과 방패의 싸움에 비유되는 해킹과 보안은 공격과 방어의 연속인 상황이다. 그렇기 때문에 해킹 기법과 공격은 계속 현존하는 보안솔루션을 우회하는 방향으로 진화하고 있다. 반면, 보안은 계속 발견되는 취약점을 보호하기 위한 지속적이고 연속적인 과정이 반드시 필요하다.
이러한 상황에서 보안을 크게 세 가지 영역으로 구분해 볼 수 있다.
1) 이미 알려진 해킹의 공격과 침입을 차단하는 영역
2) 새로운 공격과 우회되는 공격으로 인해 발생한 침해에 대한 빠른 대응 영역
3) 발견된 취약점을 수정하여 공격을 최소화하는 영역
웹의 보안에서, 위 첫 번째 영역을 담당하는 솔루션이 웹 방화벽이다. 웹 방화벽은 오래 전부터 존재하던 보안 시스템으로 해커는 이에 대해 충분히 우회할 수 있는 기법을 사용하고 있다.
실제로 유명 웹 사이트가 최근 해킹된 사례를 보면, 웹 방화벽을 우회하기 위해 자체적인 스크립트 난독화, 다중 스크립트 삽입, 타 도메인을 활용한 삽입 등의 방법을 이용하고 있다. 이러한 스크립트는 단순한 패킷의 필터링을 통해 확인이 불가하며, 최종 웹 사용자의 브라우저에서만 동적으로 해석되어 실행된다.
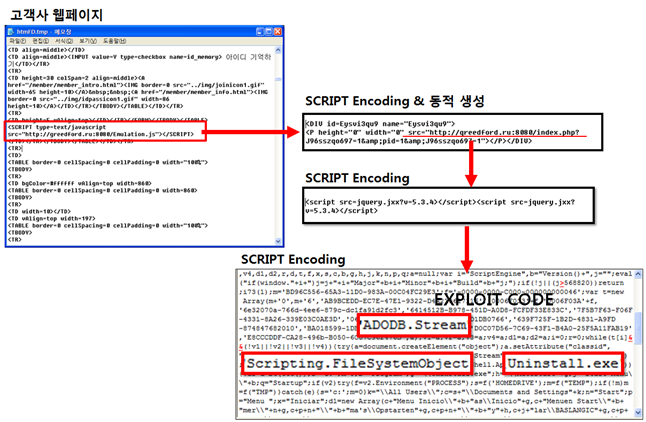
[그림 4] 스크립트 삽입 기법을 이용한 웹 사이트 해킹 사례
또한 웹 응용 프로그램의 취약점은 웹 방화벽 관점에서는 전혀 파악할 수 없는 부분이어서 최근 해킹 공격은 주로 이러한 경로를 이용하고 있다. 예를 들어 웹 2.0 기법으로 스크립트를 통해 동적으로 생성되고 변화하는 각종 태그들과 제휴를 통해 연계된 고객사 관리 범위 외의 타 회사 웹 콘텐츠, 웹사이트에 사용하는 PDF Reader, Flash Player와 같은 웹 응용 프로그램들이 여기에 속한다.
위 세 가지 보안 영역의 두 번째는 현재 대안이 없는 상태이나 웹 위?변조탐지 솔루션을 대안으로 이용하기도 한다.
일반적인 웹 위?변조탐지 솔루션은 크게 두 가지 방법을 이용하고 있다. 첫째, 웹 페이지 소스를 일정 간격으로 스냅샷을 저장하여 변화된 부분이 있는 지 여부를 확인하는 방법이다. 하지만 이 방법은 다음과 같은 한계가 존재한다.
① 해킹에 의해 변화된 부분인지, 개발자 및 게시글의 변화인지 알 수 없기에 오진가능성이 크다
② 이러한 이유로 사용자 게시판 등에는 적용이 불가능하다
③ 외부 광고 프레임, 타사 제휴 콘텐츠 프레임 등의 위협을 감지할 수 없다
④ 동적으로 생성되어 변화되는 콘텐츠를 감지할 수 없다
⑤ PDF, Flash 등 웹 응용 프로그램에 의한 변조를 감지할 수 없다
위와 같은 단순 비교 방법으로는 실제로 변화된 부분 탐지가 오진 발생 가능성이 크므로, 실제 해킹에 의한 변한 것인지 직접 확인 해봐야 하는 한계가 존재할 수 밖에 없다.
둘째, 위의 단순 비교 방식의 한계를 극복하기 위해서 기존의 해킹 삽입 문구를 찾아주는 기법을 사용하기도 한다. 하지만 이 방식을 채택하기 위해서는 빠르게 변화하고 있는 해킹 기법에 적절히 대응할 수 있는 지속적인 수집과 패턴 업데이트가 필수적으로 뒷받침되어야 한다. 따라서 이를 신속하게 처리할 수 있는 전문 보안 업체에 맡기는 것이 안전하다. 만약 보안 업체가 아닌 다른 분야의 솔루션 업체가 제공하는 것이라면 이러한 부분이 대응이 되는 지 확인할 필요가 있다.
3. AhnLab SiteCare
지금까지 설명한 보안 위협의 변화와 기존 솔루션의 한계를 해결하기 위해 새로운 관점의 솔루션이 필요하며, 이는 결국 웹 콘텐츠 중심의 보안일 것이다.
지금까지의 솔루션은 서버 중심에서 패킷, 특히 인바운드 패킷 중심의 보안과 서버 소스 중심의 비교를 통한 탐지 수준이기에, 이를 우회하는 악성코드와 해킹 공격에 웹 서비스와 웹 콘텐츠는 무방비를 노출될 수 밖에 없는 것이다.
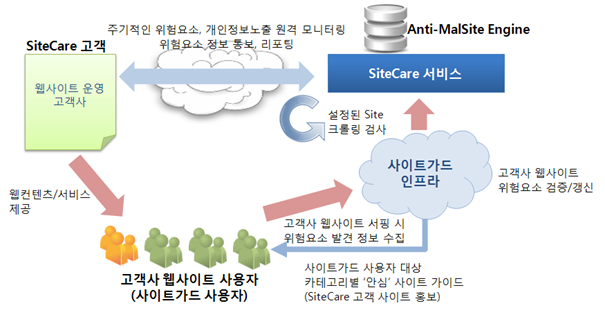
[그림 5] AhnLab Site Care 서비스 개념도
AhnLab SiteCare(이하 사이트케어)는 웹 콘텐츠의 위협 요소 및 개인정보 노출을 실시간 탐지하여 조치할 수 있는 방법을 제시한다. 웹 사용자 관점에서 웹 콘텐츠의 위협 요소를 분석할 수 있는 웹 콘텐츠 전용 진단 엔진인 안티-멀사이트 엔진(Anti-MalSite Engine을) 통해 이것이 가능해진다.
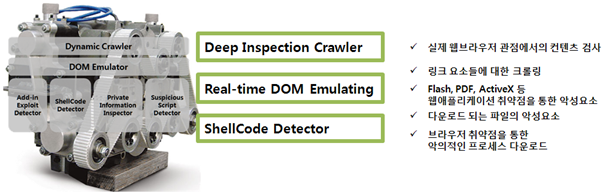
[그림 6] AhnLab SiteCare 주요 기능
해커들은 단순한 웹 소스 내에서의 링크 크롤링(Crawling)과 웹 방화벽을 우회할 수 있도록 동적인 스크립트(Script)를 통한 DOM 구성과 이를 통한 동적 링크나 프레임(Frame) 삽입 기법을 주로 사용하며, 이러한 스크립트를 난독화하고 있다. 안티-멀사이트 엔진은 스크립트를 실제 동작의 결과까지 분석하여 동적으로 생성될 수 있는 URL, 난독화된 URL까지 추출하여 분석할 수 있는 크롤러를 자체 개발하여 사이트케어에 적용했다.
또한 사이트케어는 실제 웹 브라우징 가상 기술을 통한 분석 기법을 통해, 난독화된 스크립트의 분석뿐만 아니라, PDF Reader, Flash Player와 같은 웹 응용 프로그램의 취약점을 이용하는 코드 분석까지 가능하다. 특히, 콘텐츠의 위험요소를 탐지할 수 있다.
그리고, 자체적인 휴리스틱 진단과 안철수연구소의 ACCESS(AhnLab Cloud Computing E-Security Service)를 통해 가상 분석되는 의심코드, 악의적인 프로세스의 실행까지 탐지하며, 주민등록번호, 신용카드번호와 같은 개인정보, 회원정보가 노출되는 지도 분석이 가능하다.
안철수연구소 사이트케어는 2008년 8월부터 개인사용자에게 무료로 배포되는 웹사이트 위험 확인 보안 프로그램인 AhnLab SiteGuard(안랩 사이트가드)의 1천만 사용자로부터 수집되는 국내 최대 위험 URL 데이터베이스를 함께 활용하여 분석에 활용된다. 사이트가드 클라이언트에 의한 크롤링은 실제 사용자가 많이 접하는 URL, Depth가 깊은 URL까지 수집과 분석이 가능하다. 또한 안랩 사이트가드 클라이언트에는 브라우징 시 위험 정보를 실시간으로 분석하는 기능이 탑재되어 있으며, 위험 요소를 발견하게 되면 이 정보를 DB에 전송하는 센서 역할을 하게 된다.
이러한 사이트케어의 구현 방식은 웹 방화벽처럼 웹 서버에 직접 연결되어 필터링하는 솔루션이 아니기 때문에 웹 서버에 부하나 장애를 전혀 유발하지 않는다. 사이트케어는 가상 웹 브라우저를 통해 지정된 도메인 또는 URL을 HTTP/HTTPS를 통해 검사하는 역할을 한다.
최근 웹을 통한 위협 증가에 대해 정부에서도 많은 관심과 해결을 위해 노력하고 있다. 특히 법제화를 통해 악성코드 확산을 방지하려는 움직임을 보이고 있다. 바로 이러한 때에 웹 사이트 운영 기업의 주도적인 노력이 필요하다. 안랩 사이트케어는 웹 사이트 운영 기업이 홈페이지 침해사고에 대한 빠른 탐지와 정확한 해결책을 마련할 수 있도록 도와준다.@
- 안철수연구소안철수연구소 제품마케팅팀 과장 김창희


