


[DDoS 기획] DDoS 공격 침해 및 방어 사례
“DDoS 방어의 베이스 캠프, 안랩닷컴을 사수하라”
안철수연구소는 2009년 발생한 7.7 DDoS 대란에서 가장 빠르게 DDoS 전용백신을 배포하고 각종 정보를 제공하는 등 피해 확산을 막기 위해 최선의 노력을 다했다. 다른 한편으로는, 안철수연구소의 웹사이트인 안랩닷컴을 지키기 위해 DDoS 공격과의 전투를 벌여야만 했다. 안철수연구소가 7월 9일 발생한 2차 공격의 대상이었기 때문이다. 안랩닷컴은 PC 사용자들이 DDoS 전용 백신을 다운로드 받고 관련 정보를 확인하는 중요한 웹사이트. 그렇기 때문에 이번 사태 해결을 위해서는 반드시 안랩닷컴을 지켜내야만 했다.
7•7 DDoS 대란의 수호자이면서 동시에 공격 대상이었던 안철수연구소가 자사의 웹 사이트 안랩닷컴(www.ahnLab.com)을 어떻게 지켜낼 수 있었는지 그 노하우를 다시 한번 살펴보자.
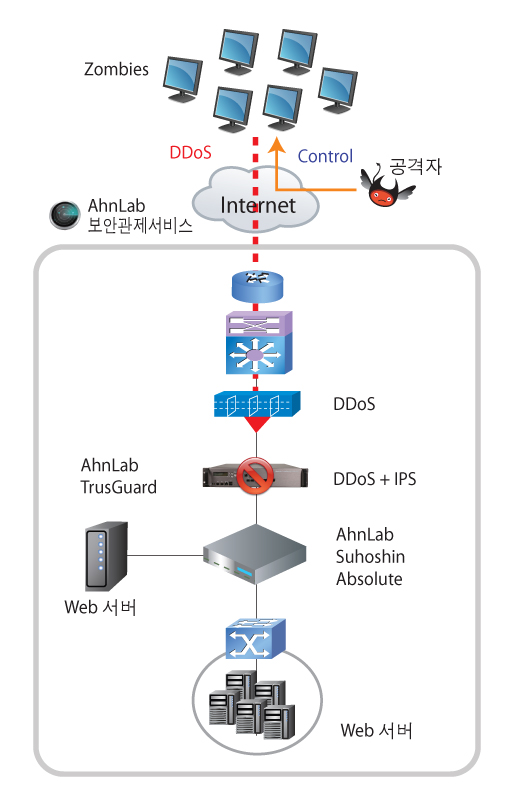
안철수연구소는 7월 7일일 DDoS 공격이 발생하자 긴급하게 DDoS 방어 대책 팀을 가동했다. 여기에는 CERT(Computer Emergency Response Team)팀, 네트워크지원팀, 서비스 운영팀 등의 인력들이 투입됐다. 곧바로 안철수연구소의 악성코드 분석 조직인 ASEC(AhnLab Security E-response Center)으로부터 1차 공격에 대한 분석 결과가 전달됐다. 이 결과를 기반으로 DDoS 공격에 대한 사전 대책 수립에 나섰다.
대책 팀은 DDoS 공격 방어를 위해 서비스 인프라 강화와 네트워크•시스템 보안 강화, 두 가지 방안을 동시에 적용하자는데 의견을 모았다.
서비스 인프라 강화 측면에서는 공격 분산을 위해 CDN(Content Delivery Network) 네트워크를 사용키로 결정했다. 웹 접속 부하를 분산시키기 위해 이 네트워크 망의 서버를 이용하는 방법을 선택한 것. 이 서버는 안철수연구소가 자체 개발한 보안 OS인 ANOS(AhnLab Network Operating System)가 적용돼 보안성이 뛰어나다. 또한 V3 업데이트 서버 등 중요 서버에 대한 보안 강화 조치를 취했다. 이는 전용 백신 다운로드 및 V3 제품군의 엔진 업데이트를 원활하게 진행하기 위해서 반드시 필요했기 때문이다.
이와 동시에 네트워크•시스템 보안 강화 측면에서는 4단계 대책이 수립됐다.
우선 첫 단계로 네트워크 백본 스위치에 엑세스리스트(ACL)를 적용하였다. 이는 스위치에서 1차 공격 완화를 시키겠다는 전략에 따른 것이다.
두 번째는 DDoS 전용 장비인 시스코 가드가 실제 공격 트래픽을 차단 및 완화할 수 있도록 정책을 수립했다.
유해 트래픽을 막아줄 세 번째 주자로는 안철수연구소의 트러스가드(AhnLab TrusGuard)가 선택됐다. 트러스가드는 Firewall, IPS, VPN, DDoS 방어, 안티-바이러스/스팸 기능은 총망라된 네트워크 통합보안시스템이다. 정책에 따라 각각의 기능들을 설정할 수 있게 설계되어 있으며, 이번 방어에서는 DDoS 방어 기능과 IPS 기능이 작동하도록 셋팅되었다.
네 번째, 마지막 주자도 안철수연구소의 수호신 앱솔루트 방화벽이 맡았다. 수호신 앱솔루트 방화벽은 내부 인프라를 보호하는 역할이 주어진 것이다.
안철수연구소는 DDoS 공격 방어를 위해 공격 트래픽 분신 기술, 네트워크 차단 기술, DDoS 전용 차단 기술, 서버 시스템 부하 분산 기술 등 다양한 기술을 접목해 방어 진지를 구축했다.
8일 18시, 안철수연구소의 안랩닷컴을 목표로 한 DDoS 공격이 시작되었다. 잠시 사이트 접속 불가 현상이 발생했지만 빠른 복구로 정상적인 서비스가 가능해졌다.
DDoS 대책 팀이 세운 사전 대응 전략이 주효했기 때문이다.
어떤 뛰어난 장비라도 그 장비 하나만으로 DDoS 공격을 막을 수는 없다.
보안 제품과 서비스, 그리고 전문 인력이 적절히 조화를 이뤄야만 효과적인 결과를 가져올 수 있는 것이다. 안철수연구소는 세계적인 수준의 악성코드 분석센터인 ASEC(AhnLab Security E-response Center)를 보유하고 있다. ASEC에서는 이번 DDoS 공격 시 가장 빠르게 DDoS 전용 백신을 제공했으며, 밤샘 분석 끝에 스케줄러 기능을 찾아내 전세계를 놀라게 했다. 이처럼 뛰어난 악성코드 분석능력을 지닌 연구 조직과 이를 제품화할 수 있는 개발 조직을 갖추고 있었기 때문에 DDoS 공격에 빠른 대응이 가능했다. 그리고 무엇보다 오랫동안 쌓아온 CERT 및 보안관제 노하우가 이러한 위기 상황에 가장 큰 힘을 발휘했다. 즉, 각기 다른 네트워크 장비와 보안 장비를 특성을 파악하고 이를 효과적으로 활용할 수 있는 전문인력과 서비스 체계를 갖추고 있기 때문에 서비스 중단이라는 위험을 막을 수 있었던 것이다.@
그림: 7•7 DDoS 방어 사례 구성도_안랩닷컴
| DDoS 공격 방어의 일등 공신 ‘트러스가드’
안철수연구소의 DDoS 공격 방어에서는 자사의 네트워크 통합보안시스템인 트러스가드(AhnLab TrusGuard)가 제 몫을 톡톡히 해냈다. 네트워크 통합보안장비이지만 DDoS 전용 엔진을 탑재하고 있어 DDoS 공격을 효과적으로 방어한다. 특히 행동기반 DDoS 공격뿐만 아니라 시그니처 기반 DDoS 공격과 해킹 시도 방어에 강점을 가지고 있다. 또한 Syn+payload 형식의 비정상 트래픽 공격과 Flag 조합 공격 등 애플케이션 기반 DDoS 공격의 방어에도 탁월하다. 이번 공격의 특성이 HTTP Syn Flooding, UDP 80 Flooding, ICMP(ping) Flooding, HTTP Get/POST Flooding 의 복합 공격이었던 만큼 트러스가드의 효과적인 방어가 빛을 발했다.
|
- 안철수연구소안철수연구소 서비스플랫폼팀 과장 박정화


