


국내 애드웨어, 무엇이 나쁘고 어떻게 감염되는 것일까? #2
다음으로, ‘번들 방식’ 이외에 ‘Win-Adware/Zlob(이하 Zlob)’ 과 같은 배포 방식이 있다. Zlob은 동영상을 감상하려고 하는 사용자들에게 자신을 코덱으로 위장해서 설치를 유도하는 애드웨어들을 말한다. 이러한 방식은 해외에서 많이 유행하고 있는데, 국내에서는 완전히 동일하지는 않고 약간 변형된 방식이 이용된다.
인터넷 동영상 컨텐츠를 이용해 설치를 유도하는 경우
단 몇 초 동영상 시청하는데 뭘 저리 설치하라고 하는 것일까?
가장 많은 피해를 입히는 방식으로는 포털 사이트의 동영상 감상 서비스를 이용하는 것이 있다. 포털 사이트에서 제공하는 동영상 컨텐츠는 스스로 제작한 것이 아니라, 몇몇 업체들이 제작한 동영상들을 검색해서 제공하게 되는데, 일부 애드웨어 업체들은 동영상의 시청 전에 애드웨어 설치 화면을 보여준다.
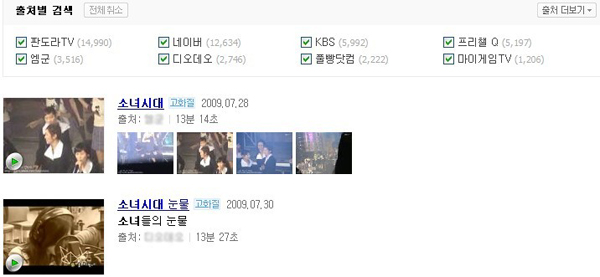
[그림 7] 국내 포털 사이트의 동영상 감상 서비스
위의 [그림 7]는 국내 포털 사이트에서 동영상을 검색한 화면이다. 사용자가 동영상을 클릭하면 아래의 [그림 8]과 같은 애드웨어 설치 창이 뜬다. 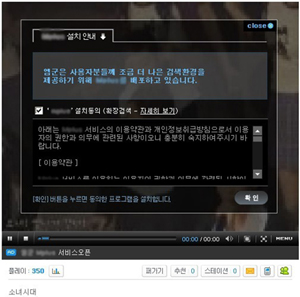
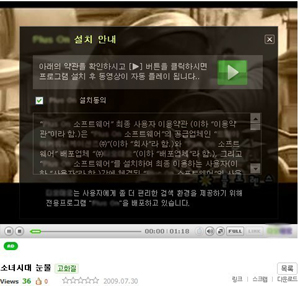
[그림 8] 애드웨어 설치 창을 보여주는 동영상 서비스
사용자들은 이 화면에서 무엇에 대해 설치하라는 것인지 정보를 얻기란 어렵다. 프로그램 설명 창과 글씨가 매우 작아 읽기도 불편하기 때문에 대부분 그냥 지나쳐 버리기 쉽다. 더구나, 별생각이 없이 이 창을 보게 되면 동영상 감상에 필요한 프로그램으로 착각하게 되어 당연히 ‘확인’ 버튼을 클릭하게 된다.
블로그 기사에 첨부된 파일을 통해 설치를 유도하는 경우
뭐든 첨부된 파일은 조심해야…
다른 형태의 Zlob 방식으로는 블로그 기사를 이용하는 것도 있다. 이 방식은 최근 많은 관심이나 주목을 받고 있는 이슈에 대해서 기사를 작성하고, 관련된 자료로 애드웨어의 설치 프로그램을 첨부하는 방식이다. 아래 [그림 9]에 보이는 블로그는 Zlob 방식에 부합하는 일례로 볼 수 있다.
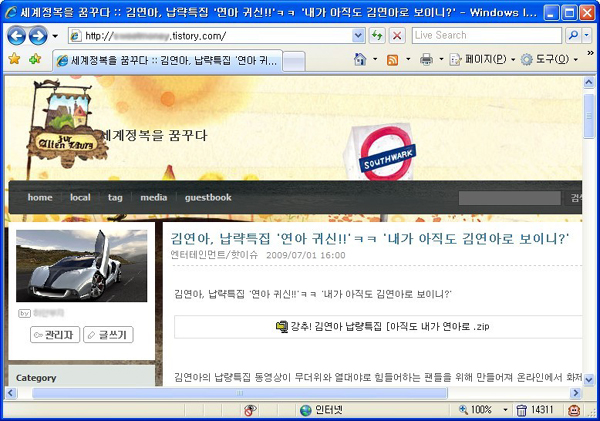
[그림 9] 애드웨어를 배포하는 국내 블로그
위에 보면, 최근 이슈가 되고 있는 내용으로 기사의 제목을 달아 사용자들의 관심을 끌고, 첨부된 압축 파일을 다운받아서 실행해봐야 할 것처럼 글을 작성하였다. 아래의 [그림 10]은 6월 한달 동안 해당 블로그에서 발행한 기사들이다. 모두 사람들의 관심을 끌만한 연예계 이슈를 주제로 하고 있다.
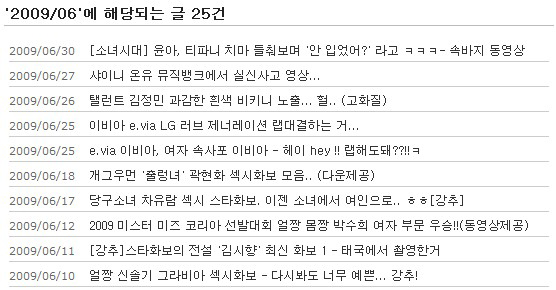
[그림 10] 애드웨어 배포 블로그의 기사 목록
기사는 매우 다양하지만, 실제로 첨부 파일들은 거의 동일하고, [그림 11]과 같이 국내 애드웨어 3종(키워드, 리워드, 툴바)을 설치하는 기능을 갖고 있다.
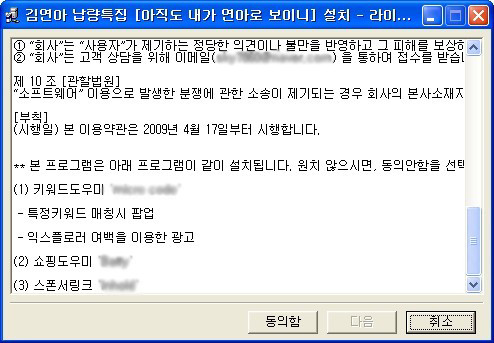
[그림 11] 첨부된 프로그램 실행화면
이러한 형태는 최근 국내 블로그가 활성화 되면서 등장하였으며, 발견된 것은 올해 4월 즈음이다. 아직 큰 피해가 보고되고 있지는 않지만, 해당 블로그의 방문객 수가 5만 명이 넘는 것으로 봐서는 상당 수의 사용자들이 피해에 노출되어 있다고 볼 수 있다.
동영상 코덱으로 위장하는 고전적인 방식
이건 센스 문제
국내ㆍ외 모두 일반적으로 이용되는 방식으로 허위 동영상 코덱(Codec) 방식이 있다. 국내에서는 블로그의 기사에 허위 동영상을 업로드하는데, 이는 허위 Youtube 사이트에 동영상을 서비스하는 해외의 그것과는 다른 점이다. 예를 들면, [그림 12] 와 같이 사용자들에게 많이 익숙한 동영상 서비스로 위장하여 기사가 올라오는데, 실제 저 동영상은 단순 이미지로 애드웨어의 설치 파일이 링크로 걸려 있다.
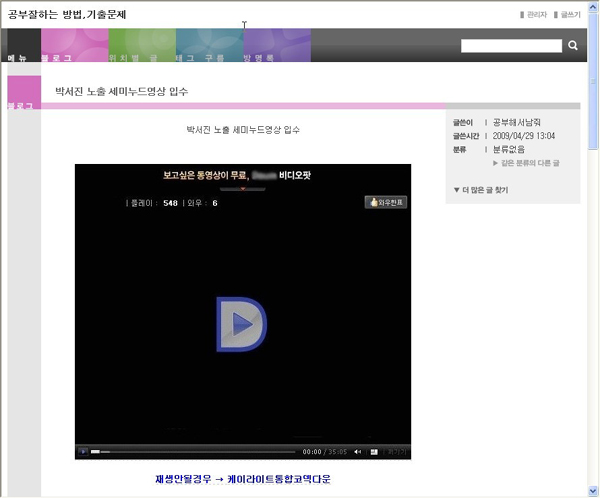
[그림 12] 첨부된 프로그램 실행화면
소스를 통해 살펴보면 [그림 13]과 같이 하이퍼링크(Hyperlink)의 대상이 이미지로 설정되어 있다. 그래서 사용자가 이미지를 클릭(Click) 하면 [그림 14]와 같이 파일 다운로드가 발생하는 것을 볼 수 있다.

[그림 13] 동영상 이미지 부분의 실제 HTML 소스
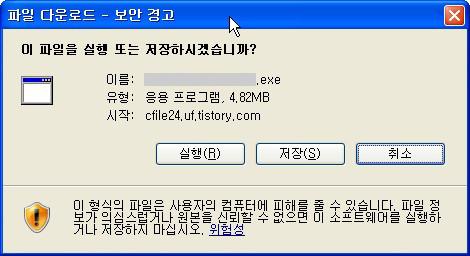
[그림 14] 이미지를 클릭할 시 발생하는 파일 다운로드
이 설치 프로그램은 두 차례의 설치 화면을 보여주는데, 첫 번째에서는 [그림 15]와 같이 4종류의 애드웨어가 설치되며, 두 번째에는 실제의 정상 코덱(*-**** Codec Pack)이 설치된다. 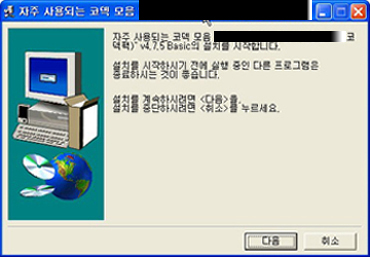
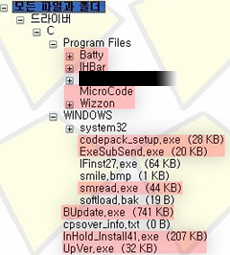
[그림 15] 실제로 설치되는 애드웨어들
이 때 설치되는 애드웨어들은 백그라운드 모드로 동작하기 떄문에 사용자가 인식하기 힘들며, 정상 코덱팩이 함께 설치되기 때문에 악성으로 의심하기 힘들다.
이러한 경우를 피하기 위해 사용자가 할 수 있는 대비책이라고 한다면, 신뢰할 수 있는 파일 공유 사이트 및 제작사 홈페이지를 통해 원하는 프로그램들을 받는 방법이 가장 좋은 방법이고, 파워 유저라면 샌드박스(Sandbox) 프로그램을 통해 가상으로 설치해보는 방법이 있겠다.
지금까지 최근 국내 애드웨어 제작 업체들이 많이 이용하고 있는 몇 가지 배포 방식들에 대해서 살펴보았다. 인터넷을 이용하는 사용자라면 하루 한번쯤은 마주쳤을 만큼 친숙한 배포 경로이고, 실제로도 고객들의 피해 신고가 다수 접수되고 있다.
이러한 피해를 막기 위해서는 ‘적을 알고 나를 알면 백전 백승’이라는 손자의 말과 같이 우선 많이 아는 것이 중요하다. 이번의 기사에서 소개한 것과 같이 애드웨어들이 배포되는 방식에 대해서 알고, 인터넷을 이용하는 동안 주의를 한다면 스스로도 모르는 사이에 이러한 프로그램들이 설치되는 것을 피할 수 있다. 더불어 국내의 스파이웨어 진단 기준이 이러한 애드웨어들을 진단할 수 있도록 보다 개선이 된다면 깨끗한 인터넷 환경이 이뤄질 수 있을 것이다.
- 안철수연구소ASEC 김용구 연구원


