


기업내 인터넷 사용, 위험하지 아니한가?
국내 기업 또는 관공서, 단체에서 업무 상 인터넷 사용률은 IT 강국답게 높은 수준이며, 이는 부정할 수 없을 것이다. 인터넷은 지난 WEB 2.0 화두 이후 엄청난 정보를 생산하고 있으며, 특히 UCC, Blog, Open API를 통한 재가공된 정보까지, 조금만 부지런하면 얻지 못할 정보가 없을 정도다.
이러한 인터넷의 이용과 정보의 증가는 그에 따른 역기능 또한 증가하기 마련이다. 해외의 한 악성코드 정보 제공 웹사이트(AV-test.org)에 따르면, 그들이 수집한 악성코드 샘플은 2005년 333,000개, 2006년 972,000개로 증가하였으며 2007년에는 5,490,000개로 전년 대비 약 6배 수준으로 폭발적인 증가 추세임을 설명하고 있다. 이에 반해 20여 개의 해외 보안 업체들이 지난 몇 년간 엔진 시그니처로 처리한 샘플은 (그들이 진단할 수 있는 악성코드의 수는) 2007년 148,869개 수준에 머물렀다.
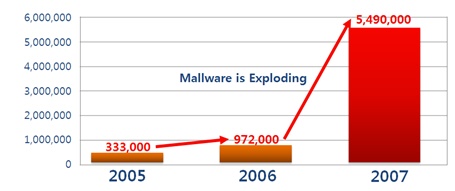
그림 1. Malware is exploding (AV-test.org)
세계적인 추세가 이러하다 보니, 국내 기업(이하 관공서, 단체 포함)의 악성코드 피해는 계속 증가하고 있으며, 특히 250명 이상 기업의 경우 32.1%가 악성코드 피해를 경험한 것으로 집계되었다. (2008 정보화 통계집) 또한 이들의 주된 감염 피해 경로는 ‘인터넷을 통한 다운로드 감염’이 85.0%, ‘특정 웹사이트 방문 후 감염’이 54.4%로 대부분이 인터넷을 이용함에 따른 피해였음을 볼 수 있다. (2008 정보보호 실태조사 기업편)
위 현황들을 보고 있으면, 다음과 같은 의문점이 생긴다. 기업이라면 백신 프로그램, 방화벽 장치, IPS/VPN 같은 보안 장치들이 충분히 마련되어 있을 것임에도 이러한 보안의 문제가 인터넷을 통해 발생되고 있는 것이다. 이들 보안 솔루션에 문제라도 생긴 것일까?
백신 프로그램은 시그니처 기반의 ‘엔진’을 사용하여 PC에 존재하는 파일의 I/O를 감시하게 된다. 여기서 ‘시그니처’라는 것은 결국 샘플 수집을 통해 이미 알고 있는 악성코드를 진단하는 것으로 신종 악성코드가 발생할 경우 이 샘플이 보안 업체에 전달되기 전까지는 대응하기 어렵다는 얘기가 된다. 또한 방화벽이나 IPS 또는 통합된 보안 기능을 제공하는 UTM까지 대부분 포트, IP, 패킷 차단 방식으로 분명 그 한계가 있을 수 있다. 즉, 100% 완벽한 보안이란 존재할 수 없으며 해커는 이를 이용하는 것이다.
최근 악성코드의 유포 등 공격의 형태를 보면, 이러한 시그니처 기반의 백신 소프트웨어에서 탐지하지 못하도록 자동화 툴을 통해 새로운 악성코드, 변종 악성코드를 끊임없이 생산한 후, 방화벽이나 IPS와 같은 Network packet filtering 장비를 우회하도록 난독화된 스크립트를 사용하여 이를 웹을 통해 유포하고 있다. 즉, 인터넷을 통해 쉽게 악성코드 생성 툴을 구입할 수 있으며, 여러 가지 방식으로 난독화까지 할 수 있다. 난독화 된 스크립트는 ‘웹브라우저’만 해석할 수 있는 것이다.
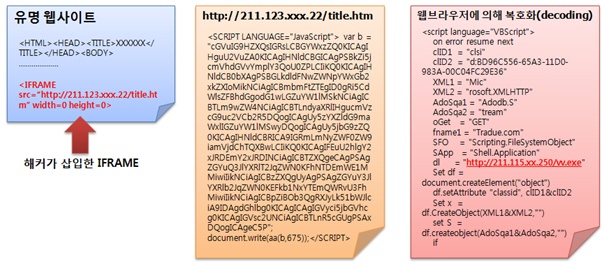
그림 2. 난독화되어 있는 악성 스크립트 삽입 예시
이를 통해 해커는 특정 목적 대상에게 E-mail로 유포하거나 사용자 접속이 많은 웹사이트를 해킹하여 이를 삽입할 수 있다. 기업에 종사하는 사람은 누구나 명함이라는 ‘합법적 개인 정보 방출 수단’이 있으므로, 해커가 타케팅 공격을 하는 것은 아무런 문제가 없다. 실 사례로, 모 기업 부장에게 ‘OOO부장님께’라는 형식으로 정확히 전달된 E-mail 이지만, 해커에 의한 메일이었으며 해당 내용을 보는 순간 신종 악성코드에 감염되는 경우이다.
위에서 살펴 본 것과 같이 ‘신종 악성코드’가 ‘웹브라우저’를 통해 유입되고 있으므로 이를 차단할 수 있는 새로운 보안 솔루션이 필요성이 대두되었다. 이에 따라 백신 프로그램도 이러한 기능을 일부 탑재하는 방향으로 진화하고 있다. 단순 바이러스를 진단하고 치료하는 수준을 넘어 네트워크 보안 기능이나 IPS를 탑재하는 방향으로 가고 있다. 하지만 보다 전문적이면서 백신 프로그램과 상호보안 작용을 해 줄 웹 전용 보안 솔루션이 절실해졌다.
지난 2006년부터 안철수연구소는 이러한 보안의 필요성을 인지하여 기술개발을 시작하여 6월 22일 ‘사이트가드 프로’라는 기업용 웹 플랫폼 보안 제품을 출시했다. 이를 통해 기업은 PC의 웹브라우저를 통제하고 웹을 통해 유입되는 신종 악성코드나 웹 애플리케이션의 취약점을 악용하는 스크립트를 차단할 수 있다.
해외 유명 보안 업체들 역시 웹 보안이라는 새로운 영역의 보안이 필요함을 인지하여 이에 대응하는 솔루션을 보유하고 있지만, 사이트가드 프로와 같이 기업의 웹 활동 보호에는 포커스 되어있지 않다.
기업의 웹 활동 보안을 위해 출시한 ‘사이트가드 프로’에 적용된 주요 기술은 ‘웹 컨텐츠의 실시간 분석’과 ‘휴리스틱을 통한 신종 악성코드 유입 차단’이다.
‘웹 컨텐츠의 실시간 분석’ 기술은 클라우드 컴퓨팅을 통해 구현된 것으로, 위험하다고 의심된 URL이 자동 신고되면 십여 대 이상으로 구성된 가상화 분석 시스템에 의해 빠른 시간 내에 실제로 재현하고 위험요소를 분석하게 된다. 또한 기업 PC의 웹브라우저에 설치된 Client에서는 브라우징되는 웹 컨텐츠를 빠른 속도로 파싱하고 분석하여 위험요소를 찾아낸다.
‘휴리스틱을 통한 신종 악성코드 유입 차단’을 위해 구현된 기술은 난독화된 스크립트와 해커가 공격하는 형태를 분석하여 악성스크립트를 찾아내는 것과 웹 애플리케이션의 취약점을 통해 비정상적으로 프로세스가 실행되는 것을 찾아내는 것이다. 이를 통해 신종 악성코드의 유입을 즉시 찾아서 차단할 수 있다. 대부분의 보안에서 사용하는 ‘휴리스틱’의 기술은 항상 ‘오진’이 존재한다. 만약 백신 프로그램에서 ‘오진’하여 시스템 파일을 손상시키거나 중요한 파일을 삭제한다면 엄청난 손실을 보게 된다. 하지만 ‘웹페이지 접속’에 대한 오진은 시스템 파일과 무관하므로 관련 컨텐츠만 볼 수 없을 뿐 아무런 시스템의 피해가 발생하지 않는다는 이점이 존재한다.
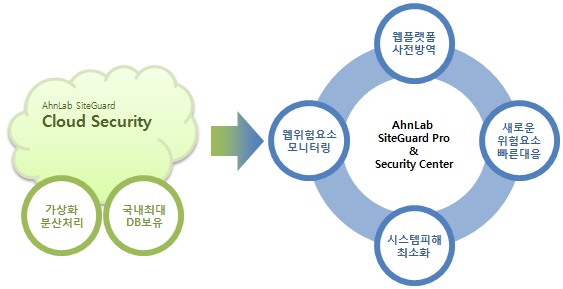
그림 3. 사이트가드의 클라우드 시큐리티
또한 기업의 웹 활동에서 위험 상황을 즉시 모니터링하고 분석해야만 추후 웹을 통해 유입될 위험 요소를 빠르게 예측하여 정책화 할 수 있다.
이제는 웹을 또 다른 보안 영역으로 인지하고 대응해야만 End-Point 보안, 네트워크 보안과 함께 안전한 기업의 정보활동을 할 수 있을 것이다. OS 이후 또 다른 플랫폼인 웹을 보안하여 기업 내 PC의 웹 활동을 안전하게 한다는 것은 이제 현명한 선택이 아닐까?
- 안철수연구소서비스 개발팀 과장 김창희


