


2009 기업 개인정보보호 위험분석 고도화 방안5
개인정보보호를 위한 위험분석 방안
1. 개요
개인정보와 내부 정보유출 등의 정보자산의 취급ㆍ관리의 중요성이 증대되고 개인정보 침해신고 및 양상의 변화에 따라 내부유출에서 무단이용과 관리부주의로, 최근에는 해킹에 의한 유출이 높아지고 있다. 침해사고 등의 의도하지 않은 개인정보 유ㆍ노출시에는 정부, 기업을 막론하고 다양한 어려움에 직면할 수 있다.(‘[표 1] 개인정보 유ㆍ노출에 따른 조직 리스크’)
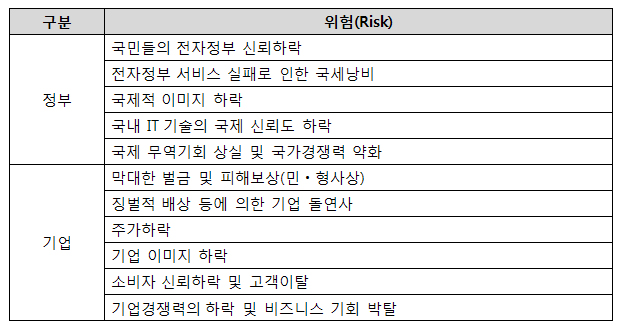
[표 1] 개인정보 유ㆍ노출에 따른 조직 리스크(고려대학교 정보경영공학대학원(2007) 자료 참조)
2. 정보데이터의 위험분석
정보자산의 위험분석은, 엄밀히 말하면 개인정보 데이터 처리ㆍ취급의 위험분석은 기존의 정보자산(서버, 네트워크 장비)의 중요도와 취약점에 영향을 미치는 위협도를 계량화하여 산정하는 위험도와 수용 가능한 위험수준(DoA;Degree of Assurance)을 선정하는 기존의 위험평가 방식에 법적 요구사항(Compliance)에 대한 부분을 추가하여야 한다. 기존의 위험평가 방식은 KISA(한국정보보호 진흥원) 등 다양한 곳에서 참조 할 수 있으므로 본 장에서는 법적 요구사항(정보통신망 이용촉진 및 정보보호 등에 관한 법률 등)의 위험도산정 방안, 특히 법적 요구사항의 위협도 산정방안에 대해 논한다.
3. 식별된 위협 및 취약점 리스트 적용
취약도의 산정은 이전 장에서 설명한 대로 개인정보 처리취급에 따른 Lifecycle에서 침해유형을 적용하여야 한다.(‘[그림 1] 개인정보 Lifecycle에 따른 침해유형’ 참고)
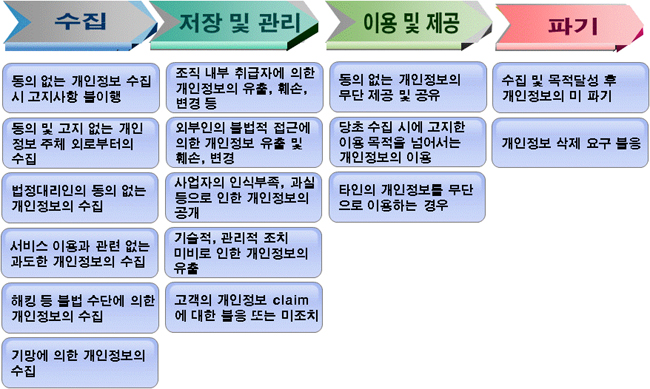
[그림 1] 개인정보 Lifecycle에 따른 침해유형
이와 관련하여 민간기업일 경우 위협(법적 요구사항)은 크게 3가지, ‘정보통신망 법률(이하 ‘정보통신망법’)’, ‘개인정보 취급방침’, ‘기술적ㆍ관리적 보호조치 고시’ 등으로 볼 수 있다. ‘개인정보 취급방침’과 ‘기술적ㆍ관리적 보호조치 고시’의 경우 ‘정보통신망 이용촉진 및 정보보호 등에 관한 법률’이 내용을 포함하고 있으나 하부요구사항을 상세히 분석할 필요가 있으므로 별도로 분리하여 파악한다. 상세한 내용은 ‘[표 2] 민간기업의 개인정보 관련 법적 요구사항 예시‘를 참조 한다.
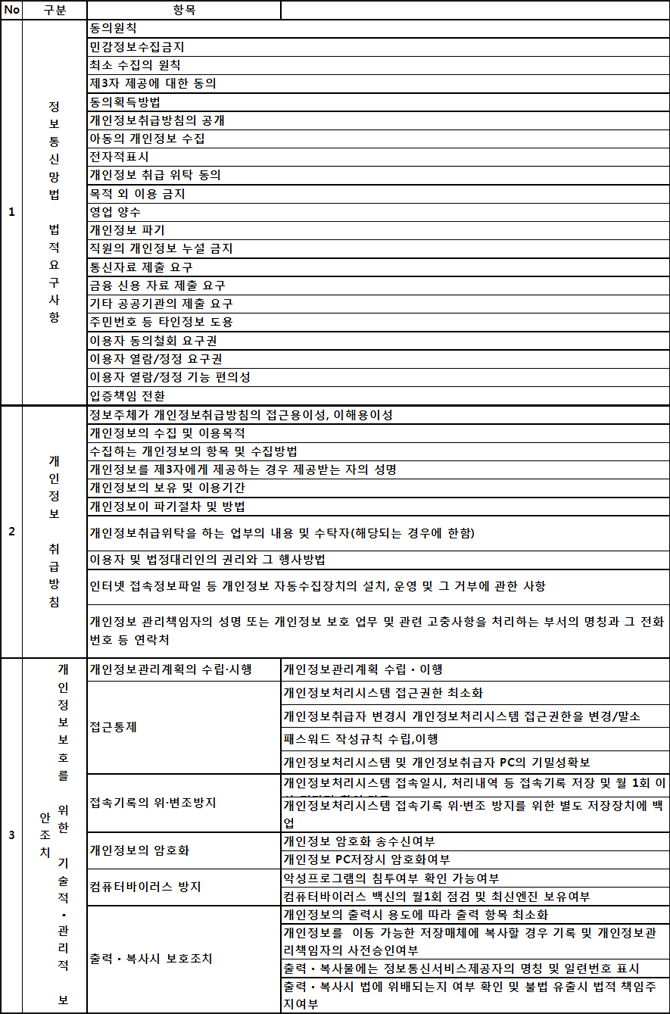
[표 2] 민간기업의 개인정보 관련 법적 요구사항 예시
4. 위험분석을 위한 위협도의 산정
‘[표 2] 민간기업의 개인정보 관련 법적 요구사항 예시‘와 같이 조직의 법적 요구사항을 정의하고 그에 따른 위협도를 산정한다. (조직의 입장에서는 법적 요구사항이 진입장벽의 제공 등 비즈니스 기회 및 위협 요소 일 수 있다.) 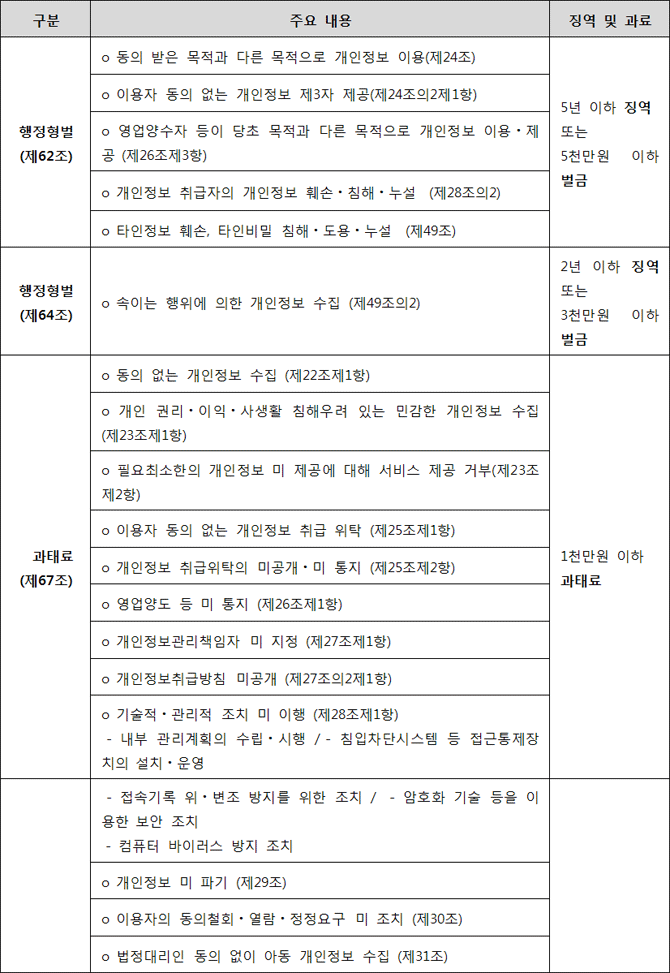
[표 3] 정보통신망법 위규시 징벌에 따른 분류
‘[표 3] 정보통신망법 위규시 징벌에 따른 분류’와 같이 크게 3분류(5년 이하 징역
또는 5천만원 이하 벌금, 2년 이하 징역 또는 3천만원 이하 벌금, 1천만원 이하 과태료)로 나눌 수 있다.
정보통신망법의 대상이 되는 기업의 입장에서는 이러한 행정형별 및 과태료의 가중치를 두어 위협도를 판단할 수 있다.
5. 결언
최신 동향을 반영한 정보자산(정보데이터)의 식별과 중요도 평가방안, 위협 및 취약점 식별시 고려사항과 법적 요구사항에 따른 위협도 산정 등에 대해 알아보았다.
법적 요구사항은 앞서 얘기한 바와 같이 미준수시에는 그에 상응하는 징벌이 따른다. 그러므로 위험평가 시에도 이를 고려하여 수용 가능한 위험(DoA)는 0(전체 보호조치를 수행함을 의미)에 수렴하게 된다.
그렇다면 위협도(가중치)를 산정하는 것은 의미가 없는 것일까? 단정적으로 말하건대 그렇지는 않다. 그것은 위험에 대한 처리를 위한 보호대책의 우선순위를 고려하는데 기준이 될 수 있기 때문이다.@
- 안철수연구소


