


2009 기업 개인정보보호 위험분석 고도화 방안4
개인정보보호를 위한 정보자산 위협 및 취약점 식별시 고려사항
1. 개요
개인정보와 내부 정보유출 등의 정보자산의 취급ㆍ관리의 중요성이 증대되고 개인정보 침해신고 및 양상의 변화에 따라 내부유출에서 무단이용과 관리부주의로, 최근에는 해킹에 의한 유출이 높아지고 있다.
이러한 동향에 대응하기 위해 정보자산의 관리는 기존의 행태를 벗어나 정보데이터 자체의 특성을 반영한 추가적인 식별 방안을 고려할 필요가 있다.
본 글은 ‘데이터베이스(Database) 및 파일(file) 등의 전자정보 자산과 출력물, 복사물 등의 문서 자산을 통합한 정보데이터의 위협 및 취약점 식별시 고려사항’에 대하여 논하고자 한다.
2. 위협 및 취약점 분석을 위한 현황파악
정보자산 이용은 집적된 시스템으로 정보를 수집ㆍ저장하여 마케팅, 거래승인, 과금, 민원처리 등 다양한 방식으로 이용된다. 또, 거래정보, 과금정보 등은 유관 법에 따라 3~7년간 보관하도록 되어 있으며, 거래내역에 따라 위탁 및 제3자에게 정보를 제공하게 된다. 현황파악을 위해 이러한 정보데이터를 목록으로 프로파일링하고 그에 따른 업무흐름도를 작성한다.
2.1 위협 및 취약점 분석을 위한 정보데이터 프로파일링
개인정보의 위협 및 취약점을 분석하기 위해서는 정보의 생성, 이용, 저장, 폐기의 Lifecycle에 따른 취급기준과 중요도 및 유통(제공)수단, 유입 및 제공경로와 영향의 범위까지 기술한 정보자산의 프로파일 작성 과 관련된 부분도 고려해야 한다.(‘[표 1] 정보데이터 프로파일링’참조)
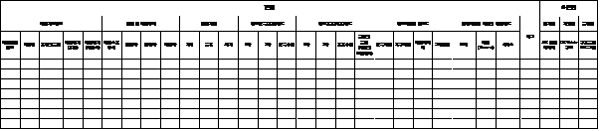
[표 1] 정보데이터 프로파일링
2.2 위협 및 취약점 분석을 위한 업무흐름 파악
정보데이터의 취약점과 위협을 식별하기 위해서는 이전 장에서 소개한 바와 같이 정보데이터의 식별이 중요도에 따라 식별하고 정보데이터의 흐름을 도식화하여 정보 유통단계에 따른 기술적ㆍ관리적 취약점을 분류해야 한다.(‘[그림 1] 개인정보 업무흐름도 예시’ 참조)
각 사업부 또는 팀(Business unit)간, 위탁업체 또는 협력업체(제3자)와의 공유를 통해 유통되는 정보를 개인정보 집적시스템(Database 등)과 개인정보 처리시스템(Intranet, CRM Solution 등)을 포함하여 도식화 한다.
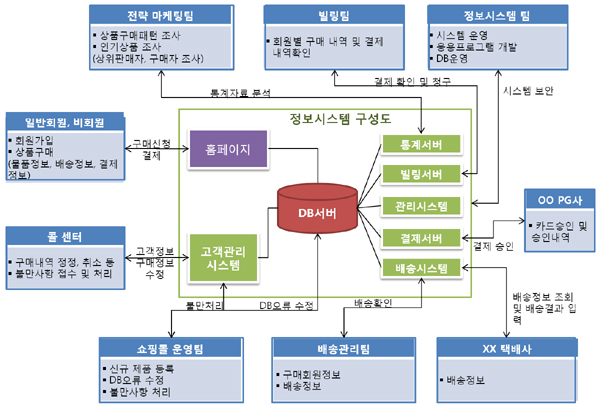
[그림 1] 개인정보 업무흐름도 예시
3. 정보시스템의 위협 식별
3.1 정보데이터의 기술적 위협
식별 정보데이터의 Hardcopy, Softcopy 등의 형태(외형)에 따른 분류는 정보의 분류기준이라기 보다는 위협요인에 따른 취약점의 형태를 적용하는 기준으로 보는 것이 옳을 듯하다. 즉, 출력물 등의 경우는 파괴나 정보절취 등의 위협이 적용 가능할 것이고 Database나 file 등의 전자문서의 경우 침해사고나 비인가 네트워크 접근, 부인(서비스 트랜잭션, 메시지 송/수신 등), 매체 취급부주의, 컴퓨터 바이러스 등의 위협이 적용될 것이다.
이러한 적용 가능한 위협은 논리적으로 서로 배타적이면서 전체를 포괄(MECE ; Mutually Exclusively, Collectively Exhaustive)하여야 한다.)‘([그림 2] 안철수연구소 컨설팅방법론 ASEM4.0 위협분류’ 참조)
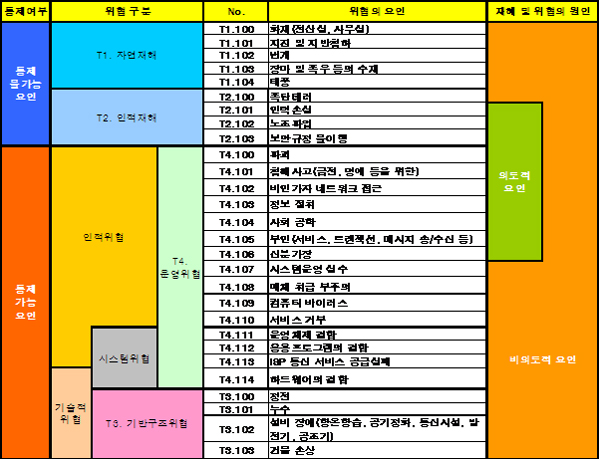
[그림 2] 안철수연구소 컨설팅방법론 ASEM4.0 위협분류
3.2 정보데이터의 법적 위협(요구사항)
프로파일링된 정보데이터의 분류와 업무흐름(Flow)에 따른 개인정보 처리ㆍ취급시의 기술적 위협에 따른 취약점을 제거하는 것과 동시에 법적인 요구사항 역시 주요 위협(준거성을 위한 기준 위규시 벌금, 과태료, 인지도 하락 등 조직의 위협으로 봐야 한다.)으로 판단해야 한다. 특히 인터넷 웹사이트에 게시가 의무가 되어있는 ‘개인정보 취급방침’과 ‘기술적ㆍ관리적 보호조치 고시’에 대한 부분도 간과해서는 안된다.
분야별 주요 법률 및 적용범위는 ‘[그림 3] 분야별 주요법률 및 적용범위’를 참조한다.
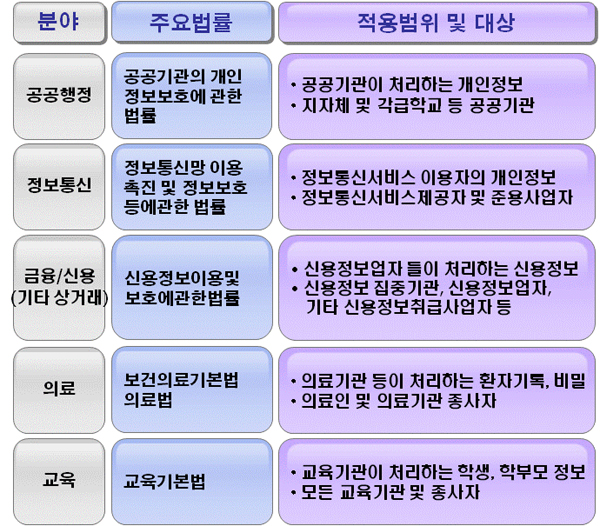
[그림 3] 분야별 주요법률 및 적용범위
이 부분에 대한 자세한 법적 요구사항들은 ‘개인정보보호를 위한 위험평가 방안’에 소개한다.
- 안철수연구소


