


2009 기업 개인정보보호 위험분석 고도화 방안3
개인정보보호를 위한 정보자산 중요도 평가방안
1. 개요
개인정보와 내부 정보유출 등의 정보자산의 취급ㆍ관리의 중요성이 증대되고 개인정보 침해신고 및 양상의 변화에 따라 내부유출에서 무단이용과 관리부주의로, 최근에는 해킹에 의한 유출이 높아지고 있다.
이러한 동향에 대응하기 위해 정보자산의 관리는 기존의 행태를 벗어나 정보데이터 자체의 특성을 반영한 추가적인 식별 방안을 고려할 필요가 있다.
본 글은 ‘Database 및 파일 등의 전자정보 자산과 출력물, 복사물 등의 문서 자산을 통합한 정보데이터의 중요도 평가기준’에 대하여 논하고자 한다.
2. 일반적인 정보자산 중요도 평가기준
일반적으로 정보자산 중요도를 평가하는 기준을 먼저 알아볼 필요가 있다. 다음의 ‘[표1] 일반적인 정보자산의 중요도 평가 기준’을 살펴보자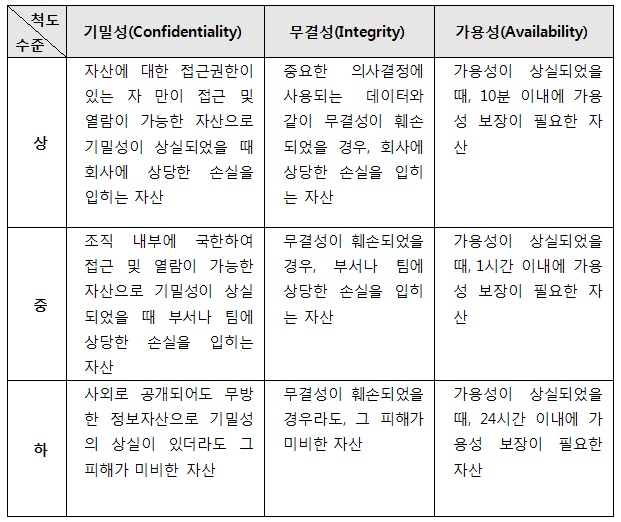
[표1] 일반적인 정보자산의 중요도 평가 기준
실제 중요도 평가는 현업(Business Unit)에서 수행하게 되는데 이는 직관적으로 평가하도록 인지되기 어렵고 그로 인해 신뢰할 수 없는 근거자료(Raw data)가 만들어지기 힘들기 때문에 기존의 정보자산 평가 기준인 기밀성(Confidentiality), 무결성(Integrity), 가용성(Availability)의 척도에 추가적인 보완이 필요하다.
3. 보완되어야 하는 정보자산 중요도 평가기준 안(案)
실제 중요도 평가는 현업(Business Unit)에서 수행하게 되는데 이는 직관적으로 평가하도록 인지되기 어렵기 때문에 기존의 정보자산 중요도 평가기준에 추가적인 보완이 필요하다.
이를 위해 ‘[표 1] 일반적인 정보자산의 중요도 평가 기준’을 중요도 평가수행자가 직관적으로 인지 가능하면서 정보기술(Information Technology)이 조직에게 영향을 주거나 받는 3가지 요인, 즉, 평판(Reputation), 재무(Financial), 준거(Compliance)로 재분류하여 평가기준으로 삼고 이와 연관된 정보보호 속성의 대응관계를 설정한다.(‘[표 2] 정보데이터의 중요도 평가 예시’ 참조)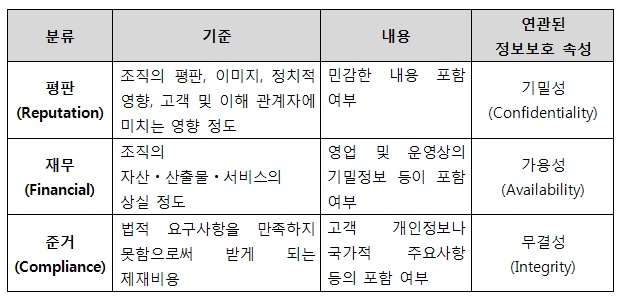
[표 2] 정보데이터의 중요도 평가 예시
영향 정도에 따라 3등급으로 High(3), Medium(2), Low(1)의 중요도를 평가하며 해당사항이 없을 경우에는 ‘0’으로 표기한다.
4. 정보자산 중요도 평가 예시
정보자산(정보데이터를 의미함) 식별 및 분류한 결과와 중요도 평가 기준으로 대입하여 기본적인 정보자산 군의 1차 중요도를 평가한다.(‘[표 3] 정보데이터의 중요도 평가 예시’ 참조)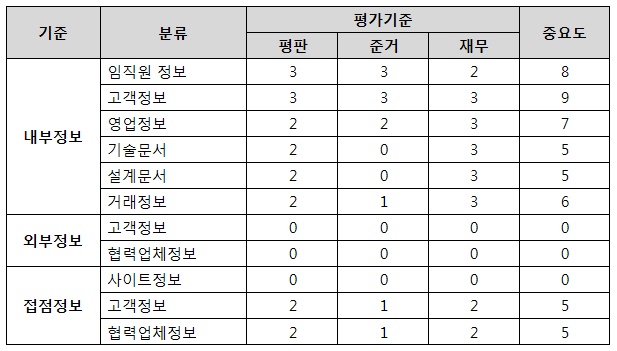
[표 3] 정보데이터의 중요도 평가 예시
해당 정보데이터가 동일한 세부항목을 보유하고 있는 것은 아니기 때문에 필요시 2차 중요도 평가를 수행하였다.
정보자산, 특히 정보데이터의 자산프로파일의 작성시에는 정보데이터의 특성상 정보의 Lifecycle, 즉 정보의 flow(흐름)을 인지할 수 있도록 정보자산의 목록이 작성되어야 한다. 정보자산 프로파일에는 중요도 및 유통(제공)수단, 유입 및 제공경로와 영향의 범위까지 기술한다.@
- 안철수연구소


