


2009 기업 개인정보보호 위험분석 고도화 방안2
개인정보보호를 위한 정보자산 식별방안
1. 개요
개인정보와 내부 정보유출 등의 정보자산의 취급ㆍ관리의 중요성이 증대되고 개인정보 침해신고 및 양상의 변화에 따라 내부유출에서 무단이용과 관리부주의로, 최근에는 해킹에 의한 유출이 높아지고 있다.
이러한 동향에 대응하기 위해 정보자산의 관리는 기존의 행태를 벗어나 정보데이터 자체의 특성을 반영한 추가적인 식별 방안을 고려할 필요가 있다.
본 글은 ‘데이터베이스(Database) 및 파일(file) 등의 전자정보 자산과 출력물, 복사물 등의 문서 자산을 통합한 정보데이터의 식별방안’에 대하여 논하고자 한다.
2. 일반적인 정보자산 식별 및 분류 방안
기존에 일반적으로 정보자산을 관리하기 위해 식별, 관리하는 정보자산의 유형을 먼저 알아볼 필요가 있다. 다음의 ‘[표 1] 정보자산 분류기준’ 를 살펴보자.
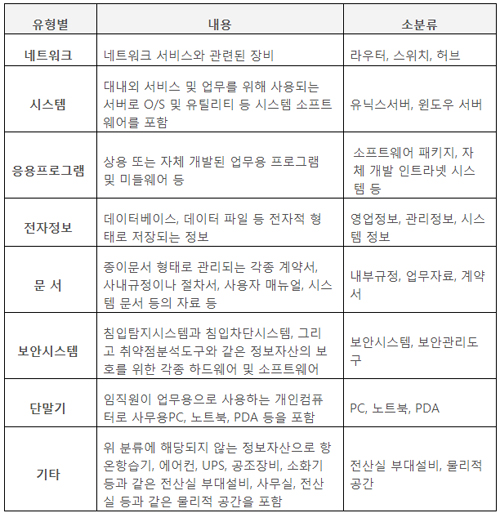
[표 1] 정보자산 분류기준
지금까지의 정보자산관리는 ‘[표 1] 정보자산 분류기준’으로 정보자산을 식별하여 관리자, 담당자를 지정하여 중요도를 평가해 왔다.
또, 정보자산의 식별은 재무적 관점, 즉, 정보시스템 설비 및 시설에 대한 감가상각 관점이거나 현존가치적 관점에서 이루어 지는 것이 일반적이다.
3. 보완되어야 하는 정보자산 식별 및 분류 방안
그러나 이러한 방식의 식별은 최신의 정보의 생산 및 취급 관련하여 현재의 정보 처리 행태에는 적합하지 않을 수 있다. 최소한 문서 및 전자정보의 경우에는 정보데이터의 형태가 중요한 것이 아니라 데이터 자체가 보유한 내용과 처리ㆍ취급방안에 따라 재분류를 수행하여야 한다. 정보데이터의 형태에 따른 분류만 수행할 경우 재생산, 재가공 되는 경우에 취약점이 존재할 수 있기 때문이다.
정보데이터의 이용행태를 보면 서로 치환이 가능한데, 예를 들자면, 문서, 전자정보 등에 해당하는 정보자산의 형태는 Database에 저장되는 전자정보와 사용자 등의 단말기에 저장되는 전자정보로 나누어지며 이는 프린터를 통하여 인쇄된 출력물(1차)과 복사기, 팩시밀리 등을 통해 양산된 복사물(2차) 등의 형태로 잔존하기도 하며 다시 스캐너 등을 이용하여 PDF 형식의 포맷으로 변환하여 전자문서로 이용하기도 한다.
그러므로 문서와 전자정보 등의 정보의 형태(외형)에 따른 분류하여 식별하기보다 생성 및 수집 기준으로 내부에서 생성된 정보데이터, 외부 제공된 생성된 정보데이터와 정보의 생성 근거와 무관하게 내ㆍ외부의 접점에 있는 접점정보로 분류( ‘[그림 1] 정보데이터의 식별 도식’ 참조)하는 즉, 내부정보, 접점정보, 외부정보 등으로 분류 기준을 나누고 이를 포함하고 있는 정보형태는 정보자산 식별의 용도가 아닌 위협의 적용 가부(可否)를 식별한다.
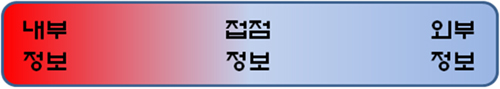
[그림 1] 정보데이터의 식별 도식
내부정보는 임직원의 개인정보가 포함된 임직원 정보, 사업과 관련된 고객정보ㆍ영업정보ㆍ기술정보, 서비스 및 개발 설계정보와 고객 또는 협력업체와 이루어진 거래 정보로 분류한다. (‘[표2] 정보데이터의 분류’ 참조)
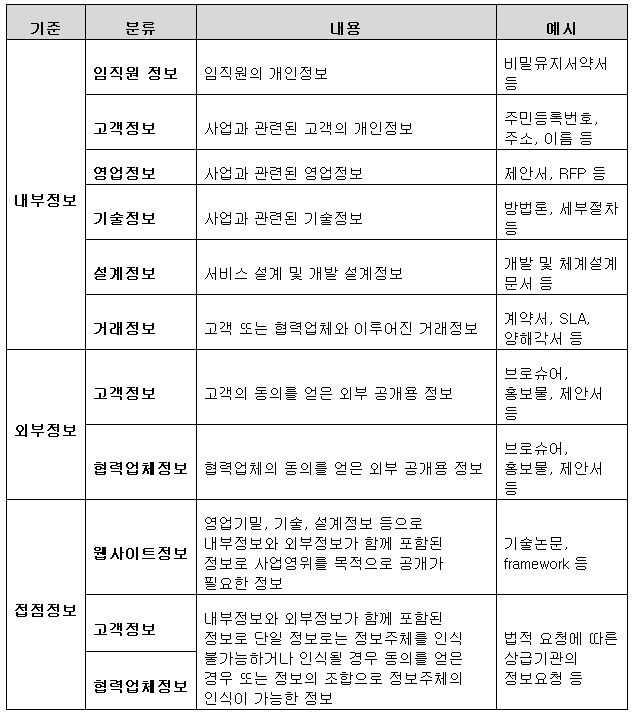
[표2] 정보데이터의 분류
외부정보는 고객의 동의를 얻은 외부 공개용 정보와 협력업체의 동의를 얻은 외부 공개용 협력업체 정보로 분류하고, 접점정보는 내부정보와 외부정보의 조합으로 생성 및 제공되는 웹사이트 정보, 정보주체를 인식 불가능하거나 인식될 경우 동의를 얻은 경우 또는 정보의 조합으로 정보주체의 인식이 가능한 정보인 고객정보, 협력업체 정보 등으로 분류한다.@
- 안철수연구소


