네트워크 보안- 문어발식 회선연결, 네트워크에 불 난다!
학교나 회사에서 보안관리자들이 맡은바 책임을 다하더라도 감염사례가 발생하는 경우가 종종 발생한다. 분명 잘 만들어진 보안시스템이 구축되어 있고, 철저히 감시를 하지만 어디서 뚫고 들어오는 것인지 타부서에서는 전산관리팀에 그 화살을 돌리곤 한다. 게으른 걸까 싼 보안시스템을 쓴 걸까 하면서. 반면 보안 운영이 철저하게 유지되는 경우 많은 사람들은 ‘왜 우리회사는 네이트온도 안돼요?’, ‘왜 우리회사에서는 무선랜 못쓰게 하나요?’ 하며 불평하다가 개인의 편의를 위하여 몰래 AP를 설치 하거나 여러 인터넷 접속 서비스를 사용하곤 한다. 일반 사용자는 편의성만 생각한다. 하지만 이러한 안일함은 곧 사고를 부르는 지름길이다. 편의성에 의하여 발생하게 되는 내부 악성코드 및 침해사고 발생의 원인을 네트워크 연결 방식의 관점에서 보도록 하자.
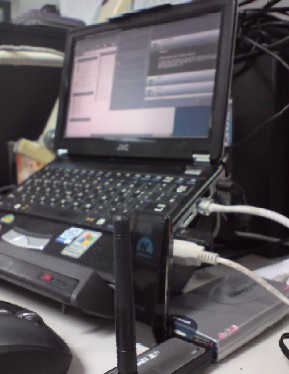
그림1. 하드코어적으로 네트워크 연결된 A씨의 노트북 회사에서 막아놓은 서비스 및 사이트에 마음대로 연결되는 A씨의 노트북은 점심 시간 때 동료들이 종종 사용하곤 한다. 사내망과 Wibro, 무선랜이 연결되어 있기 때문이다.. 이런 시스템의 경우 다 가동되면? 3개의 네트워크를 맘껏 뛰어 다닐 수 있고 각종 메신저도, 주식사이트도 들어갈 수 있게 된다. 하지만 이렇게 여러 개의 네트워크에 접속할 수 있는 NIC (Network Interface Card)이 증가되면 PC의 내부/외부 설정은 어떻게 변하게 될까?
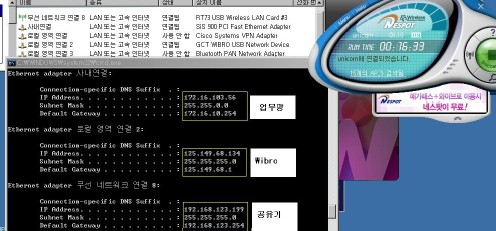
그림2. 해당 PC의 네트워크 설정 상태
그림3. 사내망(NIC1)만 사용시의 네트워크 구성 상태 A씨는 모르고 있지만 사내망의 외부에서는 수많은 보이지 않는 침입시도가 있고 사내 보안 인프라는 열심히 이러한 시도를 막아내고 있다. 이런 망 상태에서 발생하는 사고는 사용자의 직접적인 악성코드의 실행이나 동일 network내에서 감염이 발생한 경우에 주로 나타난다. 이러한 구성에서 원격지를 통한 침해시도는 방화벽과 기타 솔루션에 의하여 차단되고 설사 발생 하더라도 outbound traffic(외부로 연결되는 트래픽)도 함께 차단되게 되므로 학내/사내에서만 문제가 발생하고 외부에는 피해를 입힐 가능성은 낮다.
그림4. 연결 후 네트워크 상태 그림4는 NIC이 세 개 사용되어 두 개의 외부망에서 사내의 여러 시스템에 침해를 가하고 있음을 볼 수 있다. in/outbound traffic이 모두 허용이 되므로 내부에 대한 공격뿐만 아니라 연결된 두 개의 네트워크에도 공격을 하는 상태가 된다. 또한 이러한 네트워크의 구성은 사고의 확산의 속도도 빠른 특징이 있다. 한 개의 네트워크에 100대의 PC가 있고 해당 네트워크에 한대가 감염되어 있다면 침입확률은 1/100 (1.0%)라고 가정 할 수 있지만 세 개의 네트워크에 연결된 경우라면 감염 확률은 3/100 (3.0%)로 볼 수 있다고 가정할 수 있다, 왜 3/300 = 1%가 아닐까? 세 개의 네트워크에 동시 접속 가능한 PC는 세대의 감염된 PC와 같은 네트워크 상에 존재하게 된다, 스캐닝되는 확률로 볼 경우 1% 와 3%는 매우 큰 차이가 될 수 있으며 본인의 PC가 공격자가 되는 경우도 같은 확률을 갖게 된다. 내부에만 있을 때는 조용했는데 추가 네트워크가 연결되자마자 공격적으로 돌변하게 되는 것은 방화벽 등의 보안 정책 때문에 옴짝달싹 못하다가 외부로 연락할 통로가 마련되었기 때문이다. 그러면 이러한 다중 경로가 문제를 일으키게 되는 네트워크 상의 구성오류는 왜 발생하게 되는가? 네트워크의 접속 우선순위는 Metric에 의하여 정의된다. 사내망 만을 사용하는 경우 Metric 및 Route 경로 제어를 통하여 방화벽,각종 보안필터링 장비를 거쳐서 내/외부 통신을 할 수 있도록 교통정리가 가능하다. 하지만 다중 네트워크접속 미디엄(NIC)이 추가되면 각 인터페이스에 할당된 Metric의 우선순위에 따라 사내의 보안정책 및 망구성을 우회하게 된다.
그림5. NIC 한 개(사내망) 사용시 route print 명령 결과 위의 그림에서 Default Gateway는 한 개이며 기타 Route(0.0.0.0)는 Metric 1로 되어있는 172.16.10.X로 가게 되는 것을 볼수 있다.즉, 모든 내/외부 통신은 172.16.10.X를 통하며 방화벽 및 기타 보안장비의 룰을 적용 받게 된다. 물론 사내정책에 따라 접속하지 못하는 사이트와 서비스가 존재하게 된다. 이 상태에서 Wibro를 가동하면 네트워크 구성에는 어떤 변화가 생기는지 보도록 하자.
그림6. NIC 2개(사내망+Wibro) 사용시 route print 명령 결과 위의 그림에서 Default Gateway는 그대로 한 개이지만 기타 route(0.0.0.0)는 Metric 1인 172.16.10.X뿐만 아니라 Metric 20인 125.149.69.1로도 갈수 있게 됨을 볼수 있다. 기본적인 내/외부의 교신은 Metric이 낮은 곳을 사용하도록 되어 있지만 사내의 정책으로 접근할 수 없는 경로는 이때부터 Metric 20인 Wibro망을 통하여 자유롭게 통신할 수 있게 된다.
그림7. NIC 7개(사내망+Wibro+NetSpot) 사용시 route print 명령 결과 위의 그림에서 Default Gateway는 그대로 한 개이지만 기타 route(0.0.0.0)는 Metric 1(172.16.10.X/사내망) 뿐만 아니라 Metric 20 (125.149.69.1/Wibro), Metric 25(192.168.123.254/ NetSopt)을 통해서도 갈수 있게 됨을 볼수 있다. 또한 외부의 공격 가능 경로는 두 개가 되었으며 사용자의 PC에 감염된 악성코드는 방화벽이 적용된 경로가 아닌 두개의 유출가능 경로가 생기게 되었다. 특히 이런 구성의 경우 그 동안 보이지 않던 스파이웨어의 동작 또는 광고팝업이 다수 발생하는 현상이 나타나기도 한다. 보안관리자들이 아무리 네트워크를 안전하게 구축하더라도 한 명의 감염된 노트북이 네트워크 내에 들어오게 되면 보안사고가 발생하게 된다. 사내, 학내에서 편리한 무선랜, 무선인터넷 사용을 제한 하는 이유는 이러한 직접적인 우회 경로를 막기 위한 것이다. 다중의 인터넷 인터페이스를 사용 할 경우 네트워크의 특성상 다중 경로가 생기게 되며 이는 어떤 고가의 보안 장비로도 보안사고를 막을 수 없는 원천적인 보안취약점이 된다. 메신저가, 주식서비스사이트가 안 된다고 함부로 우회 경로를 사용하는 것은 적을 내부로 초대하는 것과 같다. 네트워크 보안은 보안장비, 인력, 정책, 프로그램만으로 이루어지는 것이 아니다. 사용자 여러분에 의해서 이루어 지는 것이다. 어른들은 문단속 잘하라는 말을 입버릇처럼 한다. 문단속이 그만큼 중요하다는 의미인데 네트워크도 마찬가지이다. 단속을 하자면 문의 수가 적을수록 더 용이하게 관리가 가능하다. 필요 이상으로 많은 문을 만들어 놓으면 그만큼 관리할 사람도 많이 필요한 법이다. 만약 그것이 인가되지 않은 속칭‘개구멍’일 경우 단속과 관리는 더욱더 어려워지는 것이 어려운 법이다. 명심하라. 무심코 열어놓은 네트워크로 반갑지 않은 손님이 들어올지도 모른다는 것을!
그림1. 하드코어적으로 네트워크 연결된 A씨의 노트북
그림2. 해당 PC의 네트워크 설정 상태
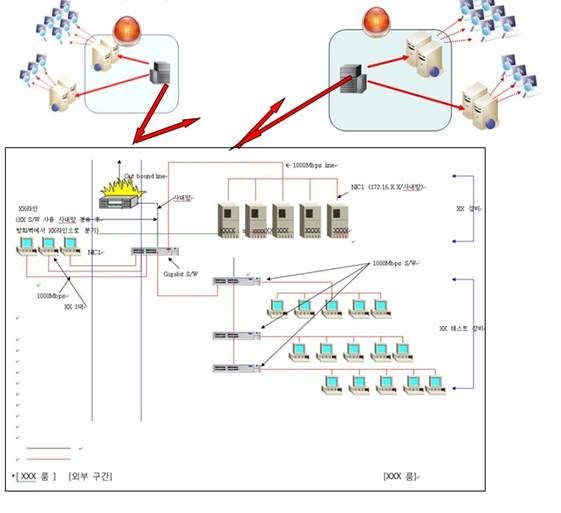
그림3. 사내망(NIC1)만 사용시의 네트워크 구성 상태
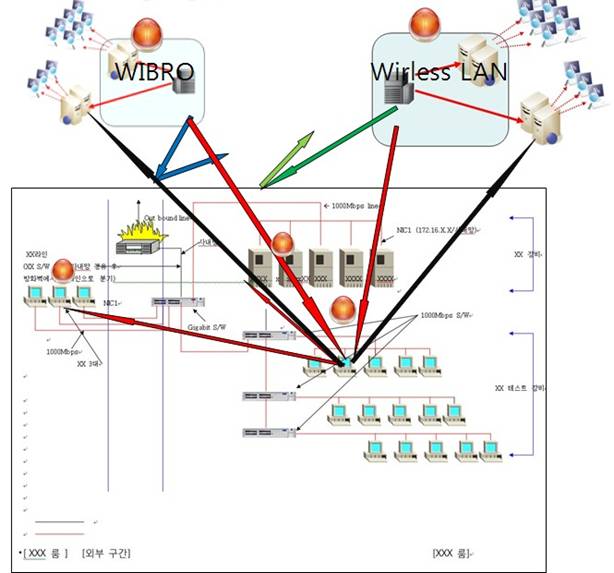
그림4. 연결 후 네트워크 상태
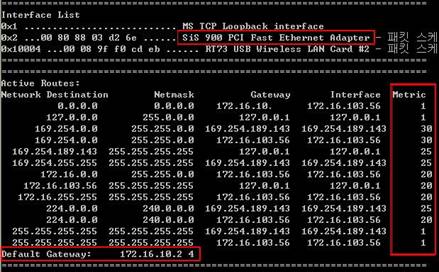
그림5. NIC 한 개(사내망) 사용시 route print 명령 결과
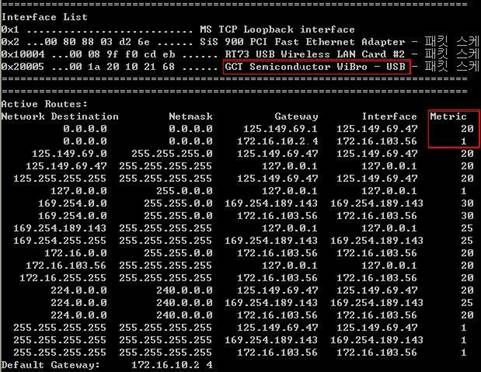
그림6. NIC 2개(사내망+Wibro) 사용시 route print 명령 결과
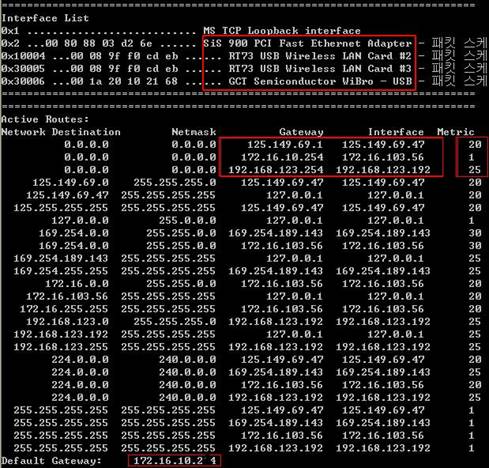
그림7. NIC 7개(사내망+Wibro+NetSpot) 사용시 route print 명령 결과- 안철수연구소