ActiveX 보안이슈
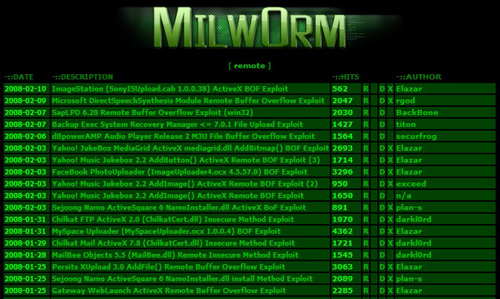
ActiveX는 Sun사의 자바(JAVA) 기술에 대항하여 일반 응용 프로그램과 웹을 연결시키기 위해 MS사에서 개발하였으며 이를 통해 쌍방향의 웹 서비스를 제공하게 되었다. 현재 대부분의 금융, 게임, 포털 등 다양한 사이트에서 ActiveX를 이용하여 서비스를 하고 있다. 최근 들어 일반 사용자를 대상으로 하는 해킹이 대두됨에 따라 ActiveX 보안에 대한 관심도 증가하고 있다. 실 예로 milw0rm 사이트를 보면 최근 들어 ActiveX 취약성에 관련된 공격코드가 많이 올라오는 것을 확인할 수 있다.
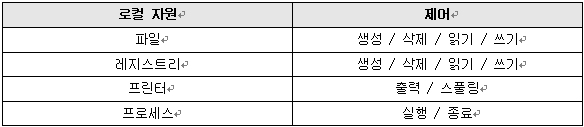
ActiveX 취약점을 이용하는 공격자의 주요 목표는 아래의 표와 같은 사용자 PC의 로컬자원에 접근하여 제어하는 것이므로 상당한 위험을 초래할 수 있다.


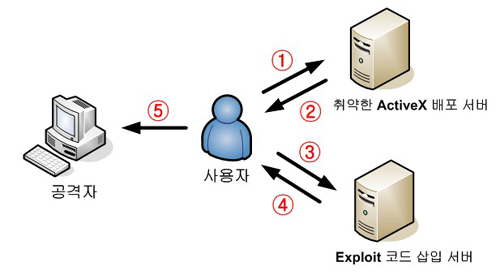
ActiveX 취약점을 이용한 해킹의 형태로는 다음과 같은 사례가 있다.
1. 일반 사용자가 금융, 게임 등의 서비스를 이용하기 위해 취약한 ActiveX에 접근
2. 취약한 ActiveX를 설치하여 서비스를 이용
3. 일반 사용자가 XSS 취약점이 존재하는 웹 사이트나 게시판에 접근
4. XSS 취약점으로 인하여 Exploit 코드가 삽입된 악성 스크립트가 사용자의 PC에서 실행
5. 사용자 PC에 대한 로컬권한이 공격자에게 전달되어 공격자는 사용자 PC의 로컬자원에 대한 제어 가능
최근 들어 ActiveX 취약점이 계속적으로 보고됨에 따라 많은 exploit 코드가 공개되고 있고 이 중에는 초보자들도 쉽게 활용할 수 있는 간단한 exploit 코드들도 있다.
웹 2.0 시대에 쌍방향 서비스를 제공하기 위해서 ActiveX는 필요하다. 따라서 서비스 제공자는 보다 철저하게 보안검증을 한 후에 서비스를 제공해야 하고 사용자는 신뢰여부를 확인한 후 설치를 해야 한다.@


- 안철수연구소컨설팅팀 주임컨설턴트 조철희