전자금융거래법의 기술적 보안요구사항
1990년대 후반에 들어오면서 인터넷 이용자의 급격한 증가 및 네트워크 관련기술의 발전으로 인터넷 뱅킹, 인터넷 주식거래(사이버트레이딩), 쇼핑몰의 전자결재와 같은 전자금융거래가 급속히 확산되었으며 현재는 많은 사람들이 사용하는 일반적인 일이 되었다. 전자금융거래가 일반화됨으로써 전자금융거래 시 기존에 중점을 두지 않았던 위험요소들이 발생하게 되었고 이에 따라 전자금융업자들은 해당 위험을 관리하고 통제해야 할 필요성을 느끼게 되었다. 또한 전자금융거래 시 상대적 약자인 소비자를 보호하기 위한 조치의 필요성이 대두되게 되었다. 이러한 상황에 따라 전자금융거래법 제정이 필요하게 되었으며 해당 법의 제정안은 2003년 국회에 처음 제출되었다가 2006년 4월 제정되어 2007년 1월 1일부터 본격적으로 시행되게 되었다.
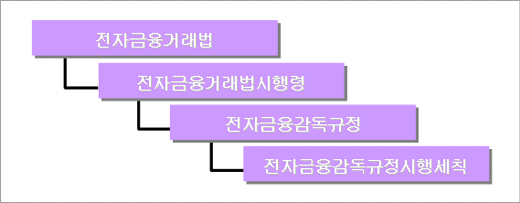
이러한 전자금융거래법은 모든 전자금융거래에 대해 적용대상이 되나 여수신, 주식, 보험거래 업무를 하는 업체에 대해서는 일부 전자적 금융거래에 대해서만 규율하고 있어 주요 규율대상은 전자화폐 발행 및 관리, 선불전자 지급수단 발행 및 관리, 직불전자 지급수단 발행 및 관리, 전자자금이체, 전자채권, 전자지급결재대행(PG : Payment Gateway)과 같은 업무를 수행하는 전자금융업자와 금융기관 또는 전자금융업자를 위해 정보처리시스템을 운영하는 전자금융보조업자가 대상이 된다. 전자금융거래법은 법을 시행하기 위한 동 시행령과 금융감독위원회에서 지정한 전자금융감독규정, 동 시행세칙으로 이루어져 있다.
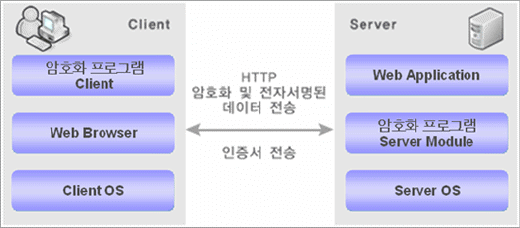
[그림 1] 전자금융거래관련 법률 및 규정 전자금융거래와 관련된 법률 및 하위 규정, 시행세칙에서는 전자금융업자가 시스템의 안정성을 유지하고 이용자를 보호하기 위해 여러 보안 요구사항들을 포함하고 있으며 이중 주요한 보안요구사항을 포함하는 시행령 및 시행세칙에 대해서 알아보도록 하겠다. 1) 단말기 패스워드 관리 (전자금융감독규정시행세칙 제8조 단말기보호대책) : 업무 담당자의 단말기 및 개인용PC는 화면보호기를 설정하고 패스워드를 6자리 이상으로 설정하여 사용하여야 한다. 또한 분기 1회 이상 패스워드를 변경하여 사용하여야 한다. 2) 정보보호시스템의 설치 (전자금융감독규정시행세칙 제11조 해킹방지대책) : 전자금융거래에 사용되는 시스템이 존재하는 정보통신망(내부망)은 EAL3+ 이상의 CC인증 또는 이에 준하는 침입차단시스템을 설치하여야 하며 개인정보 및 중요 정보가 포함되어 있을 않은 경우(DMZ망)는 EAL2이상의 CC인증 또는 이에 준하는 침입차단시스템을 설치해야 한다. 침탐지시스템은 전자금융업자의 영위여부 및 규모 등을 고려하여 설치할 수 있으며 설치 시에는 EAL2 이상의 CC인증 또는 이에 준하는 시스템을 설치해야 한다. 3) 웹서버 취약성 제거 (전자금융감독규정시행세칙 제13조 홈페이지 등 공개용 서버 관리대책) : 전자금융거래가 이루어지는 웹서버는 외부에서 항시 접근이 가능하므로 취약성이 존재할 경우 이용자의 중요 정보가 유출될 수 있으므로 전자금융업자는 웹서버에 다음과 같은 취약성이 존재하지 않도록 주기적으로 취약성을 점검하고 이를 제거해야 한다. 1. 악의적인 명령어 주입 공격(SQL Injection) 2. 업로드 취약점 3. 취약한 세션 관리(Cookie Injection) 4. 악의적인 명령 실행(XSS) 5. 버퍼 오버플로우 6. 부적절한 파라미터 7. 접근통제 취약점 8. 부적절한 환경설정(서버 설정관련) 취약점 등 4) 전자금융거래의 암호화 (전자금융감독규정시행세칙 제29조 전자금융거래시 준수사항) : 전자금융거래는 공개된 인터넷망을 통하여 이루어지므로 데이터 전송 중 사용자 개인정보(성명, 주민번호와 같은 개인을 식별할 수 있는 정보) 및 금융거래정보가 유출되거나 변조될 수 있으므로 SSL(Secure Socket Layer)을 이용하거나 상용 암호화 프로그램을 이용하여 암호화하여 전송한다.
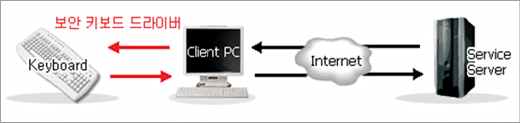
5) 이용자PC의 보안프로그램 설치 (전자금융감독규정시행세칙 제29조 전자금융거래시 준수사항) : 전자금융거래 시 이용자 PC에 설치된 악성 프로그램이 이용자가 입력하는 비밀번호, 개인정보 등의 중요 정보 외부 유출하는 것을 차단하기 위한 개인용 침입차단시스템 및 키보드 해킹방지프로그램을 설치하도록 한다.
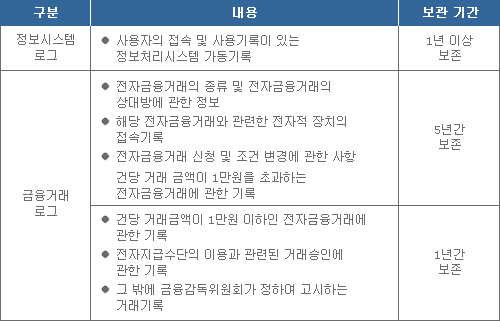
6) 전자금융거래 기록 보존 (시행령 제12조 거래기록의 보존 및 방법 등) : 전자금융업자는 이용자와의 거래 정보에 대한 비대칭성을 해결하기 위하여 전자금융거래와 관련된 정보처리 시스템 및 어플리케이션의 기록ㆍ자료를 다음과 같이 1년 ~ 5년간 보존하여야 한다.
[ 참고사이트 ] 1) 전자금융거래법 / 전자금융거래법시행령 (국회법률지식정보시스템) http://likms.assembly.go.kr/law/jsp/Law.jsp? WORK_TYPE=LAW_BON&LAW_SRCH_TYPE=LAW_NM&LAW_CHECK=true&ORD_ CHECK=false??L_CHECK=false&LAW_ID=A2003&PROM_NO=08387&PROM_ DT=20070427&SRCHK=Yhttp://likms.assembly.go.kr/law/jsp/main.jsp 2) 전자금융감독규정 / 전자금융감독규정시행세칙 (금융감독법규정보시스템) http://law.fss.or.kr/kor/lms/search/CreateLawList.jsp?id=0119&img=C&type=C&mode=LAW&status=C&path1=법규&path2= 공통관련법규&path3=전자금융거래법 3) CC인증 관련 사이트 국내 : http://www.kisa.or.kr/kisa/kisec/jsp/kisec_2012_list2.jsp 해외 : http://www.commoncriteriaportal.org/
[그림 1] 전자금융거래관련 법률 및 규정
- 안랩코코넛 SECU-LETTER컨설팅사업부 주임연구원 김진수