

AhnLab AI PLUS 开启 AhnLab 新篇章:迈向 AI-Native Security
初秋,盛夏酷暑尚未消退,AhnLab站上舞台,向AI时代的安全再次飞跃。
9月17日在首尔帕纳斯威斯汀酒店举行的综合安全战略会议“AhnLab ISF 2026”明确展示了AhnLab作为“全球基于AI的综合安全平台公司”的方向。从杀毒软件起步,扩展到综合安全平台的AhnLab去年通过Agentic AI提出了下一次飞跃的蓝图。现在,这种变化已经超出了在某些功能中添加人工智能的范围,而是围绕人工智能重新设计整个产品、数据和安全操作。
中心是“AhnLab AI PLUS”。 在本次活动中,AhnLab 展示了 AhnLab AI PLUS 将实现的 AI 原生安全的现在和未来。让我们来看看AhnLab下一步以AI为中心重新设计安全方法的步骤。
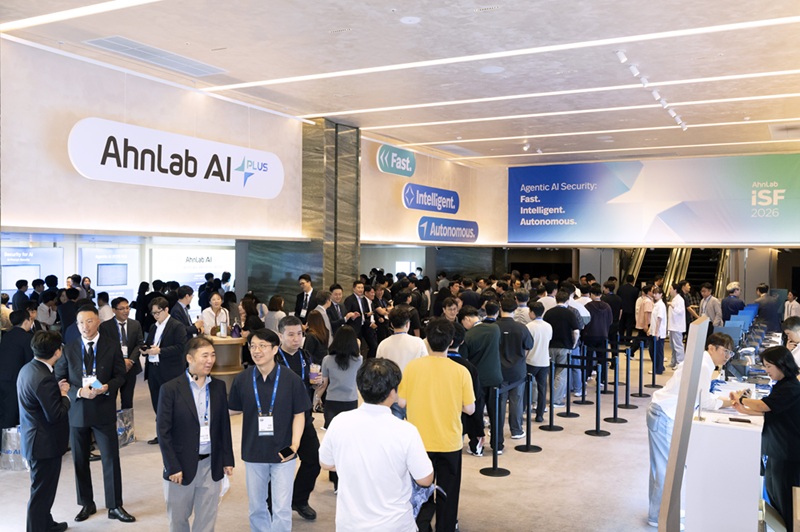
今年的口号是“Agentic AI安全:快速”。聪明的。 “Agentic AI安全:快速、智能、自主。”这实际上意味着迈向更快决策、更智能响应、自行行动的安全。
AhnLab 的雄心壮志清晰可见,首先由 AhnLab 首席执行官 Seok-gyun Kang 致开幕词,随后由研究中心主任 Chang-gyu Han、产品规划部门主管 Kim Chang-hee 和人工智能开发部门主管 Seung-kyung Lee 发表主题演讲。三位演讲者依次指出了人工智能改变的网络威胁的未来、适应人工智能速度的安全运营的变化,以及人工智能攻击和人工智能防御时代的进一步应对方向。随后,分会场分为AI驱动的安全平台和安全运营与治理两个赛道,通过技术和现场案例更加立体地阐释了AhnLab的AI安全策略。
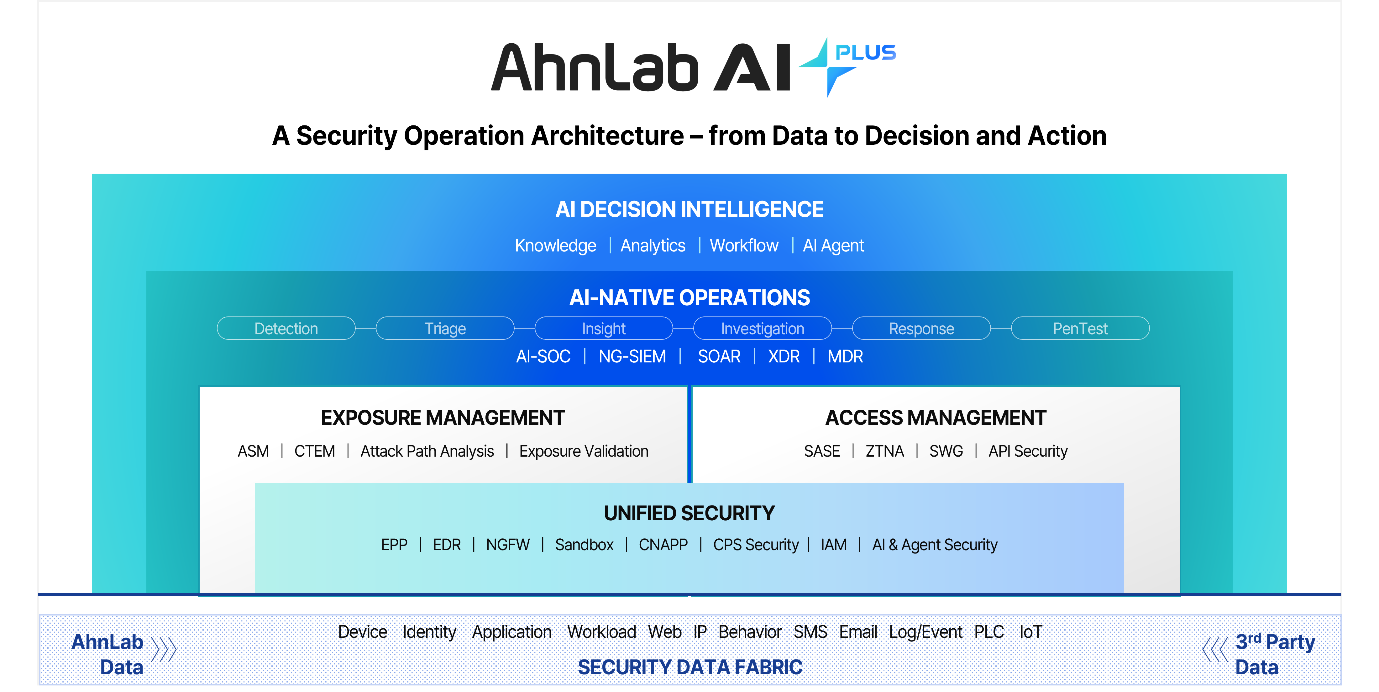
【图 1】AhnLab AI PLUS结构图
AhnLab AI PLUS将弥合AI时代的安全差距
AhnLab 首席执行官 Seok-Kyun Kang 诊断称,人工智能正在迅速提高网络攻击的速度、规模和自动化水平,并正在改变安全游戏本身的规则。另一方面,随着云、SaaS、人工智能等应用的普及,需要保护的目标和攻击面不断扩大,需要分析的事件和日志数量也在快速增加,但安全运营仍然严重依赖于人的调查和判断。 Kang Seok-gyun将“攻击以人工智能的速度移动,但安全以人类的速度响应”的差距作为AI时代最大的安全差距。
AhnLab对此的应对策略是“AhnLab AI PLUS”。该计划是超越在现有产品中添加AI功能的AI-Powered阶段,转型为围绕AI设计产品、服务和整体安全运营的AI-Native安全平台公司。 AhnLab AI PLUS是将AhnLab的安全数据、判断、实际安全运营与AI连接起来的品牌和平台,同时作为架构,在产品和服务上实现这一转变的核心策略。
Kang Seok-gyun 表示,“AhnLab的NEXT不是增加功能。我们将以AI为中心重新设计产品、服务和安全运营,转型为基于AI-Native的综合安全平台公司。我们将增强平台竞争力,全面解决客户安全问题,超越单一产品功能的竞争,将业务模式扩展到SaaS和订阅服务,并通过增加全球标准级别的安全能力来提供差异化的产品和服务。”
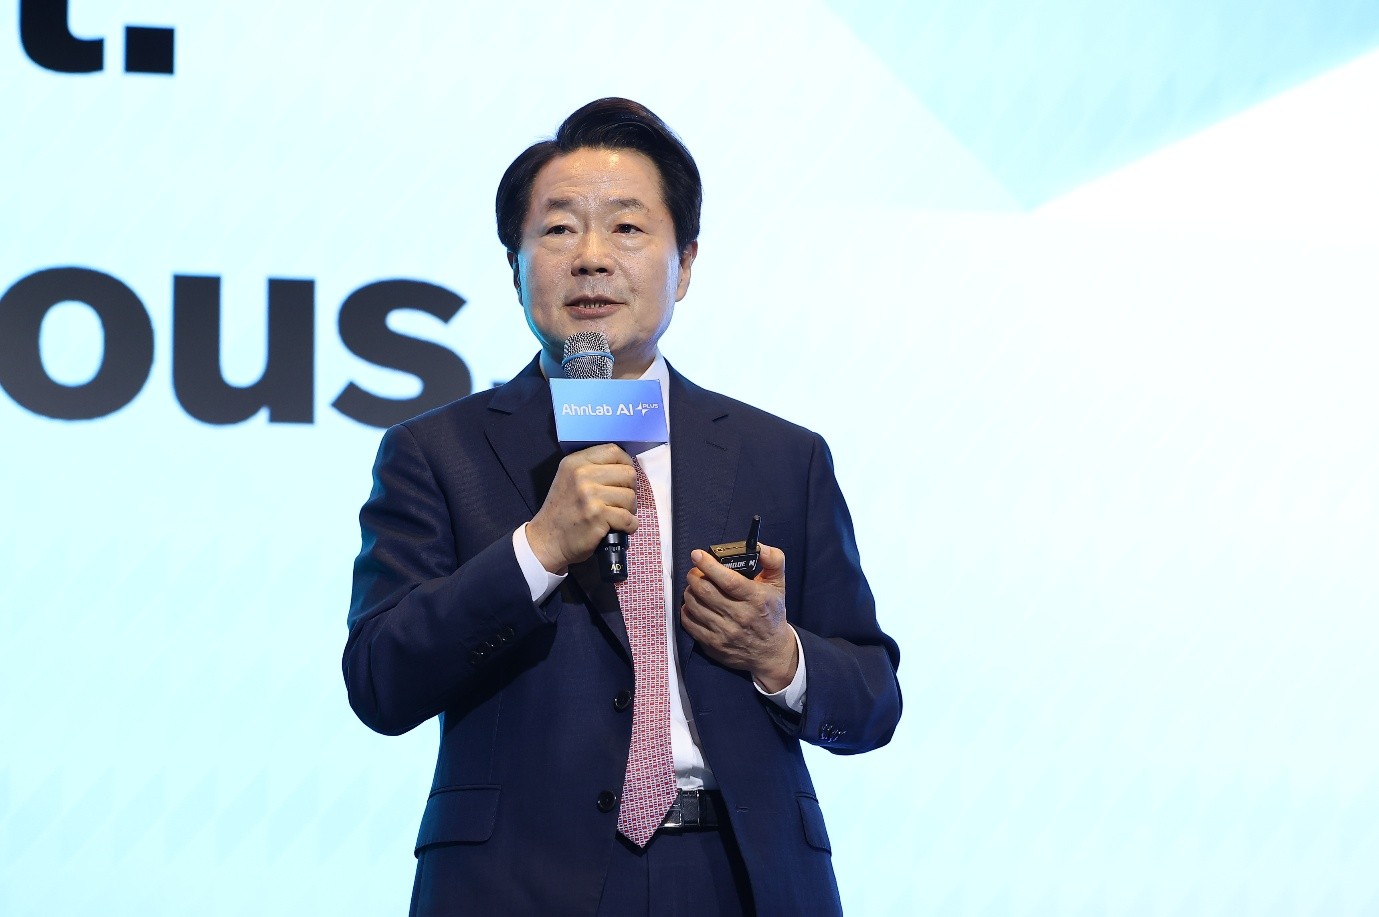
【图 1】AhnLab首席执行官Kang Seok-gyun宣布了他的愿景,即基于AhnLab AI PLUS重新设计以AI为中心的产品、服务和整体安全运营。
主题演讲1:AI攻击必须用AI防御,解决方案是“AI SOC”
Kang首席执行官致辞后,AhnLab主任Chang-gyu Han以“人工智能改变网络威胁的未来”为主题进行了首次主题演讲。Han Chang-gyu 研究所长将“攻击面的扩大”和“攻击速度的加快”列为人工智能带来的关键变化。除了现有领域之外,LLM 应用程序、AI 智能体和权限、AI 生成代码和影子 AI 正在成为新的攻击面,组织必须管理的安全领域变得越来越复杂。
此外,生成式人工智能正在加速网络攻击的智能化和自动化,通过自动化恶意软件创建、网络钓鱼、漏洞分析和攻击准备,并将攻击过程中获得的结果反映在下一次攻击中。特别是,随着针对特定组织或个人的定制攻击成为可能,仅靠现有的以人力资源为中心的响应来应对快速演变的威胁变得越来越困难。
Han Chang-gyu 研究所长提出“AI SOC”作为解决这一问题的方案。在这种结构中,多个AI 智能体协作以提高安全操作的速度和效率,人工智能自主执行检测、分析和初始响应,而人类则专注于高风险或异常情况下的最终决策。
韩主任强调,“如果攻击以AI的速度进化,那么防御也必须有AI的速度。”他补充道:“我们必须共同推动‘Security for AI’和‘AI for Security’,并通过 AhnLab AI PLUS 过渡到以 AI 为中心的安全运营。”
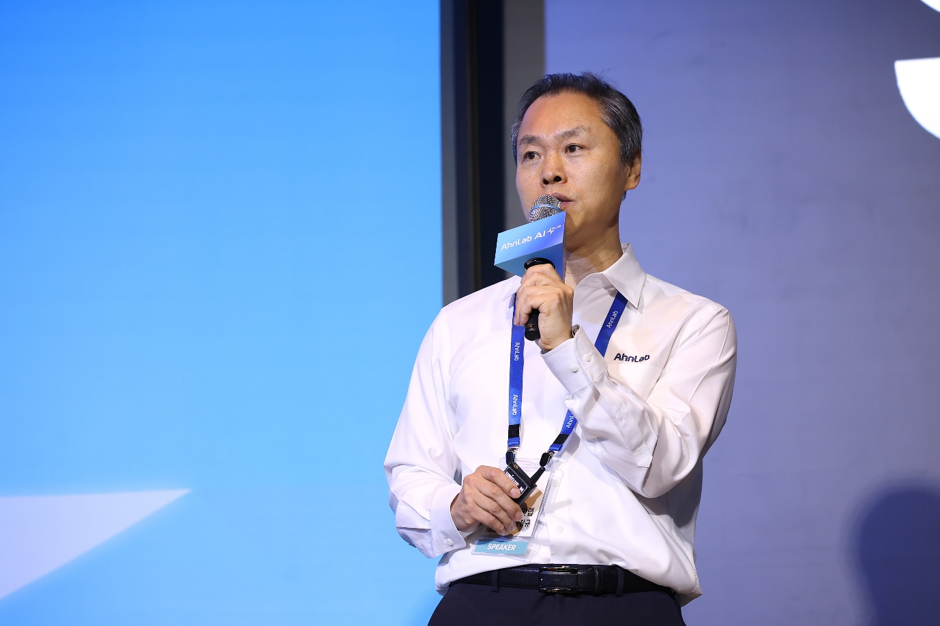
【图 2】AhnLab主任Chang-gyu Han建议,随着人工智能提高攻击速度和规模,防御也应该从以人为中心转向基于人工智能的操作系统。
主题演讲2:安全运营也以人工智能的速度重组为SEE-DECIDE-ACT
AhnLab产品企划部部长Kim Chang-hee在“安全AI速度:重新思考安全运营”会议中讨论了AI时代安全运营所需的变革。金主任谈到的AI应对,不仅仅是在现有的安全产品中添加AI功能,而是实现一个AI-Native操作系统,连接众多的安全信号来了解威胁的上下文,并将判断结果转化为实际响应。
为此,AhnLab正在将端点、网络、云等各个领域积累的安全数据与威胁分析专业知识、违规事件和安全运营经验相结合,强化AI判断的基础。基于“SEE-DECIDE-ACT”的安全运营架构将这些数据、知识和响应能力连接成一个流程,让人工智能能够识别情况、做出判断,甚至采取实际行动。
金主任表示,“在AI时代,AI除了简单地自动化任务之外,还必须能够执行从检测到分析、调查和响应的端到端工作流程。”他补充道:“实施‘受控自主’非常重要,其中人工智能可以智能、自主地执行更多任务,但在客户设定的政策和控制范围内运行。”
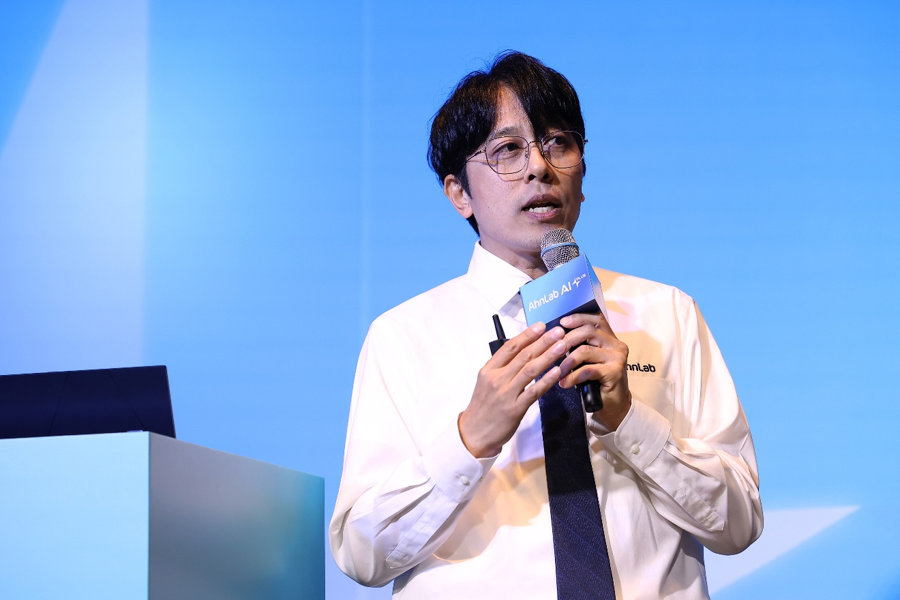
【图 3】AhnLab产品规划负责人Kim Chang-hee介绍了连接AI从判断到执行的AI-Native安全操作系统。
主题演讲 3:人工智能与人工智能的安全关键AI时代是“推理”和“自主”
随着人工智能成为在攻击和防御中自行决策和行动的主体,网络安全的标准也在发生变化。 AhnLab人工智能开发部门负责人Lee Seung-kyung在“AI对抗AI,AI攻击和AI防御的时代”分会场中强调,推断个人行为的背景和意图的能力变得越来越重要,超越了现有的规则和基于场景的检测。
如果攻击AI根据执行结果决定下一步的攻击步骤,那么防御AI也必须分析大量的安全信号,以确定下一步的调查目标并跟踪攻击流程。李主任解释说:“在这样一个攻击和防御都自主行动的环境中,一场‘推理竞赛’展开,看谁能更快、更准确地解释安全上下文。”
他继续说道:“为此,AhnLab正在实施AI-Native Security,即AI观察安全信号、推断风险,甚至做出响应。同时,我们通过应用审计跟踪、权限控制、政策和审批系统的‘受控自治’来控制AI的自主性,使其在安全范围内运行。”
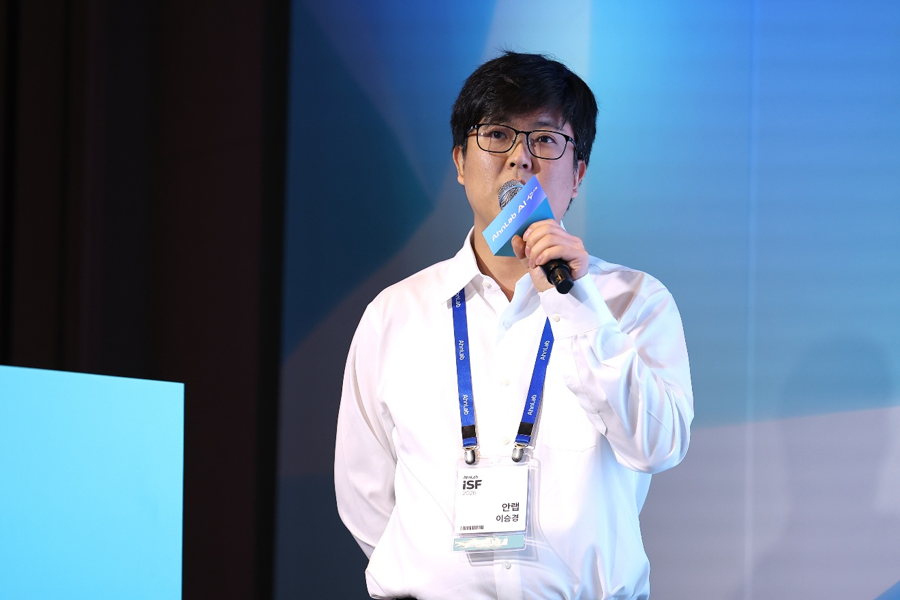
【图 4】AhnLab人工智能开发部负责人Seung-kyung Lee表示,在Agentic AI时代,快速准确推断安全上下文和意图的能力是核心竞争力。
赛道 A:人工智能如何改变检测、分析和响应
虽然主题演讲着眼于人工智能时代安全的总体方向,但Track A(人工智能驱动的安全平台)重点讨论了如何将其实施到实际的安全平台和技术中。
AhnLab ASEC分析团队负责人Kim Jun-seok讨论了“Agentic AI时代的威胁情报策略:从IoC到Context”的主题,并诊断出CTI(网络威胁情报)如果仅提供简单的IoC feed,很难在实际安全操作中得到充分利用。据团队负责人 Kim 介绍,最近,攻击者不断改变攻击中使用的恶意软件、URL 和进程以避免被发现,并积极利用 Fileless 和 LOLBins 等技术。
因此,不仅要检查各个 IoC,还要了解攻击行为、策略和程序如何连接的整体流程或上下文,这一点很重要。基于此背景,ATIP提供了与主要TTP相对应的响应指南和Sigma规则,以帮助安全人员更快地识别和调查违规范围。
未来,AhnLab 计划将 ATIP 与 EDR、SIEM 等集成威胁管理解决方案联系起来,通过提供单个警报的含义和检测基础以及上下文,预计安全人员将能够更快地确定响应优先级。
Kim团队负责人表示,“在安全方面,CTI平台不再是一种选择,而是一种必需”,并宣布计划将ATIP开发为最了解国内侵权网站的AI威胁分析平台,而不是简单的威胁源交付工具。
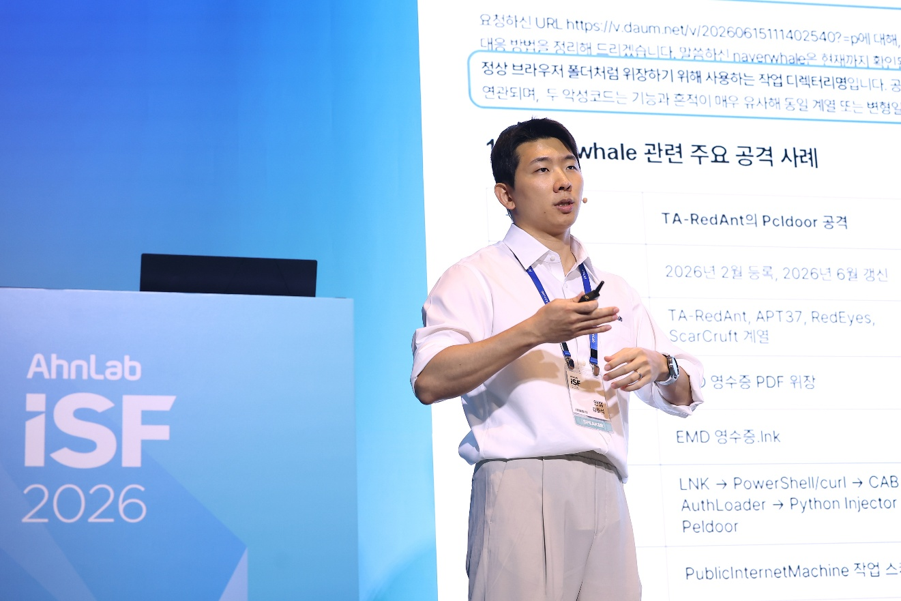
【图 5】AhnLab ASEC分析团队负责人Kim Jun-seok表示,除了使用以IoC为中心的威胁信息之外,ATIP 基于此,我们引入了连接攻击上下文和响应优先级的CTI策略。
AhnLab威胁应对团队负责人Lee Do-hyeon重点指出,现有的以人力资源为中心的运营很难通过“AI SOC 2026,Agentic AI创建的下一代SOC”来应对快速增加的安全事件。事实上,从2022年第一季度到2026年第二季度,AhnLab MSS/MDR控制票在18个季度内增加了5.4倍。团队负责人Lee表示,仅通过增加人力很难应对这种增加,并提到需要一个新的实体来并行进行大规模判断。基于此,SOC的演进分为Legacy SOC→AI-Powered SOC→AI-Native SOC的过程。
正如李组长所说,AI-Native SOC的核心不仅是提高自动化水平,更在于改变判断和执行的主体。 Agentic AI 根据行动背景和攻击意图扩大调查范围,甚至在指定权限内进行响应,而人类则专注于政策设计、批准、验证和监督。 AhnLab目前正在运行基于Human-in-the-Loop前提的条件自治阶段,并正在推动向AI-Native SOC的过渡。
团队负责人Lee解释说,“人们不应该处理人们无法处理的事情。Agentic AI不是自动化,而是自治,人们应该摆脱重复的判断,专注于审批、验证、策略和设计。”不过,他补充说,即使人工智能的自主权扩大,应用护栏和审计追踪以及让人类承担最终责任的原则仍然保留。
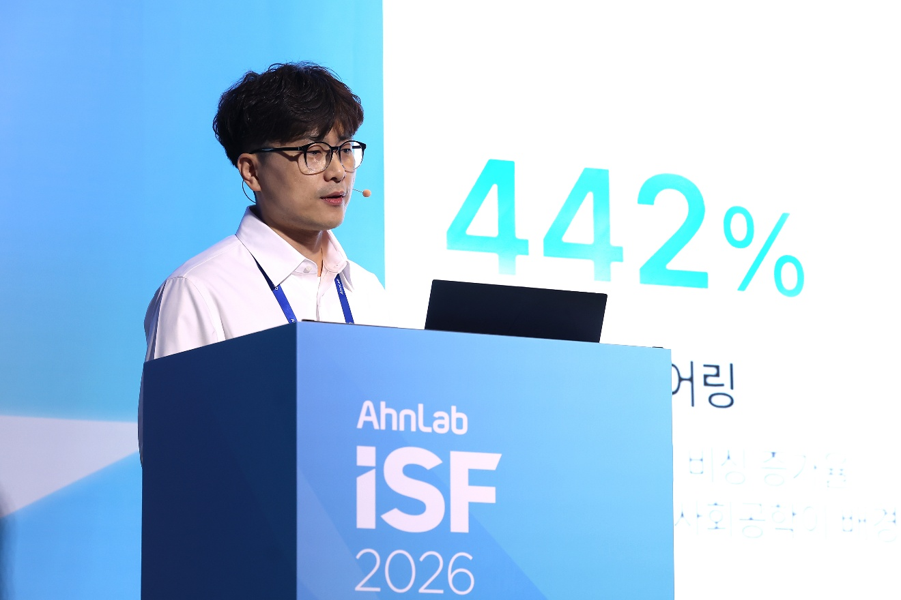
【图 6】AhnLab威胁响应团队负责人Lee Do-hyeon提出了AI-Native SOC的方向,即将全部判断转移给AI,而人类则专注于批准和验证。
AhnLab产品管理第二团队高级经理Lee Ji-eun发表了“XDR,永不过时的安全”会议,并提出了随着技术、工作方法和使用环境不断变化,安全也必须相应扩展和发展其范围的观点。 AhnLab负责人表示,今后,我们计划通过Risk Score和AI Insight快速提供判断所需的信息,并利用SIEM选项将调查范围扩大到更长时间的历史数据。
随着人工智能参与实际调查和判断过程,这一趋势预计将变得更加具体。 AI Triage 分析检测结果和事件,以确定它们是真实的、误报还是可疑的,而 Investigation 则搜索额外的必要数据、扩大调查范围并重新评估现有判断。 AI Workbench通过将多个风险连接到一个案例来跟踪整个事件流程,AI Workflow负责管理AI判断标准、是否进行分诊/调查以及响应范围。
李经理表示,“随着环境的变化,我们的工作方式也必须改变”,并建议未来除了让用户直接找到并使用单独的AI功能外,AI首先会呈现重要的风险和调查状态,并养成用AI开始一天安全运营的体验。
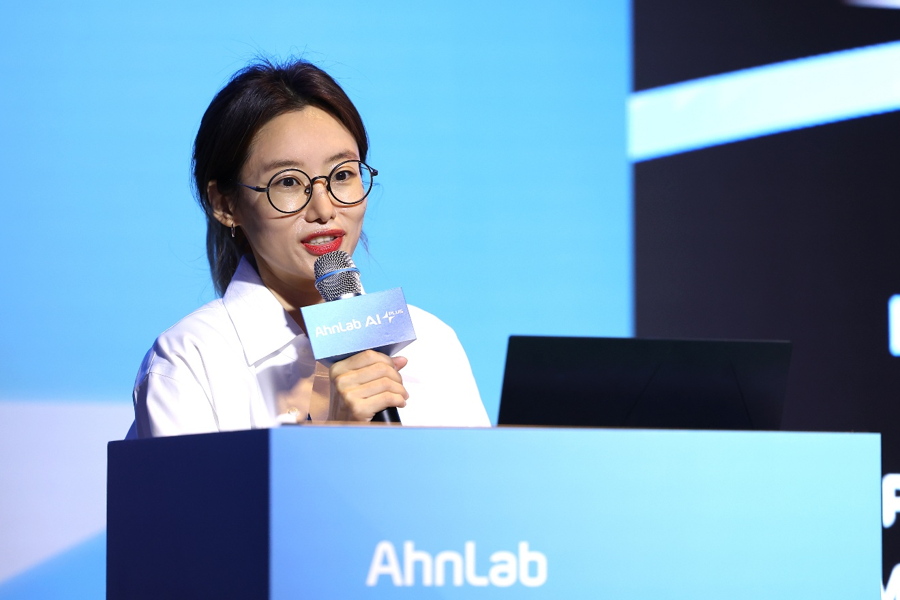
【图 7】AhnLab产品管理2组负责经理Lee Ji-eun解释了AhnLab XDR的方向,即根据不断变化的安全环境不断扩大可视性、判断力和响应能力。
AhnLab解决方案咨询2组经理Jeongsoo Choi在“AI启用零信任,从计算的信任演变为判断的信任”分论坛中讨论了AI与零信任的结合如何改变访问控制。以前,是否允许访问是根据策略和风险评分决定的,但AI分析用户和终端、位置和时间、行为和威胁情报等各种信号,根据上下文确定访问后的变化。如果正常登录后仍出现陌生IP连接、EDR异常检测、敏感信息大量下载等情况,则视为单一风险流,而非个别事件。
Choi经理表示,“如果人工智能能提供证据证明当前连接为何危险以及何种响应是适当的,AhnLab通过这一点,AhnLab零信任的下一步就是从基于阈值和策略‘计算’信任的方法推进到基于各种安全信号上下文‘判断’信任的方法。”
【图 8】AhnLab解决方案咨询二队经理Jeongsoo Choi表示,人工智能可以分析各种安全信号的上下文。 通过将“计算的信任”解释和扩展为“判断的信任”来传达零信任的方向。
AhnLab产品管理第二组经理Jaehoon Hwang宣布了“应对AI时代先进的OT威胁的三维安全策略”,介绍了从旧操作系统和控制系统到AI和机器人等多种技术共存的工业环境中必要的安全策略。攻击也始于 IT 领域,例如帐户接管或外部暴露的服务,并可能通过内部探索和控制盗窃导致设备故障或生产中断,因此需要一种同时考虑网络和端点、IT 和 OT 的方法。
出发点是确保资产可见性。 AhnLab通过链接XTD和EPS,提高了PLC、HMI和工程工作站等OT资产的识别准确性,还补充了仅通过网络难以检查的操作系统、补丁和系统信息。此外,通过ICM对各产品收集的资产和事件信息进行整合和分析,不断升级功能,实现针对场景的攻击流识别和响应。
黄经理强调,“机器人还可能受到恶意代码、未经授权的应用程序、未经授权的控制命令等的影响,因此不仅机器人本身,控制器和后端基础设施也必须得到保护。在可用性很重要的OT环境中,考虑稳定性和责任性的安全设计比引入新技术更必要。”
【图 9】AhnLab产品管理团队2经理Jaehoon Hwang提出了基于资产可视性以及涵盖IT和OT的综合分析的工业环境安全策略,该策略扩展到人工智能和机器人。
轨道 B:安全运营和治理以在现场寻找答案
A 轨着眼于基于人工智能的安全技术的演变,B 轨(安全运营与治理)则重点关注如何在实际工作环境中应用和运营该技术。会议重点讨论了该领域面临的挑战,从响应网络钓鱼电子邮件到监管/合规、安全运营和人工智能的使用。
LG Display AX Infra 团队负责人 Lee Yoo-gwang 通过“通过 AhnLab MDS 解决方案预防网络钓鱼电子邮件的案例”分享了现有基于签名的响应的局限性,以及在网络钓鱼技术通过 AI 变得更加复杂的环境中引入和升级 MDS 的过程。
即使在引入 MDS 后,LG Display 在大约一年的时间内继续改进误报检测规则、多语言学习数据、数据质量和模型结构。结果,被阻止的恶意电子邮件数量在过去一年中增加了约八倍,并且利用被阻止的电子邮件进行分类和学习的良性循环仍在继续。
团队负责人Lee Yu-gwang表示,“引入解决方案绝不是终点”,并预测未来通过将现有的MailML与基于文本的LLM Omnibin相结合,可以进一步提高检测范围和可靠性,不仅可以解释是否是恶意的,还可以解释诊断的依据。他继续说道,“阻止基于电子邮件的网络钓鱼是企业安全的第一道防线”,并重申需要不断进步。
【图 10】LG Display AX Infra团队负责人Lee Yu-gwang介绍MDS 此后,我们分享了运营案例,通过不断学习和优化,扩大了网络钓鱼电子邮件检测的范围和可靠性。
AhnLab咨询1组组长金秀英以“2026年网络安全监管与合规应对策略”为主题,介绍了2026年将发生变化的六大制度,包括个人信息保护法、信息通信网络法、人工智能基本法、ISMS/ISMS-P改革、国家网络安全体系(N2SF)、金融部门网络分离法规的完善等。虽然每个国家适用的目标和要求有所不同。分析认为,确认管理体系实际运行、将安全责任扩大到管理的方向发生了变化。此外,一个普遍的趋势是需要根据风险级别进行分级、访问控制、监控等多层控制,而不是统一封锁。
相应地,组织的应对措施也应着眼于超越拥有认证本身,建立实际运作和能够证明这一点的证据体系。金组长建议主要实施任务如下: ▲重组安全决策体系 ▲实现侵权应对手册和报告/通知程序 ▲积累管理报告、安全投资、自我评估等运营记录 ▲识别人工智能服务是否具有较高影响力。
金组长指出了这一监管变革的核心,他说:“法规要求的不是‘你在做吗?’而是‘你能证明吗?’”这意味着监管应对的出发点是记录和记录实际的应对活动,并处于必要时可以证明的状态。
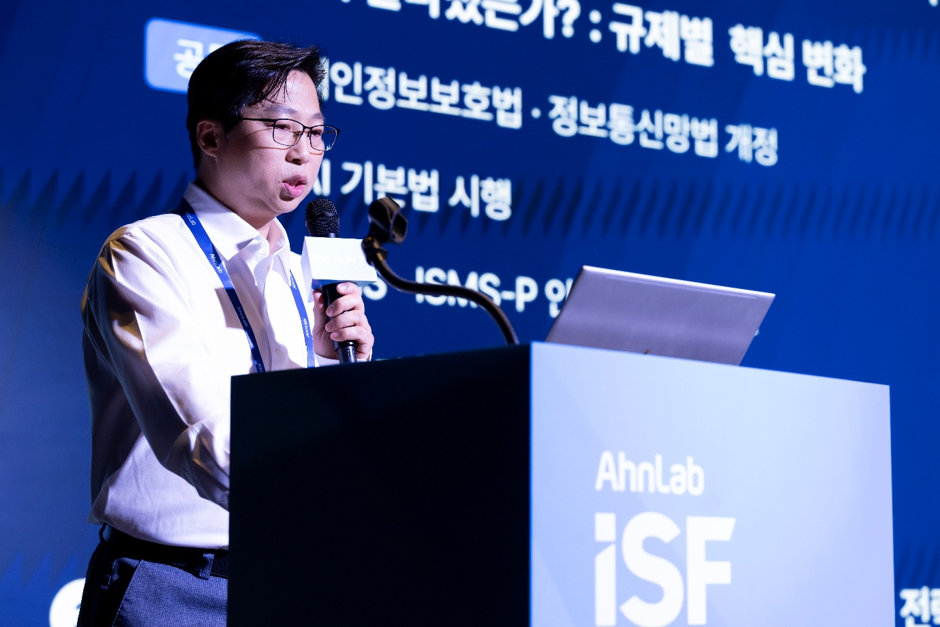
【图 11】AhnLab咨询1组组长Kim Soo-young表示,为了应对网络安全法规的变化,确定管理体系是否实际运行以及可以证明这一点的运行记录非常重要。
N2SF应用案例中还具体揭示了公共机构业务网络安全和互联网使用的变化。负责“AI时代商业网络安全和互联网利用的N2SF应用案例”的AhnLab解决方案咨询第一组组长Baek Min-kyung表示,“如果现有的网络分离侧重于商业网络和互联网网络的物理和逻辑分离,那么N2SF的关键是基于数据类别、用户、位置、访问目标等来控制风险。”为了在业务网络中利用互联网、生成式人工智能或外部云,必须支持持续管理,以识别数据移动路径并根据级别允许或阻止传输。
在实际的N2SF引入支持项目中,终端安全、用户认证、RBI、DLP和提示过滤被链接起来,并且每个安全解决方案生成的信息被集成到XDR中以检测异常。用户通过基于ZTNA的不断验证,可以在业务网络中使用互联网和生成式AI,对外传输的数据按等级进行控制。
Baek团队负责人表示,“N2SF并没有显着改变用户的工作方式,而是将现有网络分离环境中单独执行的数据移动和审批程序转移到安全系统内进行控制”,并指出根据用户、位置、访问目标和数据类别来确定是否可以传输的结构很重要。
【图 12】AhnLab解决方案咨询团队1负责人Baek Min-kyung介绍了N2SF的应用方向,N2SF根据数据等级和用户/访问上下文控制互联网和生成式AI的使用。
AhnLab解决方案咨询第一团队高级经理Sangwook Choo在“安全3.0时代,说第三语言”分论坛中解释说,网络安全防御方法正在从签名→行为→推理演变。除了识别已知威胁和 EDR 的签名之外,即使单个操作看起来正常,链接多个事件也可以揭示单个攻击流,从而引起人们对推理能力在安全方面也变得重要这一事实的关注。褚经理所说的安全3.0的“第三语言”就是推理。
AhnLab AI PLUS通过四个阶段实现这一推理:▲自然语言威胁搜索▲AI威胁分析▲应对方法推荐▲基于AI的MDR分析报告。褚经理还通过实际的EDR检测案例,展示了人工智能是如何运用的,从威胁搜索到分析、响应推荐、报告撰写。还提出了一种场景,在应用人工智能功能时,一个人执行整个过程需要160分钟的任务可以减少到16分钟,节省的时间可以用于威胁狩猎、策略改进和额外的扩散调查。
褚经理表示,“攻击者已经在说第三种语言了,现在是防御者用与攻击者相同的语言做出反应的时候了”,并认为安全3.0的核心不是简单的自动化,而是理解上下文和推理以做出自己的决定。
【图 13】AhnLab 解决方案咨询团队 1 负责经理 Sangwook Choo 谈论签名和行动 传达的信息是,我们必须超越分析,转向以推理为中心的安全,其中人工智能可以理解并确定攻击的背景。
在“现场验证的生成式 AI 安全性:SecureBridge 应用案例与见解”分会中,AhnLab Cloudmate CTO Kwang-ho Choi 介绍了通过在企业环境中构建和验证 SecureBridge 所确认的生成式 AI 安全性的变化和挑战。 CTO Choi 注意到,生成式 AI 安全问题本身正在发生变化。除了简单的“人工智能可以被检测到或阻止吗?”之外,“在不干扰工作的情况下如何连续地控制它”正在成为一个更重要的标准。在实际的企业环境中,必须同时考虑每个用户和组织的策略、现有网络结构、异常处理、性能和可用性。
随着生成式AI的使用范围从基于Web的服务扩展到SaaS嵌入式AI、编码AI、桌面AI和AI代理,安全的控制单元也在发生变化。过去控制主要集中在用户访问哪个URL,但现在需要一种以“AI执行路径”为中心的方法,检查AI读取哪些数据、调用哪些工具以及执行哪些任务。 SecureBridge旨在在企业数据和AI服务之间建立一致的策略执行点,并根据用户、数据、提示和执行路径应用警告、屏蔽、阻止和异常处理。
CTO Choi表示,“生成式AI安全不是引入单一的阻止功能,而是设计可控的AI使用环境”,并强调安全的目标不是阻止所有AI。他接着说,“安全团队的绩效应该从‘被阻止了多少次’转变为‘如何安全地提供工作所需的AI’。”他还建议,“安全采用”在维持公司工作流程的同时明确设定了AI不应超越的界限,是未来生成式AI安全的关键。
【图 14】AhnLab Cloudmate CTO Kwang-ho Choi指出,生成式AI安全的关键不是简单的封锁,而是在保持业务连续性的同时设计AI使用的边界。
除了展示会之外,会场大厅还设置了体验摊位,参观者可以在这里了解AhnLab的主要安全产品和服务。与会者可以看到会议中介绍的安全策略和技术如何在实际产品和服务中实施,并向现场专家询问产品的主要功能和应用方法。
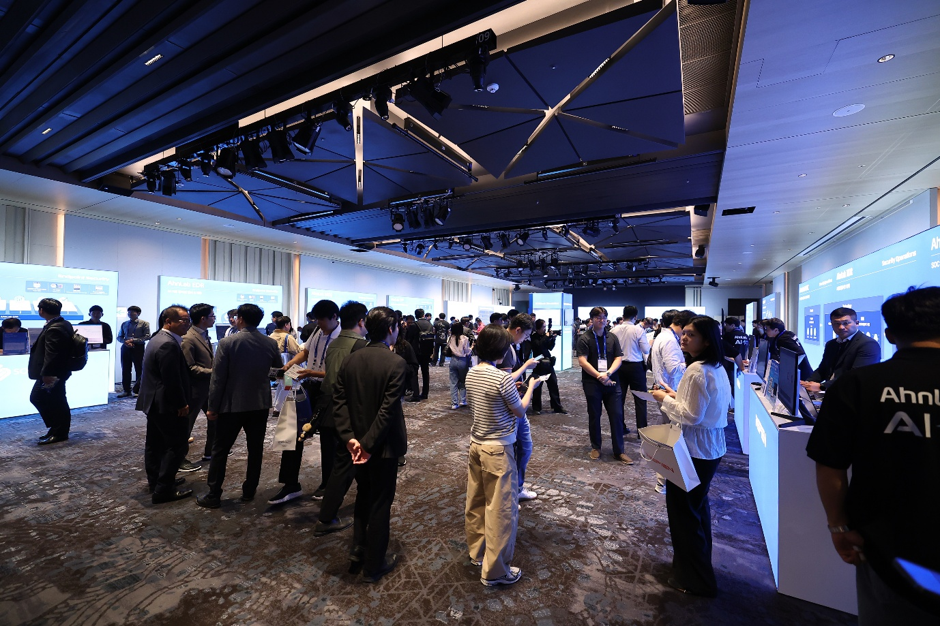
【图 15】AhnLab的主要安全保障 ISF 2026体验展台全景,旨在直接体验产品和服务
体验展位围绕▲安全运营、▲威胁情报、▲网络安全、CPS、工作空间安全等主要安全领域进行组织。在安全运营领域,推出了AI SOC、AhnLab XDR、AhnLab SOAR,在威胁情报领域,推出了AhnLab TIP。在网络安全领域,设置了AhnLab XTG、AhnLab AIPS、AhnLab DPX展位,在CPS领域,通过AhnLab EPS、AhnLab XTD介绍了工业环境的安全技术。在端点安全领域,您可以体验保护端点和工作环境的主要解决方案,例如AhnLab V3/EPP、AhnLab EDR、AhnLab MDS和AhnLab CPP。
此外,还介绍了基于ZTNA应对公共机构不断变化的业务网络安全环境的AhnLab N2SF。在每个展位上,与会者都可以直观地看到人工智能技术的实际运作流程以及如何与产品对接,咨询适合组织安全环境和运营目的的应用方法,并更详细地了解演示中涵盖的内容。
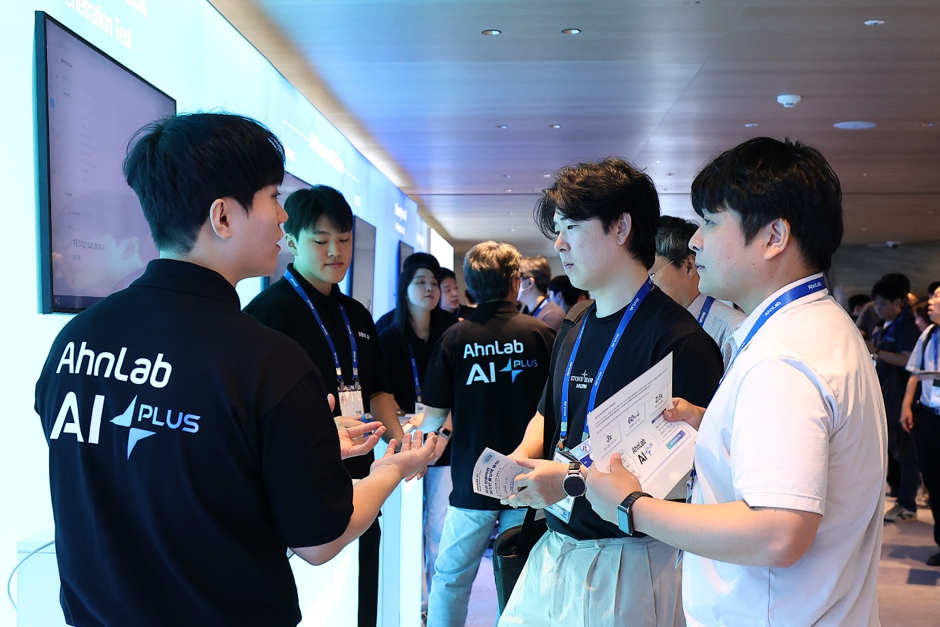
【图 16】活动会场大厅参会人员 在产品体验展台上,我们看到了AhnLab的主要安全解决方案和AI技术。
结论
AhnLab ISF 2026 是一个从不同角度审视企业应如何应对的机会,因为人工智能不仅改变了网络攻击和防御的速度,还改变了安全操作方法本身。主题演讲中指出了AI时代Security Gap和AI-Native Security的发展方向,并在随后的分论坛中重点介绍了安全领域面临的挑战,如基于Agentic AI的SOC和XDR、威胁情报、零信任、OT/CPS安全、生成式AI安全等具体技术和应用案例。
特别是,在本次活动中,多次会议都强调人工智能正在从简单辅助分析的工具扩展到连接安全信号、理解上下文、甚至做出判断和响应的代理。同时,人们也普遍强调,即使扩大人工智能自主权,人类的控制和责任,如政策、审批、护栏、审计追踪等也必须一起设计。
通过ISF 2026,AhnLab提出了AI-Native Security的方向,它超越了将AI单独应用于安全产品,而是将数据、分析、判断和响应连接到一个流程中。在活动中,参与者能够审视AI时代不断变化的威胁环境和安全运营,并探索适合自己环境的安全策略。


