

AI 智能体重塑网络安全:从检测到自主响应
AI 为安全带来的变化,是安全范式的转变,远不止单项功能的升级。迄今为止,安全技术一直沿着扩大可视性范围的方向发展,从文件、网络扩展至账号与行为,并通过规则和场景对获取的信号作出判断。在这一体系中,实际行动的主体和最终决策者基本上都是人。然而,AI 智能体会根据人设定的目标规划任务、调用工具执行操作,并依据结果选择下一步行动。
随着攻击者也积极利用 AI 智能体,AI 正成为新的行为主体,攻击的速度、规模和自主性不断提升。因此,防御方也需要超越单纯确认发生了哪些行为的阶段,结合上下文推断一系列行为试图达成的目的,并以与攻击相匹配的速度决定后续调查与响应。本文将探讨,在 AI 执行攻击任务的环境中,应如何构建安全运营体系。
AI 拓展安全领域的行为主体
传统安全技术一直朝着扩大可视性的方向发展。其观测范围从文件和网络起步,逐步扩展至账号、访问信息、行为,以及多个安全领域的整合信息。基本方式是根据规则和场景分析收集到的信号,检测威胁并进行响应。尽管安全技术和观测对象不断扩展,但“人执行操作,系统进行观测”这一基本前提始终未变。
AI 智能体的出现正在改变这一前提。如今,人只需负责设定目标和作出重要决策,AI 则直接制定详细计划,调用所需工具并执行操作。也就是说,AI 已开始超越单纯的辅助工具,成为执行目标任务的行为主体。
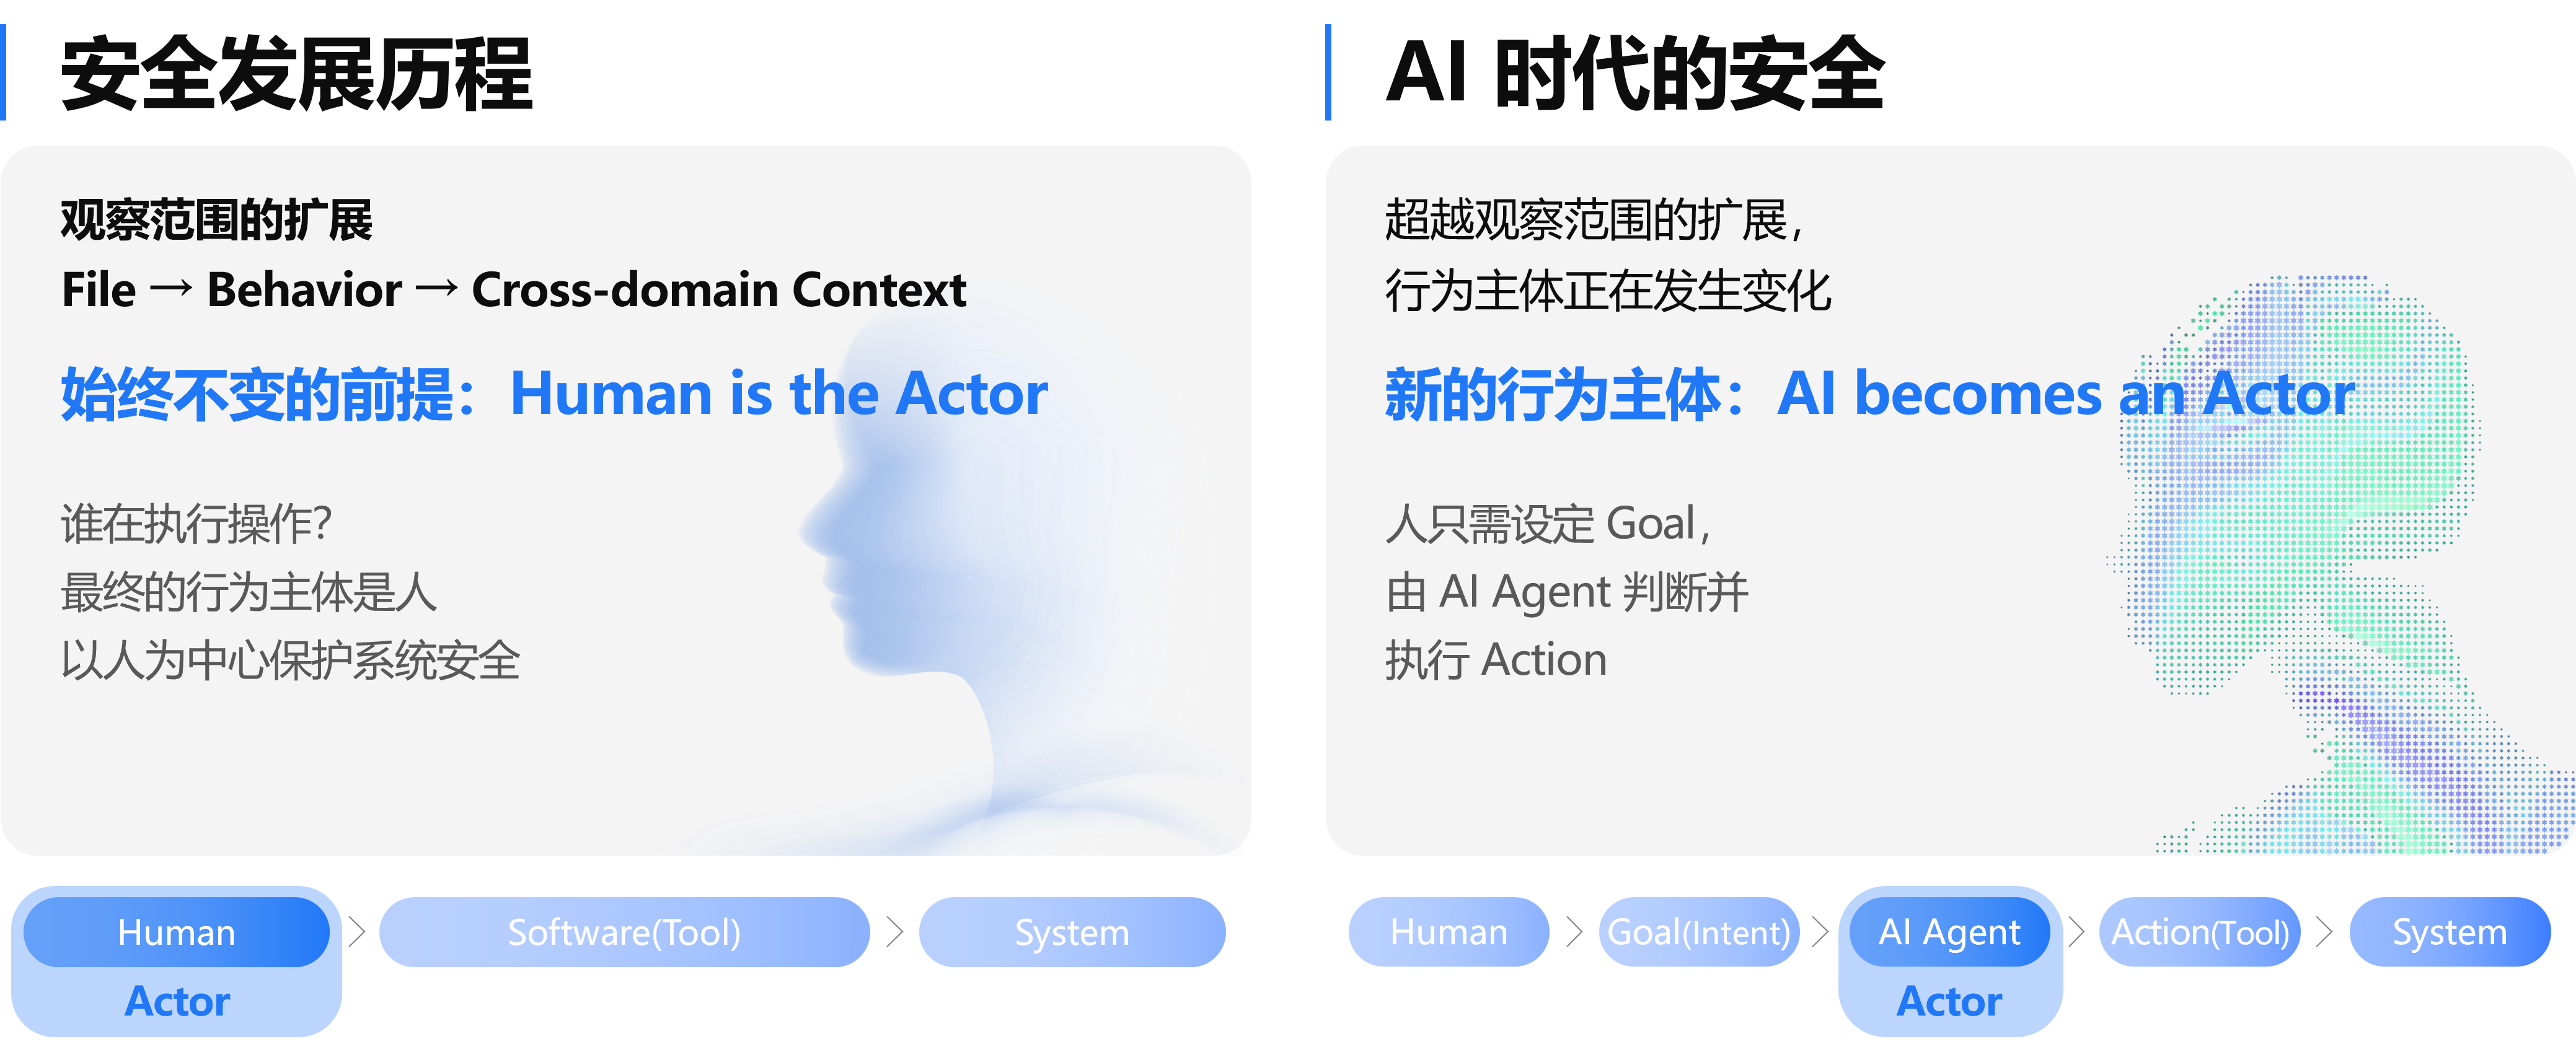
【图 1】AI 带来的行为主体变化
这种变化也直接影响着攻击方式。即使没有人逐步下达指令,AI 也能连续执行多项战术任务,因此攻击的速度与规模可能进一步提升,执行过程的自主性也会增强。根据 Anthropic 在 2025 年的分析,在一个被命名为 GTG-1002 的中国关联攻击组织开展的特定网络间谍活动中,AI 据估计承担了约 80~90% 的战术任务,包括侦察、漏洞发现和凭证收集等。此外,Verizon 在 2026 年 DBIR 中指出,在已知漏洞被用于实际攻击之前,可用于部署补丁或采取缓解措施的时间窗口正从数月缩短至数小时。
从观测行为的安全防护,走向推断目的与上下文的安全防护
当 AI 成为能够自主判断并行动的主体时,仅凭单个行为就很难判断是否存在威胁。例如,攻击者可能利用正常账号与权限,以及 PowerShell 等获准使用的工具,搜索文件、压缩文件并将其传出。逐步来看像是正常备份的操作,实际上可能是数据窃取过程的一部分。
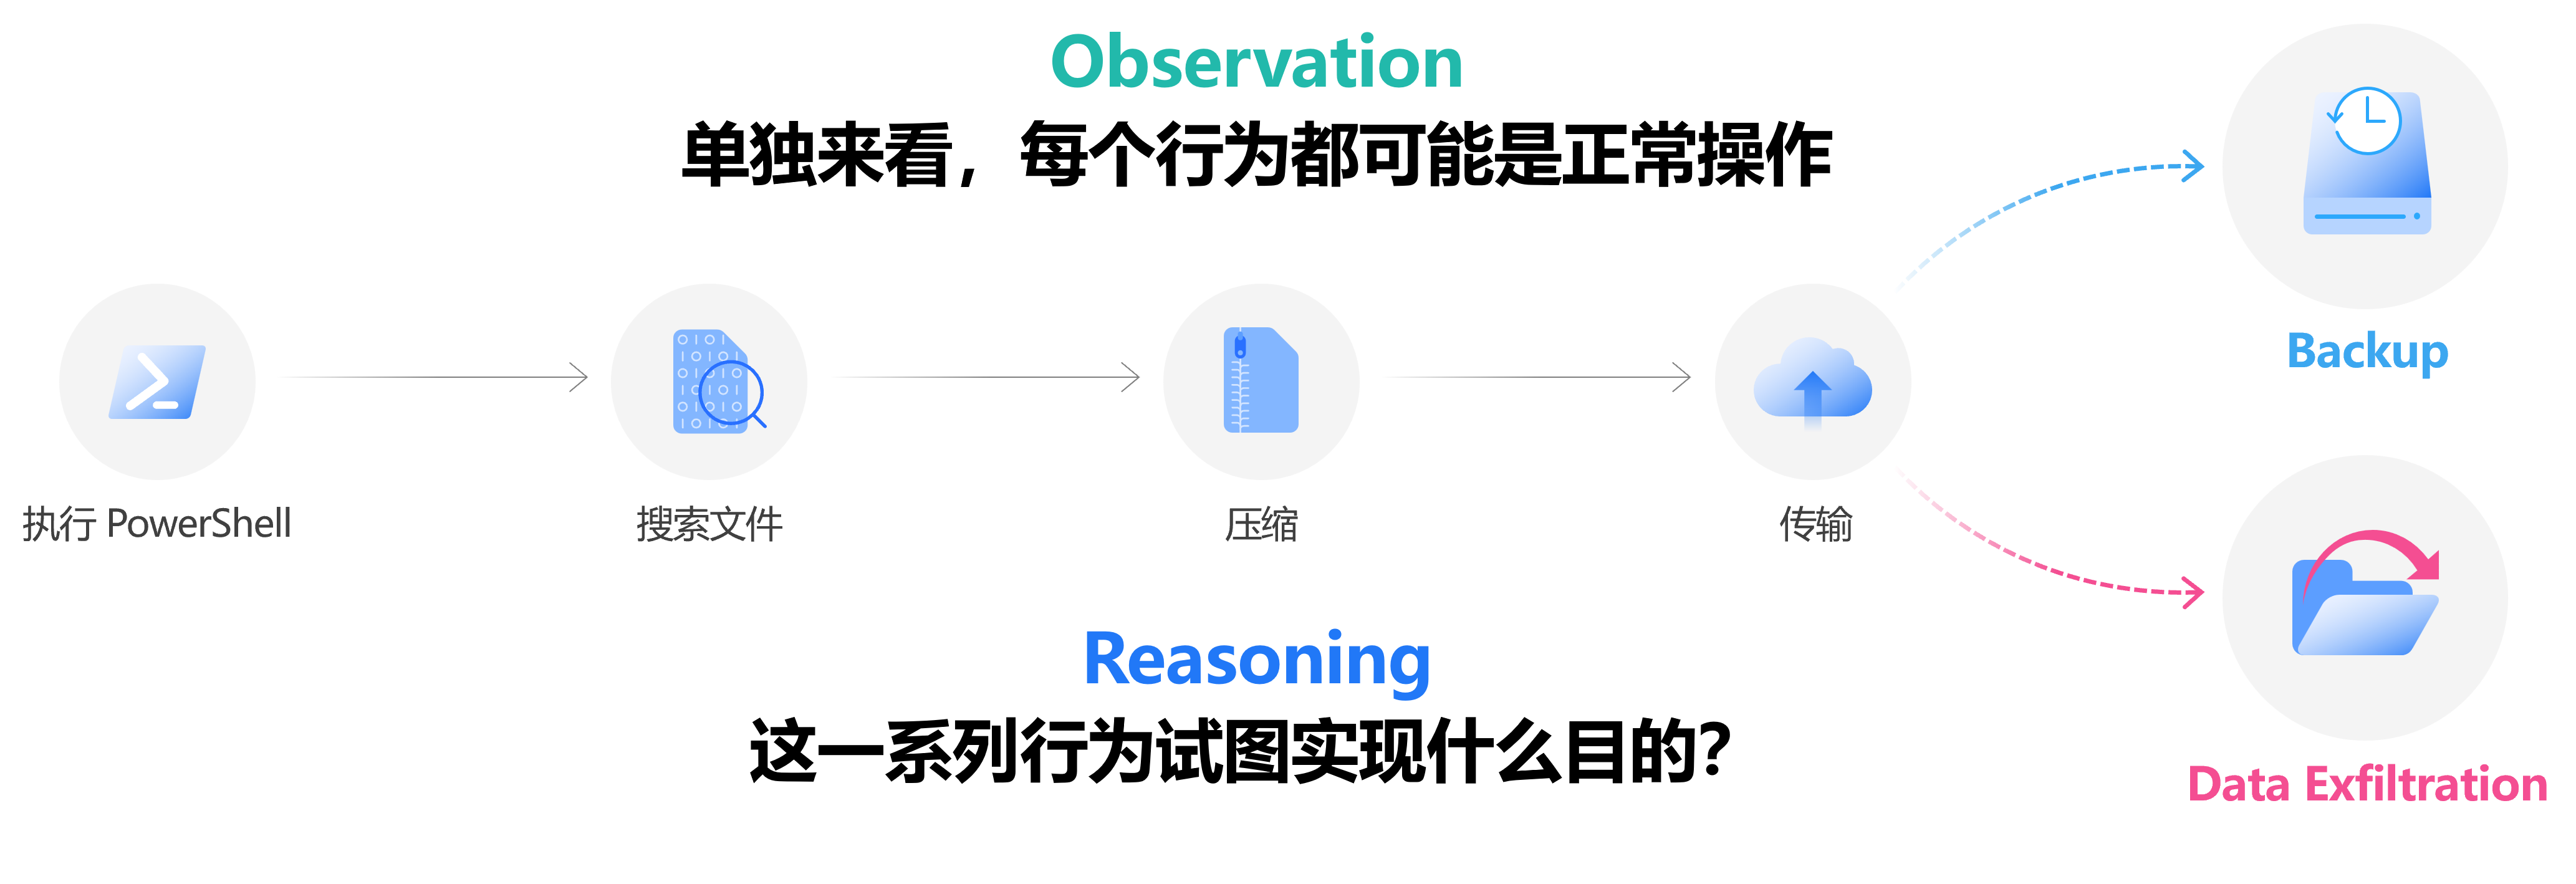
【图 2】同样的文件处理操作可能同时出现在正常备份和数据窃取中的示意场景
因此,要应对攻击,就需要将行为之间的关联及周边上下文纳入分析,而不能只看单个行为。应将操作顺序、账号的日常使用模式、访问的文件、传输目标及相邻事件关联起来,判断其属于正常任务还是攻击过程,并推测可能的目的与风险。必要时,还应能够收集更多信息来补充判断,并继续开展后续调查。
问题在于速度。如果攻击方 AI 能够根据执行结果自主选择下一步行动,防御方就必须更快地发现相关信号并进行响应。为此,既需要解读安全上下文的推理能力,也需要在获准范围内执行后续步骤的自主性。也就是说,AI 攻击与防御并非简单地让 AI 模型相互对抗,而更接近一场推理竞赛:双方负责判断下一步行动的主体,都扩展到了 AI。
以 AI-native 重新设计安全运营
AhnLab 将 AI 的应用方式分为两类:一类是补充既有安全功能与运营流程的 AI-powered,另一类是让 AI 直接参与安全运营过程的 AI-native。AI-powered 侧重于提升现有流程中的部分环节,例如改进检测性能或生成剧本;AI-native 则从运营体系本身着手设计,使 AI 能够观测环境、关联相关信号、判断后续任务,并进一步开展响应。
AI-native Operations 将这一流程归纳为 Validate、Sense、Reason、Act 四个阶段。Validate 在获准范围内提前验证攻击路径及被利用的可能性;Sense 观测环境变化,寻找偏离正常模式的信号;Reason 关联相关信号与安全上下文,判断调查对象和风险;Act 则根据判断结果规划响应方案,并按照策略和审批条件执行。
这四个阶段构成一个反复运行的运营循环。即使响应已经结束,也会再次验证攻击的可能性、感知环境变化,并调查新发现的信号。AI-native 的核心在于将判断与执行的流程持续衔接起来,而非单项 AI 功能的数量。
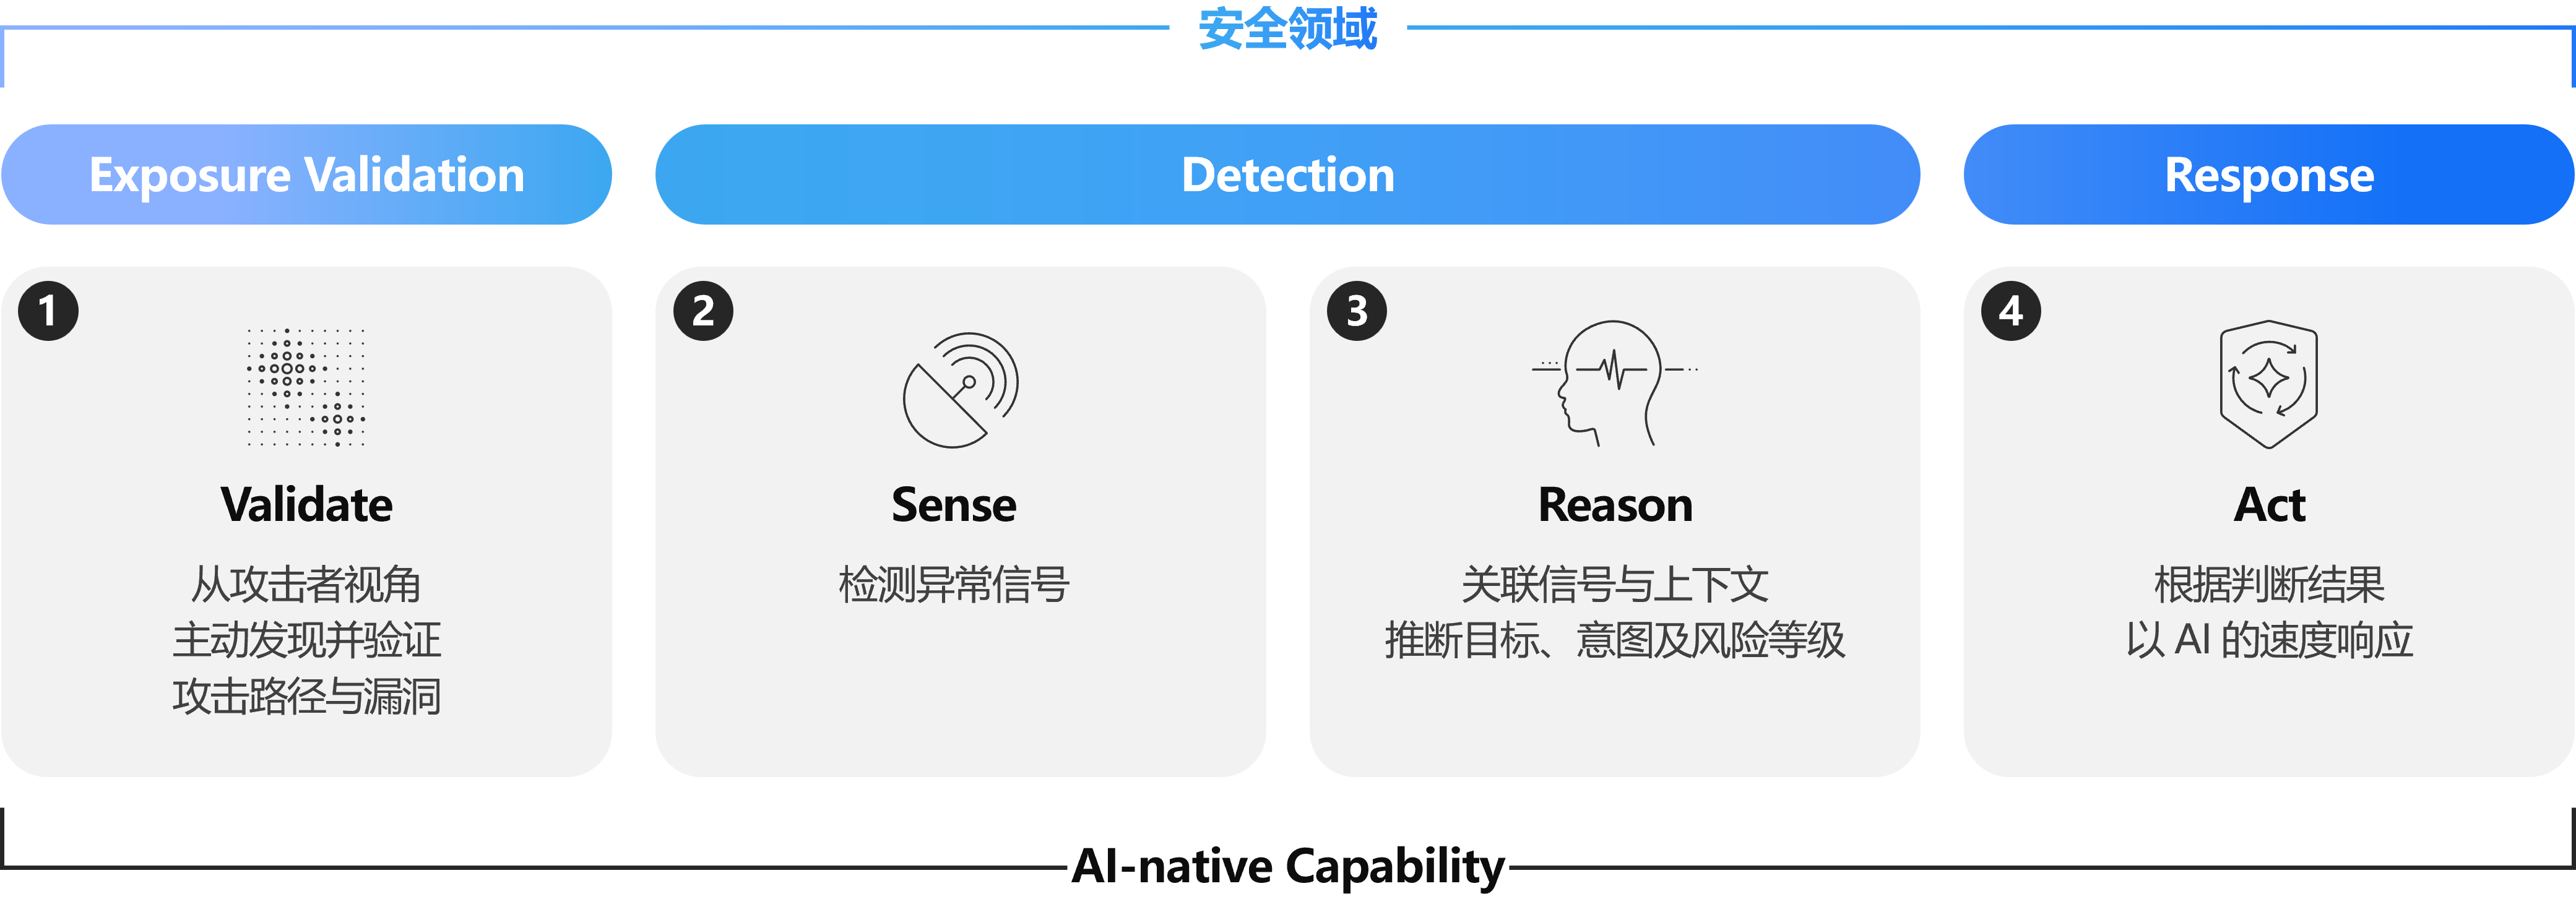
【图 3】将验证、感知、推理、响应连接成循环结构的 AhnLab AI-native 运营模型
AI-native Operations 的两个应用案例
前文介绍的 AI-native 运营,可以在实际安全工作中以不同形式实现。AhnLab 正将这种运营方式应用于提前验证攻击可能性,以及检测后调查攻击过程这两个领域。AI PenTest 根据执行结果探索下一条攻击路径,AI Investigation 则从检测到的信号出发,追踪相关痕迹并重建攻击过程。
根据执行结果调整计划的 AI PenTest
AhnLab AI PenTest 是一项模拟渗透功能,可在获准范围内反复验证攻击的可能性。在下方示例中,AI 发现文件上传功能后,尝试上传 JSP 文件,但因扩展名限制而失败。此时,AI 会检查服务器响应和文件保存方式,重新规划利用允许的文件格式进行绕过的可能方案,再次加以验证,而不是重复同样的尝试。
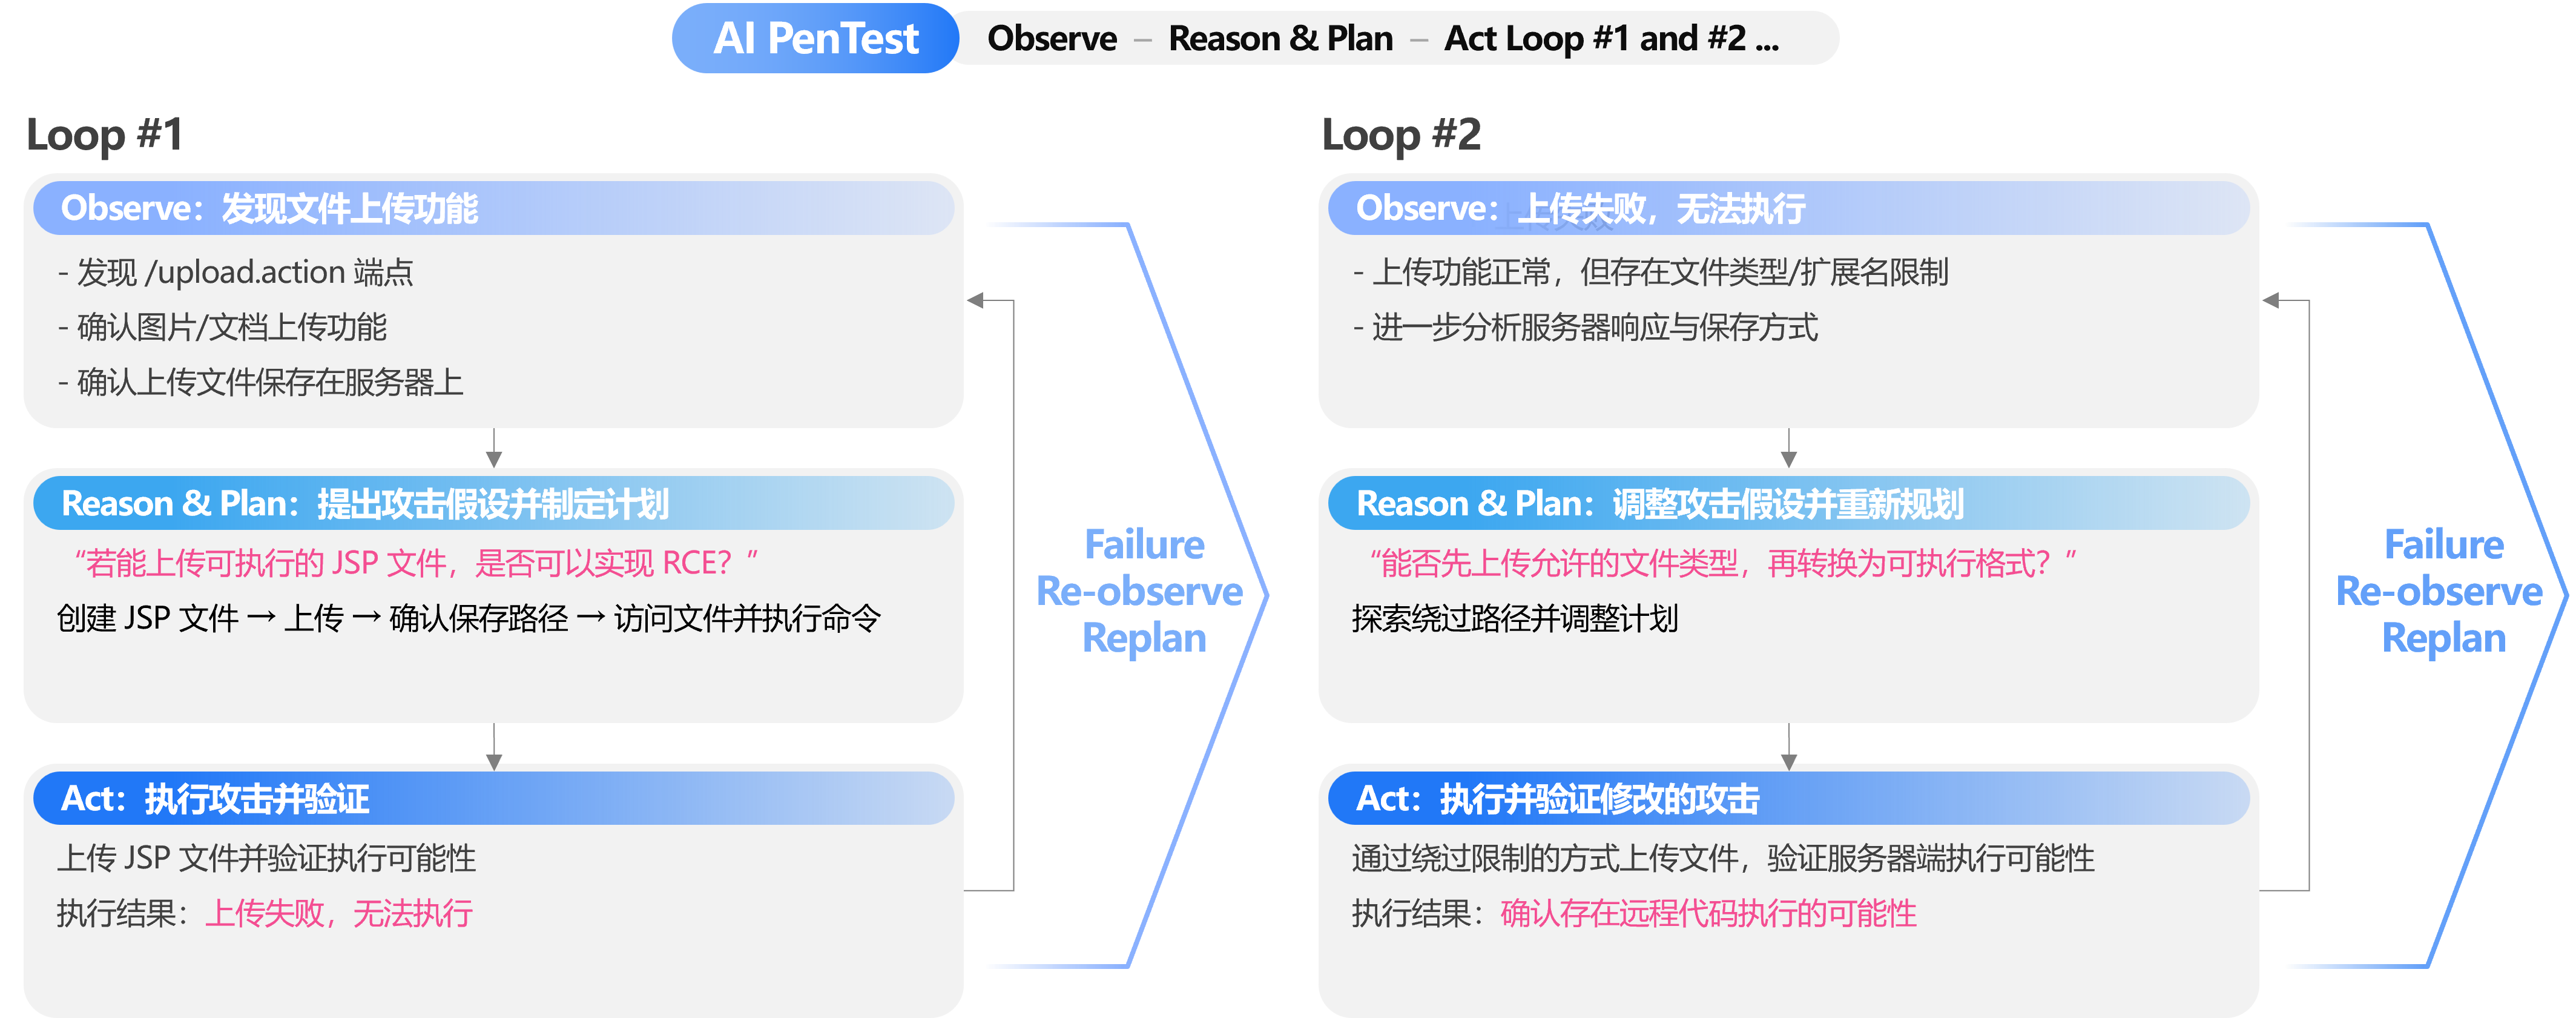
【图 4】根据上传失败结果调整计划并再次验证的 AI PenTest 示例
比起是否成功,更关键的是反复迭代的过程。AI 会根据执行结果调整攻击假设与流程,自主决定下一步操作。通过反复执行这一过程,可提前验证可能被实际攻击利用的入侵路径,并用于缩小攻击面。
根据调查结果追踪下一条线索的 AI Investigation
在防御方,AI 通过根据检测到的信号确定下一个调查对象、追踪相关事件,持续进行自主判断。例如,攻击可能在上传 Web Shell 后,继续进行权限提升、凭证窃取、横向移动、恶意代码执行,直至加密驱动器。在传统运营中,检测到单个事件后,分析师会进一步调查前后上下文,判断攻击过程及影响程度,再根据已确认的模式编写剧本,实现响应自动化。
在 AI-native 流程中,AI Sensor 收集异常信号,AI Triage 筛选需要优先确认的事件。AI Investigation 从选定的事件出发,持续探索相关信号并重建攻击过程;AI Insight 则将推断出的目标、风险及影响整理为便于人工审查的形式。AI Response 根据分析结果规划响应方案,并在必要时经人工审批后执行。
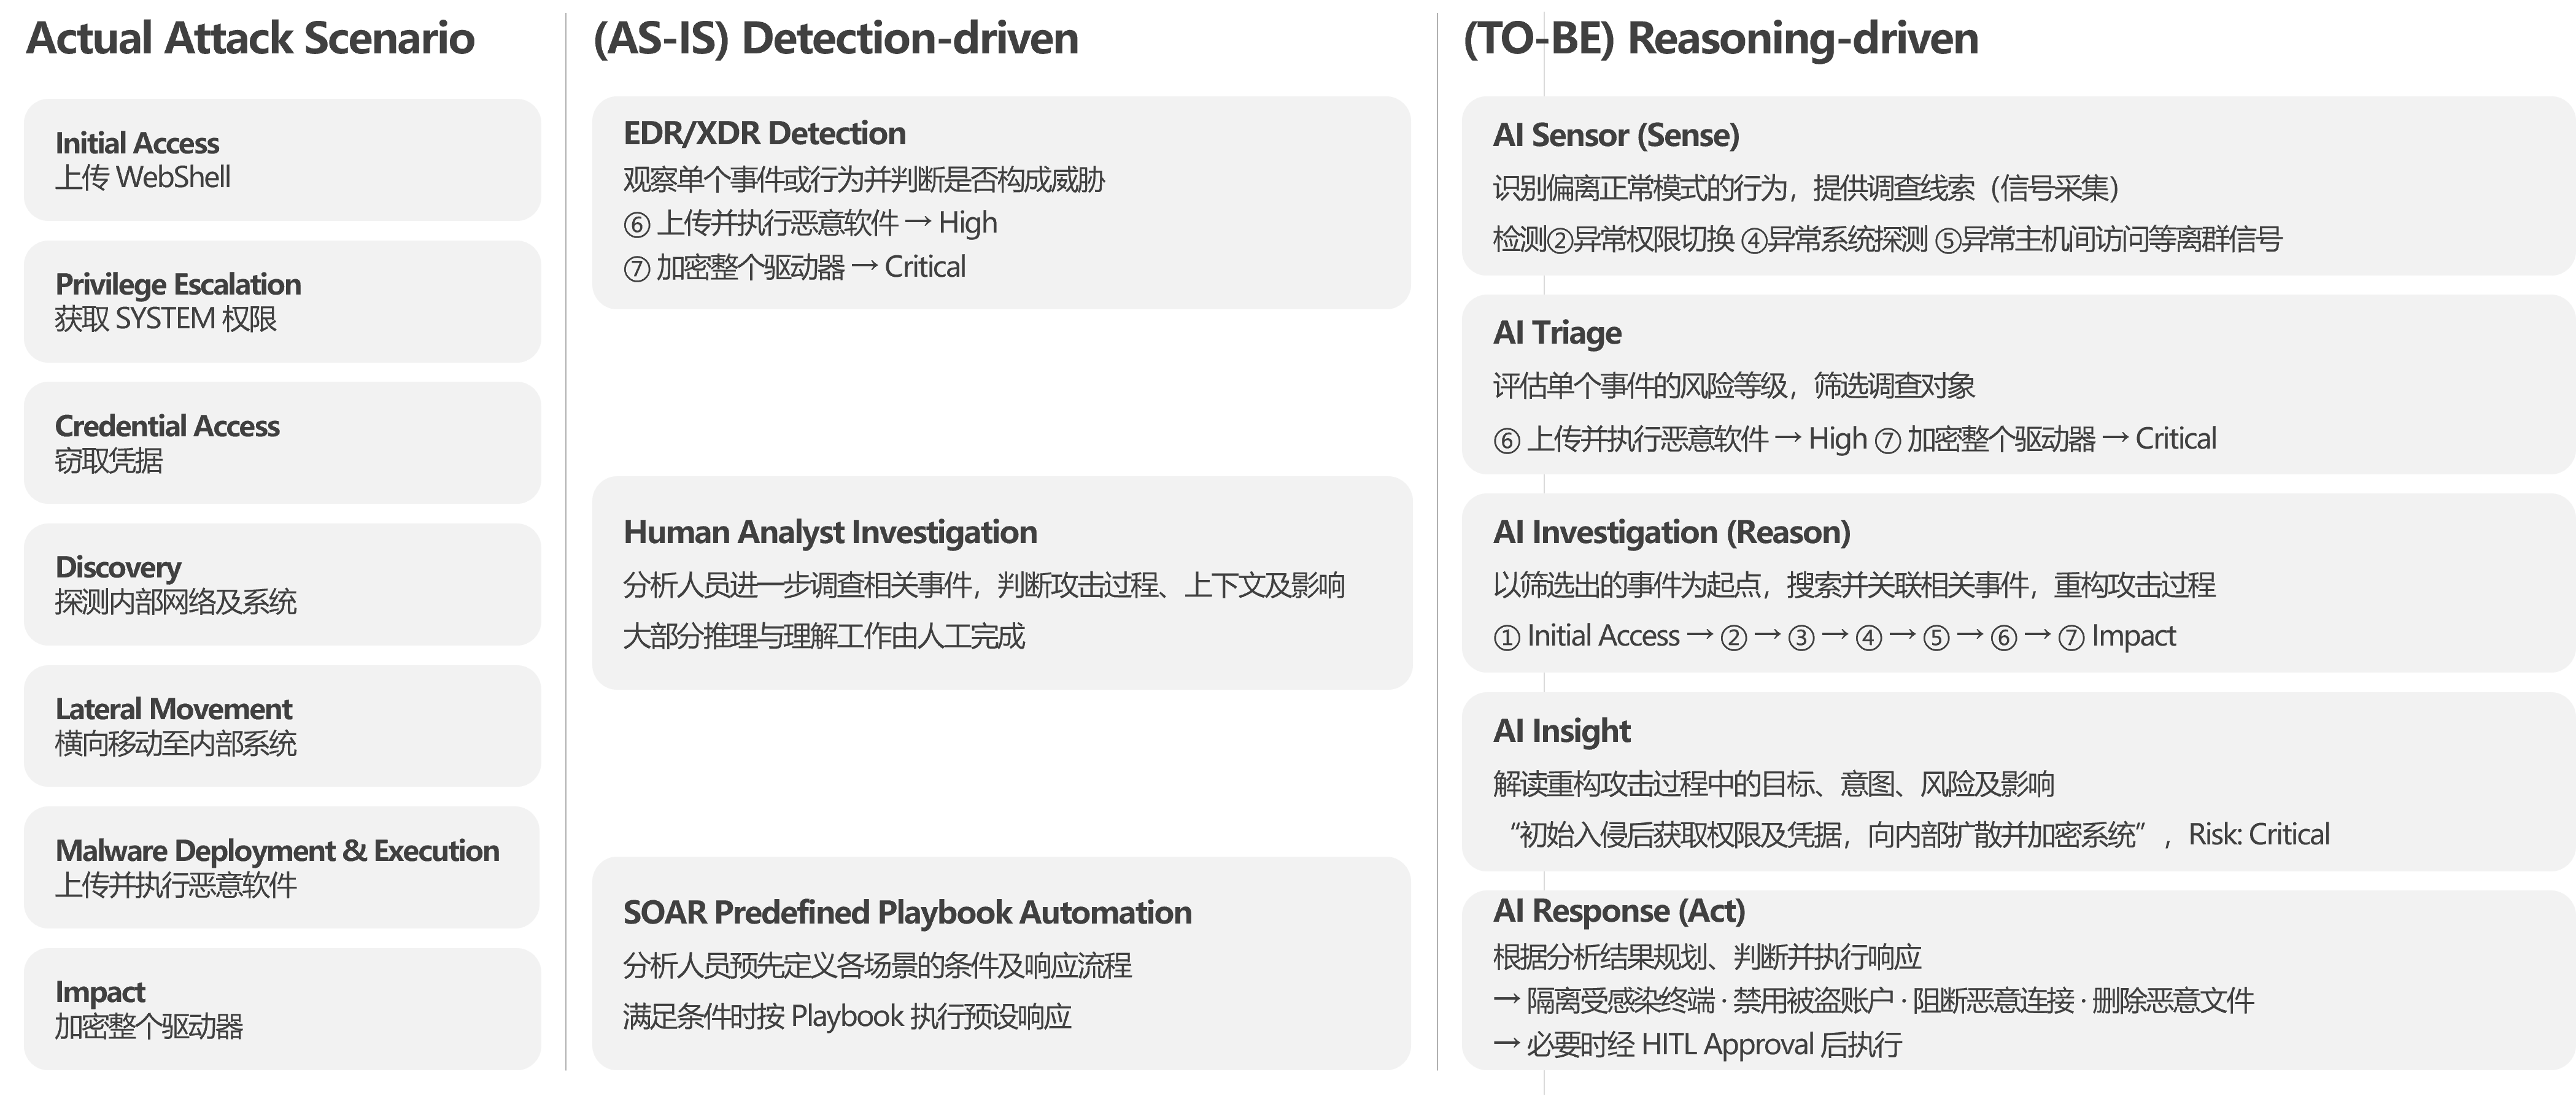
【图 5】AI-native 检测与响应
AI PenTest 与防御 AI 在不同阶段发挥作用,但都会根据情况自主决定下一步行动。AI PenTest 探索下一条攻击路径,寻找薄弱环节;防御 AI 则选择下一个调查对象,将攻击痕迹关联起来。一方提前验证攻击的可能性,另一方事后追踪已出现的信号,但双方都会根据情况自主规划下一步行动。
理解安全上下文的 AI 与受控自主性
AI-native 运营需要具备理解安全上下文并作出相应判断的能力。这里的推理,是指关联威胁情报、IoC、遥测数据、漏洞信息等多种安全信息,判断风险,并决定后续调查或响应,而非通用语言模型的一般推理能力。为使 AI 能够理解这些安全上下文,AhnLab 正以关联关系为核心,对相关信息进行结构化整理。
要使这些判断转化为实际调查与响应,AI 还需要拥有调用所需工具并执行任务的自主性。但随着自主性增强,也需要相应机制来控制 AI 可以访问哪些范围、执行哪些操作。AhnLab 将其称为“受控自主性”,并提出审计与追溯、权限控制、护栏、人工审批四个要素。
审计与追溯记录 AI 作出了哪些判断、调用了哪些工具、执行了哪些任务。权限控制限制 AI 可以使用的工具、可以访问的资源及执行范围。护栏检查并阻断违反策略的行为或危险行为,人工审批则要求在执行重要或高风险措施前,由负责人作出最终判断。归根结底,防御 AI 应理解安全上下文,快速执行必要的调查与响应,同时在既定权限和策略范围内行动,并确保整个过程可核查,而不是不受限制地自动化所有安全工作。
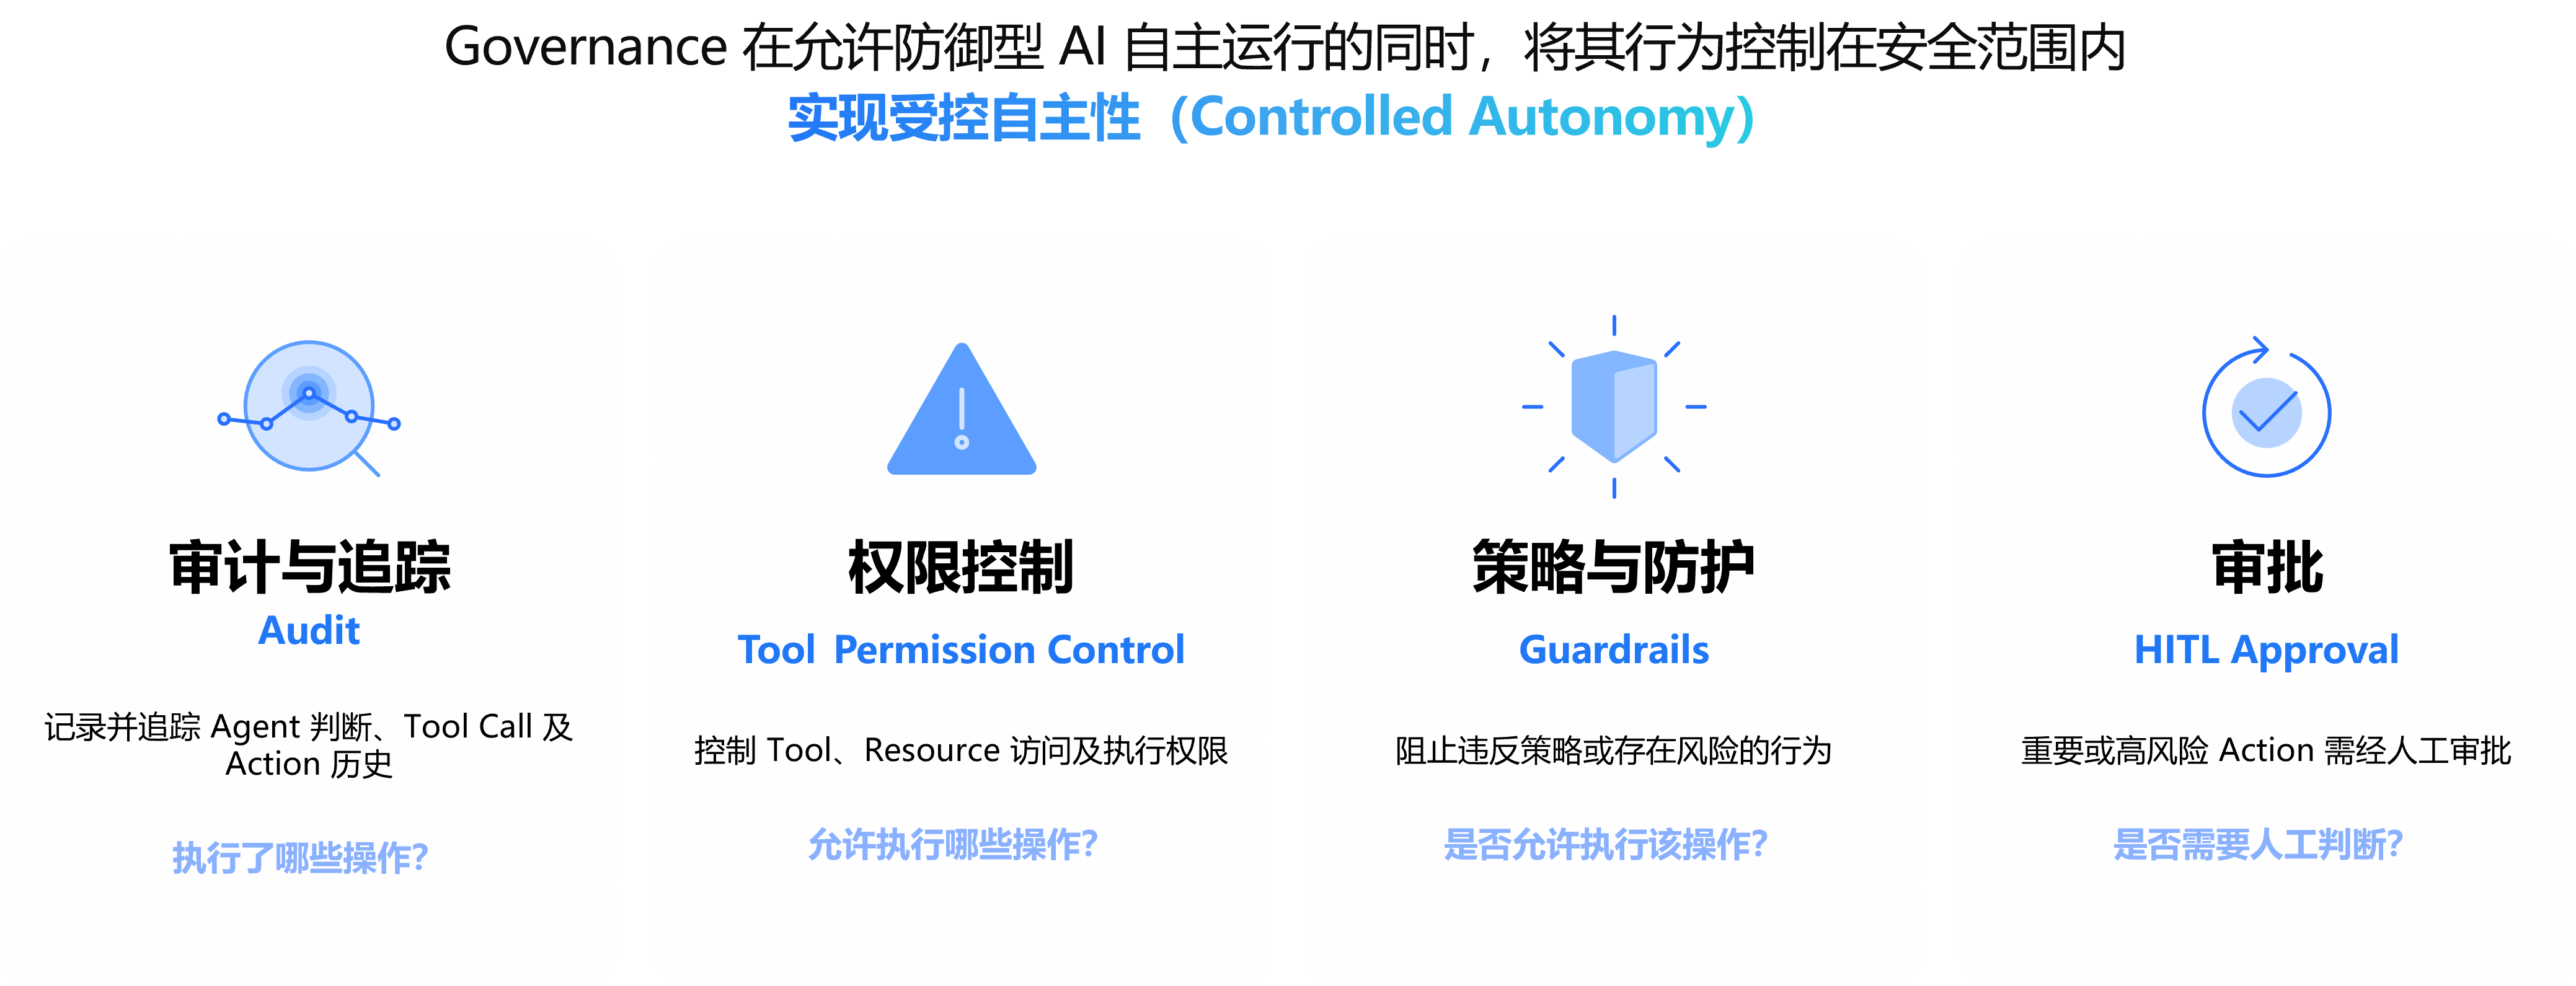
【图 6】界定防御 AI 行动范围的审计与追溯、权限控制、护栏及人工审批
连接数据、知识与工具的 AhnLab AI PLUS
AhnLab AI PLUS 是一个将安全数据与知识、产品功能、AI 模型与工具连接到同一架构中的平台,用于实现前文介绍的 AI-native 运营。平台根据安全任务与实际情况,组合适用的数据、专业知识、分析逻辑、工作流和工具,使 AI 能够开展实际调查与响应,而不是将所有角色都交给一个通用模型。
Security Data Fabric 连接多个产品及外部来源生成的数据;Unified Security、Exposure Management、Access Management 则提供终端与网络、攻击面、访问管理等各安全领域的数据与功能。在此基础上,AI-native Operations 执行 Validate、Sense、Reason、Act 的运营循环,而 AI Decision Intelligence 利用安全知识、分析逻辑、工作流和 AI 智能体,为调查与决策提供支持。
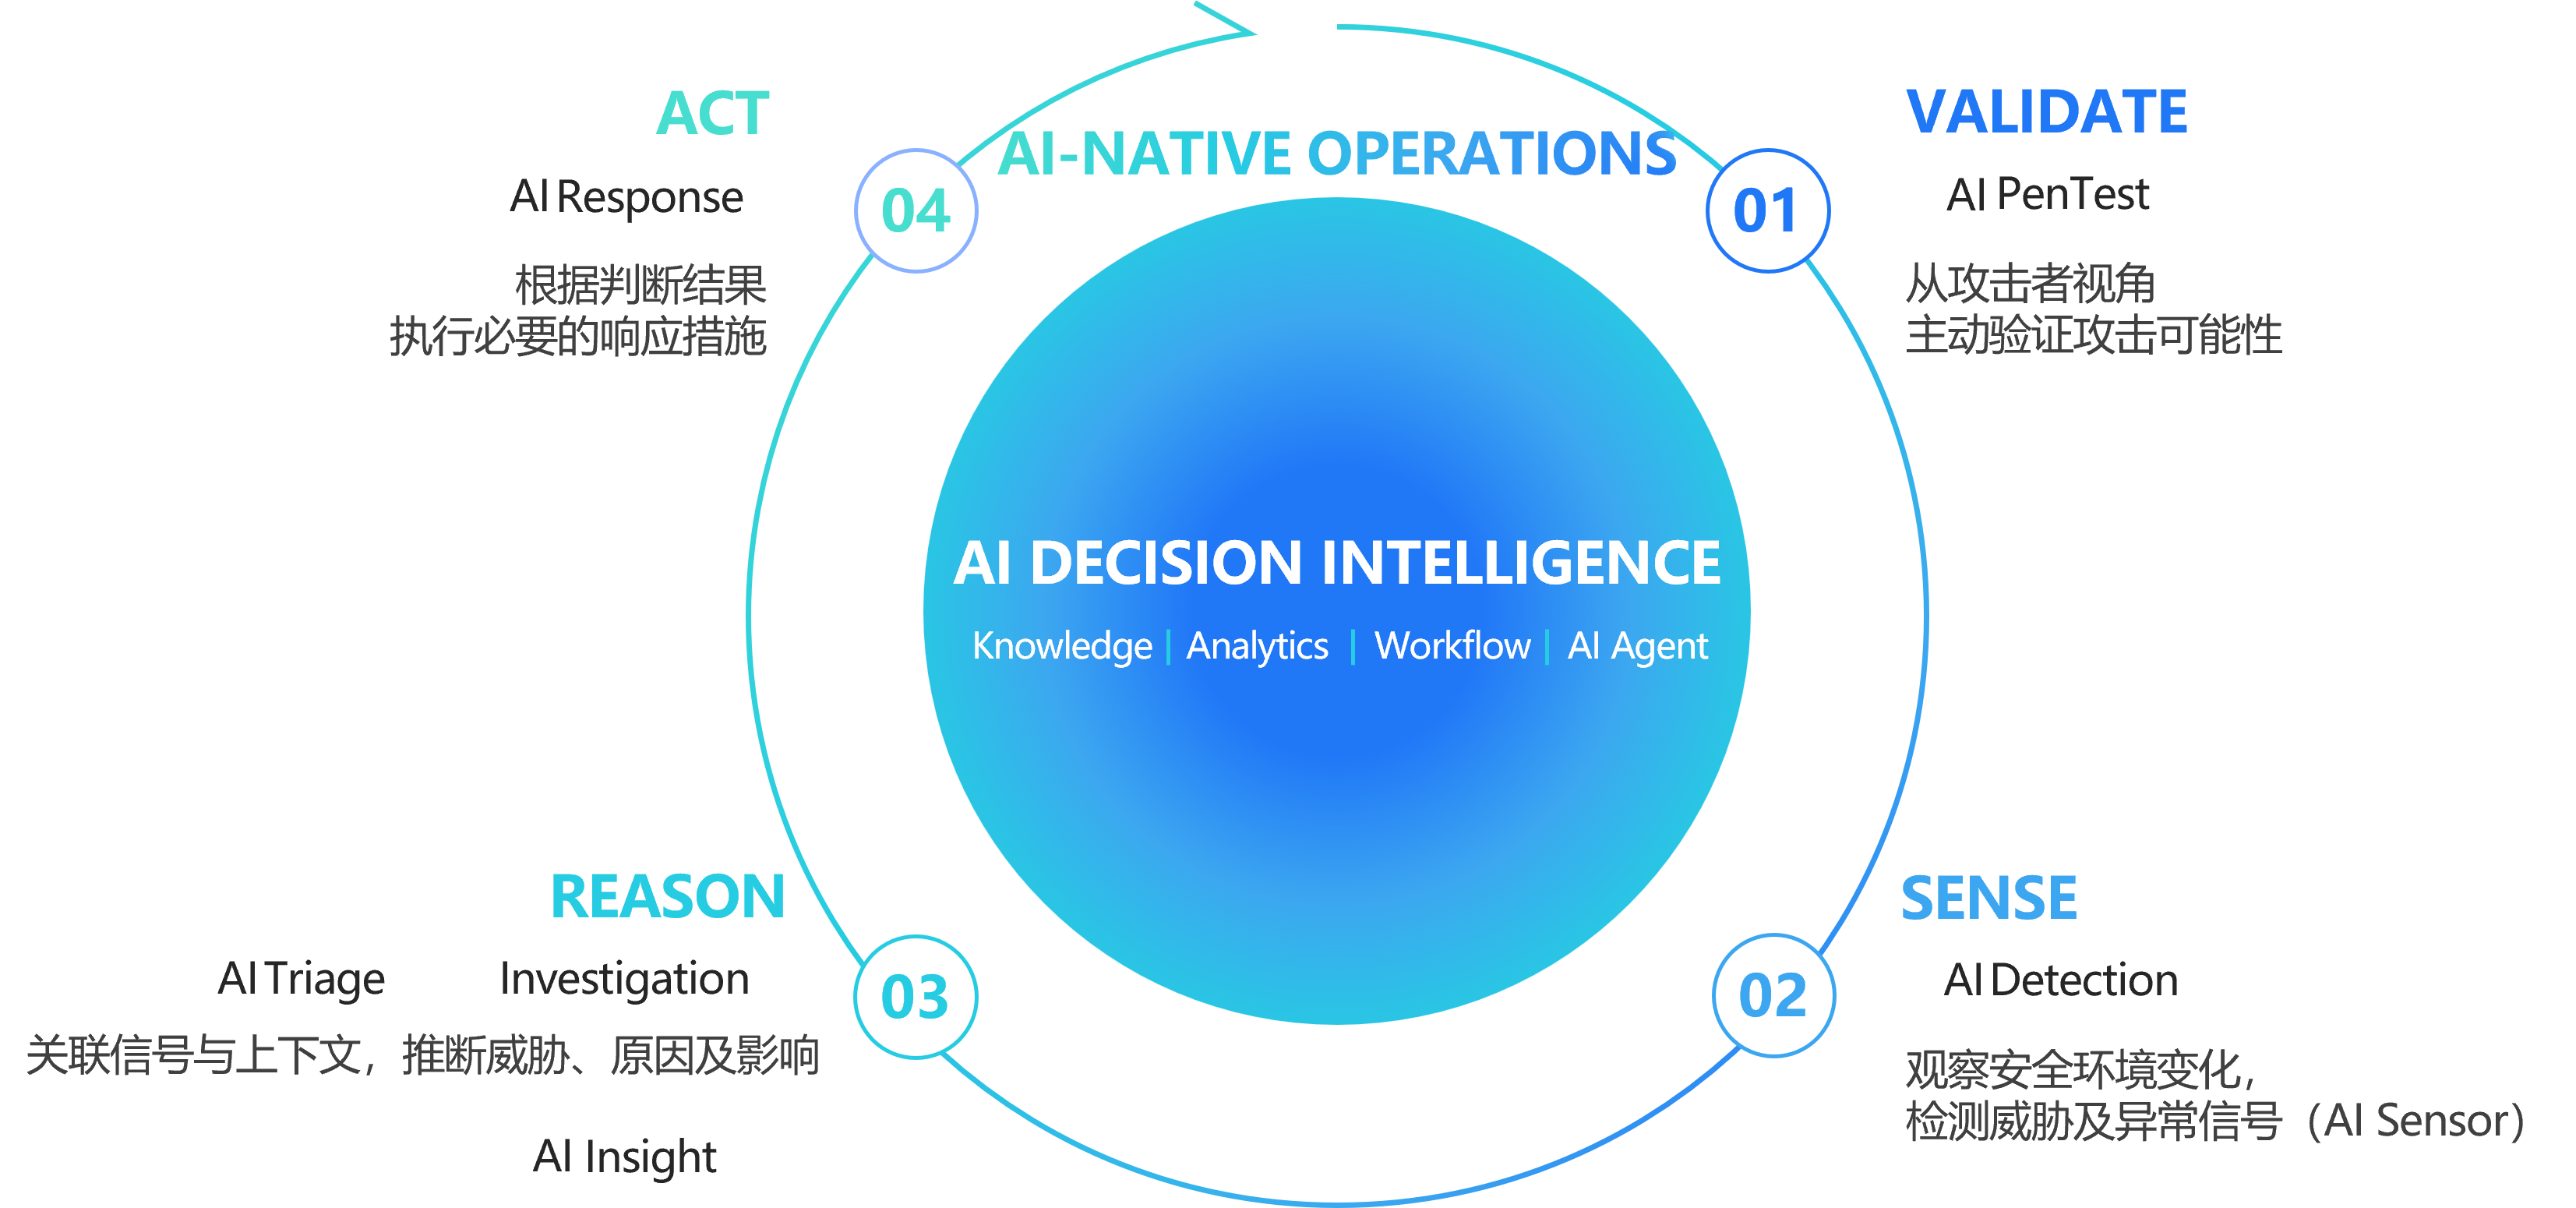
【图 7】基于 AI Decision Intelligence 的 AI-Native Operations 四阶段循环结构
由此,AI 基于 Security Data Fabric 连接的数据作出判断,并利用各安全领域的能力与工具,进一步开展实际调查与响应。在 AI-native Operations 持续执行这一过程的同时,受控自主性约束 AI 在既定权限和策略范围内行动。AhnLab AI PLUS 致力于将这些数据、功能与 AI 运营体系整合为一套统一的安全运营流程。
在 AI 能够自主判断并行动的时代,仅检测更多事件已不足以满足安全需求。如果攻击 AI 能够根据情况决定下一步行动,防御 AI 也应理解安全上下文,快速衔接必要的调查与响应。归根结底,AI 时代的网络安全是一场关于谁能更快、更准确地判断下一步行动的竞赛。同时,还必须安全地控制 AI 的行为与权限,防止赋予 AI 的自主性成为新的风险。
▶ 了解更多 AhnLab AI PLUS 信息


