PHP 漏洞披露后 GitHub 攻击代码扩散:AhnLab 分析 100 个代码仓库
AhnLab 发布了《GitHub php2shell 仓库分析报告》,分析 PHP 严重漏洞公开后在 GitHub 上迅速扩散的攻击代码与安全工具。
AhnLab 在本报告中调查了 100 个与“php2shell”相关的 GitHub 仓库,并分析仓库创建趋势、类型分布、用户关注度、编程语言及许可证情况。结果显示,防御类仓库多于攻击类仓库,但 GitHub 用户的关注集中在用于验证攻击可能性的 PoC(概念验证)上。
此外,报告还发现了公开 PoC 有效性方面相互矛盾的说法、克隆仓库,以及需要以管理员权限运行的缓解脚本等值得注意的因素。下面介绍报告的主要分析结果及安全启示。
来源:Dmitry - stock.adobe.com
PHP 漏洞披露后,GitHub 相关仓库迅速增加
AhnLab 根据截至 2026 年 10 月 22 日 13:30 的数据,在 GitHub 上搜索“php2shell”并分析排名前 100 的仓库。分析排除了 Fork 仓库,并依据仓库名称、说明和主题等公开信息对相关性及用途进行分类。
分析结果显示,100 个仓库中有 99 个涉及 CVE-2026-109618 和 CVE-2026-109619。
分析对象中有 96 个仓库创建于 10 月 21 日。按时段统计,UTC 15 时创建的仓库最多,共 19 个。
报告显示,防御类仓库较早出现,而与攻击 PoC 相关的仓库数量逐渐增加。最早出现的相关仓库之一是 Corelight 于 10 月 18 日创建的检测规则仓库;在归类为攻击 PoC 的仓库中,dinosn 于 10 月 20 日创建的仓库最早。
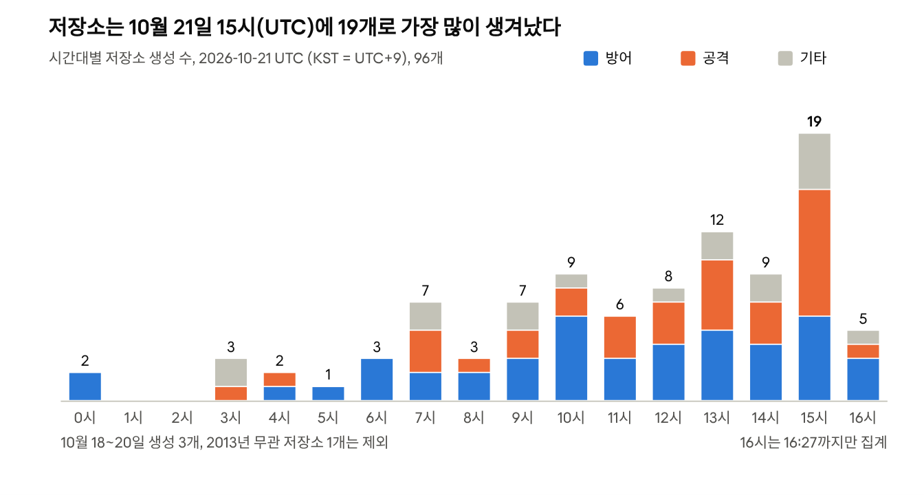
[图 1] PHP 漏洞披露后 GitHub 上“php2shell”相关仓库的创建趋势
来源:AhnLab,《GitHub php2shell 仓库分析报告》
这些结果表明,在严重漏洞披露前后,验证攻击可能性和共享安全响应信息的活动集中在短时间内发生。
不过,本次分析依据的是收集到的仓库公开信息,仓库创建趋势并不代表实际攻击发生情况。
防御工具数量更多,但 GitHub 用户的关注集中于攻击 PoC
AhnLab 根据用途将 100 个分析对象分为防御、攻击和其他类型。
其中防御类仓库最多,为 46 个;攻击类仓库 36 个,其他类型 18 个。
防御类仓库中,漏洞检查工具最多,共 23 个;其次是缓解与补丁工具 17 个,以及检测规则和入侵指标(IoC)相关仓库 6 个。
攻击类仓库包括 PoC/漏洞利用 27 个、易受攻击环境复现工具 9 个。其他类型包括技术分析与信息提供 4 个、用途无法判断 13 个,以及仅搜索词相同但无关的仓库 1 个。
然而,GitHub 用户的关注度与仓库数量呈现出不同趋势。
GitHub Star(星标)用于标记用户感兴趣的仓库,可作为了解用户对公开代码关注度的指标。
分析对象的 Star 总数为 1,394 个。其中,36 个攻击类仓库获得 1,178 个 Star,约占总数的 85%。尤其是 27 个 PoC/漏洞利用仓库获得 1,158 个 Star,约占总数的 83%。
相比之下,46 个防御类仓库获得 148 个 Star,约占 11%。
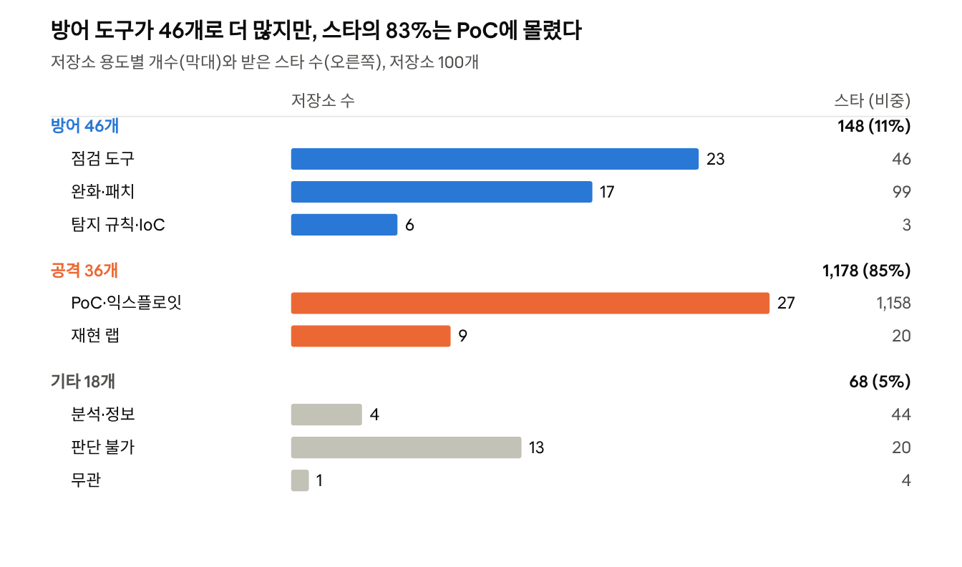
[图 2] GitHub 上“php2shell”相关仓库的类型数量与 Star 分布
来源:AhnLab,《GitHub php2shell 仓库分析报告》
其中,ikow 的 PoC 仓库获得 617 个 Star,eness 的 PoC 仓库获得 333 个。两者合计 950 个,约占分析对象 Star 总数的 68%。
此外,排名前五的仓库占全部 Star 的约 81%,可见用户关注集中在少数热门仓库。
27 个 PoC/漏洞利用相关仓库中,有 21 个获得的 Star 不足 10 个。在全部分析对象中,Star 不超过 1 个的仓库有 61 个。
这些结果表明,尽管防御类仓库数量更多,用户关注仍集中于少数攻击 PoC。
不过,GitHub Star 数量仅反映用户对代码的关注度,并不代表实际攻击成功与否或技术成熟度。
Python 和 Shell 工具较多,超过半数仓库未标注许可证
AhnLab 还分析了公开仓库使用的编程语言及许可证分布。
Python 最多,有 47 个;其次是 Shell,有 24 个。Python 主要用于攻击 PoC 和漏洞检查工具,Shell 则用于修改服务器设置或编写临时缓解脚本。
此外还发现 PHP 5 个、JavaScript 3 个、PowerShell、TypeScript 和 HTML 各 2 个,C、Go、Rust 和 Zeek 各 1 个。另有 11 个仓库没有代码语言信息。
这表明围绕该漏洞,公开了使用多种编程语言编写的攻击验证、漏洞检查、检测和缓解工具。
许可证方面,100 个分析对象中有 51 个未注明许可证。MIT 许可证有 37 个,NOASSERTION 有 7 个,Apache-2.0 有 2 个,EUPL-1.2、AGPL-3.0 和 BSD-3-Clause 各有 1 个。
未注明许可证的公开代码,其使用、修改和再分发权限可能不明确。因此,企业将此类代码用于安全检查或内部工具开发时,除了技术安全性,也应确认许可证条件。
仓库说明大多以英语撰写,也有中文、法语、俄语、葡萄牙语、西班牙语和荷兰语等。没有发现以韩语撰写的仓库。
此外,27 个分析对象设置了 Topic,其中大多数包含 CVE-2026-109618 或 CVE-2026-109619。
公开 PoC 的有效性说法不一,也发现了克隆仓库
本报告还发现,针对公开攻击 PoC 是否实际有效,存在相互矛盾的说法。
PoC(Proof of Concept,概念验证)是用于验证特定漏洞是否存在或攻击是否可行的代码,可用于安全研究;但仓库声称的功能并不意味着已实际实现或经过验证。
据 AhnLab 分析,dinosn 和 3em0 的仓库声称可利用此次 PHP 漏洞实现远程代码执行(RCE)。另一方面,allureluoli 表示其仅复现了内部状态损坏而非 RCE,VKKKV 则记录了攻击复现失败。
公开 PoC 的有效性说法不一,因此不能仅凭仓库说明判断其是否真的能够实现远程代码执行。
克隆仓库也是需要注意的因素。AhnLab 发现,AsviS/PHP2Shell 的说明与 ikow/php2shell-poc 相同。
说明相同本身不足以判断其是否恶意。不过,复制热门仓库的说明后再修改实际代码并发布,也可能被用于恶意目的,因此需要检查仓库来源和代码内容。
此外,29 个分析对象没有仓库说明,11 个没有可确认的代码语言信息。仅凭公开信息难以判断这些仓库实际提供的功能或用途。
鉴于已有冒充热门漏洞 PoC 并借此传播恶意代码的手法,应避免未经验证就运行漏洞披露后立即出现的代码。
警惕伪装成安全工具的风险,谨慎对待管理员权限运行
本次分析指出,以应对漏洞为目的公开的工具也可能带来新的安全风险。
尤其是部分缓解脚本宣称,只需简单命令即可更改服务器上安装的整个 PHP 环境的设置。
但这类脚本有时需要以管理员(root)权限运行,值得警惕。以管理员权限运行的代码不仅会影响 PHP 设置,也可能影响服务器的其他组件。
运行来源不明或未检查内部行为的脚本,原本用于安全防护的操作反而可能成为新的攻击入口。
此外,还发现了 mothproof3512 的仓库等案例,其说明称工具由 AI 制作且不保证正常运行。
这些案例表明,不能仅凭公开工具的便利性或说明判断其可信度。尤其是要在运行中的服务器上使用的检查或缓解脚本,应先确认代码执行的操作、所需权限和设置变更范围。
使用公开代码时应采取的安全措施
AhnLab 在报告中建议,使用 PHP 漏洞相关公开代码时应优先应用官方安全更新,并避免在生产环境中运行未经验证的代码。
- 第一,优先应用官方安全更新。
公开仓库提供的临时缓解工具或非官方补丁不能替代官方安全更新。应确认当前使用的 PHP 版本及发行版供应商提供的安全修复。 - 第二,评估临时缓解措施的适用对象及影响。
如果无法立即更新,可考虑 session.upload_progress.enabled = Off 等临时缓解设置。不过,该设置会禁用文件上传进度显示功能,因此应确认对服务的影响以及适用的漏洞范围。 - 第三,在实际环境中验证检测规则后再应用。
Web 防火墙检测或拦截可疑 multipart 请求的规则也可能影响正常文件上传请求。因此,应用前应确认误报可能性。
此外,可优先参考可信资料,例如 Corelight 提供的 Zeek、Suricata 检测规则或 NCSC-NL 发布的运营信息,但仍需在自身环境中验证其有效性。 - 第四,检查代码后,仅在隔离环境中运行公开 PoC 和检查工具。
不能仅凭仓库名称或 Star 数量判断代码是否可信。应检查代码来源、变更记录和运行权限,并在与生产环境隔离的环境中验证。
尤其是需要管理员权限的脚本,运行前应检查其完整行为;必要时应准备好回退变更的流程。
应区分攻击代码扩散与实际攻击可能性
AhnLab 的《GitHub php2shell 仓库分析报告》展示了严重漏洞披露后,相关代码和技术信息扩散的速度。
100 个分析对象中,防御类仓库最多,为 46 个;但攻击类仓库获得了全部 GitHub Star 的约 85%。此外,出现了大量基于 Python 和 Shell 的工具,超过半数仓库未注明许可证。
尤其是公开 PoC 有效性说法不一、存在克隆仓库,以及缓解脚本需要以管理员权限运行等情况,说明评估公开代码可信度时必须谨慎。
公开仓库的数量和人气并不代表实际攻击已经发生,也不代表代码安全。企业和安全人员可以利用公开技术信息,但应避免不加甄别地运行未经验证的代码。
严重漏洞披露后,相关信息会迅速扩散。在此环境下,应依据官方安全信息和经过验证的威胁情报采取响应,并确认公开工具的可信度及应用影响。
参考资料
- AhnLab,《GitHub php2shell 仓库分析报告》,2026 年 10 月 22 日。
- PHP 官方网站
分析基准:2026 年 10 月 22 日 13:30。分析 GitHub 搜索“php2shell”结果中的前 100 个仓库(不含 Fork),依据仓库名称、说明和 Topic 等公开信息进行分析。分析并未逐一检查或运行代码,因此不能据此验证其实际行为或攻击成功的可能性。


