퇴직연금 적립금 확인하라더니, 비밀번호까지 요구?
직장인이라면 관심 가질 만한 퇴직연금 적립금 운용 현황을 확인하라는 이메일도 경계 대상이다. 최근 퇴직연금 안내를 내세워 이메일 계정 정보를 노리는 피싱 메일이 확인됐다. 공격자는 보안 메일 확인을 명목으로 HTML 파일을 열도록 유도하고, 실제 문서 대신 가짜 로그인 화면을 띄워 비밀번호 입력을 요구한다. 이 과정에서 정상적인 웹 양식 전송 서비스가 계정 정보 유출 경로로 악용된 점도 확인됐다. 퇴직연금 안내로 위장한 피싱 메일의 공격 과정과 대응 방법을 살펴보자.
해당 메일은 금융기관에서 발송한 안내문으로 위장해 2026년 9월 기준 퇴직연금 적립금 운용 현황을 확인하도록 유도했다. 공격자는 보안 메일을 열람하려면 첨부된 HTML 파일을 다운로드해 열어야 한다고 안내했다.
HTML은 웹페이지를 구성하는 데 사용되는 파일 형식으로, 브라우저에서 열면 웹페이지 형태의 화면을 표시할 수 있다. 공격자는 이러한 특징을 악용해 첨부파일을 열람하는 과정에서 피싱 화면이 나타나도록 했다.
이메일 주소까지 미리 입력된 가짜 로그인 화면
사용자가 첨부된 HTML 파일을 열면 문서 열람을 위한 로그인 페이지로 위장한 피싱 화면이 나타난다. 해당 화면에는 메일 수신자의 이메일 주소가 수정할 수 없는 상태로 이미 입력돼 있다. 이는 사용자가 정상적인 인증 절차를 진행하고 있다고 오인하게 만드는 장치다.
사용자가 비밀번호를 입력한 뒤 '파일 보기' 버튼을 클릭하면 이메일 주소와 비밀번호, 브라우저 정보 및 입력 시각이 외부로 전송된다. 공격자는 이들 정보를 빼돌리기 위해 정상적인 웹 양식 전송 서비스인 Web3Forms를 악용했다.
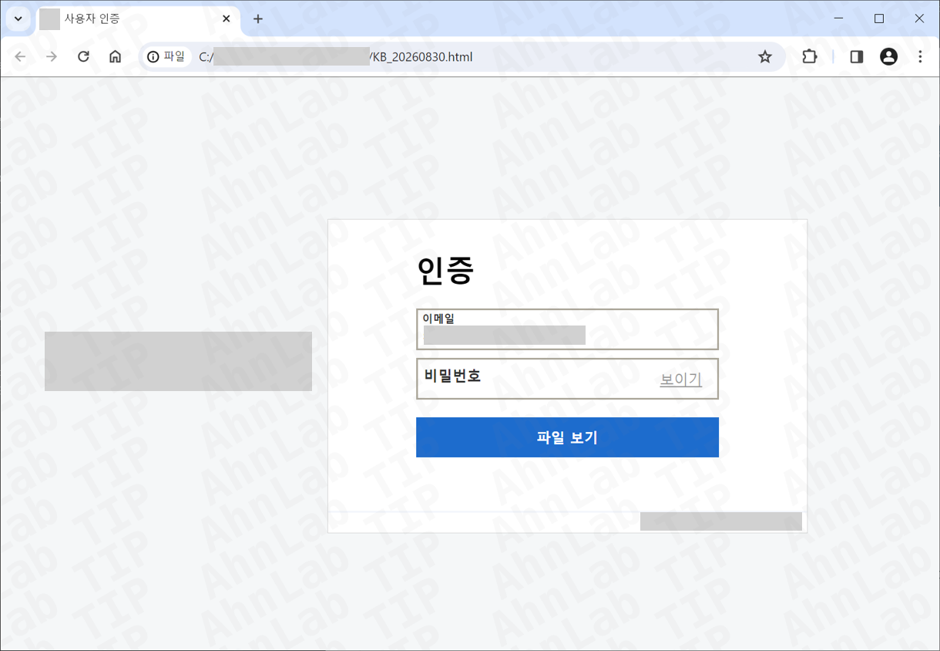
[그림 1] 파일 열람을 명목으로 제작된 피싱 페이지
Web3Forms는 웹사이트에서 입력받은 양식 데이터를 이메일로 전달하는 서비스다. 이번 공격에서는 피싱 화면을 통해 수집된 정보가 Web3Forms API로 전송되며, 공격자는 Access Key에 연결된 이메일 주소로 해당 정보를 전달받는 것으로 분석됐다.
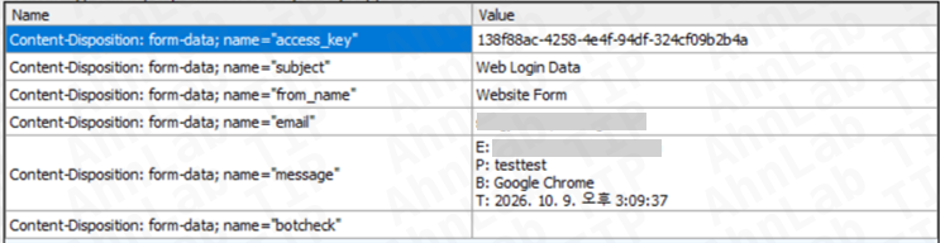
[그림 2] Web3Forms로 전송되는 계정정보 예시(테스트용 비밀번호 사용)
퇴직연금 안내 메일 수신 시 확인할 것들
금융기관에서 발송한 것처럼 보이는 메일이나 첨부파일 속 로그인 화면을 무조건 신뢰해서는 안 된다. 계정정보 탈취 피해를 예방하려면 메일을 확인하는 단계부터 로그인 정보를 입력하기 전까지 다음 사항을 점검해야 한다.
- 발신자 이메일 주소 확인
금융기관이나 기업에서 발송한 메일이라면 발신자의 이메일 주소가 공식 도메인을 사용하는지 확인해야 한다. 발신자 이름이나 메일에 표시된 기관명만으로 정상 메일이라고 판단해서는 안 된다. - 링크 및 첨부파일 확인
메일 본문의 이미지나 링크를 클릭하기 전 연결되는 URL을 확인해야 한다. 의심스러운 링크는 다른 웹사이트를 거쳐 최종적으로 정상 페이지로 연결될 수도 있으므로 중간 경로에도 유의해야 한다. 첨부파일 역시 확장자를 확인하고, 출처가 불분명한 실행 파일(.exe)이나 스크립트 파일(.vbs, .js) 등을 함부로 열지 않아야 한다. 이번 사례처럼 HTML 파일도 피싱에 악용될 수 있다는 점을 기억해야 한다. - 민감정보 입력 전 웹사이트 주소 확인
로그인 비밀번호 등 민감한 정보를 입력하기 전에는 해당 페이지의 URL이 공식 웹사이트와 일치하는지 확인해야 한다. HTTPS 적용 여부와 브라우저의 보안 연결 표시도 함께 살펴볼 필요가 있다. 다만 HTTPS나 자물쇠 아이콘이 표시된다고 해서 반드시 정상 사이트인 것은 아니므로, 의심스러운 페이지에는 정보를 입력하지 않아야 한다.
퇴직연금 등 금융 관련 안내 메일을 받았다면 첨부파일이나 링크를 바로 열기보다 해당 금융기관의 공식 홈페이지나 앱에 직접 접속해 안내 내용을 확인하는 것이 안전하다.
- AhnLab콘텐츠마케팅


