AI-Native SOC 时代,AhnLab 描绘的 AI 安全托管未来
从每月 61 万件到 114 万件,AhnLab SOC 接收的威胁事件工单在短短一年多时间里几乎翻了一番。告警正在激增,而能够处理这些告警的安全人员却十分有限。在仅依靠传统人工托管已难以跟上这一速度的情况下,AhnLab 正在 AI 中寻找答案。AhnLab 正在不断强化由 AI 与分析师协作的 AI-Powered SOC,并描绘由 AI Agent 从检测到响应全程主导的 AI-Native SOC 安全托管未来。
从每月 61 万件到 114 万件,SOC 所面临的临界点
2025 年 1 月约为 61 万件水平的 AhnLab SOC(Security Operations Center,安全托管中心)威胁事件工单发生量,仅在一年多后的 2026 年 5 月就突破了约 114 万件。+87.66% 的短期增长率意味着,攻击者正在将 AI 和自动化工具作为武器,以几何级速度增加攻击数量和速度,同时随着企业 IT 基础设施日益复杂,安全解决方案产生的告警数量已超出人类在物理上能够承受的极限。
这是一项明确指标,表明防御者,也就是 SOC,已经到达了仅凭既有方式再也无法跟上这一速度的临界点。
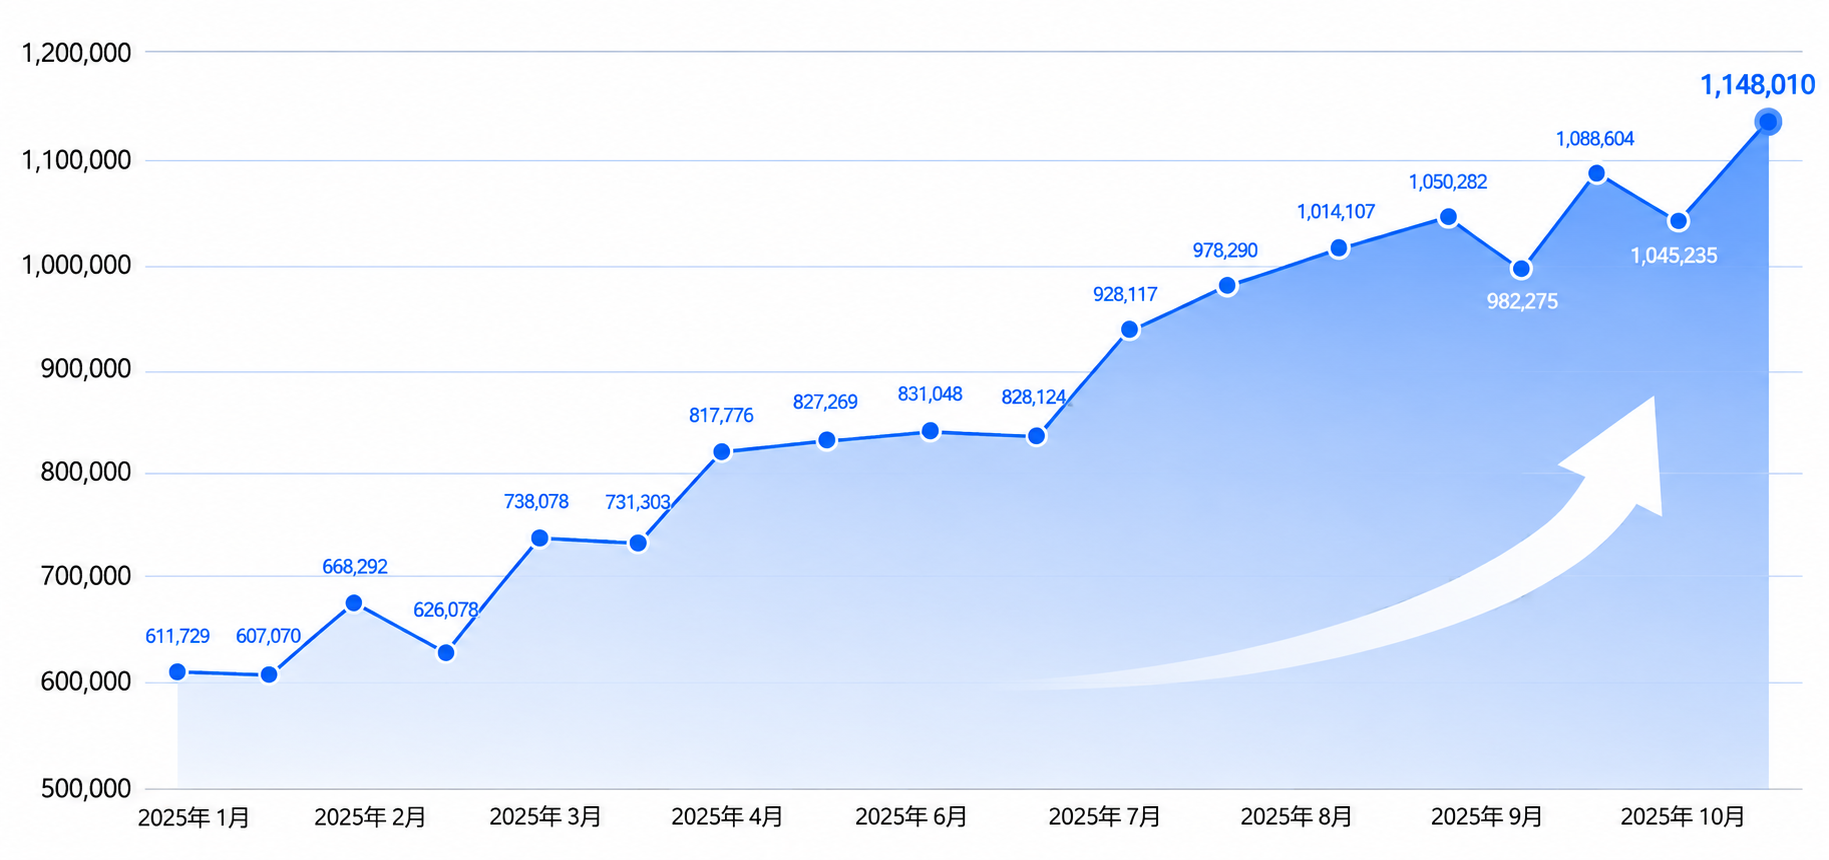
[图 1] AhnLab SOC 威胁事件工单发生趋势(2025.1~2026.5)
传统 SOC 的结构性局限
过去的 SOC 以分析师逐一手动确认来自各个安全解决方案、每天数万件简单告警(Alert)的方式运营。即使分析一条告警只按 5 分钟计算,如果每天有 3 万件,也必然会发生结构性延迟。由于 95% 以上的威胁依赖简单人工分析,因此很难确保可投入精密取证或威胁狩猎的时间。人力资源被耗尽,而真正重要的高风险事件也极有可能被埋没在大量告警之中。
此外,既有环境依赖签名和规则基础检测,因此容易受到异常威胁和未知零日攻击的影响,而且网络设备和 EDR 等各个解决方案彼此孤立,难以进行综合联动分析和上下文追踪。
AI-Powered SOC,AI 与分析师的协作模型
为克服这些局限而引入的就是 AI-Powered SOC。这是一个为分析师能够使用 AI 而设计的转型阶段模型,在维持既有系统的同时,由 AI 代替分析师执行最耗时的 Triage(正检/误检判别)工作和初始分析,是一种协作结构。
过去,分析师需要逐一查看每一条告警;而在 AI-Powered SOC 中,AI 会将数万件无意义告警精炼并整合为少数重要事件(Incident)。AI 负责初始检测和分类,并通过 Playbook 自动化重复性工作,使分析师能够专注于核心事件的深度分析和最终决策。其结果是,过去需要数小时到数天的响应时间,可缩短至数十分钟到数小时水平。
AI-Native SOC,AhnLab 正在完成的未来
超越 AI-Powered SOC,AhnLab 所指向的最终阶段是 AI-Native SOC。这不是单纯由 AI 辅助分析师工作的水平,而是多个专门负责检测、调查、分析、响应的自主型 AI Agent 相互沟通,并主动执行整个流程的体系。这是一种摆脱过去依赖人工分析的方式,基于自然语言追踪威胁、自主学习并进化防御规则的真正意义上的自主型 SOC 模型。
在这一阶段,将实现由多个具有专门角色的自主型 AI Agent 彼此交互,并从检测到响应自动执行的 “Agentic Mesh” 环境。人的介入将被最小化,AI 将进化为通过自主推理狩猎威胁的主动型 SOC 服务,由此响应时间预计可缩短到数秒至数分钟以内。
在这一过程中,分析师的角色也将发生变化。从过去直接分析事件的角色,经过审核 AI 分析摘要并做出决策的阶段,最终将进化为监督 AI 系统并设计定制化响应场景的 “架构师” 角色。
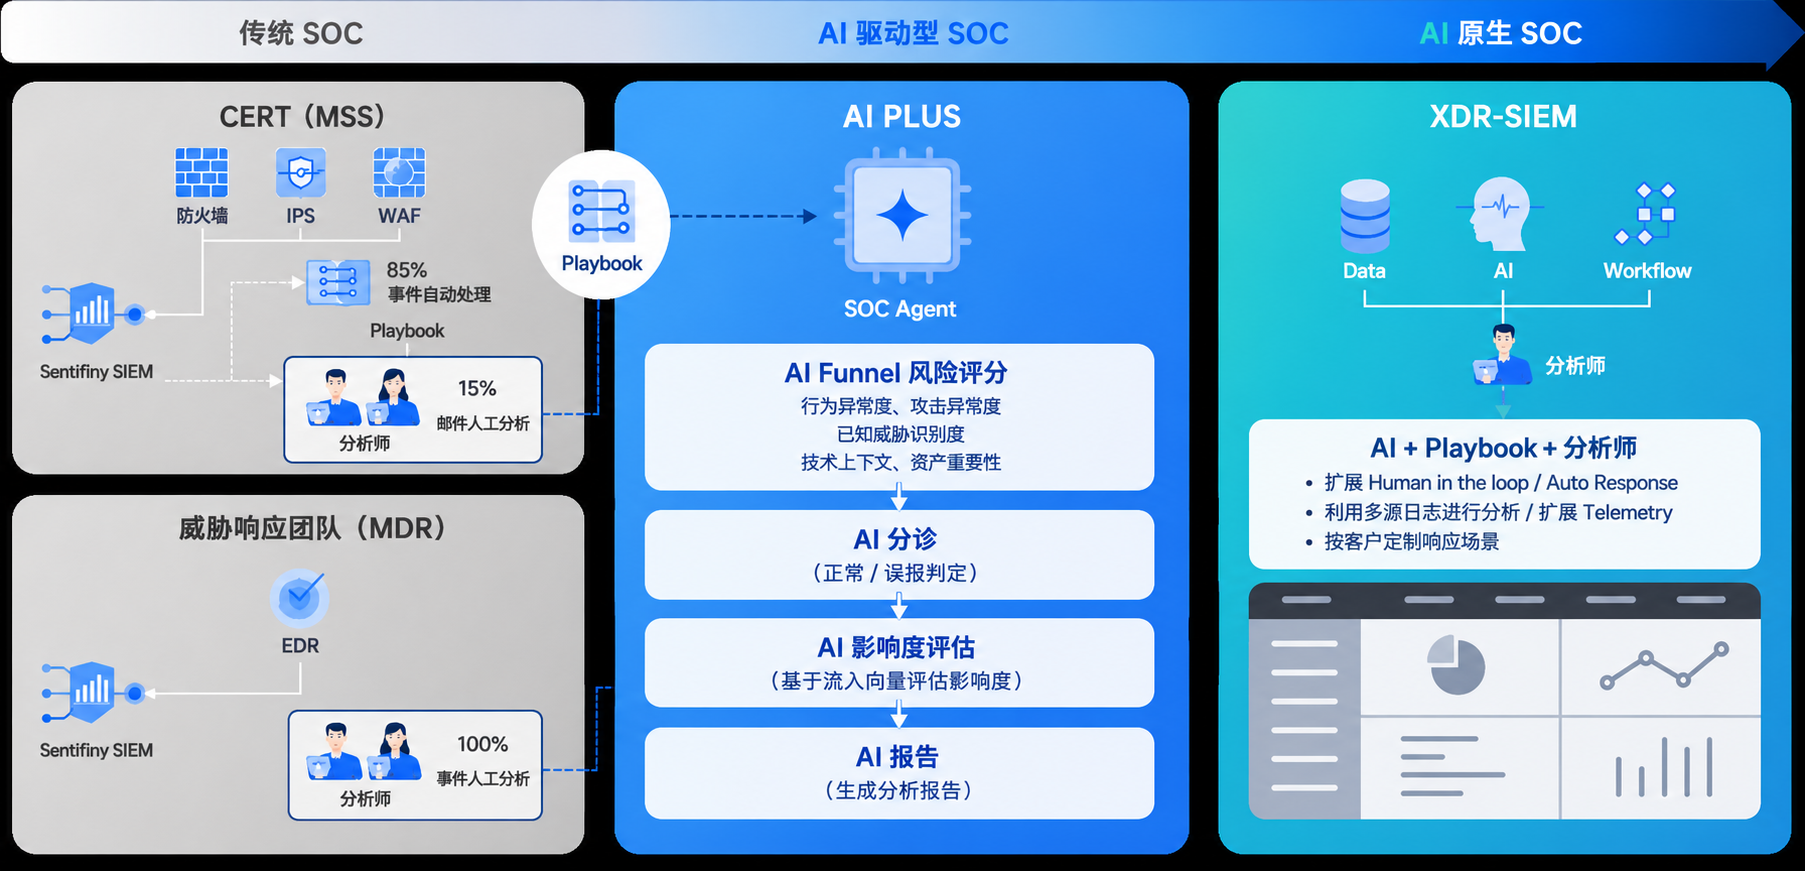
[图 2] AhnLab SOC 演进阶段:Legacy SOC → AI-Powered SOC → AI-Native SOC
AhnLab AI SOC 服务:上下文与经验的结合
AhnLab 基于自主开发的 AI 平台 AhnLab AI PLUS 设计 SOC 专用 Agent,并将 AI 技术应用于实际安全托管服务。AhnLab AI SOC 最大的优势,是作为拥有 30 年以上经验的综合安全企业所积累的压倒性安全上下文(Context),与 20 年以上 SOC 运营经验的结合。
这一优势在 “噪声消除” 过程中得以发挥。AI Agent 会从数十亿个事件中筛除无意义告警,并仅筛选出需要优先分析的核心威胁,基于 TDIR(威胁检测、调查、响应)框架进行结构化后传递给分析师。对于很可能发展为实际入侵事故的告警,会升级为事件进行管理,并向客户交付包含 AI 分析结果和 SOC 分析师分析信息的事件报告。通过这一方式,客户能够在大量告警中快速掌握实际需要响应的事件。
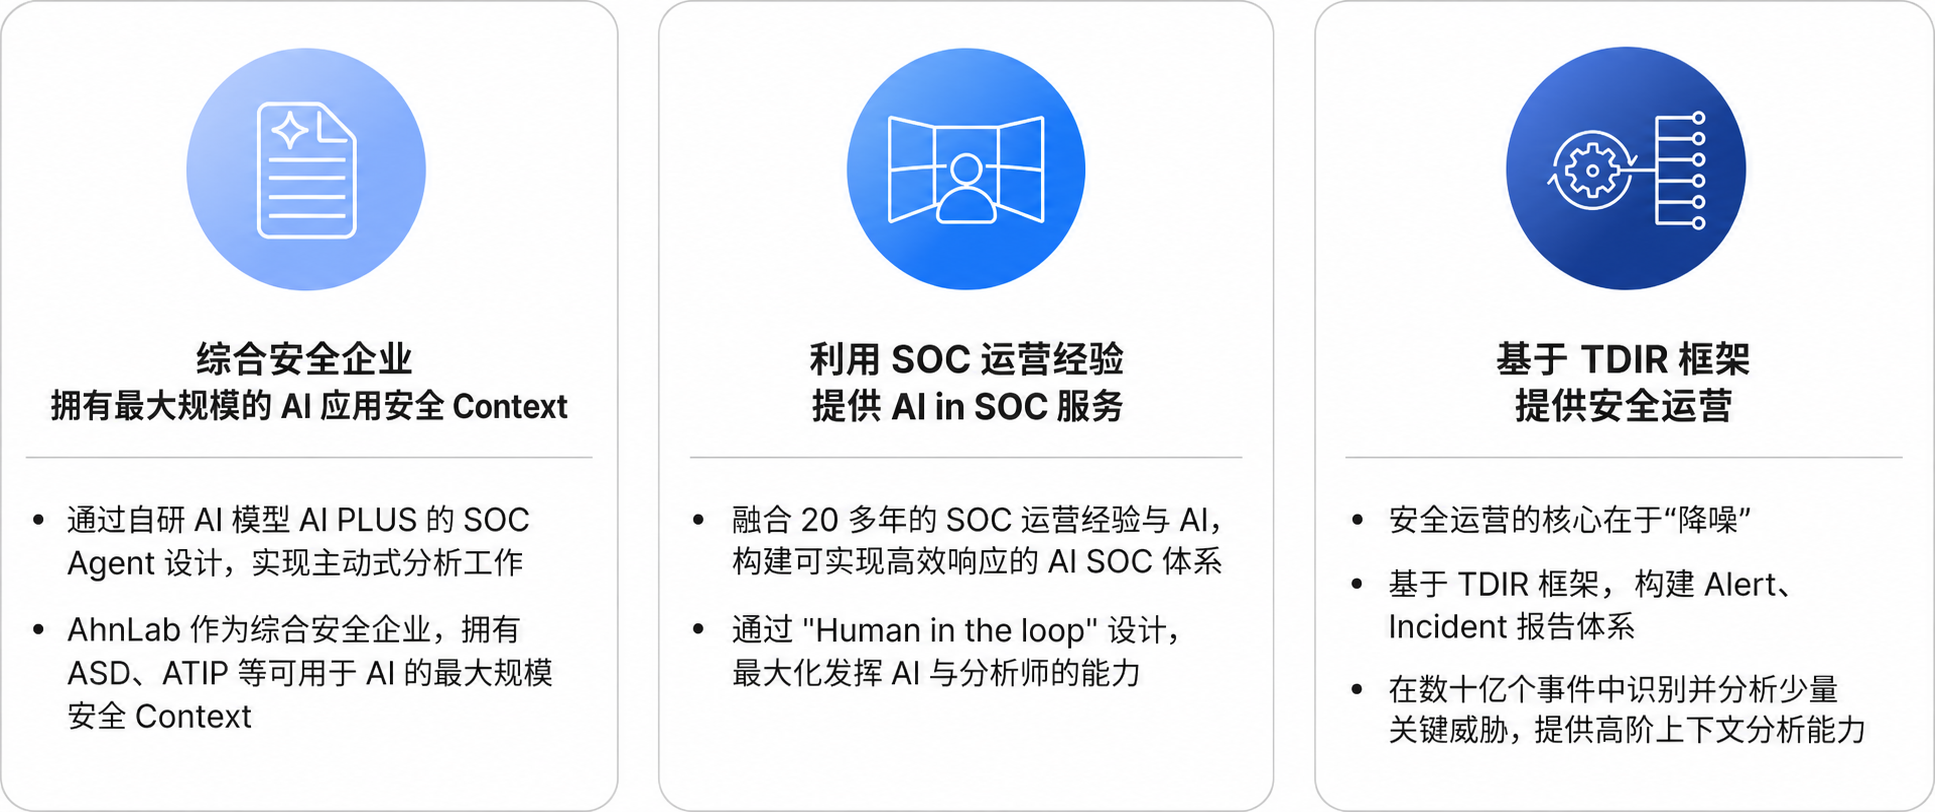
[图 3] AhnLab AI SOC 特点与优势
技术力、流程、分析师能力相结合的 AhnLab AI SOC
稳定的 AI SOC 服务,只有在 Technology(技术)、Process(流程)、People(分析师)三大轴有机衔接时才能实现。AhnLab AI SOC 也以既有 SOC 的核心设计框架为基础,设计为技术、流程和分析师紧密联动的结构。
首先,在 Technology 领域,通过 AhnLab Sefinity 和 AhnLab XDR 收集来自多种安全设备的大容量日志,并与 AhnLab AI PLUS 联动处理事件。在 Process 领域,通过 SOAR Playbook 自动化重复性工作,并建立标准响应流程。在 People 领域,由 L1、L2 分析师和专业分析师负责深度分析和最终批准。
AhnLab 正基于这种技术、流程、分析师有机衔接的结构确保稳定性,并不断完成从既有 SOC 延伸至 AI-Native SOC 的进化型托管体系。
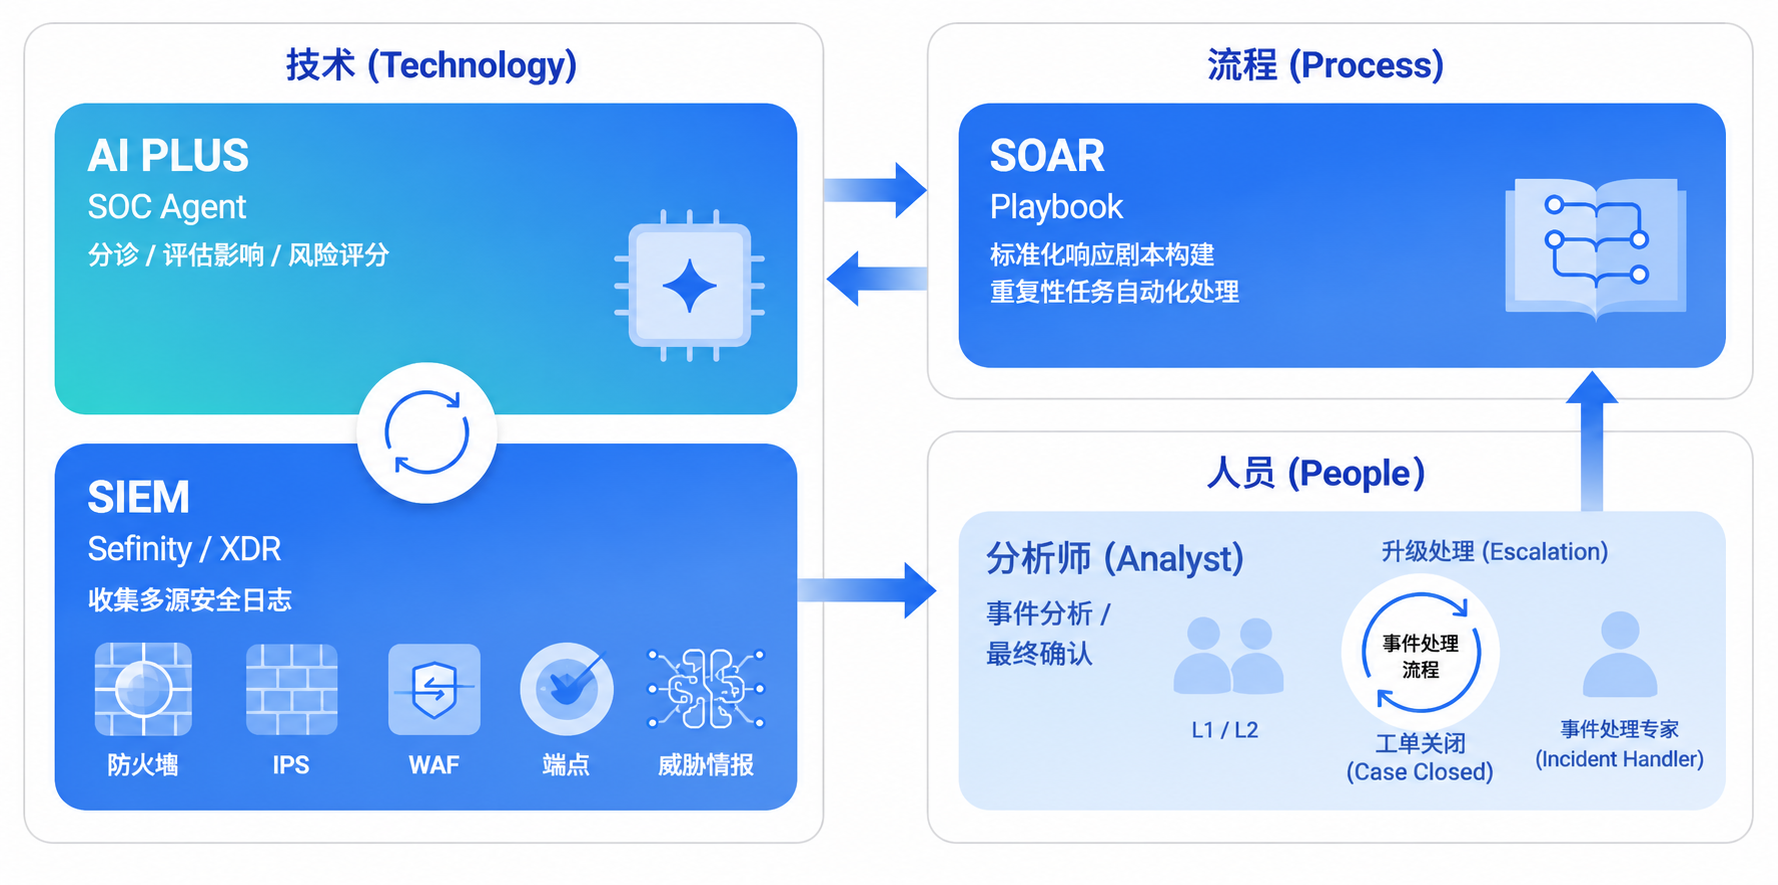
[图 4] AI SOC 运营体系:Technology, Process, People
AI-Native SOC 的蓝图
如果说截至目前所看到的是 AhnLab 当前正在强化的 AI-Powered SOC 形态,那么 AhnLab 正在完成的未来就是 AI-Native SOC。
过去传统环境中的网络托管由 Playbook 处理 85% 的定型事件,但分析师仍然需要在剩余 15% 上投入大量资源。MDR 服务则完全依赖分析师能力,对所有事件进行人工分析。进入 AI-Powered 阶段后,AI 已经能够处理过去由分析师执行的 15% 领域,在 MDR 中,AI Triage 也会过滤正常范围事件,使分析师能够只专注于核心威胁和高风险事件分析。
AhnLab 所描绘的下一阶段将在此基础上再进一步。在 AI-Native SOC 环境中,将构建 AI、Workflow、分析师融为一体的 “Human-in-the-Loop” 生态系统。自动响应范围将扩大,所收集的 Telemetry 范围也将显著扩展,并将进化为能够执行符合客户业务环境的定制化响应场景的 Agentic AI。
超越 SOC,迈向 AI 基础综合安全平台
这一愿景的核心,是 AhnLab 自主 AI 模型 AhnLab AI PLUS 作为大脑发挥作用。由 AI-Triage、AI-Insight、AI-Investigation 构成的 AI-Native Operations 将运行,最终将通过 AI 自主积累知识并决定工作流的 AI Decision Intelligence 阶段,由 AI 主导调查、分析、响应的全流程。
在这一阶段,AI 将成为 SOC 的分析师,执行综合分析、报告编写和初步处置。客户可使用 Portal Assistant 进行简单技术支持咨询、事件搜索、报告生成等工作,SOC 分析师则将以执行入侵事故分析、安全运营支持,以及作为 AI 伙伴的角色提供服务。
也就是说,AhnLab AI SOC 并不仅仅是监控客户告警并进行通知的外包服务,而是旨在提供可对客户基础设施整体进行综合保护和运营的 AI 基础综合安全平台。
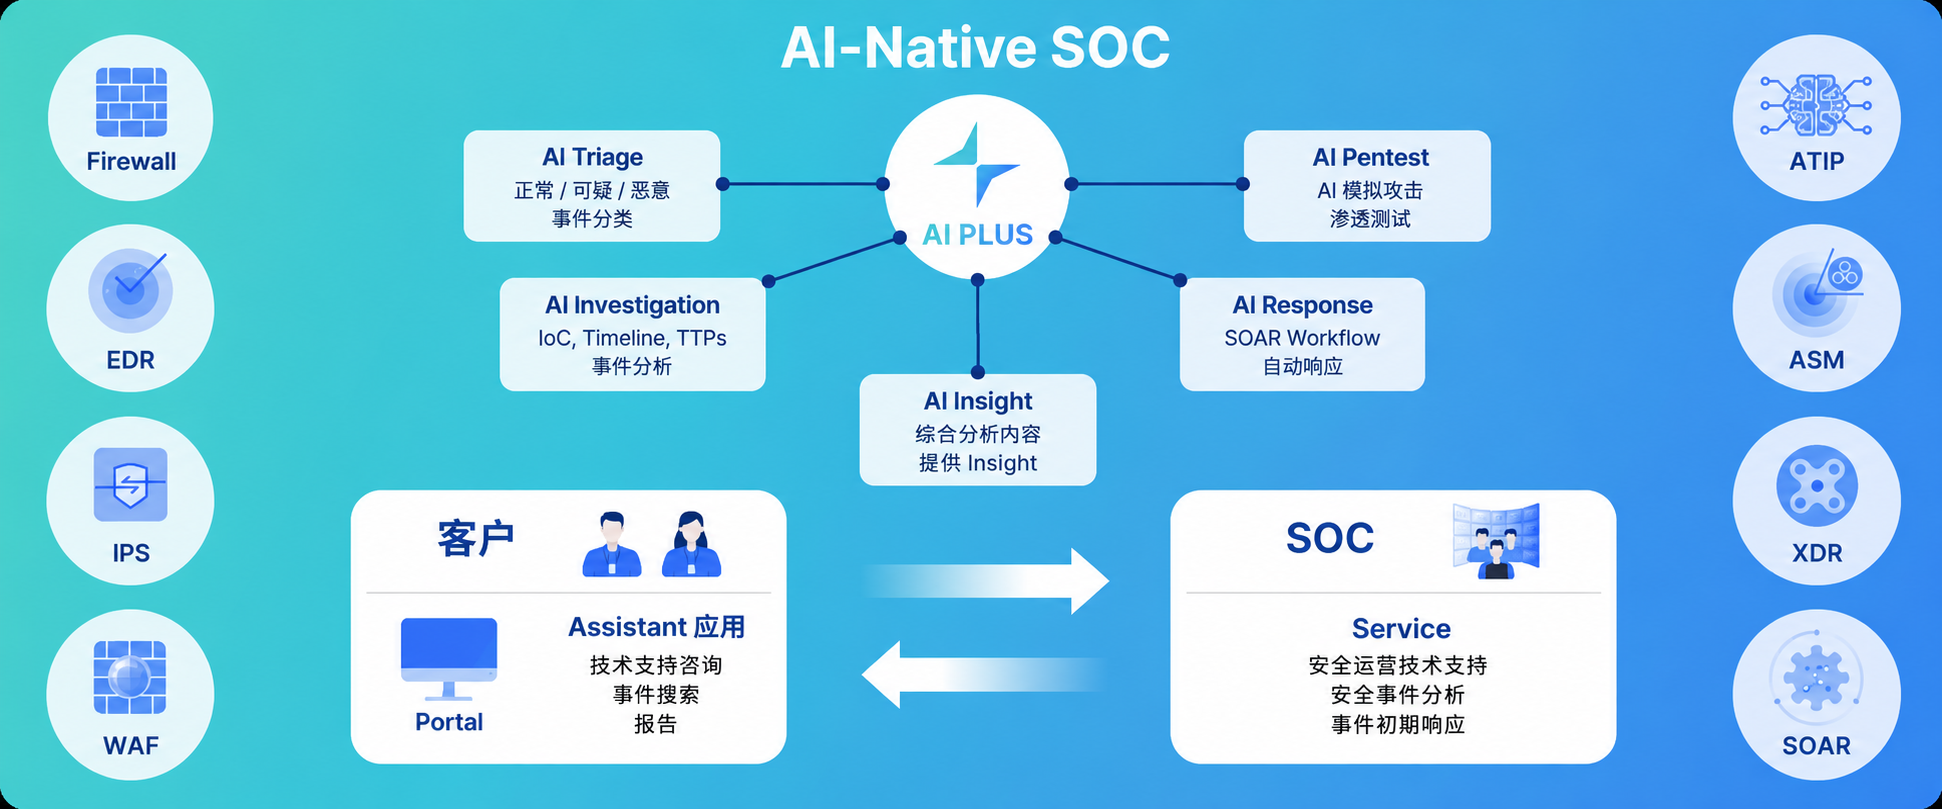
[图 5] AhnLab AI-Native SOC
AhnLab 所描绘的 SOC 未来
面对网络威胁在数量和质量上的扩张,安全人员的人工响应已经到达极限。AhnLab 将通过 AI SOC 消除不断涌入告警中的噪声,帮助安全负责人超越单纯的 “告警处理者” 角色,专注于建立企业安全标准和响应体系的 “安全设计师” 角色。为此,AhnLab 今后也将基于 AI 技术和 20 年以上 SOC 运营经验,持续强化 AI 与分析师协作的 AI-Powered SOC,并实现由 AI 从检测到响应全程主导的 AI-Native SOC,继续推动 AI 基础综合安全平台的演进。
请查看 AI Agent 的 SOC 分析过程
请通过视频查看 AhnLab AI PLUS 的 AI Agent 在 SOC 环境中分析安全事件并评估影响的过程。

