

注意!恶意代码伪装成V3 Lite图标
AhnLab近期确认伪装成V3 Lite图标的恶意代码正在传播。它的设计类似与正规产品的图标,可能会欺骗用户,因此需要用户格外注意提防。
在本文中,我们将详细研究伪装成V3 Lite图标的恶意代码是如何传播的。
ASEC分析团队发现,伪装成V3
Lite图标的恶意代码通过.NET打包工具打包和传播。该假图标制作与正规V3 Lite产品非常相似,旨在欺骗用户。最近一个月,已确认到通过假图标分发了Ave
Maria RAT(Remote Administration Tool)和Agent Tesla恶意代码。如【图1】所示,可以看出外形与正规V3 Lite产品的图标没有区别。
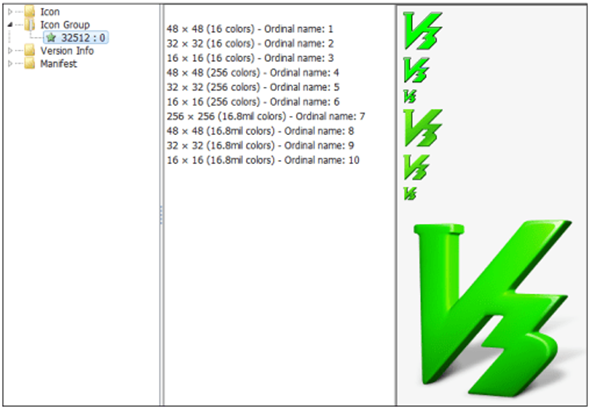
【图1】与V3 Lite可执行文件的图标相同的恶意代码图标
该恶意代码是具有远程控制功能的RAT恶意代码,它可以通过从C&C服务器接收攻击者的命令来执行各种恶意行为。Ave Maria恶意软件通常以类似Agent Tesla、Lokibot和Formbook恶意软件的.NET打包工具进行传播以绕过防病毒软件的检测。
Ave Maria恶意代码的原始名称为“WARZONE RAT”,但在运行过程中,当与C2服务器进行代理连接时,会发送字符串“AVE_MARIA”用于身份验证。因此,它也因这个字符串而被称为AveMaria。该恶意代码的功能和二进制的分析信息已通过AhnLab TIP Portal的详细分析报告和ASEC博客的“通过垃圾邮件传播的AveMaria恶意代码”一文中介绍。
在恶意代码运行程中,还确认了利用Windows系统评估工具winSAT.exe和winmm.dll文件进行UAC权限提升的命令。这在“伪装成税务发票传播的Remcos RAT恶意代码”一文中简要介绍过。
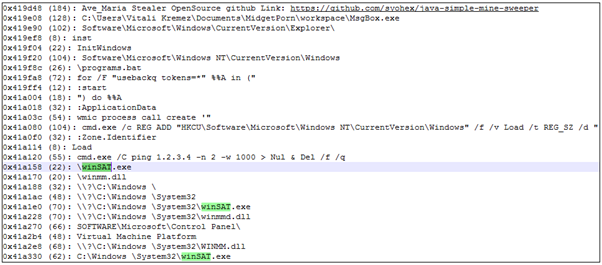
【图2】运行AveMaria恶意代码时,在内存中发现的UAC Bypass行为
当恶意代码运行时,它会通过“timeout.exe”故意延迟时间,然后将恶意二进制注入到正常的Windows进程“RegAsm.exe”来执行额外的恶意行为。在【图4】中可以确认存在于内部的恶意二进制。
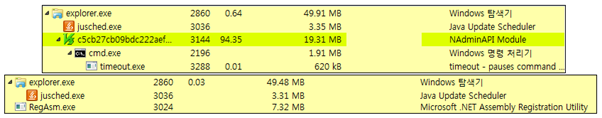
【图3】注册表(注入到RegAsm.exe正常进程)
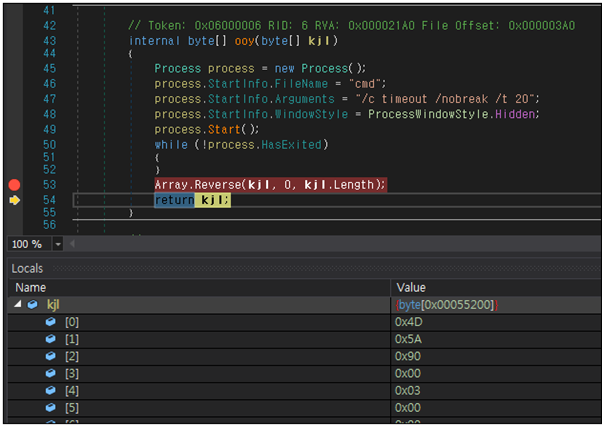
【图4】调试过程中确认的内部DLL二进制
除了AveMaria恶意代码外,还确认了Agent
Tesla恶意代码的分发。AgentTesla是一种信息窃取类型的恶意代码,它会泄露保存在Web浏览器、电子邮件和FTP客户端的用户信息。该恶意代码的传播非常活跃,因此总是包含在ASEC每周恶意代码统计排名中。(参考链接:AgentTesla恶意代码在韩国如何传播?)
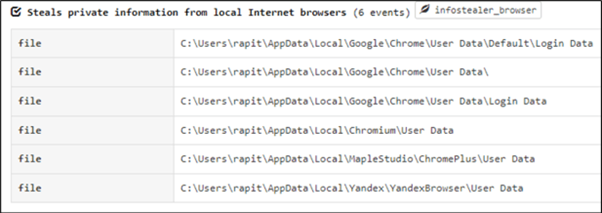
【图5】RAPIT日志-截取Web浏览器数据的行为
通过AhnLab的基础设施,可以确定与伪装成V3
Lite图标的案例相关的恶意文件的分发活跃的情况。大多数此类恶意文件是通过网络钓鱼邮件中的附件引入的。
用户应避免打开来历不明的电子邮件中的附件,并将正在使用的防病毒产品更新到最新版本,以提前防止恶意代码感染。
目前V3可以有效检测和拦截此类恶意代码。
更多详细信息可以在ASEC博客上确认。


