

当心通过回复邮件传播的恶意代码!
近期AhnLab发现下载器类型的恶意代码Bumblebee大量分发的情况。在本文中,我们将对Bumblebee下载器的分发方式进行详尽的分析。
Bumblebee下载器通过网络钓鱼邮件以包括快捷方式文件和恶意dll文件的ISO文件形式分发。另外,还确认了通过电子邮件劫持向韩国用户分发的案例。
【图1】是分发Bumblebee下载器的网络钓鱼邮件。该邮件是通过劫持正常邮件并附加恶意文件的方式向用户发送的邮件。收到该邮件的用户可能会将其误认为是正常邮件,并毫无疑问地运行附件,因此需要特别小心。其他已确认的网络钓鱼邮件也在利用邮件劫持的方式进行传播。除了上述通过附件传播之外,还有一些方法可以利用Google Drive或在邮件正文中包含恶意URL来诱导下载。
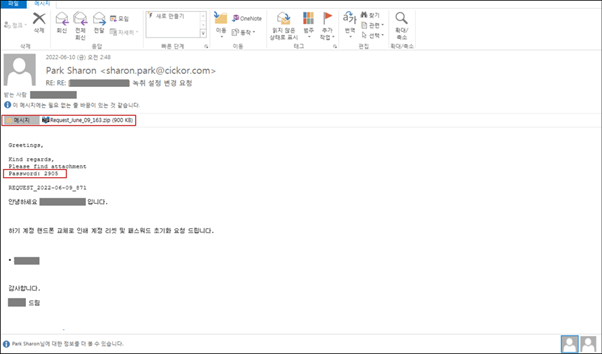
【图1】网络钓鱼邮件
如【图2】所示,网络钓鱼邮件附件中的压缩文件设置了密码,该密码显示在邮件正文中。该文件伪装成运单或请求相关的文件名,可以看到压缩文件内部存在ISO文件,如【图2】所示。
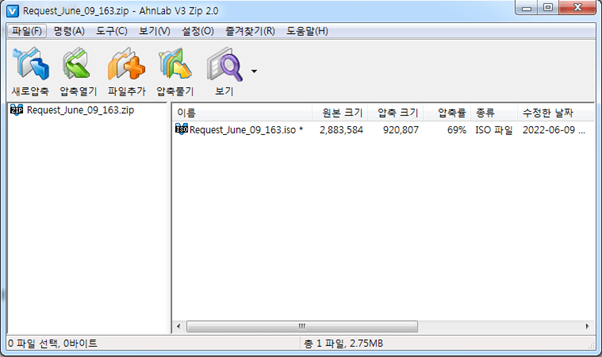
【图2】压缩文件内部
运行ISO文件时,会在DVD驱动器中生成lnk文件和dll文件。lnk文件加载通过rundll32.exe生成的恶意dll文件的特定函数。实际执行恶意行为的文件是dll文件,并设置了隐藏属性。如果在用户的PC上关闭了显示因此属性文件的选项,则只显示lnk文件,因此用户极有可能在不知道恶意dll文件存在的情况下运行lnk文件。
• lnk命令
%windir%\system32\rundll32.exe neval.dll,jpHgEctOOP
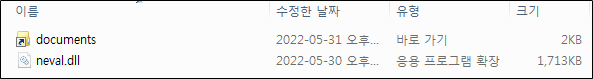
【图3】运行ISO文件时生成的恶意文件
最近发现的ISO文件中存在一些更改,那就是除了前面提到的lnk文件和dll文件外,还新增了“bat文件”。bat文件执行与现有lnk文件相同的功能。在这种类型中,命令已更改为lnk文件运行bat文件。此时,dll文件和bat文件均设置了隐藏属性,因此像以前一样用户只能看到lnk文件。
• lnk命令
%windir%\system32\cmd.exe /c start requestpdf.bat
• bat命令
@start rundll32 da4nos.dll,ajwGwRKhLi
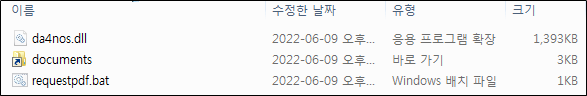
【图4】新增bat文件的最新类型
通过lnk文件运行的恶意dll为打包形式,解包后执行多个anti-sandbox和anti-analysis等检查。多个检查过程中的一些过程如下图所示。【图5】是检查恶意代码分析程序是否在运行的代码。此外,还检查是否存在虚拟环境中使用的文件,并通过MAC地址检查是否与特定制造商匹配。除了该检查外,还通过检查注册表值、Windows窗口名称、设备、用户名以及是否存在特定API等来识别虚拟环境和分析环境。
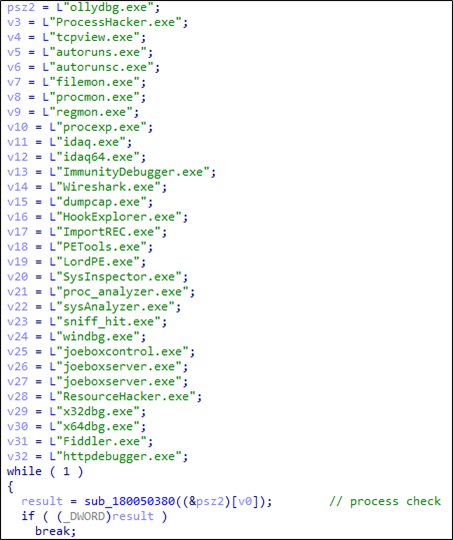
【图5】检查过程
如果上述过程全部通过,则执行实际的恶意行为。首先,恶意代码对已编码的数据进行解码,并获取大量的C2信息,如下图所示。其后,收集用户计算机信息,并尝试访问C2和传输其数据。
• 解码后的C2
73.214.29[.]52:443, 78.112.52[.]91:443, 21.175.22[.]99:443,
107.90.225[.]1:443, 212.114.52[.]46:443, 101.88.16[.]100:443,
19.71.13[.]153:443, 108.16.90[.]159:443, 103.175.16[.]122:443,
121.15.221[.]97:443, 19.71.13[.]153:443, 22.175.0[.]90:443, 19.71.13[.]153:443,
146.19.253[.]49:443, 38.12.57[.]131:443, 191.26.101[.]13:443
目前虽然无法连接到该C2,但如果连接成功,可以根据攻击者的命令执行以下行为。具体的行为有:将恶意dll以“my_application_path”的文件名复制到%APPDATA%文件夹中,然后创建能够运行已复制dll的vbs文件;将恶意数据注入(Injection)到正常程序;将从C2收到的恶意数据保存为“wab.exe”文件并运行。
• 注入对象程序
\\Windows Photo Viewer\\ImagingDevices.exe
\\Windows Mail\\wab.exe
\\Windows Mail\\wabmig.exe
目前,Bumblebee下载器的传播数量大幅增加,还出现了通过该下载器下载Cobalt Strike等恶意数据的案例。另外,还确认了针对韩国用户利用邮件劫持进行传播的情况,因此需要格外小心。用户应避免查看或访问可疑电子邮件中附件和链接。
目前V3可以有效检测和拦截相应的恶意代码。
更多详情请查看ASEC博客。


