

解决安全的复杂性——AhnLab Sefinity AIR
随着安全威胁的快速变化,为更坚固防御的安全解决方案的引入也在增加。但是,由于取决于个人能力的质量、时间和人力的限制,对有效响应威胁的苦恼日益加深。随着为解决此问题的自动响应和有机响应流程的需求日益增加,自动编排、自动化和响应(Security Orchestration, Automation and Response,以下简称为SOAR)解决方案由此应运而生。
AhnLab Sefinity AIR是SOAR解决方案,集成了在安全托管领域长期积累的AhnLab技术和诀窍。在本文中,将重点介绍SOAR的产生背景和AhnLab Sefinity AIR的主要功能和引进效果。
安全负责人的局限性
安全负责人的业务大致分为信息保护管理体系和系统。在信息保护管理体系方面,执行满足102个ISMS-P的要求的任务;在系统方面,则负责涵盖4个领域的任务:故障、设置、验证、帐户权限和性能管理。
更详细地分析安全业务,首先将威胁分为按步骤的TTPs(Tactics, Techniques and Procedures)模型,并对各项目执行分析和响应,这在很大程度上取决于个人的能力和经验。
当前的安全负责人需要处理很多系统和警报,并处于网络、服务器、服务器内的服务和云等复杂性日益加深的环境。随着新系统(例如IoT、OT安全、远程办公安全强化等)的增加,这种情况将进一步恶化。这意味着,今后只靠人的能力处理业务是有限的。遵守各种法规和人力短缺也是不可避免的问题。如果未能解决这些问题,则对工作速度和质量产生负面影响,并最终对客户的业务竞争力产生不利影响。
为什么需要SOAR?
从安全托管分析工具的成熟度来看,最基本的是安全信息和事件管理(Security
Information & Event Management,以下简称为SIEM),它通过收集各种安全设备的事件来检测威胁;接下来是威胁情报(Threat Intelligence,以下简称为TI)和沙箱系统,它们有助于判断检测到的威胁。此后,存在一个认知检测威胁的局限性并通过流量分析和端点威胁分析来提高检测的精确度的过程。还使用一种用户实体和行为分析(User Entity and Behavior Analytics,以下简称为UEBA)解决方案,该解决方案通过分析用户的行为来检测伪装成正常用户的恶意用户。
以上都是发现威胁或异常行为的解决方案。为了有效地处理和响应检测到的内容而制作的就是SOAR。
SOAR是一个平台,可以自动对威胁的响应等级进行分类,并根据标准化的业务流程支持人机之间的有机协作。该平台包括三个解决方案:管理工作流程的安全编排和自动化(Security Orchestration and Automation,以下简称为SOA),支持SIEM检测到的安全事件响应平台(Security Incident
Response Platform,以下简称为SIRP),提供最佳威胁响应指南和情报的威胁情报平台(Threat
Intelligence Platform,以下简称为TIP)。
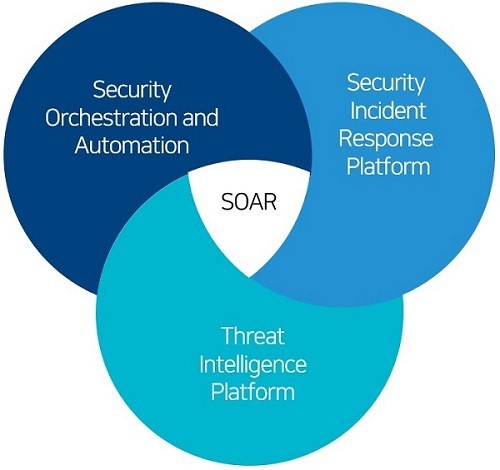
【图 1】SOAR结构图
通过对安全托管业务进行标准化,可以分析调查内容,并且决策者或系统可以基于此做出判断并采取适当的措施。此外,为防止再次发生制定预防计划和报告之后,结束这一系列的流程。
SOAR可以根据剧本(Playbook)进行编排和自动化。通过使用剧本,可以掌握由所有可能发生的情况定义的工作流程(flow)的历史,并在相关人员之间进行顺畅的沟通。
AhnLab的SOAR解决方案:AhnLab Sefinity AIR
AhnLab Sefinity AIR集成了在安全托管领域长期积累的AhnLab技术和诀窍,提供标准化的Playbook和自由编排功能,并且可以通过与各种解决方案的联动将编制的概念引入到业务中。使用流程自动化和基于机器学习的分析模块自动识别威胁要素,并且可以通过识别出的要素推测出威胁来提高响应任务的效率。
SOAR的三大核心功能分别是安全编排和自动化、安全事件响应平台、威胁情报平台。基于SOAR的核心功能来了解一下AhnLab Sefinity AIR的主要功能。
1.编排
AhnLab Sefinity AIR控制属于一个威胁响应流程的每个任务(Task)。通过适当地协调人力和自动化的投入,可以优化工作效能。此外,其特征是通过与各种安全和非安全解决方案的联动,最大程度地提高响应能力。AhnLab Sefinity AIR可以与SIEM、日志管理系统、安全解决方案和业务支持系统联动,而这些产品已被客户广泛使用。通过定制支持与客户内部系统的联动。
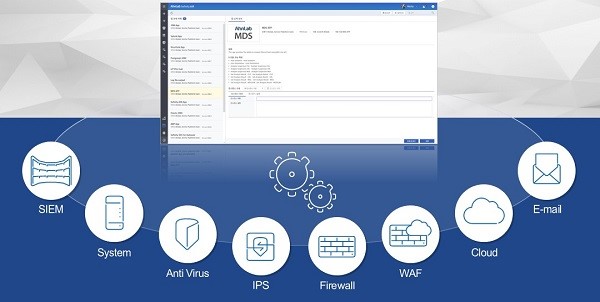
【图 2】AhnLab Sefinity AIR联动概念图
此外,它自动匹配与发生事件相对应的响应流程。还具备着根据事例类型将基本的剧本(Playbook)与剧本的租户(Tenant)和标签(Label)信息进行匹配的功能。
2.自动化
AhnLab Sefinity AIR具体化抽象的工作流程和定义每个任务来制作剧本。它还提供具有高度重复用的AhnLab安全托管专有技术的“Built-in Playbook”。
除了基本提供的自动化项目外,用户还可以使用Python或JavaScript添加项目。通过脚本实现工作的业务逻辑、判断严重级别的计算公式以及收集其他信息的内容,可以立即提高工作效率。此外,通过脚本库管理添加的脚本。
3.事件响应和协作
使用AhnLab Sefinity AIR,可以管理正在运行的所有案例的进行情况,直到处理完。通过案例处理的详细页面,实时提供案例生成、延迟、进行状态和处理时间等信息,还可以确认按业务和类型的严重级别情况。
可以根据管理员设定的条件将相同类型的事件概括为一种案例,以最大程度地减少不必要的工作。此外,还支持响应内容和决策的证据管理以及响应工作人员和分析人员之间的顺畅沟通。
4.仪表板和报告
AhnLab Sefinity AIR提供公用和个人仪表板,这些仪表板可以通过应用Highcharts(一个用纯JavaScript编写的图标库)和动态布局来提供一目了然的识别实时处理情况和系统信息。
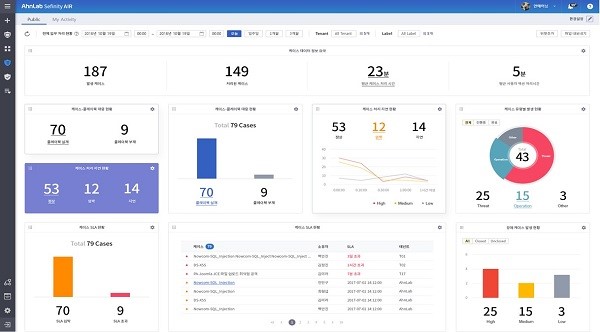
【图 3】AhnLab Sefinity AIR的仪表板
支持决策的公用仪表板的内容由微件组成,并由用户自行定义。内容包括按业务类型的情况、按组织类型的业务情况、处理时间、攻击者、受害者和攻击种类等。在个人仪表板上,可以确认个人处理的任务、正在处理的任务以及已注册的计划任务等分配的任务,以及向个人转发的咨询和响应。
AhnLab Sefinity AIR凭借其多样性和优秀的性能得到了认可,并于去年12月获得了韩国信息通信技术协会的“优秀软件(Good Software)一级认证”。
引进AhnLab Sefinity AIR后发生的变化
引进AhnLab Sefinity AIR,通过改善业务流程的可视性,可以期待能最大限度地减少个人能力和经验带来的偏差,维持高水平的业务质量。反复性工作尽量通过机器的帮助尽快处理,并营造可以集中处理需要专家做出决策的重要任务。引进解决方案后,负责人可以将资源投入到更需要专业性的任务,例如检测和响应新的威胁和潜在威胁,找出内部资产的弱点并采取措施或制定对策。
让我们通过改善的数字来了解以下引进效果。下面是对引进AhnLab
Sefinity AIR的前后在安全威胁响应业务上投入的时间的量化。在引进之前,托管人员执行所有的工作,但是在引进后,通过自动化准确地检测威胁和识别误诊,以及Apache Struct和Bash Shell的漏洞攻击等已知模式的攻击处理,将工作时间减少了约55% 。然后,将可用资源用于检测新的威胁、威胁捕获(Threat Hunting)和开发新服务等面向未来的业务上。
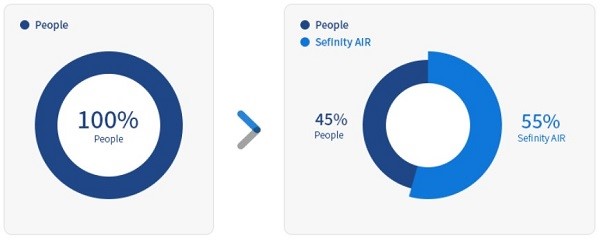
【图 4】引进AhnLab Sefinity AIR后提高了业务效率
最后,包括AhnLab Sefinity AIR在内的SOAR的使用范围虽然集中在安全威胁响应业务上,但是通过Playbook实现标准化的业务流程,从而实现了常规的安全运营业务。通过提高解决方案的可用性,包括威胁分析人员、漏洞分析人员、系统运营人员和安全管理员在内的多个相关人员可以在整个安全领域中发挥更为活跃的协同效应。
SOAR的核心是有机的合作和提高工作效率。如果使用到位,可以期望它在日益复杂的安全环境中对您的业务有很大的帮助。


