

生产设备系统,如何同时确保可用性和安全性?
去年,全球各地陆续发生了生产设施由于感染勒索软件而导致停止运行的事件。这引起了对以工业控制系统(ICS)为中心的运营技术(OT)环境安全的关注。
生产设备系统的安全,问题在哪里?
包括工业控制系统(ICS)在内的OT环境中的安全与典型的IT环境中的安全截然不同。企业典型的IT环境中,重要的是“业务连续性”,因此安全目标是“数据保护”。而在OT环境中,重要的是“生产力”,因此安全目标是“系统可用性”。
因此,直到最近,生产设备系统通常都在固定的环境(例如封闭网络)中运行。但是,随着ICT的变化,最近的OT环境也发生了变化,各种设备(Device)在一个运营环境中也可以并存。结果,针对OT环境的安全体系也要求与传统不同的方式。世界各地的安全专家建议,随着基于ICT的第四次工业革命的进行,针对OT环境的网络攻击也将变得更加严重。
但是,由于OT环境安全的目标不同于典型的IT环境,并且相关技术范围广泛,因此在生产设施中引进和运营安全解决方案并不容易。这就是为什么AhnLab EPS作为针对专用系统(如生产设施的工业控制系统)的安全解决方案而备受关注的原因。AhnLab EPS为仅运行授权程序的专用系统提供了优化的安全解决方案。AhnLab EPS专注于以下事实:对“系统可用性”和“设备不间断运行”至关重要的敏感系统无法使用具有高系统资源(例如CPU或内存)占有率的安全解决方案。去年,AhnLab EPS增加了AhnLab EPS Standalone产品阵容,以保护未连接网络且离线状态下独立运行的生产设备系统。
AhnLab EDR2.0,有什么不同?
随着生产设备环境的多样化,AhnLab最近发布了针对专用系统的安全解决方案“AhnLab EPS 2.0”。比起以前的版本仅支持基于Windows操作系统的设备系统,此次版本将其支持范围扩展到了基于Linux操作系统的设备系统。由此, 可以在被视为安全盲点的基于Linux的终端系统也可以构筑安全系统。安装于Linux操作系统的Agent(EPS Client for Linux)同安装于Windows操作系统的Agent(EPS Client for Windows)一样,提供执行恶意代码扫描,并且占用最少的系统资源。还通过扫描elf文件、可执行文件和脚本文件,为基于Linux操作系统的端点提供基本的安全防护。
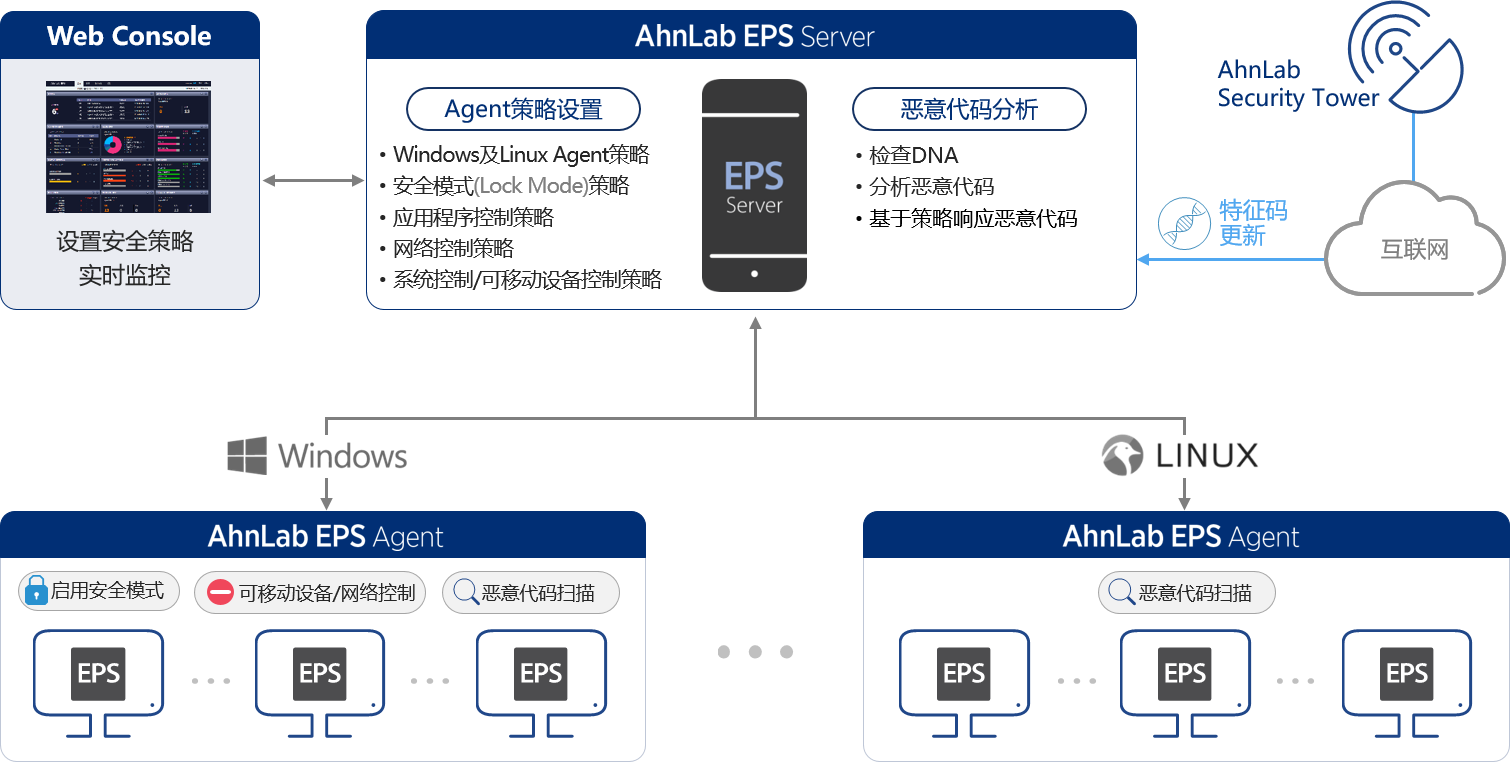
AhnLab EPS 2.0 引进方式
AhnLab EPS由EPS Agent、EPS服务器和Web控制台组成,为了最小化终端系统的负载,在服务器上执行恶意代码分析并设置Agent策略。最近发布的AhnLab EPS 2.0可对Windows和Linux Agent提供集成的管理和监控。
并且增强了Window操作系统的Agent的强制禁用安全模式功能。强制禁用安全模式是在需要更改生产设备系统以进行维护的情况下暂时禁用安全模式的功能。AhnLab EPS 2.0提供了“强制禁用安全模式例外”功能,用户可以设置当转换为强制禁用安全模式时是否保持一些策略(应用程序控制、系统控制和可移动设备控制)的当前启用状态。另外,为了最小化在强制禁用安全模式期间可能发生的风险,改进为当尝试转换为强制禁用安全模式时检查用户信息,只有授权的用户才可以使用此功能。
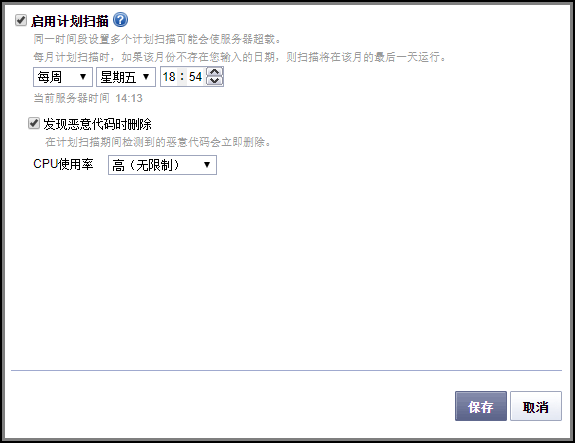
AhnLab EPS 2.0 恶意代码计划扫描功能
扩展威胁监控的范围
此次增加的功能还有AhnLab EPS可以与AhnLab MDS(基于沙箱的高级持续性威胁响应解决方案)联动使用。通过与AhnLab MDS联动,可以在网络层检测威胁,检测到的信息传送到EPS服务器并在EPS Web控制台的仪表板中查看。AhnLab MDS分析流入到生产设备系统的恶意的可执行或非可执行文件,并将分析结果传送到EPS服务器,从而扩大了威胁监控的范围并查看更详细的威胁信息。另外,通过MDS检测到的终端设备系统的IP地址,可以确认是否安装EPS Agent,从而实现了有效的安全管理。
AhnLab计划不断改善AhnLab EPS的功能,不仅在数字融合安全观点上为OT环境提供全面的安全系统,还提供与本公司各种产品和服务链接。


