加密货币恶意软件,已渗透到智能手机
偷偷使用用户的PC资源挖掘加密货币(Cryptocurrency)的恶意代码正在不断增加。最近,还出现了针对Android智能手机挖掘加密货币的恶意代码。安装手机游戏等应用时应特别小心。
AhnLab安全应急响应中心(ASEC)在最近发布的ASEC报告中详细描述了移动挖掘恶意代码。根据ASEC,最近传播的移动挖掘恶意代码主要针对Android智能手机,可分为三种类型:Cryptojacking,FakeWallet和Clipper。
移动挖掘恶意代码的每个种类的特征如下。
1.Cryptojacking
Cryptojacking是“加密货币(cryptocurrency)”和“劫持(hijacking)”的组合,这意味着渗入智能手机的恶意代码在用户不知情的情况下挖掘加密货币(虚拟货币)。Cryptojacking恶意代码主要伪装成移动游戏应用程序分发。
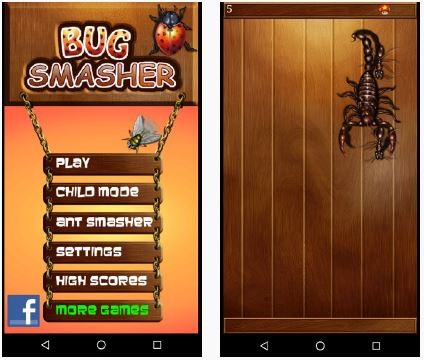
【图 1】伪装成游戏应用的恶意应用
当用户安装伪装成游戏应用程序的恶意应用程序时,如【图 1】所示,它会被Cryptojacking恶意代码感染。Cryptojacking恶意代码挖掘加密货币,这导致智能手机上的CPU使用率激增而降低了手机性能。但是,用户很容易认为是游戏应用程序运行导致的结果而无法知晓是挖掘恶意代码在做鬼。
2.FakeWallet
FakeWallet是指伪装成虚拟货币钱包应用程序的挖掘恶意软件的方式。假钱包应用程序似乎生成用户固有的钱包地址,但实际上它为已安装该应用程序的所有用户创建了相同的钱包地址。而且该地址是攻击者的钱包地址。
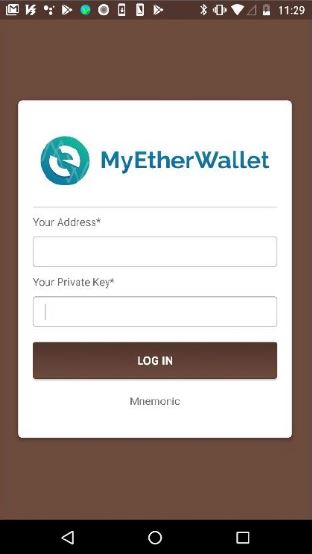
【图 2】伪装成人气虚拟货币钱包应用的恶意应用
【图 2】显示了一个FakeWallet恶意应用,它伪装成最近有人气的与以太币相关的MyEtherWallet应用。该恶意应用程序甚至利用了MyEtherWallet徽标,诱导用户键入私钥(Private Key),如【图 2】所示。当用户输入地址和私钥值并按下登录按钮时,会出现一个消息窗口,显示“无效地址(invalid Address)”。同时,它偷偷将用户输入的地址和密钥值发送给攻击者。
3.Clipper
Clipper是在智能手机的剪贴板上检测到钱包地址时向攻击者发送信息的方式。许多用户经常使用剪贴板发送复杂的加密货币地址,而不是手动输入它们。攻击者瞄准了这一点。
Clipper方式的恶意应用一旦安装到手机,会隐藏其图标。当用户启动该应用程序时,它会显示一条消息“您的设备不支持并删除”。但实际上,它会偷偷运行并监控剪贴板,当检测到与钱包相关的信息时将其发送给攻击者的服务器。
不分PC和智能手机的挖掘恶意代码
随着今年加密货币的价格再次上涨,利用用户系统资源开采加密货币的恶意代码再次崛起。不仅是针对PC,而且针对智能手机的挖掘恶意代码也在增加,因此使用智能手机时也要特别小心。
最好是通过官方应用市场下载应用程序。但最近,通过官方Android市场的恶意应用程序分发经常发生。因此,即使从官方市场下载应用程序,也需要检查声誉(评论)信息,特别是对一些排名突然发生变动的应用程序特别要注意。AhnLab正在提供V3移动安全,这是一款仅限移动设备的防病毒软件,可以保护Android智能手机用户。
有关移动挖掘恶意软件的更多详细信息可以在最近发布的ASEC报告中查看。


