

陆续出现的GandCrab勒索软件变体,如何进入到我的计算机?
最近,GandCrab勒索软件变体陆续出现,持续造成了损坏。 GandCrab勒索软件使用各种感染方式以及借助文件等形态的变化,因此用户需要额外关注。 我们将分析GandCrab勒索软件的主要传播渠道,以防止勒索软件造成的损害。
今年初开始出现GandCrab勒索软件在逞凶。它从四月初开始正式传播,正在以很快的速度陆续出现变体。在早期,它是通过一个易受攻击的网站传播,但是最近它通过伪装成电子邮件传播,例如应聘电子邮件、交通违规传票电子邮件等。
一旦感染了GandCrab勒索软件,受感染PC中的主要文件将被加密,并且文件的扩展名将更改为“.CRAB”。 之后,它会通知用户感染事实,创建RansomNote要求赎金,并将用户计算机的桌面更改为包含此内容的图像,如【图1】所示。
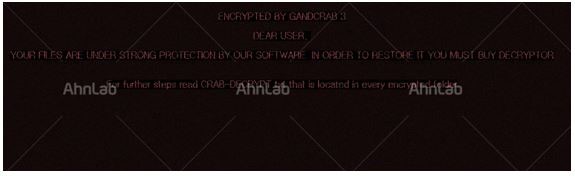
【图1】由GandCrab勒索软件(V3.0)更改的桌面
如果感染大多数勒索软件(包括GandCrab勒索软件)时,被加密的文件很难恢复,因此需要用户格外的注意。 GandCrab勒索软件主要传播渠道主要有三个,提前了解以预防。
1.通过垃圾邮件传播
由于垃圾邮件可以在短时间内发送给大量人群,因此它一直被用作恶意软件(包括勒索软件)分发的主要途径。特别是,被勒索软件感染的人数越多,攻击者很可能获得更多收入。
一般来说,仅打开垃圾邮件不会被恶意软件感染。但是,如果用户不小心点击邮件正文中的链接(URL)或打开附件,则很难避免被勒索软件或恶意代码感染。在很多情况下,攻击者将下载恶意代码的URL隐藏在邮件正文中的文本中,因此如果您怀疑是垃圾邮件,则根本不应打开邮件。
问题是,近年来,垃圾邮件使用巧妙的社会工程技术很难让用户怀疑是垃圾邮件。最近,实际发生了GandCrab勒索软件伪装成简历应聘邮件大量发送到企业人力部门的事件,还有伪装成投诉图像盗用的邮件试图感染的实例,如【图2】。
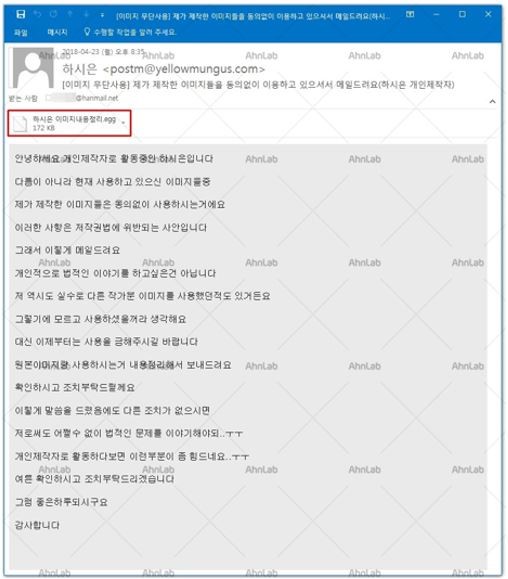
【图2】伪装成投诉图像盗用的邮件的GandCrab勒索软件
所有这些电子邮件正文都是用韩文书写的,并且邮件附件的名称使用诸如“简历”或“有关图像盗用”等,引诱用户打开附件。 特别是,这些附件以压缩格式(.EGG)制作,这种格式主要用于韩国。 有关伪装成投诉邮件的GandCrab勒索软件的更多信息,请参阅Security Letter 719号。
国外传播的垃圾邮件也伪装成简历,但与韩国的传播方式不同的是,在邮件正文中的简历文本嵌入超链接连接到外部URL,诱导用户点击。
2.伪装成破解程序感染
有些GandCrab勒索软件伪装成破解(crack)程序传播。破解程序是非法实用程序,可绕过商用软件的正版认证,通常通过网络社区、Torrent、个人网站或博客暗地里流传。
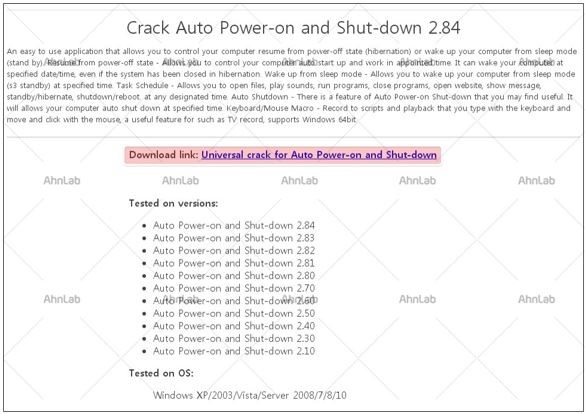
【图3】伪装成破解程序分发网站的GandCrab勒索软件的传播
【图3】是伪装成破解程序分发页面的网站。当用户点击页面中间的链接(红色标记)时,会连接到攻击者制作的网站。不知情的用户将伪装成破解程序的恶意可执行文件(【图4】)下载到本地计算机,并被勒索软件感染。
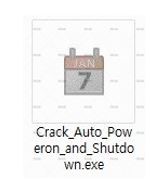
【图4】伪装成破解程序的恶意可执行文件
在这里,分发破解程序的网站被认为是已被GandCrab勒索软件攻击者入侵的网站。 从以前开始攻击者就利用攻击基于Wordpress的网站嵌入恶意代码的方式。
3.利用恶意广告传播
恶意广告(Malvertising)是恶意代码(Malware)和广告(Advertising)的合成词,使用插入在互联网网站的广告传播恶意代码。在网站上常见的广告是通过在网站的底部或右侧插入图像的方式,所谓的“横幅”形式的广告。利用此广告领域传播恶意代码的方式被称为“恶意广告”。
恶意广告攻击方法主要有两种,一种是攻击者伪装成广告客户通过购买广告经营权并直接展示恶意广告横幅;另一种是攻击合法的广告服务器窃取的方式。这两种方法都利用恶意软件传播工具-漏洞利用工具包(Exploit Kit),并通过用户Web浏览器的漏洞传播恶意代码。即使用户没有从网站上下载文件或运行文件,也会被恶意代码感染,因此用户不容易察觉感染事实。
近年来,除了图像型横幅广告之外,还存在使用视频流服务的恶意广告攻击的案例。通过利用视频流媒体服务中提供的广告连接网站脚本,当用户点击【图5】所示的流媒体播放器区域时,它会将恶意代码嵌入到与弹出窗口相连的广告站点并感染它。
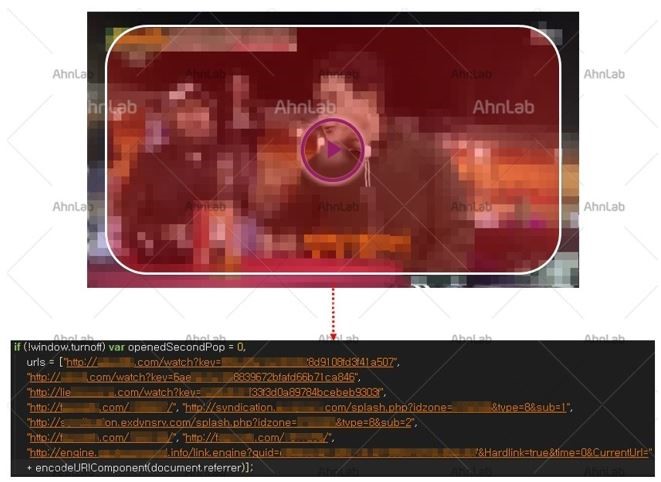
【图5】嵌入到视屏流媒体播放器区域的脚本
MDS,V3等AhnLab产品可以检测并响应最新的GandCrab勒索软件变体。以下是由V3产品系列检测到的GandCrab勒索软件的诊断名。
<V3产品群诊断名>
V3(引擎版本-2018.04.23.08): LNK/Starter
V3(引擎版本-2018.04.23.08): LNK/Venuslocker
V3(引擎版本-2018.04.25.00): Trojan/Win32.Gandcrab
V3(引擎版本-2018.04.27.08): Trojan/Win32.Gandcrab
V3(引擎版本-2018.05.03.00): Win-Trojan/Gandcrab.Exp
勒索软件最好避免感染,安全更新是必须的
正如我们在上面所讲的那样,最新的恶意软件(包括GandCrab勒索软件)以更巧妙的方式正在欺骗用户并感染和破坏用户计算机。特别是,一旦感染勒索软件,受害的文件,即被加密的文件实际上不可能恢复。为了解密加密文件,需要攻击者所拥有的密钥(私钥),如果得不到从攻击者的C&C服务器收到的公共密钥的私钥,文件恢复是不可能的。这就是为什么强调事前预防感染的原因。
因此,为了防止恶意软件(包括GandCrab勒索软件)感染,操作系统和主要软件程序需要应用最新安全更新,V3等防病毒引擎也要更新为最新版本,并启用防病毒软件的实时监控功能。还有,不要访问可疑网站或随意打开来源不详的电子邮件,也不要下载未知或非法内容的文件。


