

注意!出现了新型RaaS服务Shifr勒索软件
最近,一个新型的勒索软件“Shifr”正在传播,需要用户的格外注意。特别是,该勒索软件利用勒索软件即服务制作,专家们预测,日后很有可能爆发性增加。
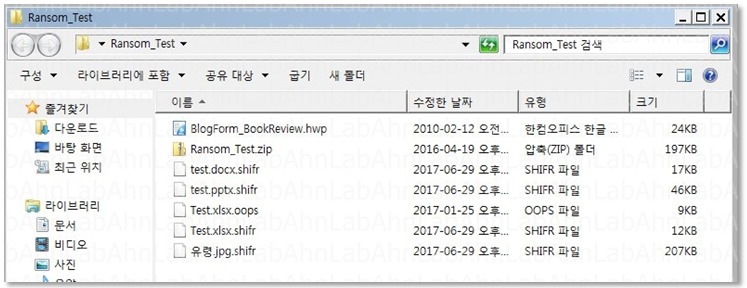
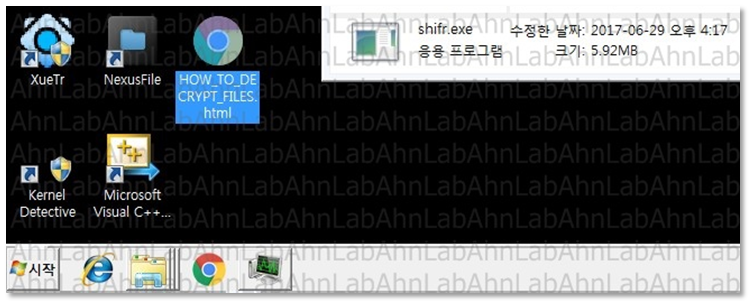
当完成加密文件后,文件“HOW_TO_DECRYPT_FILES.html”将创建在桌面,如【图 2】所示。该文件是一个勒索笔记文件,通知被勒索软件感染事实。它与通常的勒索软件不同,不会在存在加密文件的每个文件夹中创建勒索笔记文件。
打开桌面上创建的勒索笔记文件,将看到一个简单的消息,即“文件已被加密”,如【图 3】所示,并要求您访问说明页面进行文件恢复。
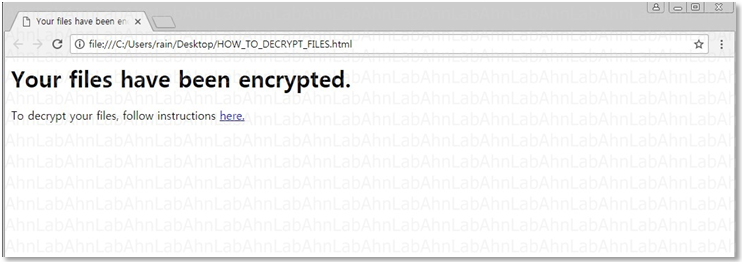
【图 3】Shifr勒索软件的勒索笔记消息
访问的文件恢复说明网页存在于Tor网络中。Tor网络是一个虚拟网络,匿名连接到互联网,主要由犯罪分子和网络攻击者使用,使其难以追踪。
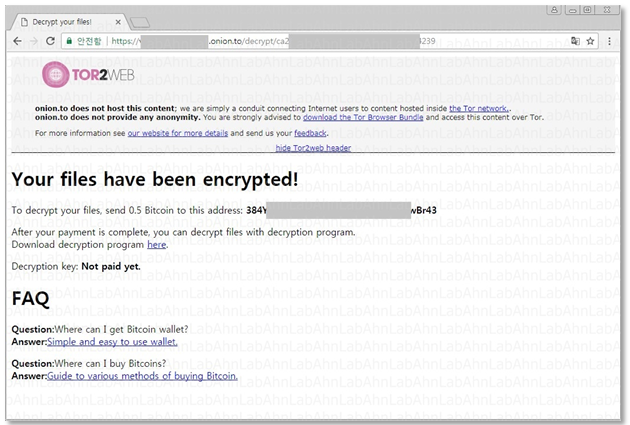
【图 4】的文件恢复说明页面中,说明仅向支付费用的人提供解密密钥,并提供解密程序( Decryption Program )下载按钮。当执行该解密程序,如【图 5】所示,要求支付费用,并且只有在支付费用后才能获得和输入解密密钥。
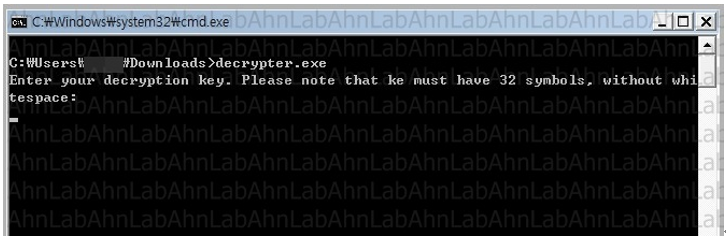
【图 5】付款后可以输入解密密钥值
这个Shifr勒索软件特别使安全专家担心的是,它是通过勒索软件即服务(Ransomware-as-a-Service, RaaS)制作和传播。RaaS是一种服务,只要支付一定的费用就可以享受制作和管理勒索软件服务,从去年开始通过地下市场正式出台。换句话说,即使不是安全专家,也可以创建和分发勒索软件。安全专家们说到,RaaS正式出台是勒索软件正狂扫全世界的主要原因之一。
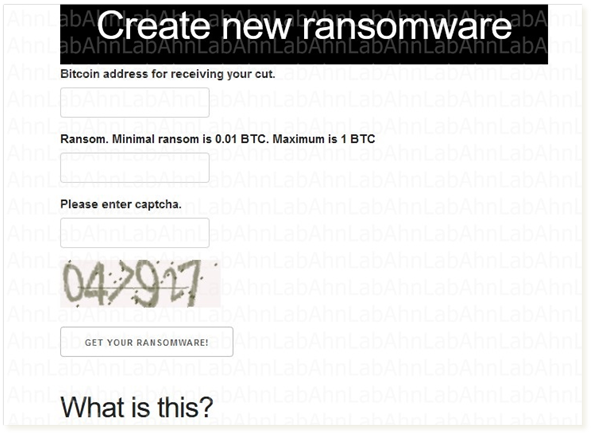
具体来说,传统的RaaS要求输入比特币地址、联系的电子邮件地址、索要的赎金金额、加密对象文件的扩展名、生成恶意代码的扩展名和躲避防病毒软件的功能的需求与否等各种信息。然而,此次制作Shifr勒索软件的过程相当很简单,仅需提供这款勒索软件索要的赎金金额、受害者付款的比特币地址,之后输入验证码,点击提交按钮即可。
【图 6】是Shifr勒索软件的制作服务网站,过程非常简单,只需输入受害者付款的比特币的地址、索要的赎金金额和验证码。
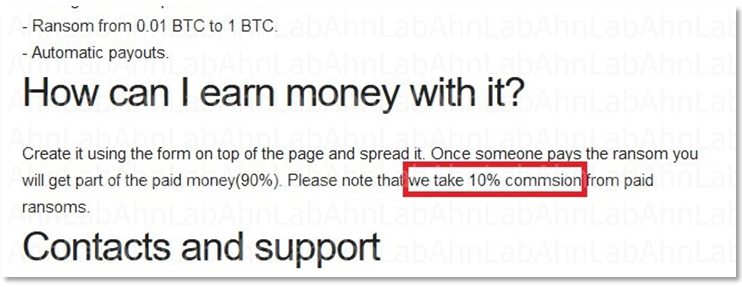
此外,Shifr勒索软的RaaS提供商只收取10%的费用,而Cerber RaaS提供商会收取60%。
如上述,最近由于勒索软件制作由于RaaS而变得简单轻松,勒索软件也大幅增加。众所周知,勒索软件在感染后几乎不可能恢复,尤其在勒索软件急增的情况下,最重要的是提前预防。建议对操作系统和常用的应用程序应用最新的安全更新,并定期备份重要的数据。
V3产品可以检测Shifr勒索软件。
<V3产品群诊断名>
- Trojan/Win32.Ransom


