

注意!出现了伪装成Windows Defender更新的勒索软件
最近正在流行伪装成Windows操作系统的基本防病毒程序Windows Defender更新信息的勒索软件,需要用户的注意。该勒索软件的勒索记事本支持多种语言,其中包含了韩语,说明了韩国用户也成为了主要攻击对象。
Revenge勒索软件被媒体报道为“针对韩国的勒索软件“,利用RIG EK(Exploit Kit)主要以海外网站为中心传播。Revenge勒索软件是在2016年5月初被发现的CryptoShield勒索软件的一个变种,具有类似的功能,如“连接C&C服务器”、“将自己注册到启动程序”并“输出虚假信息”等。
当Windows 7用户被Revenge勒索软件感染,则出现用户帐户控制(UAC)窗口。然后,询问是否要运行“VMI Command Utility”程序。此时,当用户单击“是”,则通过管理员权限运行该程序,并利用bcodedit禁用恢复启动模式,并利用vssadmin删除卷影副本(Volume Shadow Copy,VSC)。
禁用恢复启动模式和删除卷影副本的原因是为了防止用户恢复PC到被勒索软件感染之前的某个时点,其他勒索软件也经常使用这种方法。但是,一般来说,勒索软件在加密之前删除卷影副本而没有任何信息,而Revenge勒索软件利用用户帐户控制(UAC)来运行该程序,就像Cryptoshield勒索软件一样。
然后,出现一个假的Windows Defender信息窗口。此信息窗口包含了“需要更新以诊断病毒和间谍软件,单击‘继续(C)’按钮更新Windows Defender程序。”的内容。
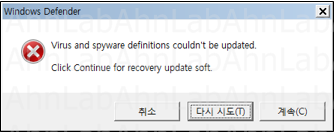
【图 1】输出假信息的Revenge勒索软件
通常,Windows Defender更新是通过Windows Update完成的。但是,当出现如【图 1】所示的信息时,用户毫无疑问地点击‘继续(C)’按钮。攻击者正是瞄准了这一点诱导感染勒索软件。
之后,Revenge勒索软件在受感染PC生成16位的16进制ID值,将其传送到C&C服务器,并从C&C服务器接收信息。并强制终止MS SQL、My SQL和Oracle等数据库相关进程。如果数据库相关的文件被加密,而不是简单的文档文件,则在使用系统时可能会发生更多问题。
Revenge勒索软件可以对1,237个扩展名进行加密。加密完成后,如【图 2】所示,将REVENGE字添加到扩展名,并更改文件名。此时,更改的文件名可能是先前生成的16位PC ID和加密的文件名的组合。
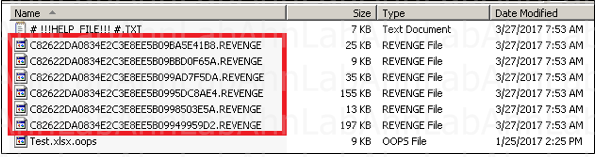
【图 2】添加REVENGE扩展名和更改文件名
加密完成后,每个文件夹生成名为#!!!HELP_FILE!!!#.txt的勒索记事本,而不生成html形式的勒索记事本。如【图 4】所示,勒索记事本由英语、意大利语、德语和波兰语组成。另外,还可以看到韩国语,这可是韩国用户的感染率很高的反证。
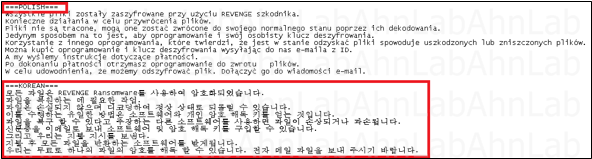
【图 3】包含韩国语的Revenge勒索软件的勒索记事本
和CryptoShield勒索软件一样,Revenge勒索软件的勒索记事本也没有提到恢复费用,只是标记了电子邮件地址,可以询问支付恢复费用及方法。并且同样也使用india.com帐户。还可以看到勒索记事本包含前面生成的16位的PC ID,这似乎是制作者识别恢复工具的值。V3产品可以检出该Revenge勒索软件。
<V3产品群诊断名>
Trojan/Win32.Reconyc
Revenge勒索软件通过利用安全漏洞的漏洞利用工具进行传播,因此用户实际上很难察觉到感染过程。所以,为了防止以这种方式传播的勒索软件,需要遵守以下的安全守则。
1. 使用最新版本的操作系统。
2. 始终安装最新版本的安全更新。
3. 使用最新版本的Web浏览器、Java和Flash Player。
4. 建议仅在必要时安装Java和Flash Player,最好将其从PC中删除。
5. 定期备份数据。
6. 防病毒软件更新到最新版本,并始终开启实时扫描等最新威胁预防功能。
7. PC最好不要在不必要的或不符合目的地方使用。
8. 请注意,分发免费应用程序的网站是恶意软件的温床,尽可能不使用。
9. 不要浏览陌生人发送的电子邮件并运行附件。


