

威胁IoT设备的Linux恶意软件Top5
2016年9月,网络犯罪研究记者布莱恩·克雷布斯的博客网站——KrebsOnSecurity.com和主机托管公司OVH遭到了分布式拒绝服务(DdoS)攻击。10月,美国最主要DNS服务商Dyn遭遇了大规模DDoS攻击,导致了Twitter、Spotify、Netflix、AirBnb、CNN、华尔街日报等数百家网站无法访问。这两起攻击均利用专门攻击物联网的恶意软件 -“Mirai”。
AhnLab曾在去年的“安全月刊10月号”中刊登了“嵌入式Linux安全性探析”,主要讲述了IoT及嵌入式Linux系统面临的安全威胁。本文将继续探讨包括Mirai恶意软件的最近发现的专门攻击IoT设备的Linux恶意软件。
目前,有很多操作系统为掌握IoT的主导权而展开着激烈的竞争。其中,嵌入式Linux最为广泛使用。Linux广泛利用在“网络路由器(被称为家用路由器、Wi-Fi路由器或无线路由器)”、“机顶盒(Set-top box)”和“网络附加存储(Network Attached Storage,NAS”)等。 尽管这种系统比桌面系统性能低下,但是与其他物联网产品比较的话,更接近于一台电脑,因此很容易成为攻击者的首选目标。
这种Linux恶意软件最初报告于2008年,并只能感染使用MIPS进程的网络路由器。但是,2012年发现的Aidra蠕虫除了MIPS之外支持多样的进程,不仅在网络路由器,还可在机顶盒(Set-top box)等多样的嵌入式Linux平台活动。很多嵌入式Linux恶意软件主要目的是发起DDos攻击。但是,2013年出现的Darlloz蠕虫主要目的是开采比特币之类的虚拟货币。2014年圣诞节当天,黑客集团Lizard Squad发起大量由Gafgyt恶意软件变形的DDoS攻击,导致一些网络游戏网站瘫痪。Lizard所使用的攻击软件名为Lizard Stresser。2016年,Mirai恶意软件分别在9月份和10月份发起了大规模的DDoS攻击。该攻击不仅利用了网络路由器,还利用了DVR(Digital Video Recorder)、和IP摄像机等IoT设备。
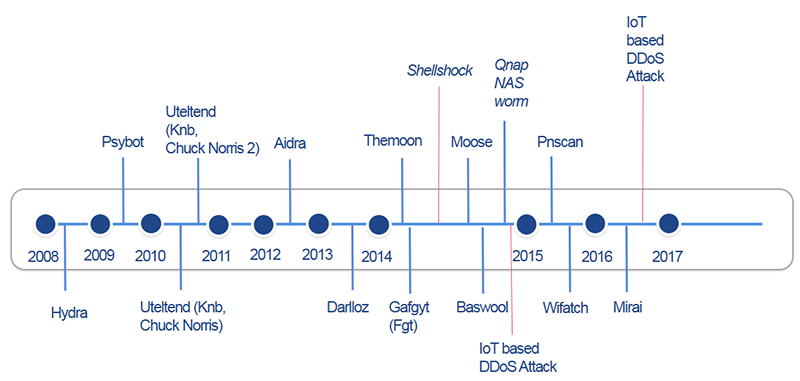
【图 1】主要嵌入式Linux恶意软件时间轴
【图 1】所示的嵌入式Linux恶意软件中,发现最多的有Aidra、 Darlloz、 Gafgyt、 Mirai和Pnscan等五种。这五种恶意软件的发现情况如【表 1】所示。根据表的数据显示,嵌入式Linux恶意软件从2014年开始呈现爆发性增加趋势。该统计是截至到2016年10月31日的数据。按这种趋势,预期到年末还会持续增加。
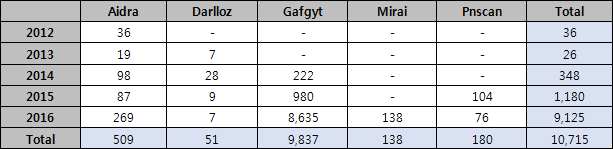
【表 1】主要Linux恶意软件发现情况
当前最多出现的Linux恶意软件是Gafgyt,预测日后Gafgyt和Mirai将继续增加。下面将简单介绍这五种嵌入式Linux系统的恶意软件。
■ Aidra(或Lightaidra)
Aidra最早发现于2012年2月,制作时期很有可能是2011年末。Aidra可以看成是最早的物联网恶意软件。传统的嵌入式Linux恶意软件的攻击对象是使用MIPS进程的网络路由器的话,该恶意软件不仅在MIPS,还可在ARM、MIPSEL、Power PC和SuperH等多样的进程中运行。Aidra恶意软件主要用途是利用IRC Bot进行DDoS攻击,其源代码是2012年12月在网上公布的,即是说存在多样的Aidra变种。2014年发现的变种增加了除去Darlloz恶意软件的功能。
■ Darlloz(或Zollard)
Darlloz发现于2013年10月,是一种不仅可以感染x86芯片的Linux系统设备,还可以感染搭载ARM芯片及PPC、MIPS架构的Linux设备的物联网蠕虫病毒。该恶意软件不仅具有DDoS攻击功能,还具有挖掘比特币之类的虚拟货币的功能。
■ Gafgyt
Gafgyt恶意软件发现于2014年8月。2014年末,黑客组织Lizard Squad对索尼和微软的游戏网络发动了DDoS攻击。Gafgyt恶意软件被利用在该攻击而成名。2015年1月,公开了恶意软件源代码,目前Gafgyt存在的变种最多。
■ Mirai
Mirai是“未来”的日本语发音,首次发现于今年5月。10月,Mirai源代码被公布在一个黑客论坛上,之后持续出现变种,导致该恶意软件日益猖獗。今年9月安全研究机构Biran Krebs网站遭遇的大型攻击和法国主机服务供应商OVH于10月遭到的攻击都使用了Mirai恶意软件。Mirai恶意软件具有UDP Flood、Syn Flood、ACK Flood、GRE IP Flood等多样的DDoS攻击功能。
■ Pnscan
2015年8月,俄罗斯安全提供商Dr.Web的网络安全研究专家们在Linux路由器上发现了一些危险的新型木马病毒,其中一个木马名为Pnscan。Pnsca可以感染ARM、MIPS以及PowerPC架构的设备,并攻击HNAP(Home Network Administration Protocol)和CVE-2013-2678等漏洞。
物联网确实存在诸多安全风险,但目前似乎并没有应对的方法。没有一款针对物联网设备的防病毒软件,即使有,如果没有物联网设备制造商的协作,无法在物联网设备安装该软件。这就需要付出加倍努力来预防被恶意软件感染。首先,必须更改网络路由器和(NASNetwork Attached Storage:网络附属存储)的出厂默认密码。密码必须组合英文、数字和特殊符号,而且最好是定期更改密码。对于Admin、adin1、guest、root、support等帐户,黑客主要代入的密码如下。(【表 2】【图 2】)
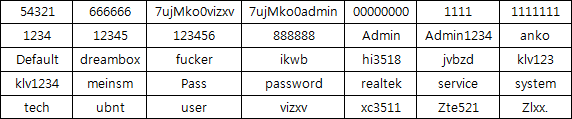
【表 2】脆弱的密码
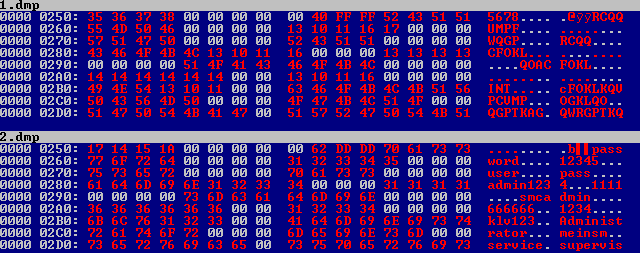
【图 2】包含在Mirai恶意软件的密码字符串比较
攻击者一旦发现网络路由器的漏洞便进行攻击,制造商便定期提供固件更新来应对攻击者的威胁。用户对于联网的产品,也必须更新至最新固件,以预防未来有可能出现针对物联网设备的其他漏洞的攻击。另外,最好是解除外网访问功能后使用。因为,攻击者大多时候恶意利用外网访问内网的功能来入侵系统。
2014年后出现的基于嵌入式Linux系统的恶意软件引起的DDoS攻击,使世界各国政府开始意识到事态的严重性。尤其2016年物联网威胁遭受沉重一击,遭受了有史以来最大规模的DDoS攻击。物联网接下来几年可能将继续扮演这种角色。 预计到2020年,物联网设备将达200亿台。因此,从现在开始,更多恶意攻击者会实施更频繁、更具破坏性的攻击。
2017年,物联网平台将需要从一开始就将安全谨记于心,而不是事后再做打算。在问题变得更严重之前,需要政府、设备制作商和网络安全提供商联手来考虑该问题并导出解决方案。
[参考资料]
[1] Marta Janus/Kaspersky, ‘Heads of the Hydra, Malware for Network Devices’, 2011
[2] Marta Janus/Kaspersky, ‘State of play: network devices facing bulls-eye’, 2014
[3] Son,Kijong/韩国互联网振兴院,’通过路由器攻击事例的物联网设备面临的安全威胁‘,2015
[4] 中国安防展览网 http://www.afzhan.com/news/detail/50510.html


