

美国大选后带来了恶意软件?
2016年11月8日(当地时间)进行的美国总统大选结果带来的风暴还未平静下来,竟然出现了利用美国大选的恶意软件,需要用户的格外注意。
据悉,该恶意软件伪装成屏幕保护文件(.scr),文件名为特朗普(trump)。运行该文件,则出现一个JPG文件,内容包含着美国总统当选人特朗普的图像和他的演说词。这样伪装成一个单纯的图片,可以避开用户的怀疑,随后在用户不知情的情况下开始恶意行为。
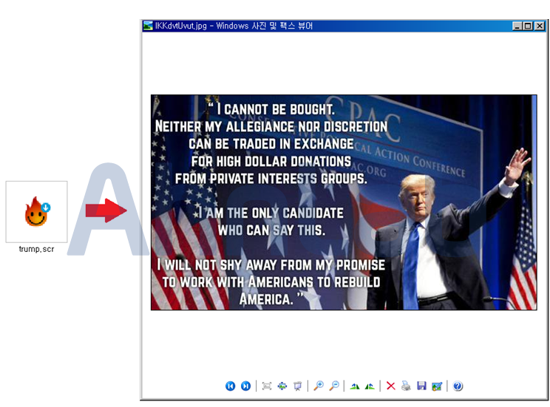
【图 1】伪装成特朗普选举图像的恶意软件
用.NET Framework编写的该恶意软件(trump.scr)被运行后,在C:\Documents and Settings\Administrator\Local Settings\Application Data文件夹中创建可执行文件(exe)和图像文件(jpg)。
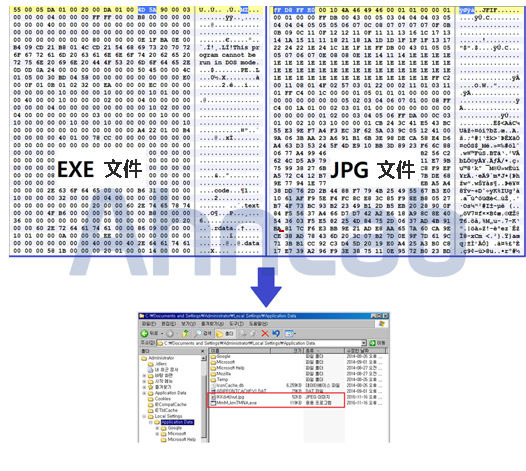
【图 2】trump.scr被运行后生成的文件(EXE, JPG)
生成的文件中的MmM_kmTMNA.exe利用Windows的正常进程script.exe运行恶意vbs文件。该恶意vbs文件又在特定的文件夹中生成rytr5674657gfhgjgj.eXe文件,而该文件就是以前开始已在持续传播的Xtreme RAT恶意软件。
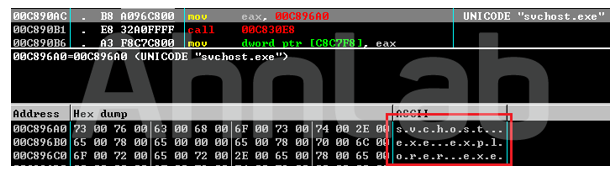
【图 3】 Xtreme RAT恶意软件
据推测,该恶意软件收集用户的系统的各种信息,并通过网络连接来远程控制用户系统。
V3 365 Clinic, V3 IS/ES 等V3产品群可以检出该恶意软件。
<V3产品群诊断名>
Trojan/Win32.Xtreme (2016.11.16.07)
Trojan/Win32.Generic (2014.06.25.00)
Backdoor/Win32.Xtreme (2012.08.10.03)
很多人关心的事件同样引起黑客的注意。使用这些引起人们好奇心的热门话题的社会工程学的攻击手段越来越巧妙。为了防止被这些利用社会工程学的恶意软件感染,不要随意打开来源不详的文件或电子邮件附件。另外,计算机的操作系统必须即时安装安全补丁,以预防利用安全漏洞的恶意软件。最后,安装在计算机的防病毒软件引擎也要经常更新为最新版本,以减少新型和变种恶意软件带来的损失。


