

办公文档成为勒索软件入侵通道,如何做好防护?
2025年12月8日, AhnLab 宣布在其智能威胁应对解决方案 AhnLab MDS 中新增 CDR(Contents Disarm & Reconstruction,内容解除武装与重建)功能。此次功能升级将扩大 AhnLab 对通过邮件、网页等渠道渗透的文档型攻击的防御范围。
近期攻击者正通过恶意利用电子邮件附件、办公文档等载体传播恶意代码,使攻击手段日益复杂化。 尤其是利用与正常文档难以区分的文件来绕过安全检测,或是在必须打开文件的业务场景中发动攻击的案例持续上升。为应对这种变化, 为应对这一趋势,AhnLab 在 MDS 中新增 CDR 功能,以减少“检测之后”阶段可能出现的响应空白。

树立文档攻击防御新标准
AhnLab MDS 的 CDR 技术通过清除文档内潜在威胁要素,将其重建(Reconstruction)为与原始文档格式相似的安全文件。其核心价值在于:即使采用传统特征码或行为分析方式难以判断是否恶意的文档文件,也能在保障业务连续性的前提下安全使用。
CDR 支持 Office 文档、PDF、HWP、ZIP 等多种格式,并会去除文档内部的 Active Contents(如JavaScript、Flash、ActiveX 等),从源头阻断威胁。用户无需因无法打开疑似恶意文档而中断工作,可立即使用被无害化处理的安全文件。
在 MDS·MTA 环境中的自动化 CDR 无害化处理
AhnLab MDS 通过 CDR 功能,将文档安全防护范围从简单检测扩展至实质性响应阶段。
在 MDS 与 MTA 环境中,用户可对上传文件或检测记录中选定的文件进行 CDR 处理,并下载重构后的安全文件。此外,MTA 还支持与自动响应策略联动,将恶意或可疑附件自动进行 CDR 处理后再转发给收件人。这使安全管理员无需额外的手动处理,即可提前阻断文档型威胁。
用户可在管理界面查看 CDR 处理结果、相关日志及报告文件,从而同步提升安全可视性与管理效率。
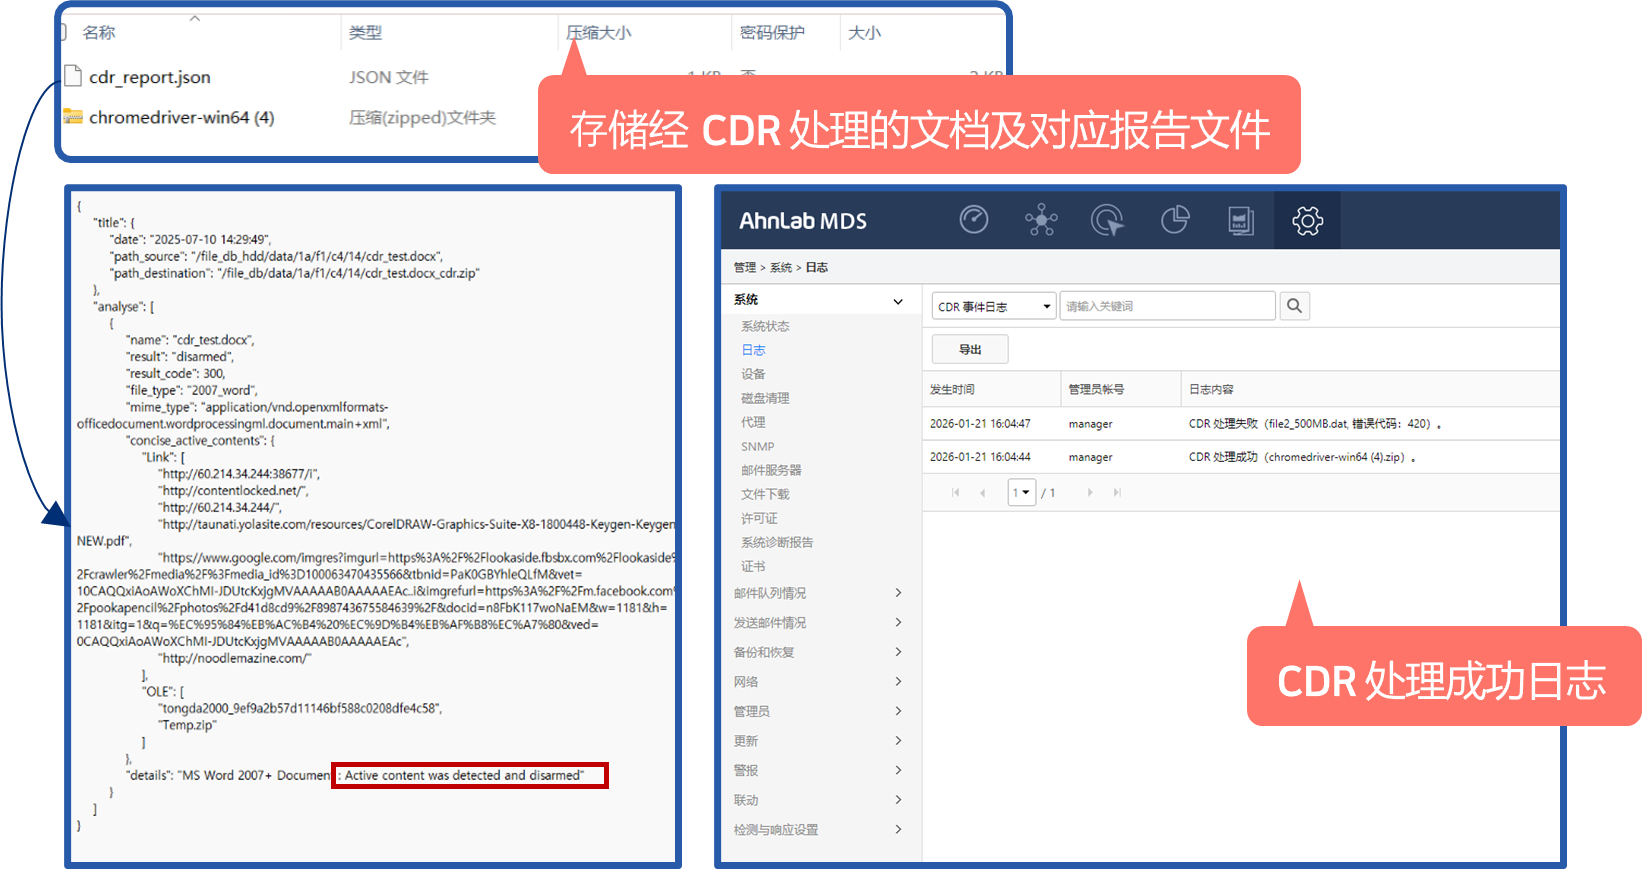
[图1] 通过 CDR 处理成功日志及报告增强可视性
强化文档安全的同时提升用户体验
AhnLab MDS 所搭载的 CDR 技术可实现三大效益:▲强化文档安全性 ▲最小化误报/漏报导致的工作延误 ▲提升用户体验。
特别是解决了“业务需要必须打开,但因安全风险不敢打开”两难困境,实现了安全性与工作效率的平衡。
通过引入 CDR 技术,AhnLab 将率先应对不断增加的文档型攻击趋势及更加智能化的攻击手法,为客户提供更具实效的安全价值。
许可及支持范围
CDR 功能以“AhnLab MDS CDR Lite License”形式提供,用户需单独购买许可证后在 MDS·MTA 设备上激活使用。支持固件版本为 MDS 2.1.25,适用机型为 MDS 5000B/10000B/20000B。
现有 MDS 或 MTA 设备用户只需追加购买 CDR 许可,即可在保留原有功能的基础上扩展使用 CDR 功能。许可以设备为单位按年续订。
AhnLab 正考虑未来推出基于 API 的“CDR Advanced”许可。 AhnLab MDS 产品负责人李妍珠经理表示:“针对仅凭现有检测技术难以应对的文档型攻击,CDR 提供了适用于实际工作环境的切实解决方案。搭载 CDR(基于 JiranSecurity SDK)的 AhnLab MDS 将逐步完善从检测、无害化处理到传输的全流程文档安全体系。”


