

网络钓鱼攻击者的最新攻击技术——虚假网址链接!
AhnLab的ASEC分析团队监测到2023年2月19日至2月25日期间发生的钓鱼(Phishing)邮件攻击。网络钓鱼是攻击者冒充特定机构、企业或个人,通过电子邮件传播恶意代码并泄露用户帐户信息的一种欺骗手段。下面让我们来详细了解一下该期间所发生的钓鱼攻击案例、将其按类型分类的统计信息以及需要注意的关键词。作为参考,在本文中,只有包含附件的邮件被归类为钓鱼邮件。
监测结果显示,引导至虚假页面(FakePage,68%)的电子邮件所占比例最高。虚假页面是攻击者模仿登录页面和广告页面的界面构成、标志(Logo)、字体,诱导用户登录的页面。此时,输入的帐户信息将传输到攻击者的C2服务器。
包含Infostealer恶意软件的钓鱼邮件紧随其后,占26%。Infostealer,也被称为信息窃取型恶意软件,包含AgentTesla和FormBook。它们窃取并泄露保存在网络浏览器、电子邮件或文件传输协议(File
Transfer Protocol,FTP)客户端中的用户信息。
传播下载器(Downloader)恶意软件(例如SmokeLoader和GuLoader)的钓鱼邮件位列第三。除此之外,传播木马(Trojan)、漏洞利用和蠕虫(Worm)的钓鱼邮件分别占9%、2%和1%。
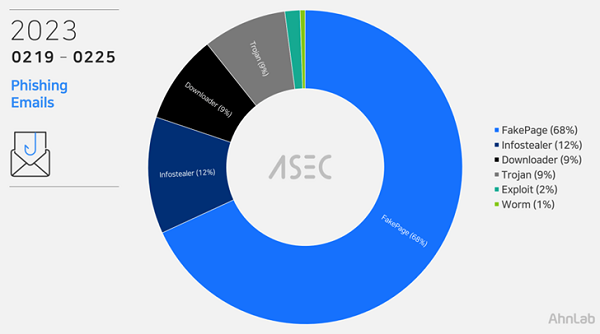
【图1】2023年2月19日至2023年2月25日期间网络钓鱼攻击的按类型统计信息
那么,攻击者使用了哪些扩展名来欺骗用户呢?本次统计中,确认到攻击者使用了11种压缩文件扩展名,包括ZIP、R00、RAR、R01、R17、GZ、DAA、XZ、Z、ACE、LZH。特别是,Infostealer和下载器恶意软件伪装成IMG磁盘图像文件、DOCX和PDF文档文件等并附加到电子邮件正文。而虚假页面以网页脚本文档的形式传播,例如需要由网络浏览器运行的HTML、HTM和SHTML等。
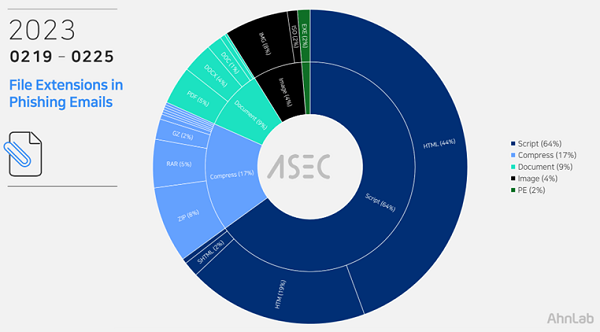
【图2】钓鱼邮件附件扩展名统计信息
下表总结了网络钓鱼邮件的标题和附件,包括虚假登录页面、Infostealer和下载器恶意软件。
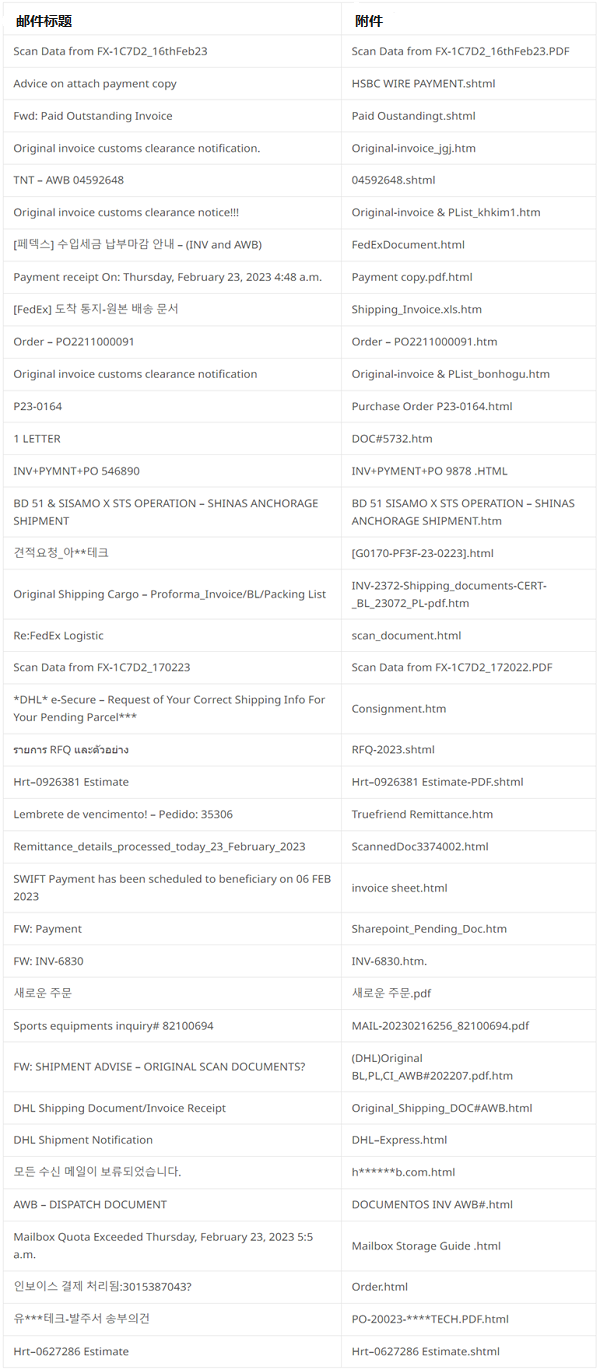
【图3】链接到虚假登录页面的钓鱼邮件标题和附件
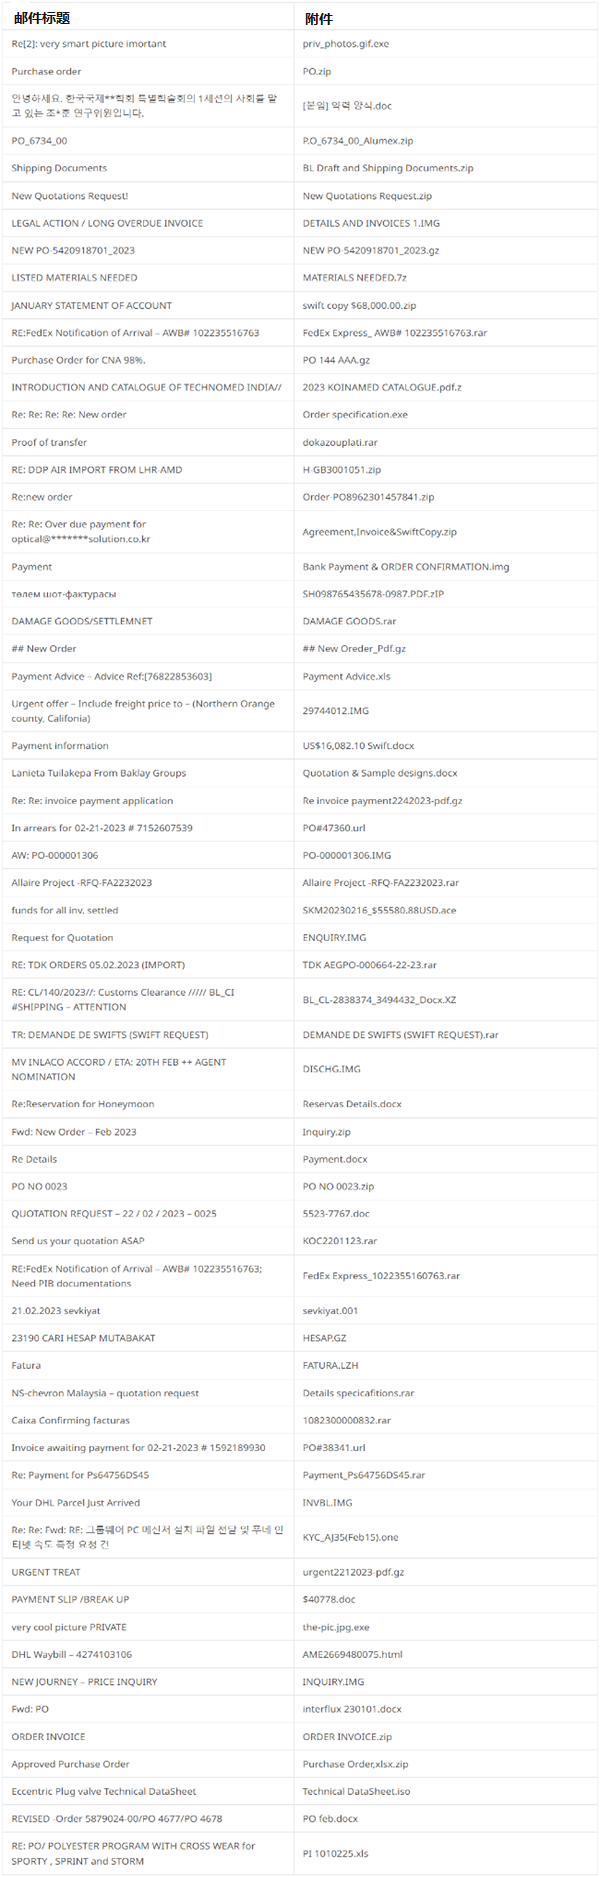
【图4】包含Infostealer、下载器恶意软件的钓鱼邮件标题和附件
基于上述网络钓鱼案例,AhnLab分析团队选择了“报价和订单”作为用户应该注意的关键词。近期传播的钓鱼邮件标题中包含了“请求报价”字样,正文附有HTML文件。该文件是伪装成Excel的虚假页面,它会将用户信息传输到攻击者的服务器。
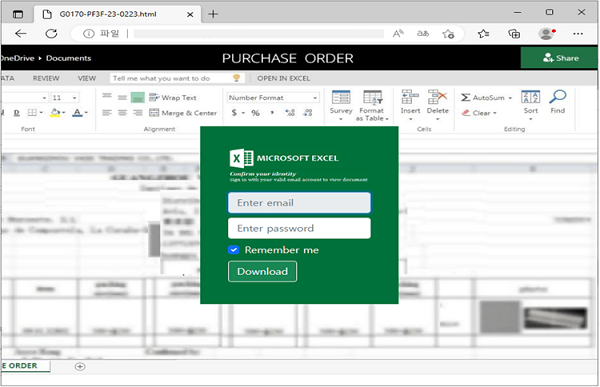
【图5】伪装成Excel文件的HTML文件
通过这种方式,使用钓鱼邮件的攻击会伪装成发票或纳税单等内容,从而使用户访问虚假登录页面或运行恶意代码。特别是,与正常页面相似的虚假登录页面会随着时间的推移变得更加逼真。恶意代码以压缩文件格式打包,以绕过安全产品的检测。对此,AhnLab列出了以下用户应该遵守的安全守则,以最大程度地减少钓鱼邮件造成的损害。
对于来源不详的发件人发送的电子邮件,在确定其内容可信之前,请勿点击正文链接和附件内容。
如果您点击了链接,在确认链接页面可信之前,请勿输入登录帐户等敏感信息。
最好不要运行不熟悉扩展名的附件。
安装防病毒软件(Antivirus)等安全产品并定期运行扫描。
更多详细内容请前往ASEC博客确认。


