【OT安全趋势 -上】OT威胁的过去和未来
相对于IT领域,针对OT环境的攻击细节,如入侵案例、途径、使用的恶意代码等,并不为人所知。下面让我们仔细了解针对OT环境的攻击在过去十年中如何演变,以及目前如何进行。
OT(Operational Technology,运营技术)是一个涵盖了工业控制系统(Industrial Control System: ICS)以及制造、能源、供水、医疗保健、运输、电信、交通控制和设施管理等运营环境的概念。
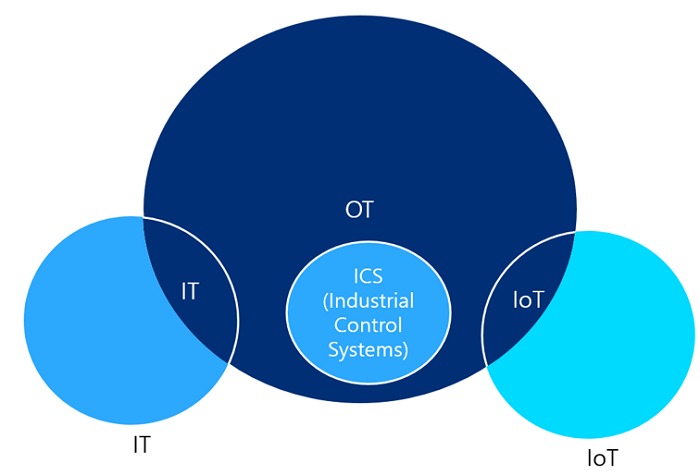
【图1】OT安全领域
OT可以独立配置,但在许多情况下它与IT和IoT相连。因此,OT安全不仅覆盖OT网络内的系统,还覆盖与之相连的IT和IoT。
OT安全的特点
OT安全与一般IT安全有几个不同之处。
首先,在OT安全中,保证“可用性(Availability)”是最为重要的,“保密性(Confidentiality)”和“完整性(Integrity)”的优先级相对较低。即使感染了恶意代码,如果没有大问题,也可以继续运行。当该系统因维护等原因停止运行时,恶意代码将被删除。
其次,OT应用于多样的行业,每个行业都有各种公司提供相应设备。一般情况下会使用Windows和Linux系统运行,部分环境使用定制型OS。使用的OT协议种类繁多,大部分OT协议的信息是未公开的,需要进行协议分析以确保可见性。
第三,通常使用过时的系统运行。2001年推出的Windows
XP仍被运用在工业现场,有时还会运行320年以上的系统。作为参考,美国的核武器运营方式直到2019年也都在使用软盘,国际空间站(Space Station)和1980年制造的旧飞机上也在使用软盘。
在老旧系统中也有可能会不安装通用安全程序,而使用系统负载或崩溃可能性相对较低的白名单产品。但是,太旧的系统就没有可以安装的安全程序。
第四,由于可能出现运行问题而未应用安全更新的情况较多。攻击者通常攻击不再支持更新的软件漏洞,但有些情况下,对于停止支持更新的系统或程序,根本没有可应用的安全补丁。
由于运行系统通常与互联网断开连接,因此被认为对于外部攻击相对安全。这一观点并没有错,但如果与OT网络相连IT网络系统或在管理流程中发生恶意代码入侵OT网络的事件时,由于未应用安全补丁,因此即使是利用旧漏洞进行攻击也很容易被入侵。
此外,由于现有安全部门对OT环境知之甚少,且生产及运营负责人缺乏安全知识,导致无法确定由哪个部门负责OT安全的情况也不在少数。
主要OT安全入侵事件
本文整理的OT安全入侵事件仅限以下范围:因失误、漏洞等偶然发生但却最终产生损害的案例;针对OT环境的攻击(如入侵和针对性攻击),以及因感染一般恶意代码而发生故障的案例。一般的恶意代码若不是专门针对OT环境开发,则可能会产生流量异常或系统崩溃等现象,但大多数没有特别症状。
由此整理的OT安全事故案例请参考下列【表】。
|
日期 |
国家 |
对象 |
类型 |
内容 |
|
1999年6月 |
美国 |
Olympic
pipeline |
失误 |
-
因修改石油管道控制系统DB造成管道爆炸 -
3名死亡。损失约5845万美元 |
|
2000年4月 |
澳大利亚 |
Maroochy
Water Service |
入侵 |
-
前雇员入侵无线通信 -
3个月内排放46次废水 |
|
2003年1月 |
美国 |
Davis-Besse核电站 |
恶意代码 (一般) |
-
感染Slammer蠕虫 -
安全监控系统瘫痪5小时 |
|
2003年8月 |
加拿大 美国 |
Air
Canada CSX |
恶意代码 (一般) |
-
感染Blaster蠕虫 -
加拿大Air Canada程序损坏 -
美国东部最大规模的CSX铁路服务中断 |
|
2006年8月 |
美国 |
Browns
Ferry核电站 |
漏洞 |
-
因工厂ICS网络流量过大导致VFD控制故障 -
泵控制器停止工作 |
|
2007年8月 |
美国 |
加州TCAA水闸控制 系统 |
入侵 |
-
前电气主管在SCADA系统中安装了未经授权的软件 -
被判10年徒刑 |
|
2008年1月 |
波兰 |
电车系统 |
入侵 |
-
波兰青少年自制发射器入侵城市电车系统 -
4辆电车脱轨致12人受伤 |
|
2010年6月 |
伊朗 |
核电站 |
恶意代码 (针对性攻击) |
-
使用Stuxnet攻击伊朗核浓缩离心机 |
|
2012年8月 |
沙特阿拉伯 |
沙特阿拉伯国家石油公司 |
恶意代码 (针对性攻击) |
-
是自称“正义之剑(Cutting Sword of Justice)”的团体所为 -
使用Shamoon攻击了三万个沙特阿美系统 -
因主要企业系统已被隔离而未受影响 |
|
2013年 |
美国、西班牙、法国、 意大利亚、德国 |
能源、航空、石化 |
恶意代码 (针对性攻击) |
-
Havex恶意代码,在OPC网络上搜索工业设备 -
在多个OPC平台上间歇性崩溃 |
|
2015年12月 |
乌克兰 |
电网 |
恶意代码 (针对性攻击) |
-
以BlackEnergy恶意代码导致乌克兰停电 -
约230,000人受到影响 |
|
2016年12月 |
乌克兰 |
电网 |
恶意代码 (针对性攻击) |
-
使用了Industroyer恶意代码 -
乌克兰基辅的1/5地区停电1小时 |
|
2017年 |
沙特阿拉伯 |
石油化工厂 |
恶意代码 (针对性攻击) |
-
在一家石化厂发现了Triton |
|
2017年6月 |
丹麦 |
AP
Moller-Maersk |
恶意代码 (一般) |
-
使用了NotPetya恶意代码 -
影响4个国家的Maersk码头运营(延迟/中断数周) |
|
2018年8月 |
台湾 |
TSMC |
勒索软件 |
-
感染Wannacry变种勒索软件 -
多家半导体工厂被迫停工 |
|
2019年3月 |
挪威 |
Norsk
Hydro |
勒索软件 |
-
感染LockerGoga勒索软件 -
因公司系统屏蔽而切换到手动操作 |
|
2020年6月 |
日本 |
Honda |
勒索软件 |
-
因感染Snake勒索软件而停止运营 |
|
2021年2月 |
美国 |
Olldsmar自来水厂 |
入侵 |
-
试图用远程控制软件操纵氢氧化钠浓度 |
|
2021年5月 |
美国 |
Colonial
Pipeline |
勒索软件 |
-
因感染DarkSide勒索软件而停止运营 |
|
2021年5月 |
美国 |
JBS食品公司 |
勒索软件 |
-
因感染REvil组织的勒索软件而停止运营 |
|
2021年7月 |
伊朗 |
铁路局、道路及城市发展部 |
恶意代码 (针对性攻击) |
-
因反政府组织攻击导致铁路运营出现障碍 |
|
2022年1月 |
白俄罗斯 |
铁路基础设施 |
恶意代码 (针对性攻击) |
-
白俄罗斯黑客活动家的入侵 -
欲通过白俄罗斯阻止俄罗斯军队移动 |
|
2022年2月 |
? |
? |
恶意代码 (针对性攻击) |
-
Pipedream - 模块化ICS攻击框架 |
|
2022年4月 |
乌克兰 |
电网 |
恶意代码 (针对性攻击) |
-
Industroyer 2. 攻击失败 |
从1999年至2009年早期的OT安全事故都是由管理员的操作失误、软件漏洞、蠕虫病毒感染引起的。恶意代码制作人也试图攻击一般计算机,而不太关注OT环境。
从2010年的Stuxnet蠕虫开始,OT安全发生了重大转变。这是首次发现的针对特定OT/ICS环境的网络武器。据推测,这次攻击的背后有国家层面的支持,而其目为阻止伊朗研制原子弹。
在2015年12月和2016年12月,乌克兰发生了因恶意代码而造成的停电,这证明了针对OT环境的网络攻击可以在现实世界中造成物理损害。在2022年俄罗斯入侵乌克兰时,也发生了试图使用恶意代码造成停电的事件,但未能造成真正的停电。
自2017年以来,因Wiper恶意代码和勒索软件的数据破坏,从而导致生产线出现问题。目前尚不清楚实际OT网络中的系统是否受到影响,但由于管理此类系统的IT网络中的系统无法使用,而最终导致运营出现问题。
并且,2021年伊朗和2022年白俄罗斯的铁路系统因反政府组织的入侵而停止运营。
攻击动机
最常见的恶意代码编程动机是“经济利益”,其次是“情报”和“展示实力”。然而,攻击OT网络的动机主要是出于政治或宗教等“冲突”因素。
OT环境给网络犯罪组织带来的风险比攻击带来的经济利益更大。2020年至2021年间,勒索软件组织通过攻击能源供应商获取了经济利益,但国家层面产生的问题加剧了美国执法部门的调查。随着部分勒索软件组织落网,备受压力的勒索软件组织便宣布解散。一些网络犯罪组织甚至还宣布了不攻击基础设施和医院的原则。
综上所述,对诸如基础设施等OT网络的攻击主要是出于政治冲突因素而不是经济利益,且此类组织会获得国家层面上的支持来进行入侵。
威胁种类
OT网络中可能发生的安全威胁可以大致分为无意威胁(例如操作错误和软件错误)和有意威胁(例如黑客攻击和恶意代码)。从结果上,黑客攻击和恶意代码与操作错误和软件漏洞造成的损害程度可能相似,但在意图上来看却截然不同。
对于恶意代码,例如蠕虫或病毒等具有自我传播功能的恶意代码,存在因用户的疏忽而进入内部或通过连接到互联网的IT网络而遭到感染的情况。一般恶意代码可能会因冲突等问题而发生故障,但即使被感染也可能不出现任何现象。但是,用于攻击ICS相关系统而制作的恶意代码会造成攻击者意图造成的损害。
1.入侵
通常,OT网络中的系统是隔离的,无法从外部访问,但它与IT网络中的部分系统是连接的。由于系统是由远程控制程序管理的,因此必须注意防止泄露远程控制程序的帐户信息。此外,也不能排除离职人员为报复而进行攻击的情况,因此必须立即解除离职人员的访问权限。
2.恶意代码——蠕虫、病毒、勒索软件等
事实上,因不遵守规定的安全流程,在OT网络中会经常发生感染恶意代码的现象。一般恶意代码不具备OT环境攻击功能,因此可能会导致流量产生或冲突等问题,但不会对系统运行造成明显影响。但是,针对特定OT/ICS环境的恶意代码,将有可能导致攻击者意图造成的数据篡改或损坏等。
另外,OT系统可以直接连接到USB存储器等存储介质。原则上,维护人员应使用防病毒程序扫描连接到生产线系统的存储介质后带入。然而,若没有精密扫描存储介质的情况下使用,则可能会感染蠕虫或病毒等恶意代码。严重情况下,如台湾TSMC的案例,即生产线因感染具有自我传播功能的勒索软件而被迫停止生产。
攻击途径
多数情况下都会认为OT网络与外界隔绝,因此很难渗透到内部。有些人认为实际入侵行为是不可能实现的,但实际OT网络内的系统已相互连接,也有连接到IT网络以管理网络内部系统的情况。
1.IT网络
OT网络通常与外部和互联网断开连接,因此很难进行直接攻击。然而,与IT网络相连的OT网络内的系统也有可能会通过IT网络而导致恶意代码进入内部。攻击者不会直接攻击OT网络,而是试图通过IT网络来攻击OT网络。由于大部分IT网络系统都是Windows,针对ICS环境的恶意代码也是基于Windows编程的。
2.合作公司
执行维护及其他业务的合作公司通常会直接访问OT网络内的系统。如果攻击者在合作公司使用的存储介质中插入恶意代码,便可以直接渗透到内部系统。然而,由于攻击者无法与外界通信,因此会尽可能收集大量OT网络内使用的系统类型和版本等信息,并创建相应定制型恶意代码。
3.供应链
在OT网络内运行的系统是由专业制造商提供的。攻击者通过攻击此类公司使其制作的程序中包含恶意代码,或者用包含恶意代码的安装文件进行替换。于2013年发现的Havex,就是入侵了制作OT网络运行软件的制造商的网站,并在安装文件中植入恶意代码的典型案例。因此,很难获知供应链提供的软件中是否植入恶意代码。
恶意代码种类
能够威胁OT环境的恶意代码主要分为:▲一般恶意代码、▲勒索软件、▲OT/ICS恶意代码。
1.一般恶意代码(蠕虫和病毒)
工业设施的维护是通过USB等存储介质进行的,而在这个过程中蠕虫进入OT网络的案例也较常见。或者,在使用破解(Crack)或Keygen而非正版软件时,也会有感染恶意代码的情况。
此外,近年来在工业设施中,会连接并使用IoT设备以进行数据测量。IoT设备会连接到互联网,在这个过程中也有可能会感染IoT恶意代码。IoT恶意代码会被用于DDoS攻击,并产生大量网络流量,这也会影响到OT网络系统。然而,到目前为止,还没有发现针对工业IoT设备的IoT恶意代码。
2.勒索软件
目前勒索软件组织在攻击各个行业,并从随机攻击演变为针对特定企业的针对型勒索软件。针对型勒索软件会通过入侵到内部收集信息后,分发勒索软件以勒索金钱。如果IT网络内的系统因感染勒索软件而无法使用,则该系统所管理的OT系统的运行也有可能出现问题。部分勒索软件甚至可以阻止工业管理软件运行,但大多数勒索软件在编程时并不会考虑到OT网络本身。
3.ICS恶意代码
尽管根据分类方法可能略有不同,但目前已知的ICS攻击恶意代码有8种。在此对包括ICS在内的可以篡改和损坏OT环境中所使用产品的数据的恶意代码进行了分类,而并没有包括简单的妨碍软件运行或破坏数据的恶意代码。
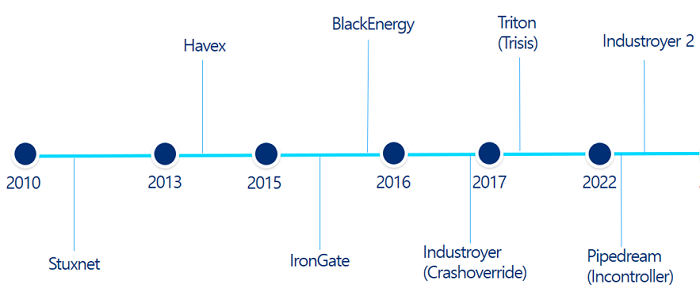
【图2】OT/ICS恶意代码
于2010年由白俄罗斯安全防护企业VirusBlokAda发现的Stuxnet,经确认是美国国家安全局与以色列情报机构合作开发的恶意代码。Stuxnet是针对伊朗的离心机而制造的,其中特定可编程逻辑控制器(PLC)可以重新编程以改变离心机转速。换句话说,Stuxnet的目标不是破坏,而是扰乱工业流程。它很可能是被通过USB存储器偷偷带进内部,并以管理自动化流程的可编程逻辑控制器作为入侵目标。
Havex也被称为Oldrea,经确认其幕后黑手为俄罗斯攻击组织Energetic Bear(Dragonfly)。Energetic Bear以美国和欧洲的能源、航空航天、制药、国防和石化行业为目标展开了攻击。通过从合法供应商的网站重定向到包含Havex恶意代码的页面,使攻击者得以收集了大量数据并远程监控工业系统。
BlackEnergy于2007年首次被发现,并于2010年新增了DDoS攻击功能。据推测,得到俄罗斯国家支持的Sandworm组织使用该恶意代码攻击了乌克兰。在2014年,“BlackEnergy 3”新增了破坏数据、恶意利用设备、攻击路由器等功能。在2015年12月,它以乌克兰电力公司的基础设施为目标,破坏了保存在工作站和服务器上的文件,并入侵了多个配电中心,导致大约23万人断电6小时。
在2015年下半年发现了IronGate恶意代码。经确认,它将西门子(Siemens)控制系统作为目标,并具有了与Stuxnet类似的功能。安全研究人员分析这极有可能是对ICS攻击技术的概念验证或研究活动。
Industroyer(Crashoverride)恶意代码在2016年12月17日被用来对乌克兰电网发动攻击,导致基辅五分之一的电力中断了一个小时。该恶意代码嵌入了数据擦除器组件和DDoS模块,其目的是对工业控制系统,尤其是变电站内所使用系统的开关及断路器进行控制。
Triton(Hatman,Trisis)最早是在2017年沙特阿拉伯的石化工厂的Triconex安全控制器型号中被发现的。它把Schneider Electric Triconex安全仪表系统(Safety Instrumented Systems)作为目标,并会通过禁用安全仪表系统对工厂造成损害。联邦调查局在2022年3月警告称,Triton仍然是一个需要注意的威胁。
在2022年发现的Pipedream(Incontroller)恶意代码是一种模块化的ICS攻击框架,它允许攻击者根据目标和环境造成中断、性能下降甚至破坏。它可以操作包括Omron和Schneider
Electric控制器在内的各种工业PLC和软件,并且可以攻击CODESYS、Modbus、OPC UA(Open
Platform Communications Unified Architecture)在内的ubiquitous工业技术。
Industroyer 2是于2022年4月在乌克兰一家能源公司发现的恶意代码,它由适用于Windows、Linux和Solaris操作系统的支持ICS恶意代码及擦除器组成。攻击者曾试图将恶意代码分发至乌克兰的高压变电站。其攻击行为原定于2022年4月8日,但实际上并没有发生。“Industroyer
2”使用IEC-104(IEC 60870-5-104)协议用来和工业设备进行通信。其中包括变电站所使用的保护继电器。
综上所述,过去10年发现的OT恶意代码不到10个,且发现的恶意代码主要针对的是电力和能源行业,而非制造业。在早期阶段,它会造成数据篡改等问题,但2017年发现的Triton可以将特定代码注入到控制设备,实现设备操作。如果控制设备具有像计算机一样的操作系统并且可以安装程序,那么预计会有适合此类环境的恶意代码被制作出来。
响应方案
针对OT环境的恶意代码可以通过遵循一些基本原则在很大程度上防止感染。
首先,除基本的IT安全策略外,还应为OT网络准备另外的安全策略。通常情况下,OT网络被认为是封闭网络,但它们中的大多数其实都连接了部分IT网络。因此针对连接IT网络和OT网络的系统,必须制定管理计划并进行集中监控。
必须使用防病毒程序扫描管理员和外部公司连接到OT网络系统的存储介质是否存在恶意代码。大多数恶意代码感染都可以通过彻底的安全检查防患于未然。由于USB存储器在生产线上经常感染恶意代码,近来还经常通过网络文件共享等方式传输必要的文件。
从攻击者的角度来看,如果无法获知内部网络状态和使用的产品,就很难想出攻击方案。因此,公司需要注意内部信息的管理,使OT网络使用系统的信息不被泄露到外界,并检查合作公司的安全情况。此外,由于攻击者也有可能会通过查看硬件或软件提供商出于促销目的发布的供应商列表来制定攻击计划,因此须确保公司名称不被轻易暴露。
供应链也需要从构建之时便考虑安全性。在2022年12月,发生了通过植入恶意代码的盗版Windows 10安装镜像攻击乌克兰政府的案例。在生产线上也会发生类似的事情,现实中也有外包公司使用非法的操作系统或软件,使系统在感染恶意代码的状态下运行的情况。
结论
现在大多数工业设施都是由计算机控制的,且越来越多的领域被归类为OT。然而,安全防护在OT环境成为热门话题的时间并不长。目前很多负责人对安全问题依然漠不关心,认为它与外界是处于断开连接的状态,因此得出OT网络系统是非常安全的结论。
更有甚者,在感染恶意代码导致生产线故障后的10年,系统依然得不到妥善安全的管理。如果像这样忽视安全性,当出现问题时,则很难分析并找到原因。
因感染恶意代码导致产品生产线停产或大面积停电,在现实世界中时有发生。尤其是水、能源等供应中断,其造成的损失将无法估计。因此,公司需要在不断关注OT安全的同时,也要掌握最新的相关趋势,并通过安全专家与OT专家之间的持续交流,以沟通的方式分享相关知识,构建合理的安全体系。


