

请注意!正在传播包含多个恶意文件的NSIS安装文件
AhnLab最近证实,大量恶意文件正在通过Nullsoft Scriptable Install System(NSIS)安装文件进行分发。在本文中,我们将详细了解使用NSIS安装文件传播恶意代码的方法。
NSIS最初用于为特定程序创建安装文件。但由于该系统是基于脚本运行的方式,且安装文件的形式在外观上几乎完全相同,因此有时会被用来制作恶意代码。
NSIS安装文件形式的恶意代码使用了传统方式,本文介绍的恶意代码是在一个安装文件中包含多个恶意文件的形式,其特点是运行一个文件时会运行多个恶意代码。
在由AhnLab获取的NSIS安装文件中,分别有setup_installer.exe文件和NSI脚本,如【图1】所示。
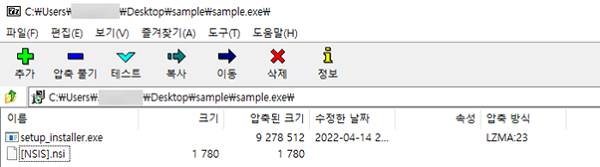
【图1】NSIS安装文件恶意代码中存在的文件
NSI脚本有一个简单地运行setup_installer.exe文件的例行程序,并且没有诸如代码混淆技术或时间延迟之类的“反沙箱”技术。
此外,setup_installer.exe文件由7Zip SFX(自解压档案)组成,7Zip SFX可以在将内部压缩文件解压到特定文件夹后运行特定程序。
该setup_installer.exe文件中,有15个恶意文件、库文件和setup_install.exe文件,如【图2】所示。在运行该程序时,会自动解压到%TEMP%(临时文件夹)\7zS[随机8个字符]文件夹,并运行setup_install.exe文件。
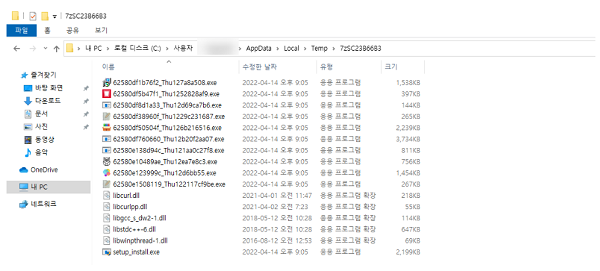
【图2】解压setup_installer.exe
运行setup_install.exe文件时,该恶意代码会利用Powershell将MSDefender进行例外设置到%TEMP%文件夹,并依次运行15个恶意文件。
对于一起传播的恶意代码,不仅存在AgentTesla、RedLine、SmokeLoader等信息泄露型恶意代码,还有如BeamWinHTTP之类的下载器和Stop勒索软件等,各种类型的恶意代码正在以安装包的形式进行分发。
由于此类恶意文件通常伪装成安装程序,因此从未知来源下载文件时要特别小心。尤其是在安装非法软件时,有可能会发生感染恶意代码的风险,因此应尽量避免运行此类下载文件。
此外,应及时更新和管理正在使用的防病毒软件,且如果设置了V3产品的解压选项,则可以更有效地诊断出此类恶意代码。
更多详细信息可以在ASEC博客上确认。


