

当心威胁易受攻击的数据库服务器的恶意代码!
AhnLab安全应急响应中心(以下简称ASEC)分析团队目前在持续追踪和监控针对易受攻击的数据库服务器(MS-SQL和MySQL服务器)分发的恶意代码。在本文中,我们将仔细了解被称为Gh0stCringe的RAT恶意代码。
Gh0stCringe,又名CirenegRAT,是基于Gh0st RAT代码的变种之一。它于2018年12月首次发现,已知是通过SMB漏洞(使用ZombieBoy的SMB漏洞工具)分发的。此后,直接相关性一直未得到证实,但在2020年6月发布的KingMiner挖矿恶意软件分析报告中也提到了这一点。
最近确认的Gh0stCringe RAT正在针对易受攻击的数据库服务器进行分发。根据AhnLab的ASD日志查看了有关Gh0stCringe的日志,可以看到sqlservr.exe进程,即除MS-SQL服务器外的Windows环境下的MySQL服务器进程产生的日志如下。
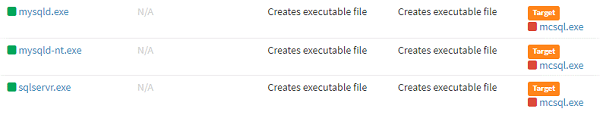
【图1】Gh0stCringe RAT生成的日志
如图所示,不仅是MS-SQL服务器,MySQL服务器也被列入到攻击对象,以此可以推测Gh0stCringe如同大部分以数据库服务器为对象分发的恶意代码一样,同样利用易受攻击的帐户信息对管理不当的数据库服务器执行攻击。通常情况下,持有易受攻击的帐户信息的数据库服务器会成为众多攻击者和恶意代码的攻击对象。因此,在本次分析的日志中,可以看到各种恶意代码的感染日志。
Gh0stCringe是基于公开的Gh0st RAT的源代码创建的。【图2】是比较Gh0st RAT的CFileManager::OpenFile()函数和Gh0stCringe的函数的结果。通过比较可以看出,源代码部分是原样使用的。然而,与基于Gh0st RAT源代码的一般变种不同,Gh0stCringe的唯一代码比例明显更高,也正因如此它被赋予了单独的名称。
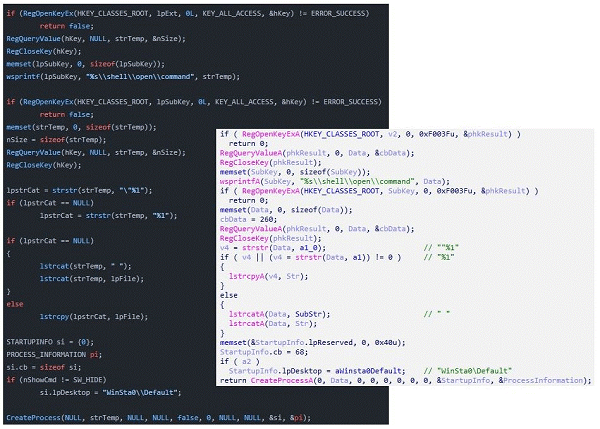
【图2】使用Gh0st RAT部分源代码的Gh0stCringe
顾名思义,Gh0stCringe RAT作为一种RAT恶意代码,它可以通过在连接到C&C服务器后接收攻击者的命令来执行各种恶意操作。
Gh0stCringe主要支持四种模式。其中,三种模式可能有0、1、2作为上面提及的设置数据的值。此外,在Windows 10版本中将以专用模式运行。每种模式最终都是与C&C服务器进行通信并执行命令,但在保持持续性方面存在功能的差异,如下所示。在初始例程之后,它将连接到C&C服务器并定期通信的同时等待来自攻击者的命令。与这些命令执行例程无关,在首次访问时,将收集受感染系统的信息并传送到C&C服务器,如下所示。在收集的各种信息中,最明显的特点是获取已安装的安全产品列表的部分。如【图3】所示,在扫描当前运行的进程名称后,将在列表中进行比较,如果匹配,则记录信息并传送给C&C服务器。
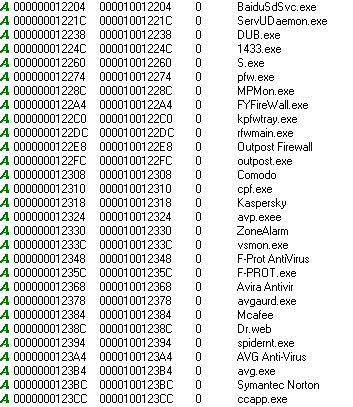
【图3】部分作为扫描对象的安全产品列表
原始Gh0st RAT使用特征码字符串“Gh0st”与C&C服务器进行通信。这样创建的数据最终通过自编码方式进行加密。【图4】显示了数据包加密例行程序以及通过该过程创建并传送到C&C服务器的数据包。
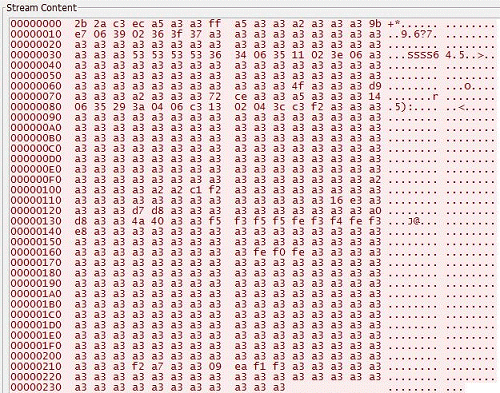
【图4】受感染的系统信息通过编码传送到C&C服务器
下面介绍从C&C服务器接收可执行的各种命令。如上所述,Gh0stCringe的命令是原始Gh0st RAT的一些命令,但也有许多唯一的命令。
针对数据库服务器(MS-SQL和MySQL服务器)的攻击通常包括针对不当管理帐户信息的系统的暴力破解(Brute Force)和字典攻击(Dictionary Attack)。此外,可能还会利用尚未修补的系统上的漏洞进行攻击。
以MS-SQL服务器为例,除了一般构建的形式外,ERP和业务专用解决方案安装的MS-SQL服务器也成为攻击对象。因此,管理员必须通过使用难以猜测的帐户密码形式并定期更改以保护数据库服务器免受暴力破解和字典攻击,并通过更新到最新版本以防止漏洞攻击。此外,对于对外开放且可访问的数据库服务器,必须通过防火墙等安全产品来控制来自外部攻击者的访问
AhnLab产品可以帮助您检测并拦截相应的恶意代码。
更多详情请查看ASEC博客。


